
 #3

 cyberark/kubesploit
Kubesploit هو خادم وعميل تحكم وأمر (C2) بعد الاستغلال متعدد المنصات عبر HTTP/2 مكتوب بلغة Golang، يركز على البيئات المحتواة.
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر

 manturever/xworm-rat
⭐️الـ XWorm RAT الشهير، الإصدار 2.1. للأغراض التعليمية فقط
 rapid7/metasploit-javapayload
مكتبة Java قديمة لحمولات Metasploit، توفر وكلاء Java وAndroid Meterpreter المبنية باستخدام Maven. تم دمجها في metasploit-payloads.
 dodge-mptc/cve-2023-31446-remote-code-execution
يُظهر تنفيذًا عن بُعد للكود في البرنامج الثابت لبوابة Cassia عبر معامل queueUrl غير المُعقّم، مما يسمح للمهاجمين غير المُصادَق عليهم بحقن أوامر bash…

 dobin/antnium
إطار عمل C2 للوصول الأولي مكتوب بلغة Go
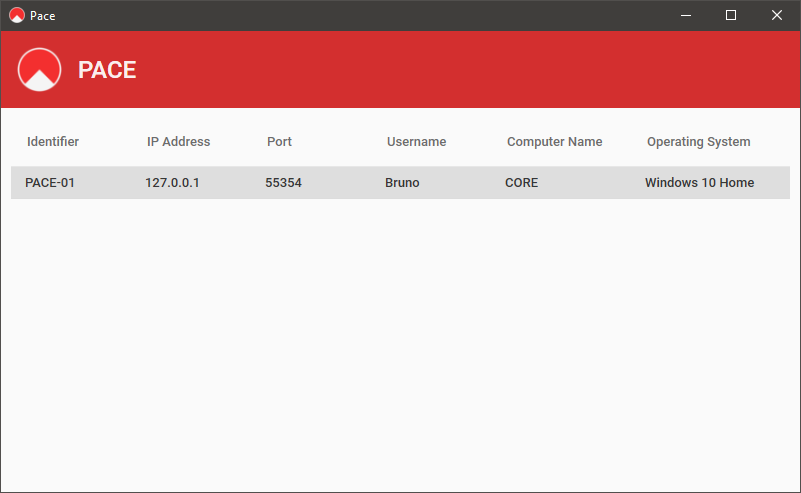 typetrait/pace
أداة وصول عن بُعد لنظام ويندوز.
 nyan-x-cat/lime-rat
LimeRAT | أداة إدارة عن بُعد بسيطة لكنها قوية لنظام ويندوز (RAT)
 mitre/caldera-crater
حصان طروادة للوصول عن بُعد (RAT) بلغة C# لإطار محاكاة الخصم Caldera، يتيح القيادة والتحكم بعد الاستغلال على أنظمة ويندوز.
 cisco-talos/remcos-decoder
Talos Decryptor POC لـ Remcos RAT الإصدار 2.0.5 وما قبله
 byt3bl33d3r/gcat
باب خلفي (PoC) يستخدم Gmail كخادم للقيادة والتحكم (C&C)
 alanbaumgartner/aurora
أداة الإدارة عن بُعد Aurora
 sp00kyskelet0n/discordrat
أداة إدارة عن بُعد لـ Discord مكتوبة بالكامل بلغة Python3
 qwqdanchun/dcrat
أداة عن بُعد بسيطة مكتوبة بلغة C#.
 tiagorlampert/saint
👁️ (s)AINT هو مُولِّد برمجيات تجسس لأنظمة ويندوز مكتوب بلغة Java. [متوقف]
 mr-un1k0d3r/thundershell
RAT مبني على Python / C# وPowerShell غير المُدار






