
 #1
أطر تطوير RAT وأدوات الكشف وأدوات الوصول عن بعد بعد الاستغلال.
موصى به من Kitploit

 bc-security/empire
Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
 bastillion-io/bastillion
Bastillion gives you a clean, browser-based way to manage SSH access across all your systems—like a bastion host with a friendly dashboard.
 entysec/ghost
إطار Ghost Framework هو إطار عمل استغلال ما بعد الاختراق لنظام أندرويد يستغل Android Debug Bridge للوصول عن بُعد إلى جهاز أندرويد.
 adaptix-framework/adaptixc2
AdaptixC2 هي مجموعة أدوات معيارية للغاية ومتقدمة للفريق الأحمر
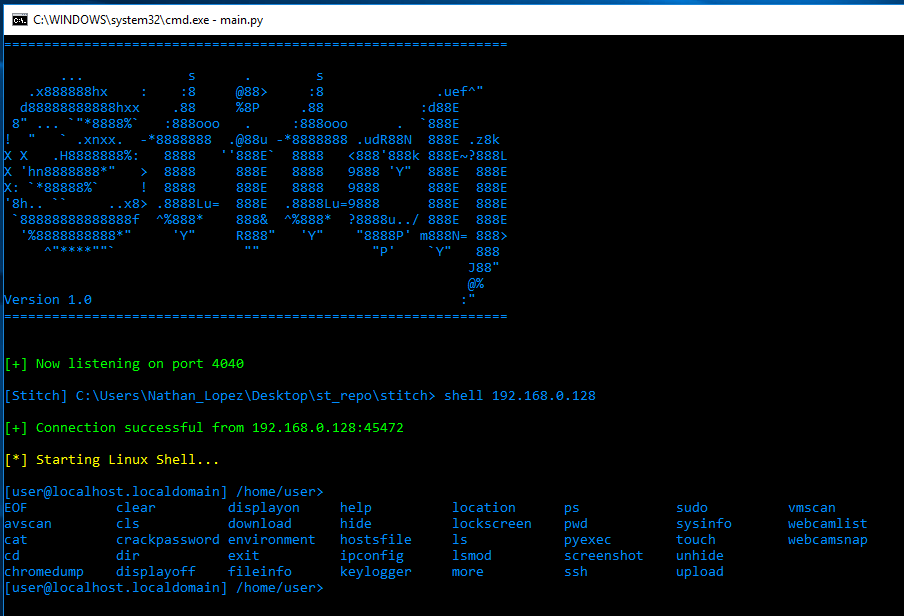 nathanlopez/stitch
أداة إدارة عن بُعد بلغة بايثون (RAT)
 hackplayers/evil-winrm
أداة WinRM shell المثلى للاختراق/اختبار الاختراق
 pentestmonkey/php-reverse-shell
نص برمجي PHP ينشئ قشرة عكسية (reverse shell) من الخادم المستهدف إلى جهاز المهاجم، مما يتيح تنفيذ الأوامر عن بُعد والوصول لمرحلة ما بعد الاستغلال…
 nullarray/autosploit
أداة استغلال جماعي آلية
 apenwarr/sshuttle
مشروع خاطئ! يجب أن تتوجه إلى http://github.com/sshuttle/sshuttle
 i-am-shodan/usbarmyknife
USB Army Knife – الأداة المثالية للوصول القريب لمختبري الاختراق والفرق الحمراء.
 aydinnyunus/keylogger
احصل على مدخلات لوحة المفاتيح، الفأرة، لقطة الشاشة، والميكروفون من الكمبيوتر الهدف وأرسلها إلى بريدك الإلكتروني.
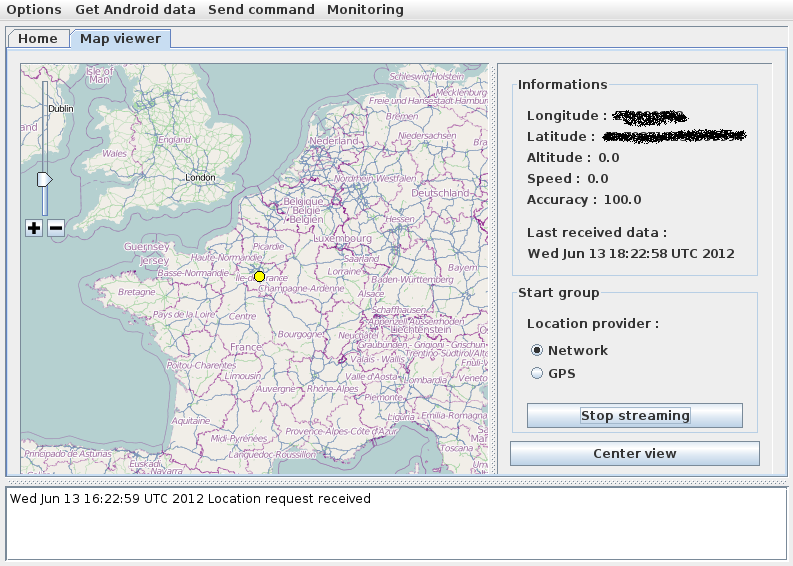
 designativedave/androrat
أداة إدارة عن بُعد لأجهزة أندرويد
 iagox86/dnscat2
نفق مشفر للتحكم والأوامر عبر بروتوكول DNS. ينشئ قنوات C&C خفية لاختبار الاختراق، مع إمكانيات نقل الملفات، الوصول إلى الصدفة، وتوجيه المنافذ عبر…
 besimorhino/powercat
ميزات netshell جميعها في الإصدار 2 من PowerShell
 0xthirteen/sharprdp
تطبيق .NET Console لبروتوكول سطح المكتب البعيد لتنفيذ الأوامر المُوثَّقة
 nyan-x-cat/asyncrat-c-sharp
أداة إدارة عن بُعد مفتوحة المصدر لنظام ويندوز بلغة C# (RAT)







