Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Stitch — أداة إدارة عن بُعد بلغة بايثون (RAT) | Kitploit
أدوات/GitHubGitHub/nathanlopez/stitch
كسر كلمات المرورتوليد الحمولةما بعد الاستغلالالتعلم والتعليمأداة الوصول عن بعد
GitHubnathanlopez/stitch

Stitch

أداة إدارة عن بُعد بلغة بايثون (RAT)

عرض المستودع
3.6k70766منذ 9 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

إخلاء مسؤولية

Stitch هو لأغراض التعليم/البحث فقط. لا يتحمل المؤلف أي مسؤولية و/أو تبعة عن كيفية اختيارك استخدام أي من الأدوات/الكود المصدري/أي ملفات مقدمة. لن يكون المؤلف أو أي شخص مرتبط به مسؤولاً عن أي خسائر و/أو أضرار ناتجة عن استخدام أي من الملفات المقدمة مع Stitch. باستخدام Stitch أو أي ملفات مضمنة، فإنك تفهم أنك توافق على الاستخدام على مسؤوليتك الخاصة. مرة أخرى، Stitch وجميع الملفات المضمنة هي لأغراض التعليم و/أو البحث فقط. Stitch مخصص فقط للاستخدام في مختبرات الاختراق الخاصة بك، أو بموافقة صريحة من مالك العقار الذي يتم اختباره.

حول Stitch

أداة إدارة عن بعد عبر منصات متعددة مكتوبة بلغة بايثون:

هذا إطار عمل عبر المنصات بلغة بايثون يسمح لك ببناء حمولات مخصصة لأنظمة ويندوز، ماك OSX ولينكس أيضًا. يمكنك اختيار ما إذا كانت الحمولة ستتعلق بعنوان IP ومنفذ معينين، أو تستمع لاتصال على منفذ، أو خيار إرسال بريد إلكتروني بمعلومات النظام عند تشغيل النظام، وخيار بدء مسجل ضغطات المفاتيح عند الإقلاع. الحمولات التي يتم إنشاؤها يمكن تشغيلها فقط على نظام التشغيل الذي تم إنشاؤها عليه.

الميزات

دعم عبر المنصات

  • الإكمال التلقائي للأوامر والملفات
  • كشف برامج مكافحة الفيروسات
  • القدرة على إيقاف/تشغيل شاشات العرض
  • إخفاء/إظهار الملفات والدلائل
  • عرض/تحرير ملف المضيفين
  • عرض جميع متغيرات بيئة النظام
  • مسجل ضغطات مفاتيح مع خيارات لعرض الحالة، البدء، الإيقاف، وتفريغ السجلات على نظام المضيف
  • عرض الموقع ومعلومات أخرى للجهاز الهدف
  • تنفيذ نصوص بايثون مخصصة تعيد ما تطبعه على الشاشة
  • لقطات شاشة
  • كشف الأجهزة الافتراضية
  • تنزيل/رفع ملفات من وإلى النظام الهدف
  • محاولة تفريغ تجزئات كلمة مرور النظام
  • خصائص الحمولات "متنكرة" كبرامج أخرى معروفة

خاصة بويندوز

  • عرض مربع حوار للمستخدم/كلمة المرور للحصول على كلمة مرور المستخدم
  • تفريغ كلمات المرور المحفوظة عبر Chrome
  • مسح سجلات النظام والأمان والتطبيقات
  • تمكين/تعطيل خدمات مثل RDP وUAC وWindows Defender
  • تحرير خصائص الوصول والإنشاء والتعديل للملفات
  • إنشاء مربع منبثق مخصص
  • عرض كاميرا الويب المتصلة والتقاط لقطات
  • عرض اتصالات wifi السابقة المتصلة مع كلمات مرورها
  • عرض معلومات حول الأقراص المتصلة
  • عرض ملخص لقيم التسجيل مثل DEP

خاصة بماك OSX

  • عرض مربع حوار للمستخدم/كلمة المرور للحصول على كلمة مرور المستخدم
  • تغيير نص تسجيل الدخول في شاشة تسجيل دخول المستخدم
  • لقطات من كاميرا الويب

خاصة بماك OSX/لينكس

  • SSH من الجهاز الهدف إلى مضيف آخر
  • تشغيل أوامر sudo
  • محاولة اختراق كلمة مرور المستخدم بقوة باستخدام قائمة كلمات المرور الموجودة في Tools/
  • لقطات من كاميرا الويب؟ (غير مجربة على لينكس)

طرق الاتصال المنفذة

جميع الاتصالات بين المضيف والهدف مشفرة باستخدام AES. كل برنامج Stitch يولد مفتاح AES يتم وضعه في جميع الحمولات. للوصول إلى حمولة، يجب أن تتطابق مفاتيح AES. للاتصال من نظام آخر يعمل عليه Stitch، يجب إضافة المفتاح باستخدام الأمر showkey من النظام الأصلي والأمر addkey على النظام الجديد.

مثبتات الحمولات المنفذة

يعطي الأمر "stitchgen" المستخدم خيار إنشاء مثبتات NSIS على ويندوز ومثبتات Makeself على أجهزة posix. بالنسبة لويندوز، يقوم المثبت بتجميع الحمولة وملف exe لرفع الصلاحيات، والذي يمنع ظهور جدار الحماية ويضيف الاستمرارية، ويضع الحمولة على النظام. بالنسبة لماك OSX ولينكس، يضع المثبت الحمولة ويحاول إضافة الاستمرارية. لإنشاء مثبتات NSIS يجب تنزيل وتثبيت NSIS.

الويكي

  • دورة مكثفة عن Stitch

المتطلبات

  • Python 2.7

للتثبيت السهل قم بتشغيل الأمر التالي الذي يتوافق مع نظام التشغيل الخاص بك:

# لنظام ويندوز
pip install -r win_requirements.txt

# لنظام ماك OSX
pip install -r osx_requirements.txt

# لنظام لينكس
pip install -r lnx_requirements.txt
  • Pycrypto
  • Requests
  • Colorama
  • PIL

خاصة بويندوز

  • Py2exe
  • pywin32

خاصة بماك OSX

  • PyObjC

خاصة بماك OSX/لينكس

  • PyInstaller
  • pexpect

للتشغيل

python main.py
أو
./main.py

الدافع

كان دافعي وراء ذلك هو تطوير معرفتي بلغة بايثون والاختراق، وفقط لرؤية ما يمكنني تحقيقه. شعرت ببعض الإحباط وكدت أتخلى عن هذا المشروع عندما وجدت العمل الرائع الذي قام به n1nj4sec، لكنني مع ذلك قررت نشر هذا لأنني قد وصلت بالفعل إلى هذا الحد.

أدوات RAT مفتوحة المصدر أخرى بلغة بايثون للمرجعية

  • vesche/basicRAT
  • n1nj4sec/pupy

لقطات الشاشة

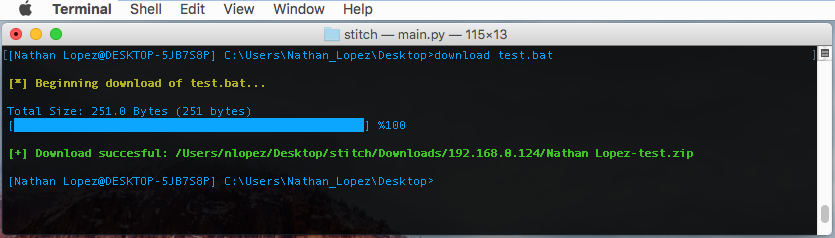
linux options win_options win_upload osx_download

الترخيص

انظر LICENSE

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →