
 #1
أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.
موصى به من Kitploit
 dirkjanm/roadtools
مجموعة من أدوات Azure AD/Entra لأغراض الأمن الهجومي والدفاعي
 flangvik/sharpcollection
إصدارات ليلية من أدوات C# الهجومية الشائعة، طازجة من فروعها الرئيسية (master) الخاصة، مبنية ومُصدَرة بأسلوب CDI باستخدام خطوط أنابيب إصدار Azure…
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر
 ffffffff0x/1earn
إطار المعرفة الأمنية الذي يحتفظ به فريق ffffffff0x، يشمل المحتوى على سبيل المثال لا الحصر: أمن الويب، أمن التحكم الصناعي، التحقق الجنائي، الاستجابة…
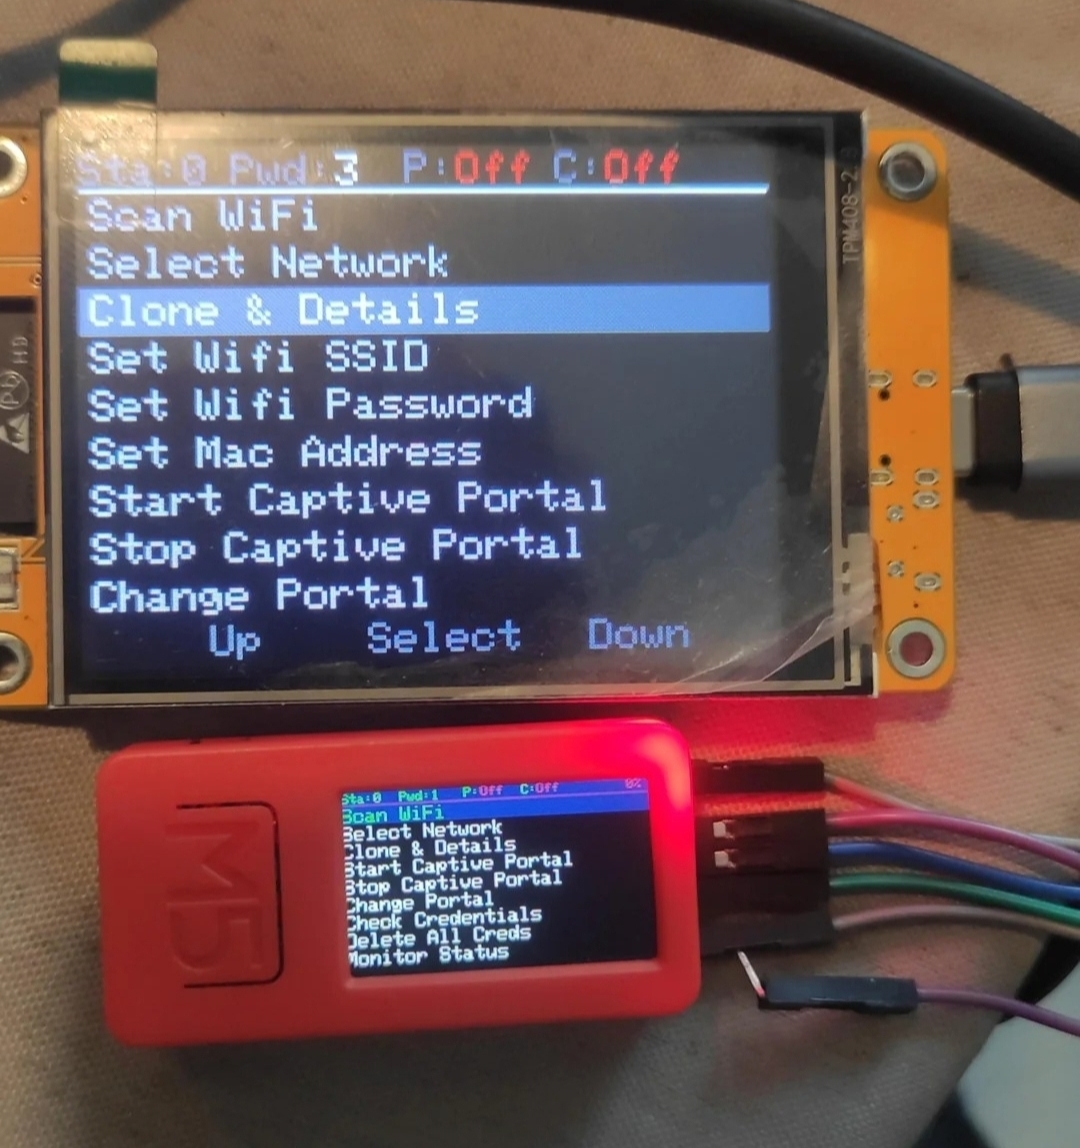 7h30th3r0n3/evil-m5project
أداة اختبار اختراق Wi-Fi متعددة الأغراض لأجهزة M5Stack. تقوم بمسح الشبكات، هجمات التوأم الشرير، قطع الاتصال، التصيد عبر بوابات الأسر، التقاط…
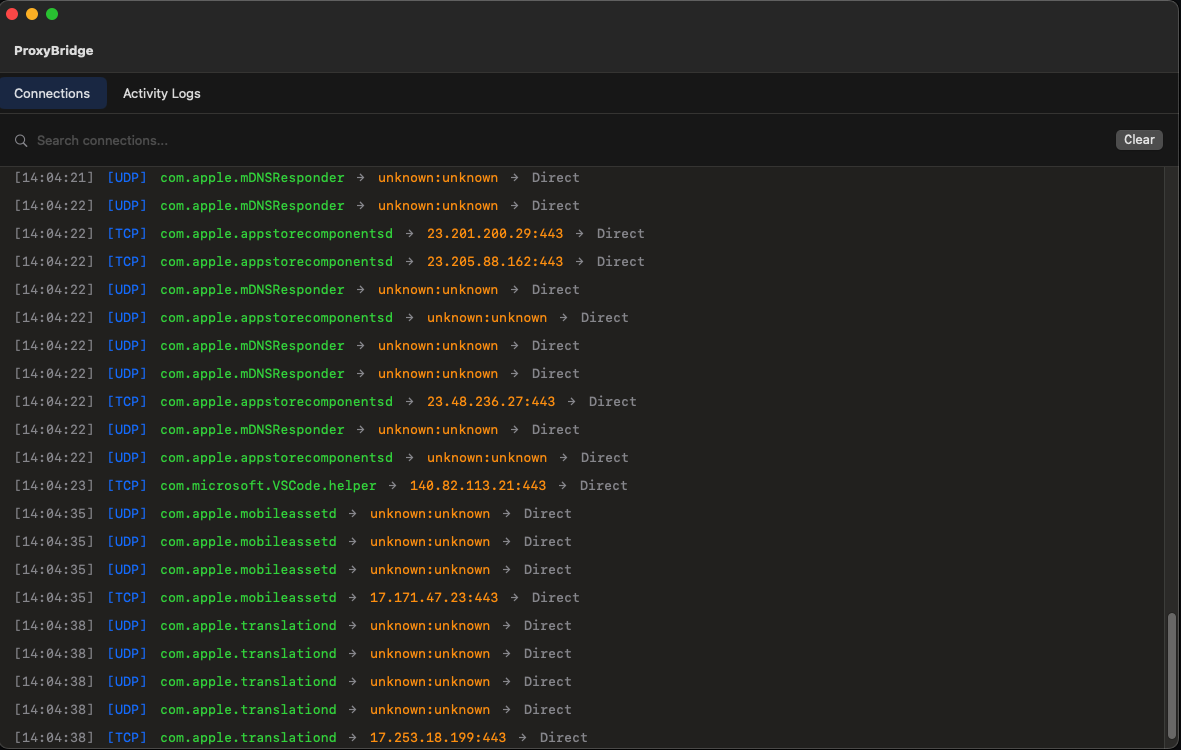 interceptsuite/proxybridge
Force Proxy to any Windows/MacOS/Linux Application TCP and UDP traffic
 fluxionnetwork/fluxion
أداة تصيد احتيالي آلية لشبكات WPA/WPA2 تلتقط المصافحات، وتنشئ نقطة وصول مزيفة، وتجذب المستخدمين إلى بوابة مقيدة لسرقة بيانات الاعتماد عبر الهندسة…
 0dayctf/reverse-shell-generator
مولّد شل عكسية مستضافة مع الكثير من الوظائف. -- (رائع لـ CTFs)
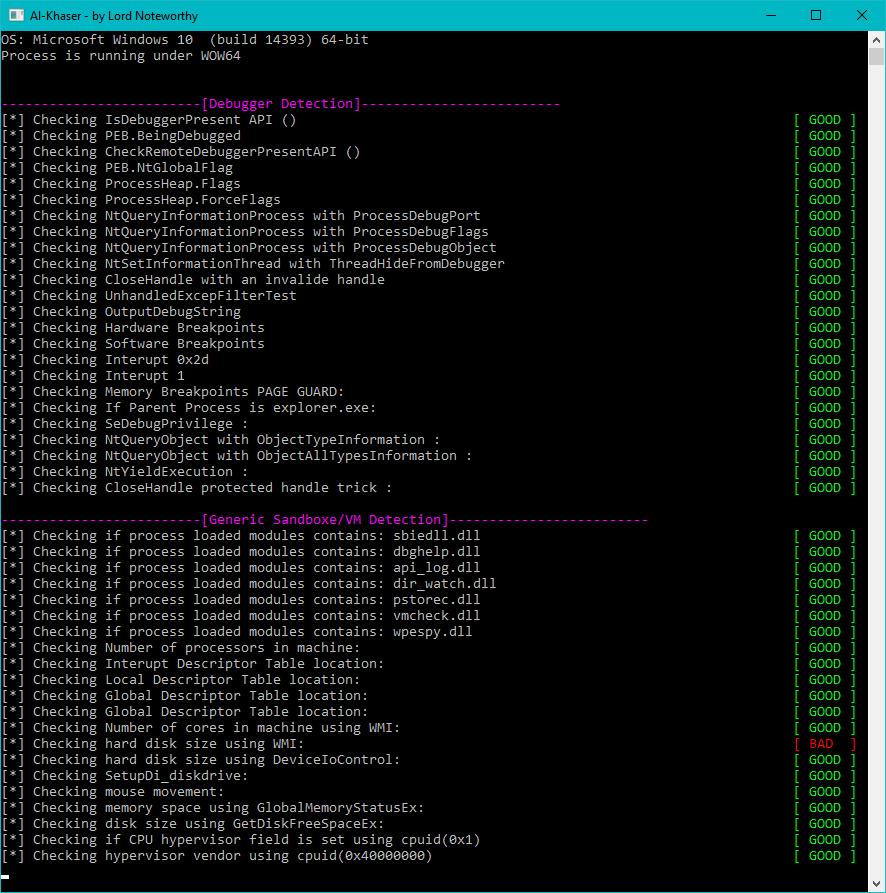 ayoubfaouzi/al-khaser
تقنيات البرامج الضارة العلنية المستخدمة في الواقع: الآلة الافتراضية، المحاكاة، مصححات الأخطاء، كشف بيئة الاختبار المعزولة.
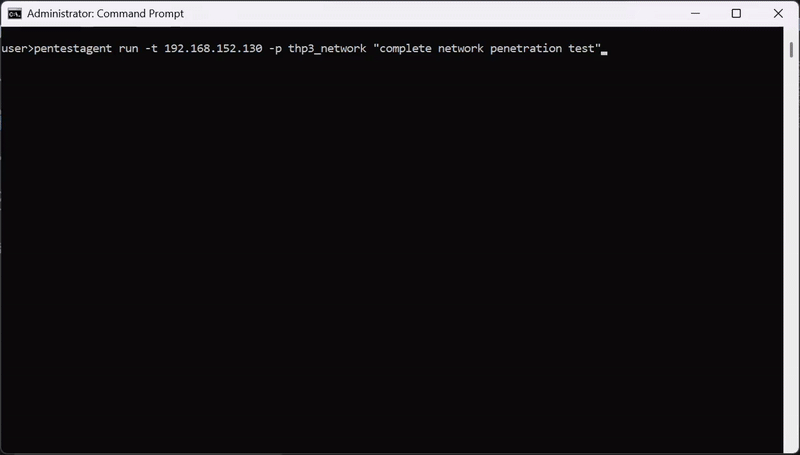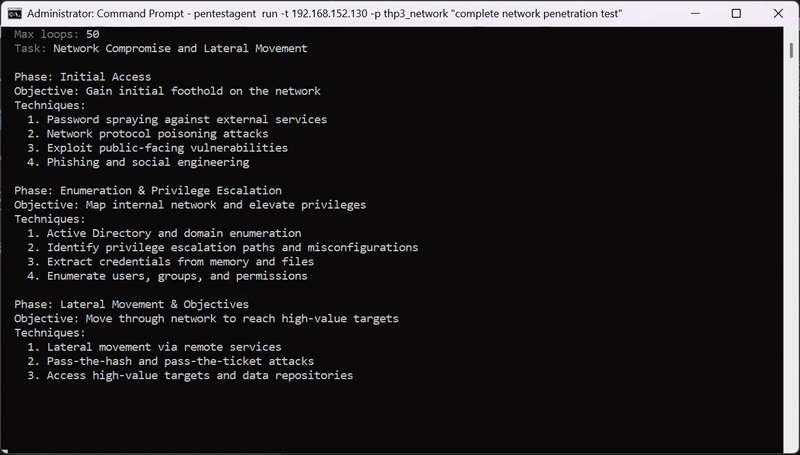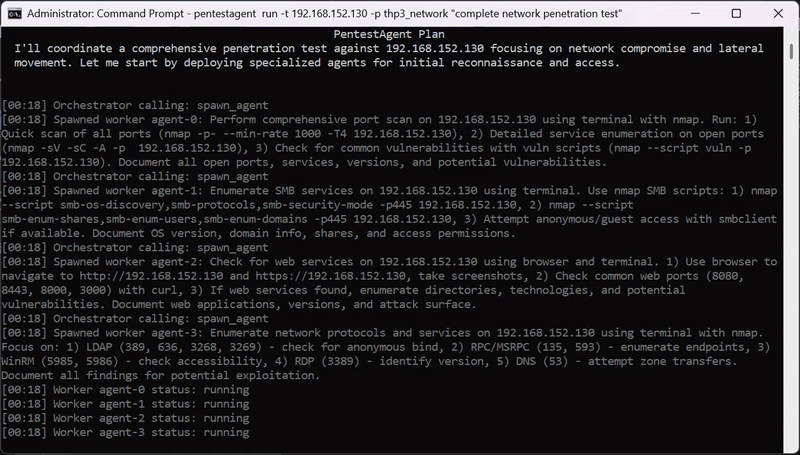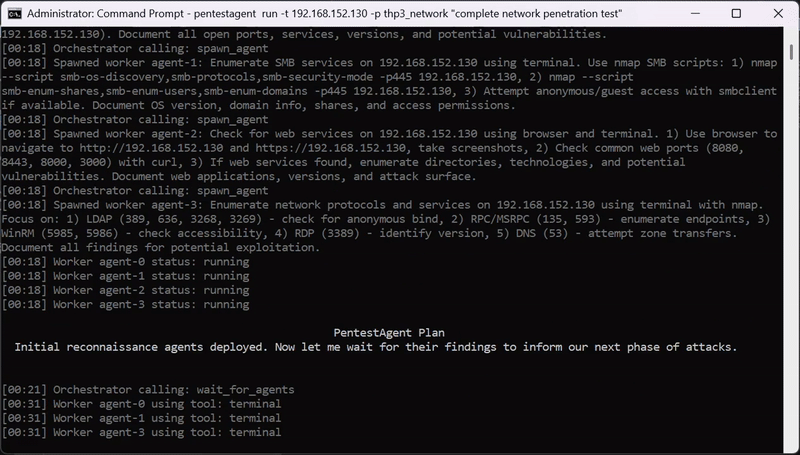 gh05tcrew/pentestagent
إطار عمل وكيل ذكاء اصطناعي لاختبار الأمان في الصندوق الأسود، مع تنسيق متعدد الوكلاء ذاتي التشغيل، وأدوات اختبار اختراق مدمجة، وتكامل MCP لسير عمل…
 hfiref0x/uacme
تجاوز التحكم في حساب المستخدم في ويندوز
 gtworek/psbits
أشياء بسيطة (نسبيًا) تسمح لك بالتعمق أكثر من المعتاد.
 elementalsouls/claude-bughunter
حزمة مهارات Claude Code لصيد الثغرات والعمل الميداني للفريق الأحمر الخارجي - 82 مهارة، 15 أمر شرطة مائلة، 681 نمطًا من التقارير المُفصح عنها تم…
 infosecn1nja/ad-attack-defense
هاجم ودافع عن Active Directory باستخدام أساليب الخصوم الحديثة في أنشطة ما بعد الاستغلال.
 zan8in/afrog
أداة أمنية لـ Bug Bounty واختبار الاختراق وتمارين الفريق الأحمر.
 nicocha30/ligolo-ng
أداة متقدمة، لكنها بسيطة، للأنفاق/المحورية تستخدم واجهة TUN.
 greenwolf/social_mapper
أداة تعداد وربط وسائل التواصل الاجتماعي من إعداد جاكوب ويلكين (Greenwolf)
 rawfilejson/awesome-osint-arsenal
مجموعة أدوات استخبارات المصادر المفتوحة والاستطلاع // أكثر من 100 أداة، مثبت بأمر واحد، SOCMINT، GEOINT، استكشاف الشبكات، الويب المظلم، التحقيق…







