



Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفريق الأحمر — الصفحة 31 | Kitploit
الفئات

الفريق الأحمر

أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.

موصى به من Kitploit

أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 2 أيام
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 3س 30د
Empire preview#3

Empire

GitHubbc-security/empire
5.2kمنذ 21س 14د
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7kمنذ شهر واحد
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ يوم واحد
impacket preview#8

impacket

GitHubfortra/impacket
16.0kمنذ يوم واحد
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6kمنذ 8 أشهر
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8kمنذ 20 أيام
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1kمنذ سنة واحدة
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3kمنذ 2 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
5508 نتائج
CheeseTools preview

CheeseTools

GitHubklezvirus/cheesetools

أدوات مطورة ذاتيًا للحركة الجانبية/تنفيذ الأكواد

privilege-escalationpayload-generationexploitation+5
723منذ 5 سنوات
morpheus preview

morpheus

GitHubr00t-3xp10it/morpheus

Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
packet-sniffing-analysisphishing-toolsreconnaissance+7
882منذ 7 سنوات
onedrive_user_enum preview

onedrive_user_enum

GitHubnyxgeek/onedrive_user_enum

تعداد مستخدمي onedrive - أداة اختبار اختراق لتعداد مستخدمي o365 الصالحين

osintreconnaissanceinformation-gathering+3
764منذ سنة واحدة
WindowsElevation preview

WindowsElevation

GitHubal1ex/windowselevation

تصعيد صلاحيات Windows (تحديث مستمر)

privilege-escalationvulnerability-analysisexploitation+3
669منذ 4 سنوات
DFSCoerce preview

DFSCoerce

GitHubwh04m1001/dfscoerce

أداة إثبات مفهوم تستغل المصادقة على ويندوز عبر طريقتي MS-DFSNM NetrDfsRemoveStdRoot و NetrDfsAddStdRoot لهجمات إعادة توجيه بيانات الاعتماد.

exploitationpenetration-testingauthentication+1
846منذ 4 سنوات
Kautilya preview

Kautilya

GitHubsamratashok/kautilya

Kautilya - أداة لسهولة استخدام أجهزة الواجهة البشرية للأمن الهجومي واختبار الاختراق.

privilege-escalationpayload-generationdata-exfiltration+6
871منذ 9 سنوات
TokenTactics preview

TokenTactics

GitHubrvrsh3ll/tokentactics

مجموعة أدوات التلاعب بـ رمز JWT من Azure

phishing-toolspenetration-testingcloud-security+2
737منذ سنة واحدة
SocksOverRDP preview

SocksOverRDP

GitHubnccgroup/socksoverrdp

دعم بروكسي Socks5/4/4a لـ Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop

ids-ips-evasionlateral-movementpost-exploitation+3
1.3kمنذ 4 سنوات
Xenotix-Python-Keylogger preview

Xenotix-Python-Keylogger

GitHubajinabraham/xenotix-python-keylogger

Xenotix Python Keylogger لنظام Windows.

password-attackspersistence-mechanismsdata-exfiltration+3
462منذ 7 سنوات
yolobox preview

yolobox

GitHubfinbarr/yolobox

دع ذكاءك الاصطناعي ينطلق بأقصى طاقته. مجلدك الرئيسي يبقى في مكانه.
general-purpose-utilitiescontainer-securityscripting-automation+3
629منذ 18 أيام
PyExfil preview

PyExfil

GitHubytisf/pyexfil

PyExfil — مجموعة أدوات بايثون 3 للبحث واختبار الإجهاد لتقنيات تسريب البيانات عبر قنوات الشبكة والمادية والكتابة الخفية. لمحاكاة الفريق الأحمر واختبار…

data-exfiltrationnetwork-securitysteganography+1
808منذ 4 أشهر
GhostStrike preview

GhostStrike

GitHubstivenhacker/ghoststrike

حاقن process hollowing بلغة C++ يقوم بتشفير وتمويه shellcode باستخدام XOR وBase64 واستدعاء واجهات برمجة التطبيقات الديناميكي لنشر reverse shells خفية…

encryption-decryption-toolsshellcodemalware-analysis+4
831منذ 2 سنوات
RustHound-CE preview

RustHound-CE

GitHubg0h4n/rusthound-ce

أداة إدخال بيانات Active Directory عبر بروتوكول LDAP(S) أو ADWS لـ BloodHound Community Edition مكتوبة بلغة Rust. 🦀

reconnaissanceinformation-gatheringpenetration-testing+1
559منذ يوم واحد
catphish preview

catphish

GitHubring0lab/catphish

مشروع CATPHISH - للتصيد والتجسس المؤسسي. مثالي لفريق RED TEAM.

phishing-toolsdns-subdomain-enumerationinformation-gathering+3
633منذ 9 سنوات
decode-spam-headers preview

decode-spam-headers

GitHubmgeeky/decode-spam-headers

سكربت يساعدك على فهم سبب انتهاء بريدك الإلكتروني في البريد المزعج (Spam)

phishing-toolsinformation-gatheringred-teaming+2
698منذ سنة واحدة
BDFProxy preview

BDFProxy

GitHubsecretsquirrel/bdfproxy

تعديل الثنائيات عبر MITM: BackdoorFactory + mitmProxy.

privilege-escalationexploit-frameworksweb-proxies-interception+8
1.0kمنذ 5 سنوات
FakeDns preview

FakeDns

GitHubcrypt0s/fakedns

خادم MITM DNS مبني على Python ويعتمد على التعبيرات النمطية (regular expressions) مع دعم لهجمات إعادة ربط DNS (DNS Rebinding).
web-securitynetwork-securitypenetration-testing+3
581منذ 5 سنوات
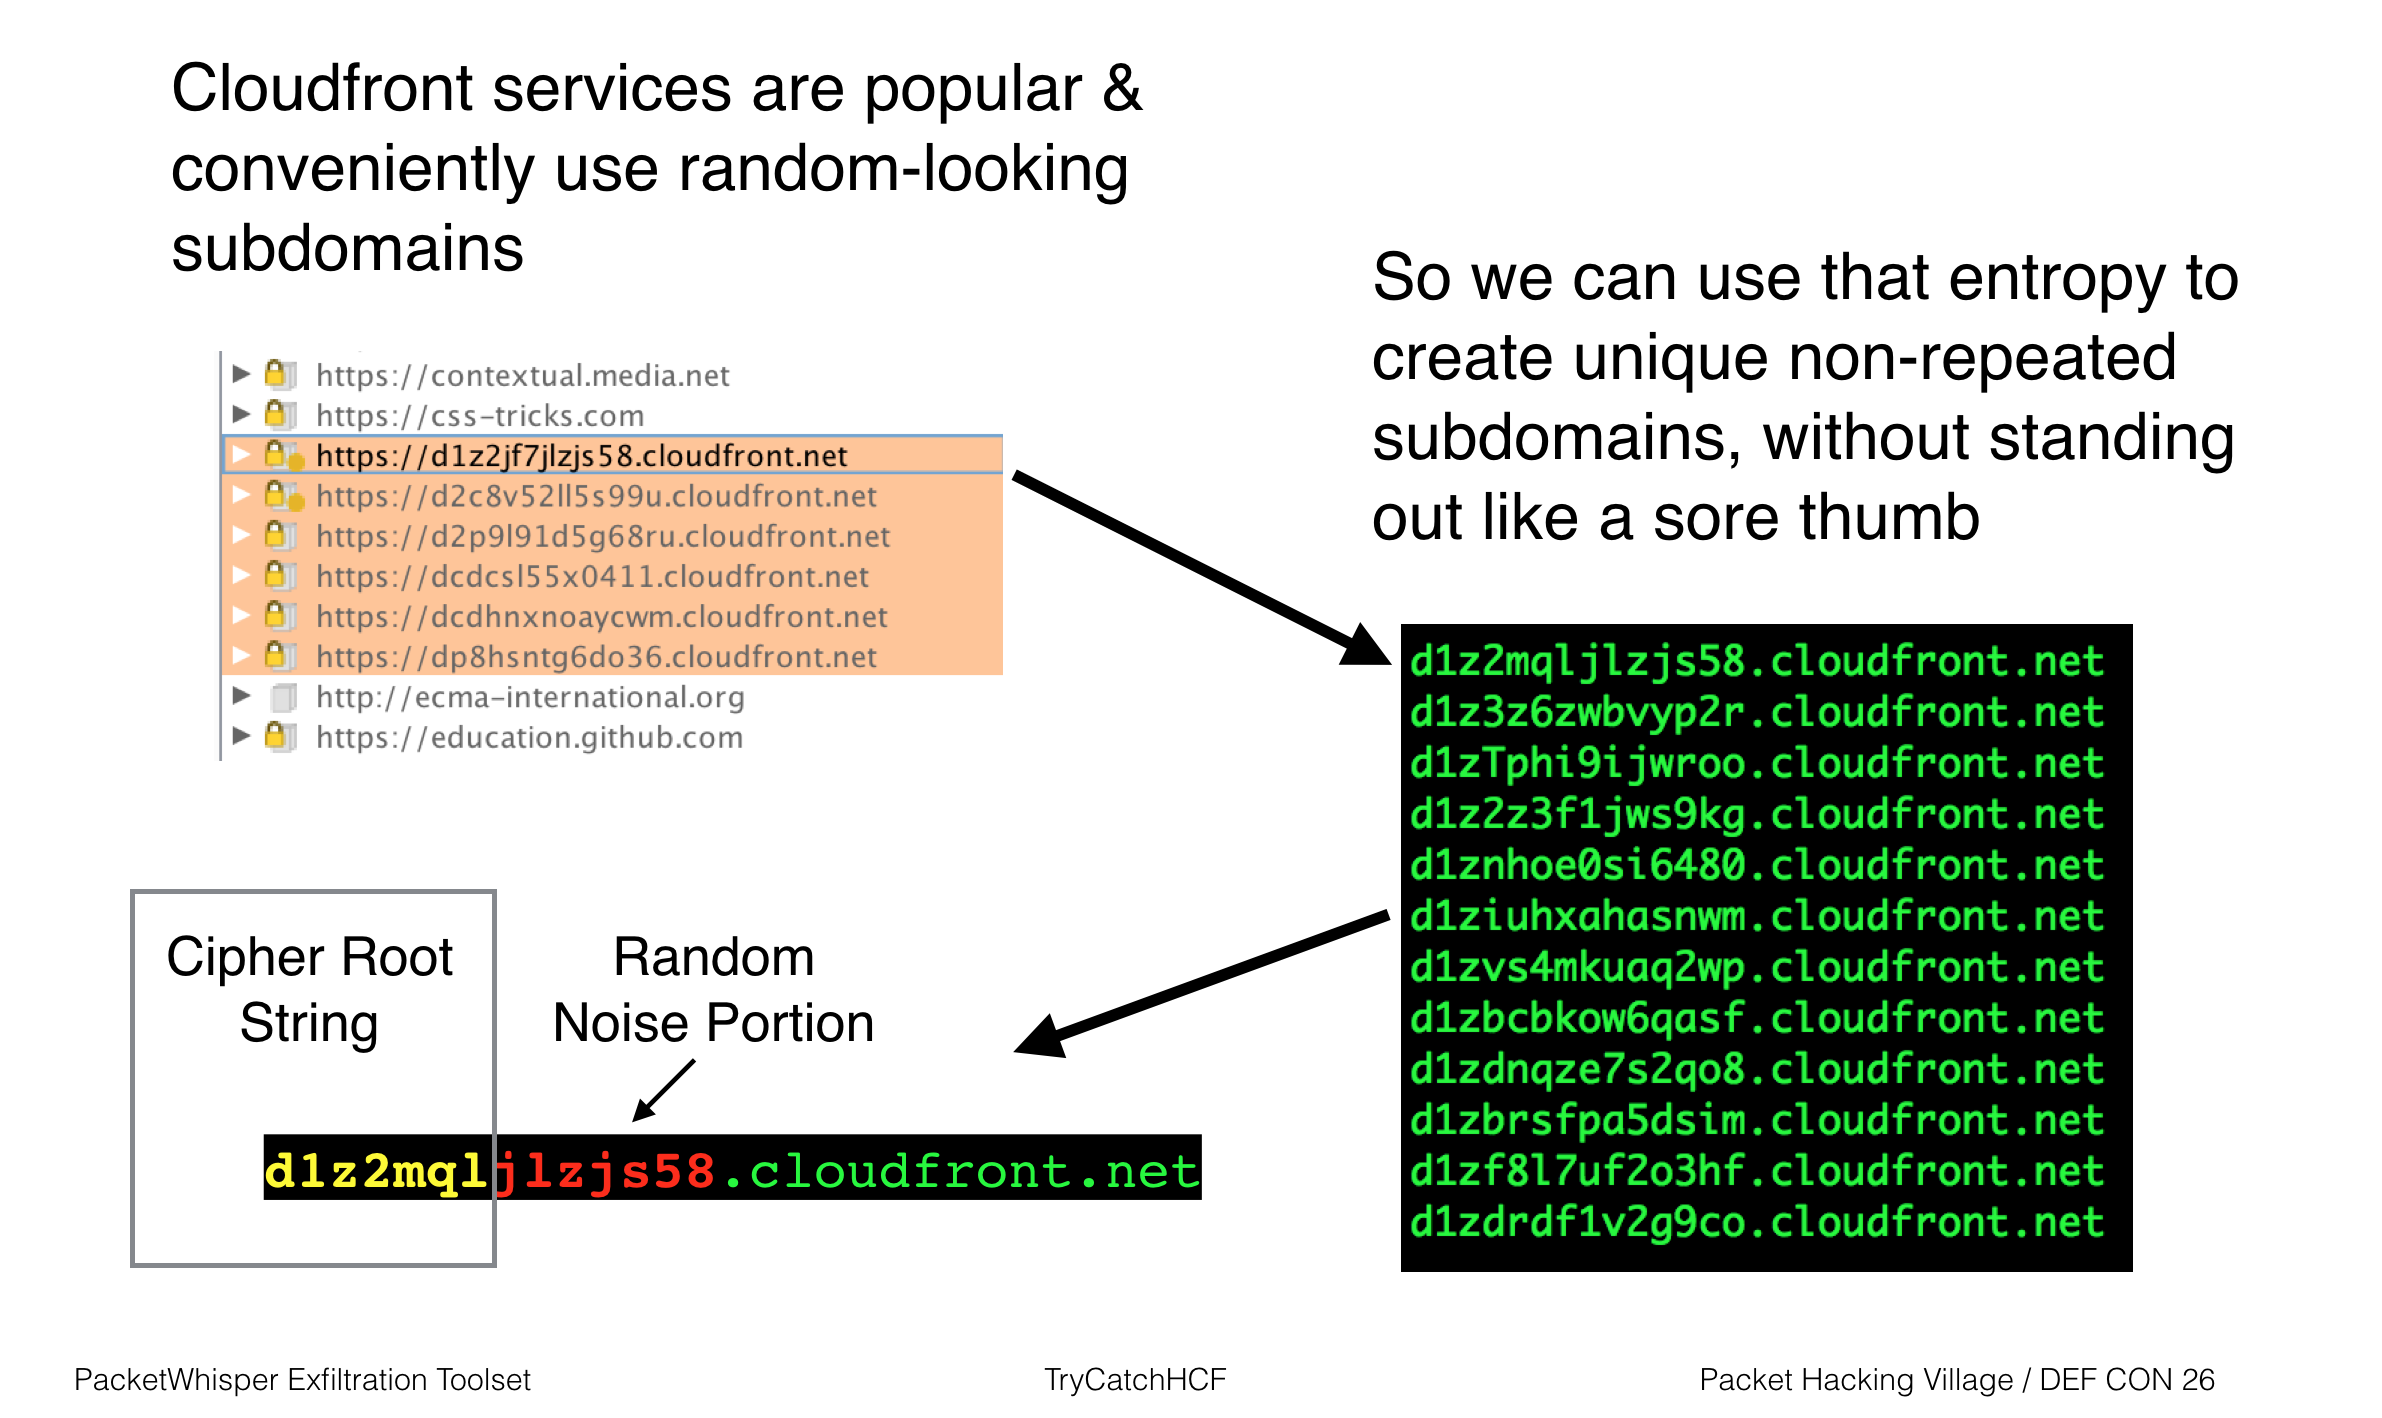
PacketWhisper preview

PacketWhisper

GitHubtrycatchhcf/packetwhisper

PacketWhisper: استخرج البيانات بسرية وتجنب الإسناد باستخدام استعلامات DNS والإخفاء النصي. تجنب المشاكل المرتبطة بطرق استخراج DNS النموذجية. انقل…


data-exfiltrationsteganographycryptography+2
653منذ 6 سنوات
السابق1…303132…100التالي





