
 #1
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 elvanderb/tcp-32764
بعض الأكواد والملاحظات حول الباب الخلفي الذي يستمع على TCP-32764 في Linksys WAG200G.
 nettitude/poshc2
إطار عمل C2 مدرك للبروكسي يُستخدم لمساعدة فرق الاختراق في استغلال ما بعد الاختراق والحركة الجانبية.
 blackhillsinfosec/wififorge
بيئة مختبر اختراق WiFi آلية تستخدم mininet-wifi لمحاكاة ناقلات الهجوم اللاسلكي لتدريب مختبر الاختراق، مما يلغي الحاجة إلى أجهزة مادية.
 tkmru/awesome-edr-bypass
مجموعة منسقة من موارد تجاوز EDR تشمل PoCs وأدوات وورش عمل وعروض تقديمية ومدونات للاختراق الأخلاقي وعمليات الفريق الأحمر.
 citronneur/rdpy
بروتوكول سطح المكتب البعيد في Twisted Python
 parrotsec/mimikatz
أداة لاستخراج بيانات اعتماد ويندوز (كلمات المرور، التجزئات، تذاكر Kerberos) من الذاكرة وتنفيذ هجمات pass-the-hash وpass-the-ticket وgolden ticket.
 droe/sslsplit
وكيل شفاف من نوع man-in-the-middle يقوم بإنهاء اتصالات SSL/TLS، ويُزوّر الشهادات بشكل فوري، ويسجل حركة المرور المفكوكة لأغراض التحليل الجنائي للشبكات…
 arnaucube/coffeeminer
تجمع تعدين عملات رقمية تعاوني (MITM) في شبكات الواي فاي
 samyk/keysweeper
KeySweeper هو جهاز خفي قائم على Arduino، متنكر في هيئة شاحن حائط USB يعمل، يلتقط ويفك تشفير ويسجل ويبلغ (عبر GSM) جميع ضغطات المفاتيح من أي لوحة…
 kevin-robertson/powermad
أدوات استغلال PowerShell MachineAccountQuota و DNS
 nccgroup/redsnarf
RedSnarf هي أداة اختبار اختراق / فريق أحمر لبيئات ويندوز
 i-am-jakoby/powershell-for-hackers
هذا المستودع عبارة عن مجموعة من دوال PowerShell التي يجب أن يعرفها كل مخترق
 bohops/ultimatewdacbypasslist
مورد مركزي لتقنيات تجاوز WDAC الموثقة سابقًا
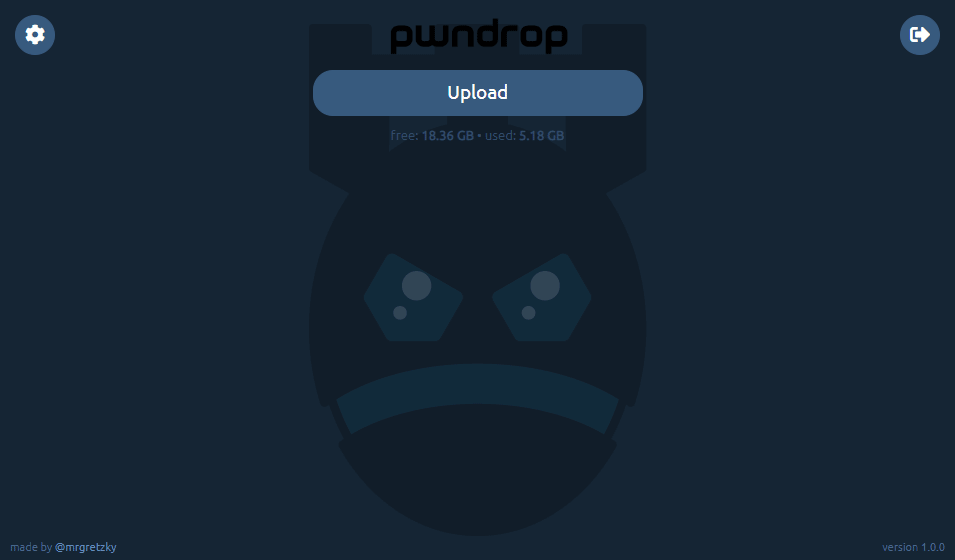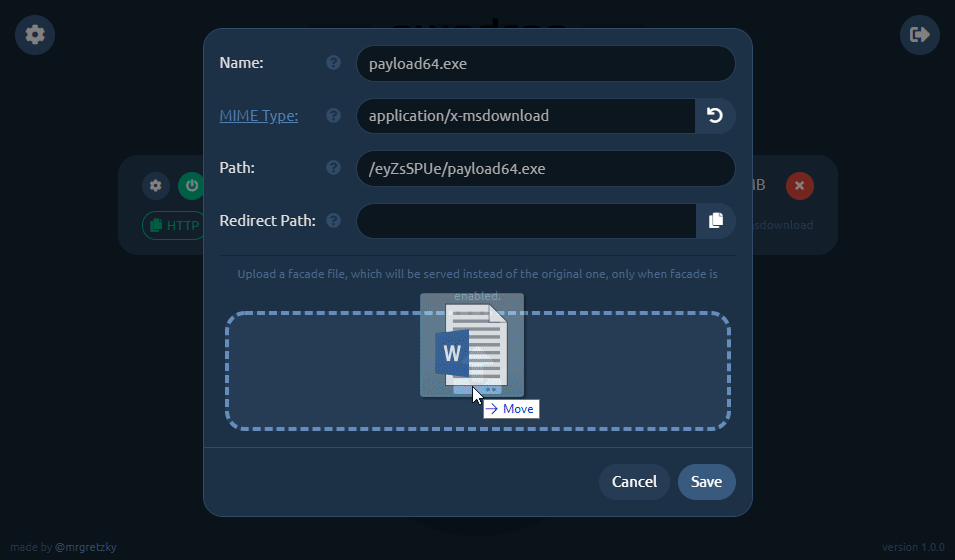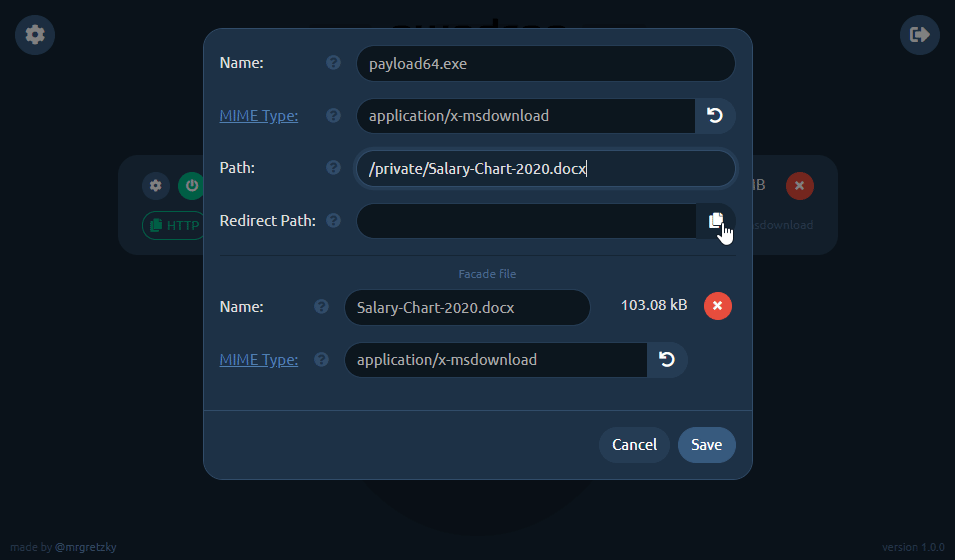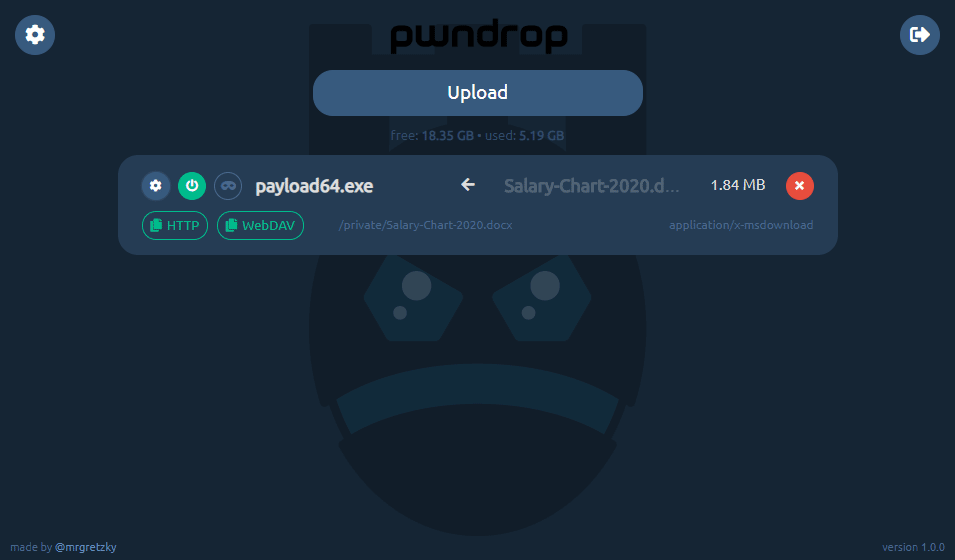 kgretzky/pwndrop
خدمة استضافة ملفات قابلة للنشر الذاتي لفريق الاختراق (Red Teamers)، تتيح رفع ومشاركة الحمولات بسهولة عبر HTTP وWebDAV.
 carlospolop/purplepanda
تحديد مسارات تصعيد الامتيازات داخل وعبر السحب المختلفة
 pentestgeek/phishing-frenzy
إطار عمل التصيد الاحتيالي Ruby on Rails









