#1
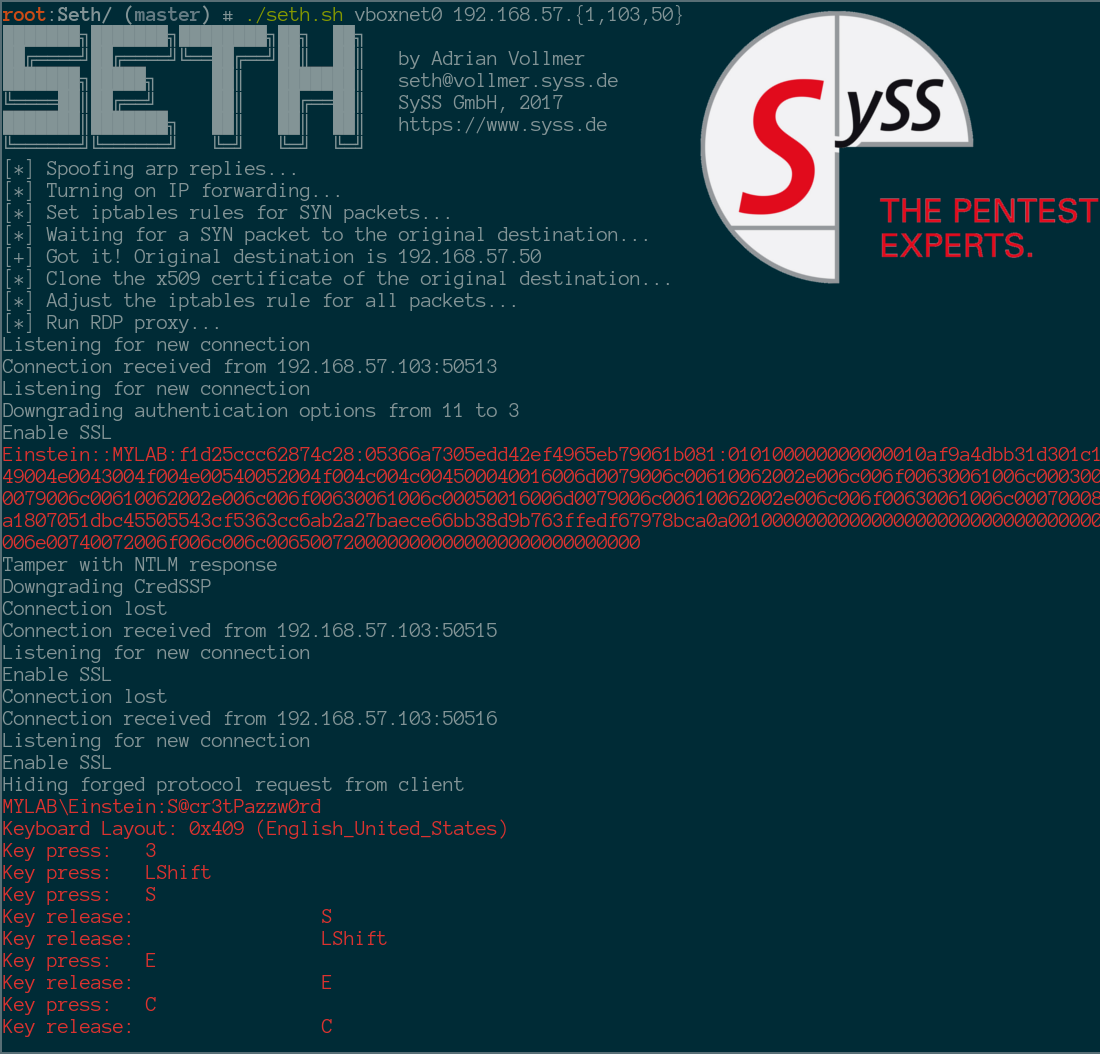
 syss-research/seth
نفذ هجوم MitM واستخرج بيانات اعتماد نصية واضحة من اتصالات RDP
 ascotbe/kernelhub
:palm_tree:مجموعة ثغرات تصعيد الامتيازات في نواة Linux وmacOS وWindows، مع بيئة الترجمة، وخريطة GIF توضيحية، وتفاصيل الثغرات، والملف القابل للتنفيذ…
 fortra/nanodump
سكين الجيش السويسري لـ LSASS dumping
 cn33liz/p0wnedshell
PowerShell Runspace مجموعة أدوات استغلال ما بعد الاختراق
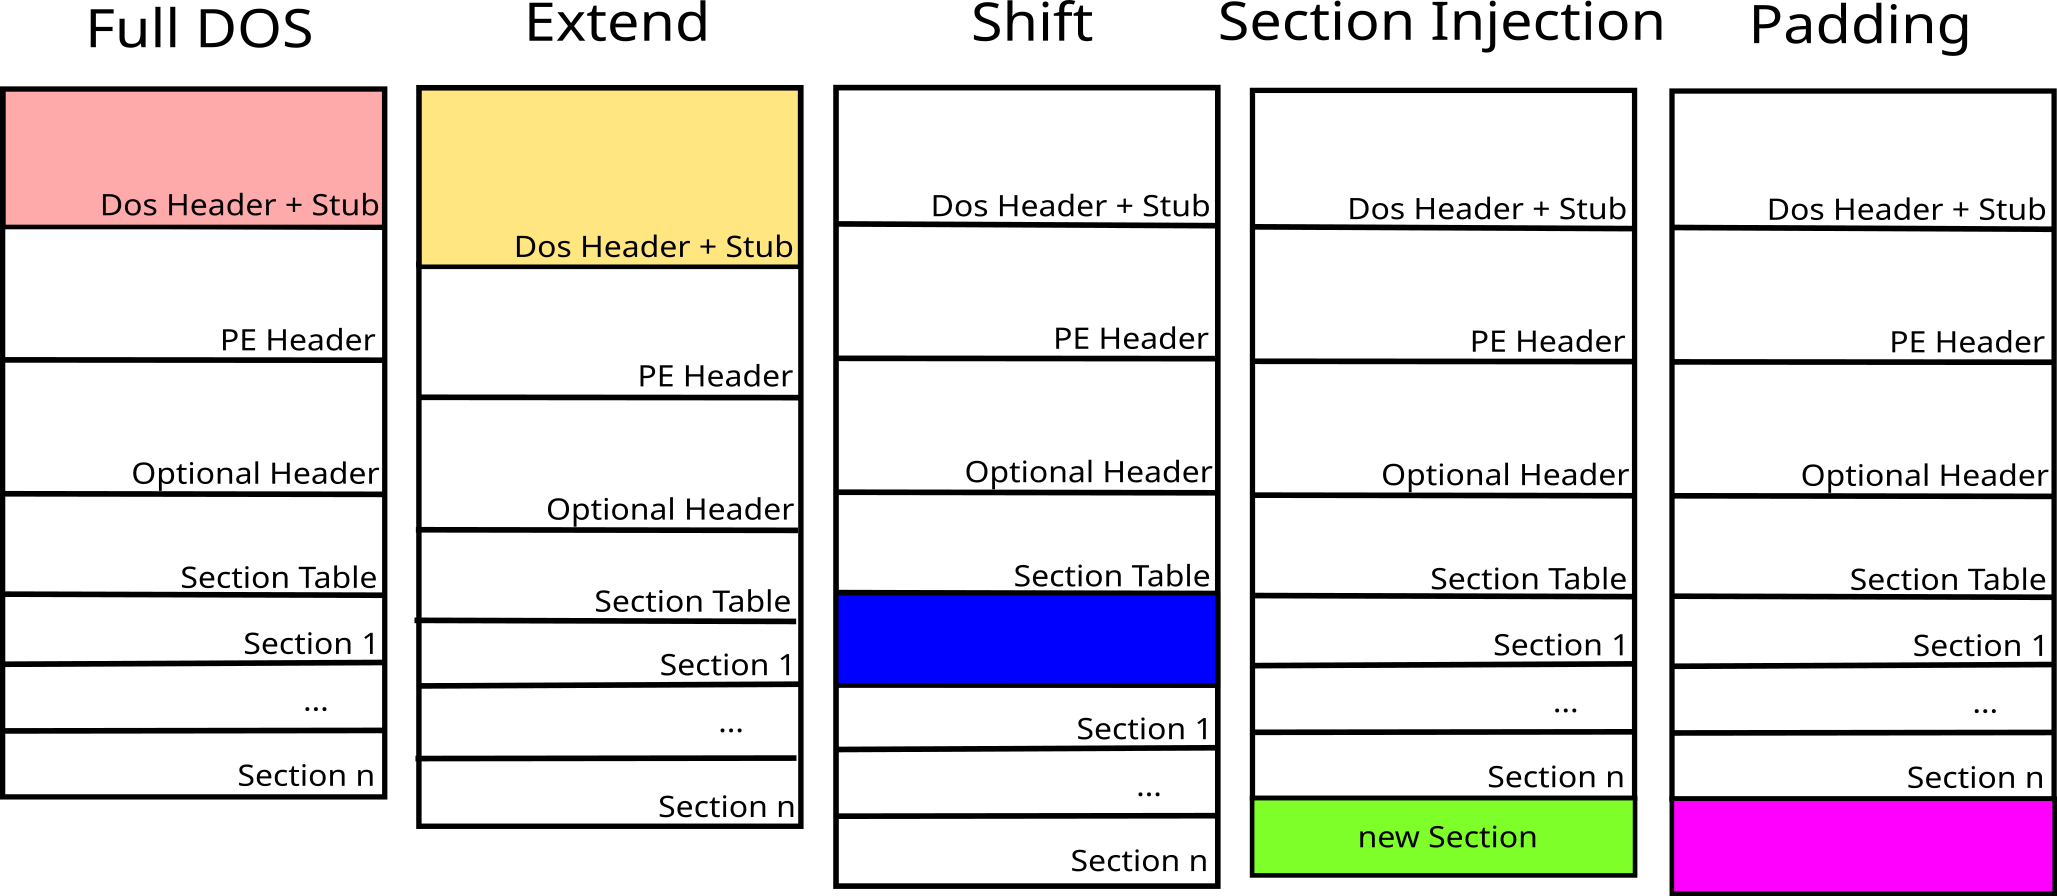 govolution/avet
أداة التهرب من برامج مكافحة الفيروسات
 bashfuscator/bashfuscator
إطار عمل Bash قابل للتكوين بالكامل وقابل للتوسيع لتشويش الأكواد. هذه الأداة مخصصة لمساعدة كلا من الفريق الأحمر والفريق الأزرق.
 matrixleons/evilwaf
evilwaf هي أداة اختبار اختراق مصممة لاكتشاف وتجاوز جدران حماية تطبيقات الويب الشائعة (WAFs).
 bytecode77/r77-rootkit
روت كيت من نوع Fileless في ring 3 مع مُثبّت واستمرارية تُخفي العمليات والملفات واتصالات الشبكة، إلخ.
 jthuraisamy/syswhispers2
التهرب من AV/EDR عبر استدعاءات النظام المباشرة.
 threatexpress/domainhunter
يفحص النطاقات المنتهية صلاحيتها من حيث التصنيف/السمعة وسجل Archive.org لتحديد المرشحين الجيدين لنطاقات التصيد و C2
 k4m4/kickthemout
💤 قم بطرد الأجهزة من شبكتك عن طريق تنفيذ هجوم انتحال ARP.
 uphiago/recon-skills
حزمة مهارات أمن هجومي معتمدة ميدانيًا تضم 169 تقنية للاستطلاع واختبار الاختراق. تغطي CORS، SSRF، الاستيلاء على النطاقات الفرعية، إساءة استخدام IAM…
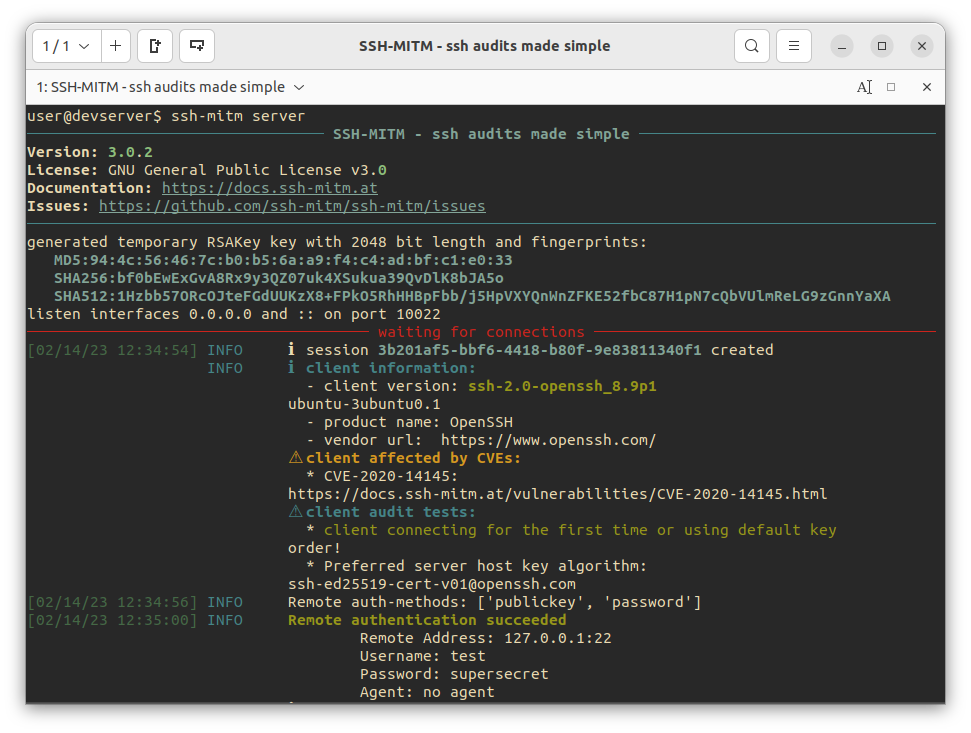 ssh-mitm/ssh-mitm
SSH-MITM - تدقيقات SSH مبسطة
 drk1wi/portspoof
يحاكي المنافذ المفتوحة وتوقيعات الخدمة عبر جميع منافذ TCP البالغ عددها 65535 لإبطاء الاستطلاع، وإرباك الماسحات الضوئية، وإهدار موارد المهاجمين بخدمات…
 calebstewart/pwncat
منصة ما بعد الاستغلال تعمل على أتمتة عمليات التعداد، رفع الامتيازات، الثبات، وعمليات القيادة والتحكم عبر شل عكسي/مباشر مع دعم عبر المنصات لنظامي…
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 — دليل التصميم والمرجع