
 #1
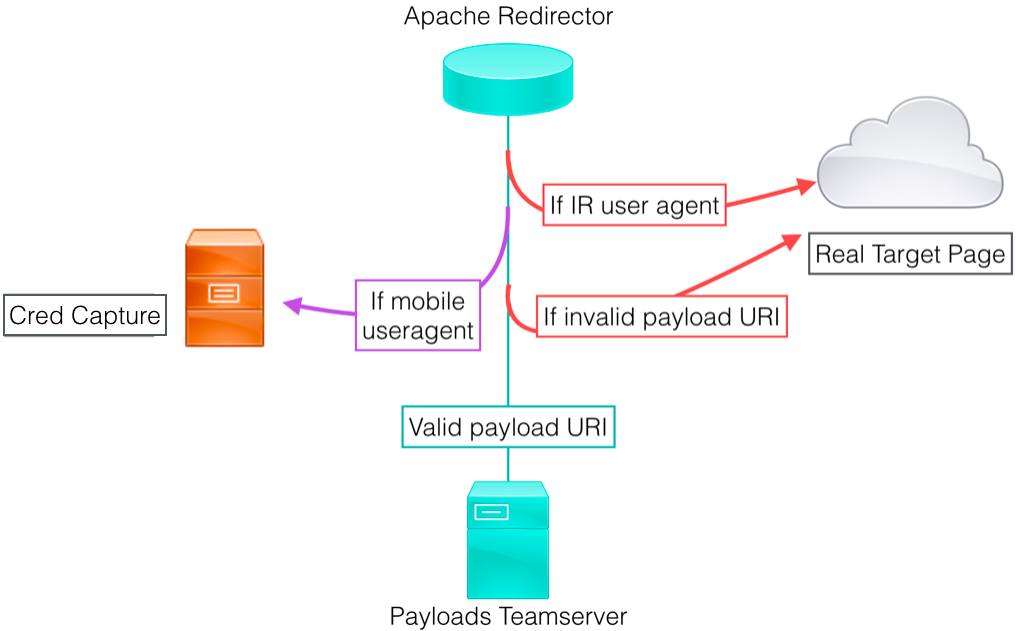
 bluscreenofjeff/red-team-infrastructure-wiki
# دليل لتجميع موارد تقوية البنية التحتية للفريق الأحمر
 ivancabrera02/r2socks
نفق وكيل SOCKS5 عبر تخزين كائنات Cloudflare R2، مع وكلاء Python وC++ بدون تبعيات يقومون بتمرير حركة TCP عبر كائنات R2 المشفرة للوصول الخفي.
 justcallmekoko/esp32marauder
مجموعة من أدوات الهجوم والدفاع لشبكات WiFi وBluetooth لمنصة ESP32
 kypvas/ad_attack_architecture
خريطة معمارية هجوم Active Directory مرجع اختبار اختراق شامل — من الاستطلاع إلى السيطرة على النطاق
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 zan8in/afrog
أداة أمنية لـ Bug Bounty واختبار الاختراق وتمارين الفريق الأحمر.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 jonaschen0103/cve-2026-33439-poc
Python PoC يستغل CVE-2026-33439، وهو RCE قبل المصادقة في OpenAM عبر إلغاء تسلسل Java لمعامل jato.clientSession، مع أوضاع shell تفاعلية وعميقة.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
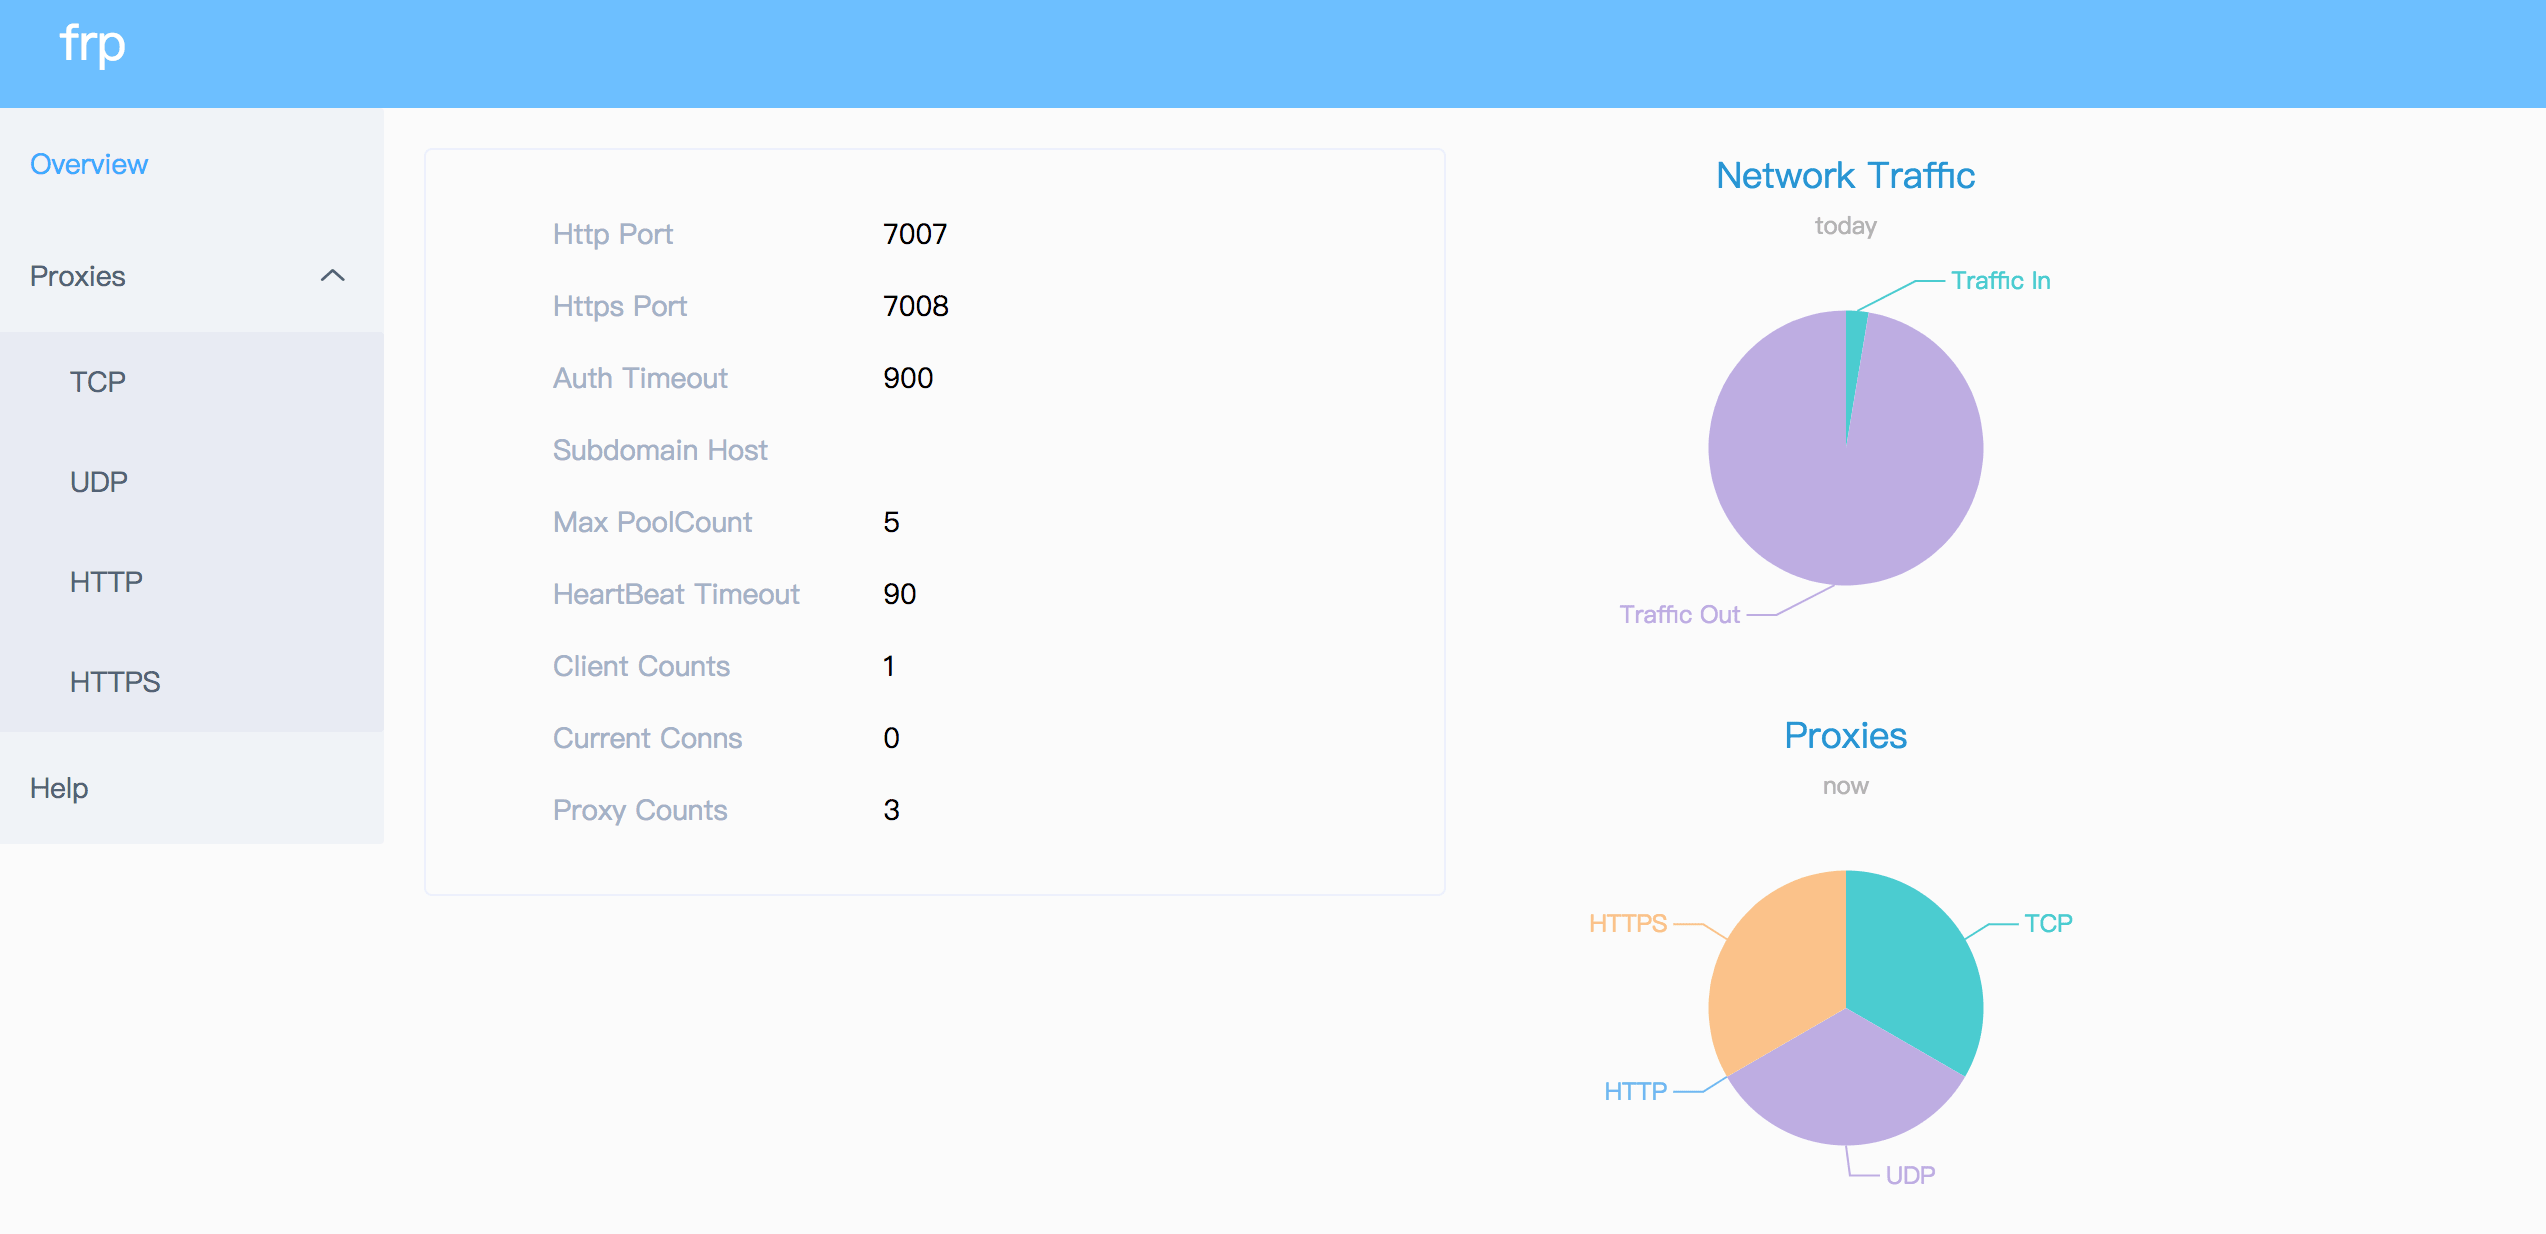 fatedier/frp
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
 droe/sslsplit
وكيل شفاف من نوع man-in-the-middle يقوم بإنهاء اتصالات SSL/TLS، ويُزوّر الشهادات بشكل فوري، ويسجل حركة المرور المفكوكة لأغراض التحليل الجنائي للشبكات…
 capture0x/adstrike
إطار عمل أحمر للفريق الأحمر في Active Directory معياري مدعوم بالذكاء الاصطناعي لاختبار الاختراق المصرح به، وتعداد AD، وتحليل مسار الهجوم، وسير عمل…
 ghostesp-revival/ghostesp
منصة الأبحاث اللاسلكية مفتوحة المصدر لـ ESP32.
 nealbridges/vulnhunter
ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…
 jpillora/chisel
نفق TCP/UDP سريع عبر HTTP مع تشفير SSH، يدعم إعادة توجيه المنافذ العكسية، ووكيل SOCKS5، والمصادقة من العميل لاختراق الشبكة بأمان وتجاوز جدران الحماية.
 mandiant/gopacket
منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.
 rawfilejson/awesome-osint-arsenal
مجموعة أدوات استخبارات المصادر المفتوحة والاستطلاع // أكثر من 100 أداة، مثبت بأمر واحد، SOCMINT، GEOINT، استكشاف الشبكات، الويب المظلم، التحقيق…








