
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفريق الأحمر — الصفحة 100 | Kitploit
الفئات

الفريق الأحمر

أدوات محاكاة الخصم والبنية التحتية للفريق الأحمر وأطر عمل C2 والأمن التشغيلي.

موصى به من Kitploit

أفضل الأدوات

10 محدد
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7kمنذ 3 أيام
metasploit-framework preview#2

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 7س 2د
Empire preview#3

Empire

GitHubbc-security/empire
5.2kمنذ شهر واحد
Mythic preview#4

Mythic

GitHubits-a-feature/mythic
4.7kمنذ 17 أيام
NetExec preview#7

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ يوم واحد
impacket preview#8

impacket

GitHubfortra/impacket
16.0kمنذ 4س 56د
BloodHound-Legacy preview#9

BloodHound-Legacy

GitHubspecterops/bloodhound-legacy
10.6kمنذ 8 أشهر
mimikatz preview#10

mimikatz

GitHubgentilkiwi/mimikatz
21.8kمنذ 2 أيام
Rubeus preview#11

Rubeus

GitHubghostpack/rubeus
5.1kمنذ 11 أشهر
PEASS-ng preview#12

PEASS-ng

GitHubpeass-ng/peass-ng
20.3kمنذ 7س 16د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
5437 نتائج
DoHC2 preview
Archived

DoHC2

GitHubspiderlabs/dohc2

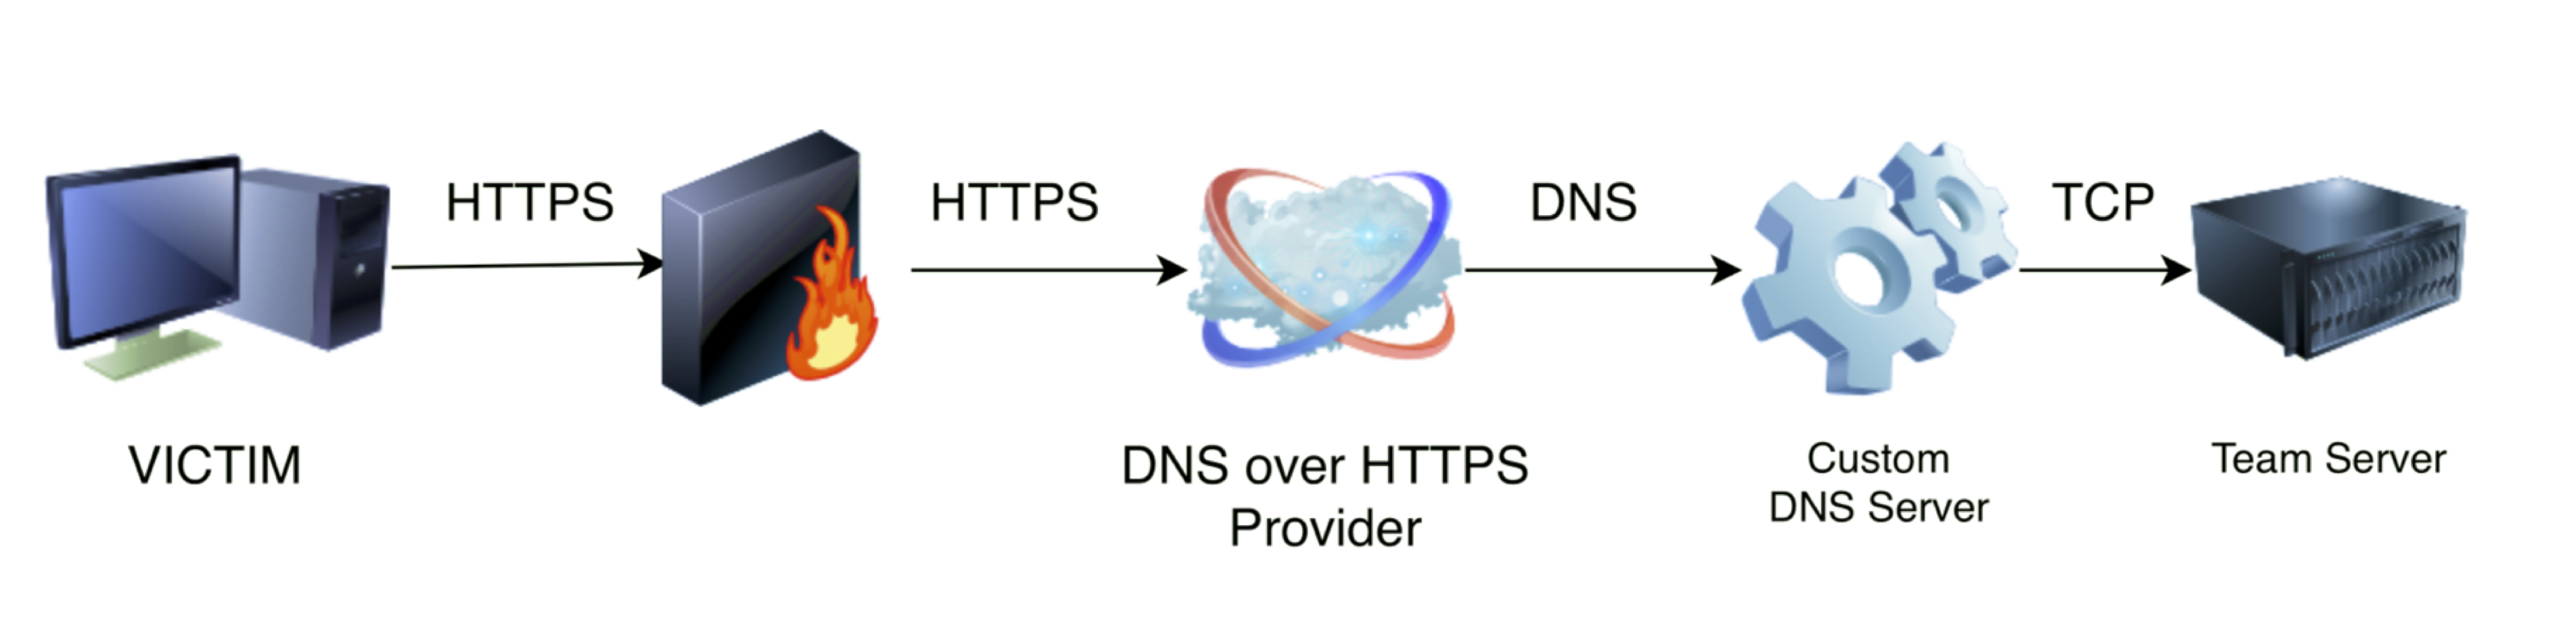
DoHC2 تتيح الاستفادة من مكتبة ExternalC2 الخاصة بـ Ryan Hanson (https://github.com/ryhanson/ExternalC2) لأغراض القيادة والتحكم (C2) عبر DNS over…

penetration-testing-frameworksexploit-frameworkscommand-and-control+3
449منذ 6 سنوات
evil-ssdp preview

evil-ssdp

GitHubinitstring/evil-ssdp

قم بانتحال ردود SSDP وإنشاء أجهزة UPnP مزيفة لصيد بيانات الاعتماد وتحدي/استجابة NetNTLM.
vulnerability-analysisexploitationids-ips-evasion+6
441منذ 2 سنوات
SharpImpersonation preview

SharpImpersonation

GitHubs3cur3th1ssh1t/sharpimpersonation

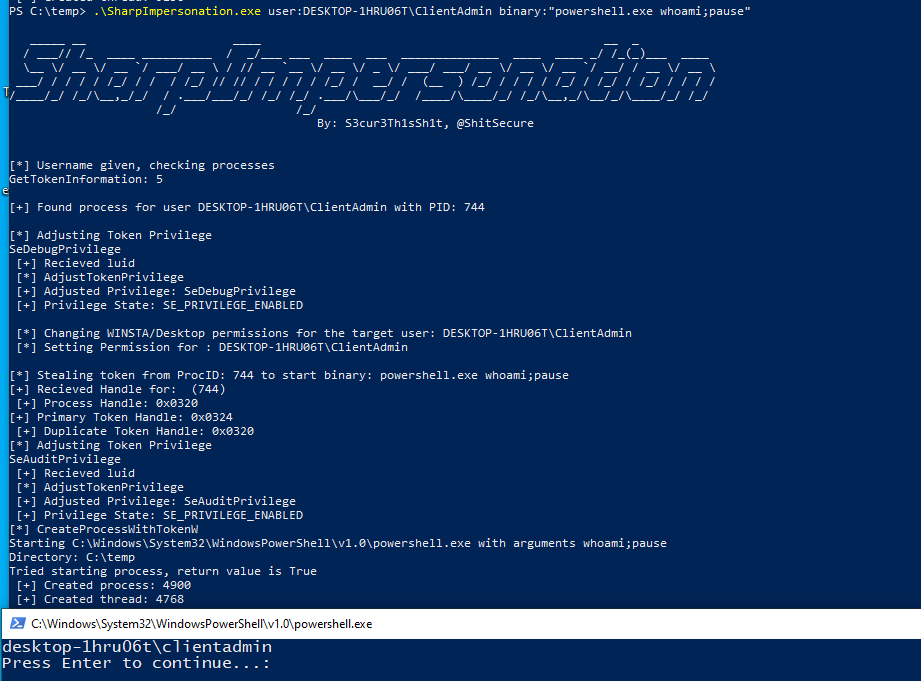
أداة انتحال هوية المستخدم - عبر Token أو Shellcode injection
privilege-escalationimpersonation-toolspost-exploitation+1
421منذ 4 سنوات
KslDump preview

KslDump

GitHubandreisss/ksldump

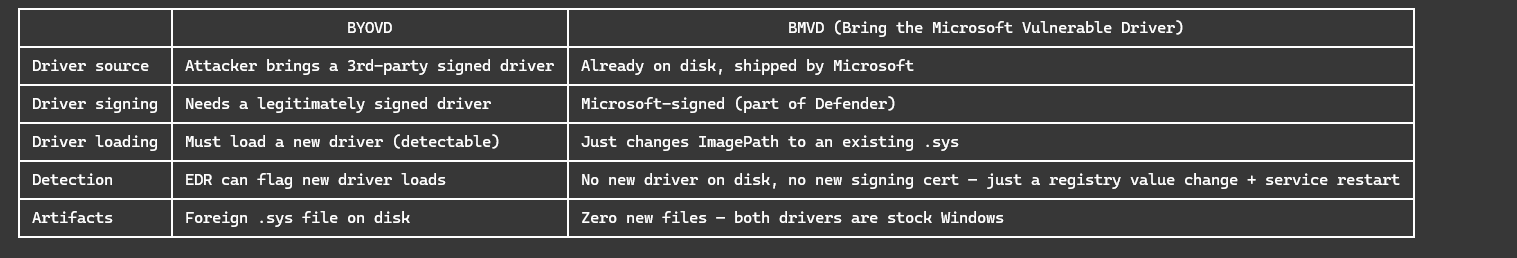
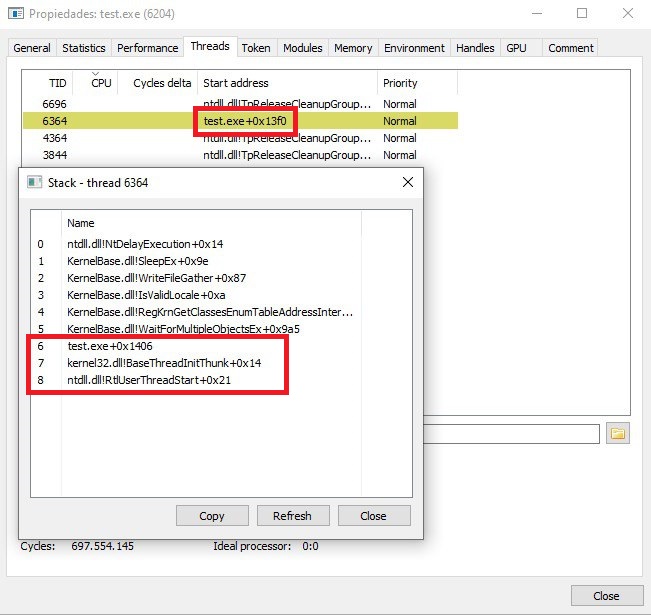
KslDump — لماذا تحضر سكينك الخاص بينما ديفندر قد ترك واحدة في المطبخ؟
privilege-escalationvulnerability-analysisexploitation+3
398منذ 6 أشهر
Unwinder preview

Unwinder

GitHubkudaes/unwinder

استدعاء تزوير مكدس الاستدعاءات لـ Rust
ids-ips-evasionpost-exploitationred-teaming+2
384منذ سنة واحدة
EasyEASM preview

EasyEASM

GitHubg0ldencybersec/easyeasm

أداة إدارة سطح الهجوم بدون تكلفة
reconnaissancevulnerability-analysisdns-subdomain-enumeration+7
328منذ 2 سنوات
Adrenaline preview

Adrenaline

GitHubatomiczsec/adrenaline

مجموعة BOF مستقلة عن C2، مصنفة حسب مراحل سلسلة الهجوم. مصممة لتكون صغيرة ومعيارية، تتيح التنفيذ السريع والأتمتة.
defensive-toolsprivilege-escalationreconnaissance+7
312منذ شهر واحد
Outpacket preview

Outpacket

GitHubn00py/outpacket

تعرض ورقة الغش هذه سير عمل impacket الشائعة مقابل بدائلها الحديثة.
password-attackslateral-movementinformation-gathering+6
302منذ 5 أشهر
Nim-RunPE preview

Nim-RunPE

GitHubs3cur3th1ssh1t/nim-runpe

تنفيذ بلغة Nim لتحميل PE انعكاسي من الذاكرة
exploitationshellcodemalware-analysis+3
295منذ 2 سنوات
honeybits preview
Archived

honeybits

GitHub0x4d31/honeybits

أداة إثبات مفهوم (PoC) مصممة لتعزيز فعالية أفخاخك من خلال نشر فتات الخبز ورمز العسل عبر أنظمتك لجذب المهاجم نحو أفخاخ العسل الخاصة بك.
privilege-escalationreconnaissanceosint-social-engineering+5
278منذ 7 سنوات
Modules preview
Archived

Modules

GitHubhavocframework/modules

الوحدات المستخدمة بواسطة إطار عمل Havoc
password-attackslateral-movementinformation-gathering+5
273منذ 2 سنوات
kurasagi preview

kurasagi

GitHubneomaster831/kurasagi

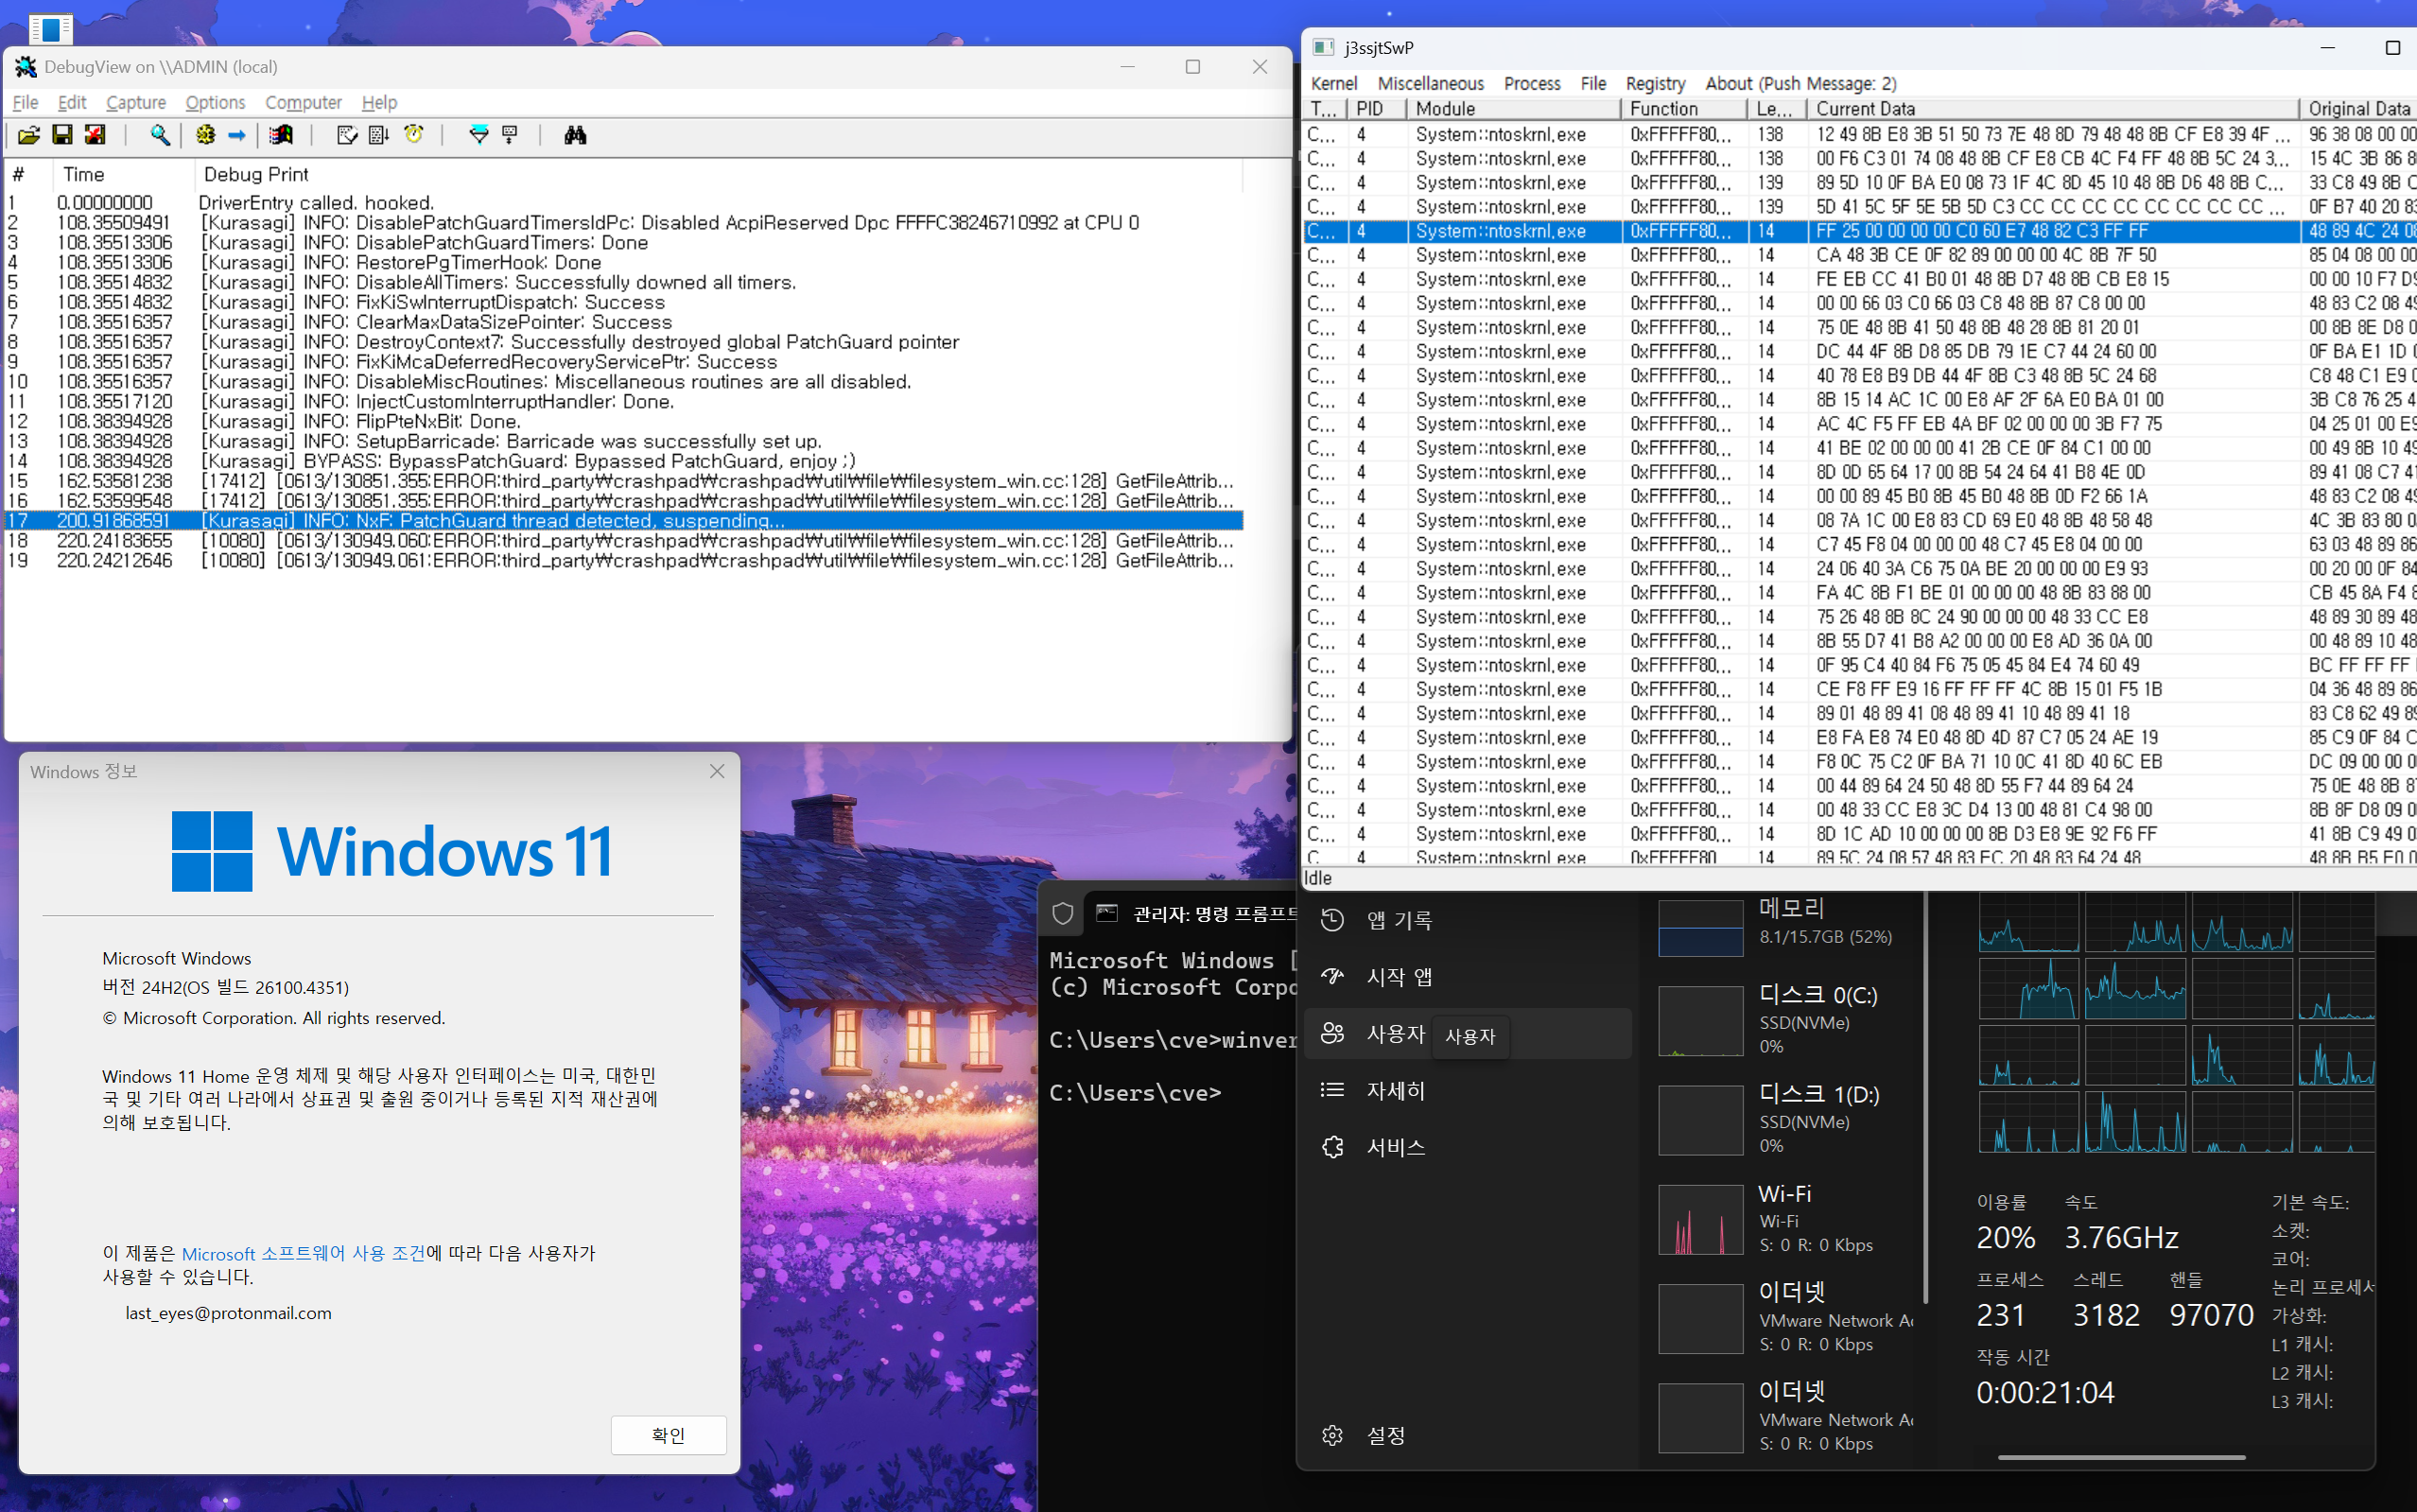
تجاوز PatchGuard في وقت التشغيل لأنظمة Windows 11 24H2-25H2
exploitationreverse-engineeringpapers-research+4
266منذ 11 أشهر
ObfuscatedSharpCollection preview

ObfuscatedSharpCollection

GitHubflangvik/obfuscatedsharpcollection

محاولة لنسخة مبهمة من SharpCollection
privilege-escalationreconnaissancelateral-movement+6
266منذ 11 أشهر
GoAT preview

GoAT

GitHubpetercunha/goat

🐐 GoAT (Golang Advanced Trojan) هو حصان طروادة يستخدم تويتر كخادم للقيادة والتحكم (C&C).
privilege-escalationosint-social-engineeringpersistence-mechanisms+7
261منذ 9 سنوات
Windows-SignedBinary preview

Windows-SignedBinary

GitHubmr-un1k0d3r/windows-signedbinary

يحوّر ملفات ويندوز الثنائية الموقّعة للاحتفاظ بتوقيعات كتالوج صالحة مع تغيير تجزئات الملفات، متجاوزًا حظر نقاط النهاية القائم على التجزئة وكاشفًا…
hash-analysisids-ips-evasionreverse-engineering+4
259منذ 7 سنوات
UnderlayCopy preview

UnderlayCopy

GitHubkfallahi/underlaycopy

مجموعة أدوات PowerShell تستخرج ملفات Windows المقفلة (SAM, SYSTEM, NTDS, ...) باستخدام تحليل MFT وقراءات القرص الخام.
disk-forensicspost-exploitationdata-recovery+3
258منذ 0 سنوات
uC_mousejack preview

uC_mousejack

GitHubinsecurityofthings/uc_mousejack

Mousejack لـ ATmega32u4
embedded-systems-securitybluetooth-securitypayload-generation+4
254منذ 9 سنوات
DeepPass preview

DeepPass

GitHubghostpack/deeppass

اصطياد كلمات المرور باستخدام التعلم العميق

osintpassword-attacksinformation-gathering+3
244منذ 4 سنوات
السابق1…99100التالي