#1
 codingo/reconnoitre
أداة أمنية لجمع المعلومات متعدد الخيوط وتعداد الخدمات مع بناء هياكل الدليل لتخزين النتائج، بالإضافة إلى كتابة توصيات لمزيد من الاختبارات.
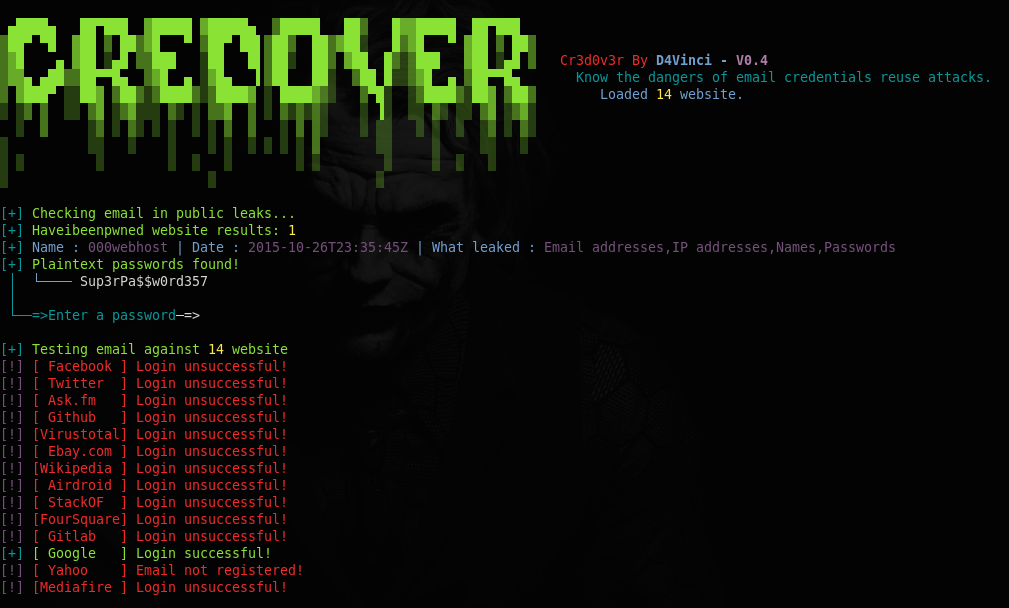 d4vinci/cr3dov3r
اعرف مخاطر هجمات إعادة استخدام بيانات الاعتماد.
 cobbr/sharpsploit
SharpSploit هي مكتبة استغلال لاحق مكتوبة بلغة C#.
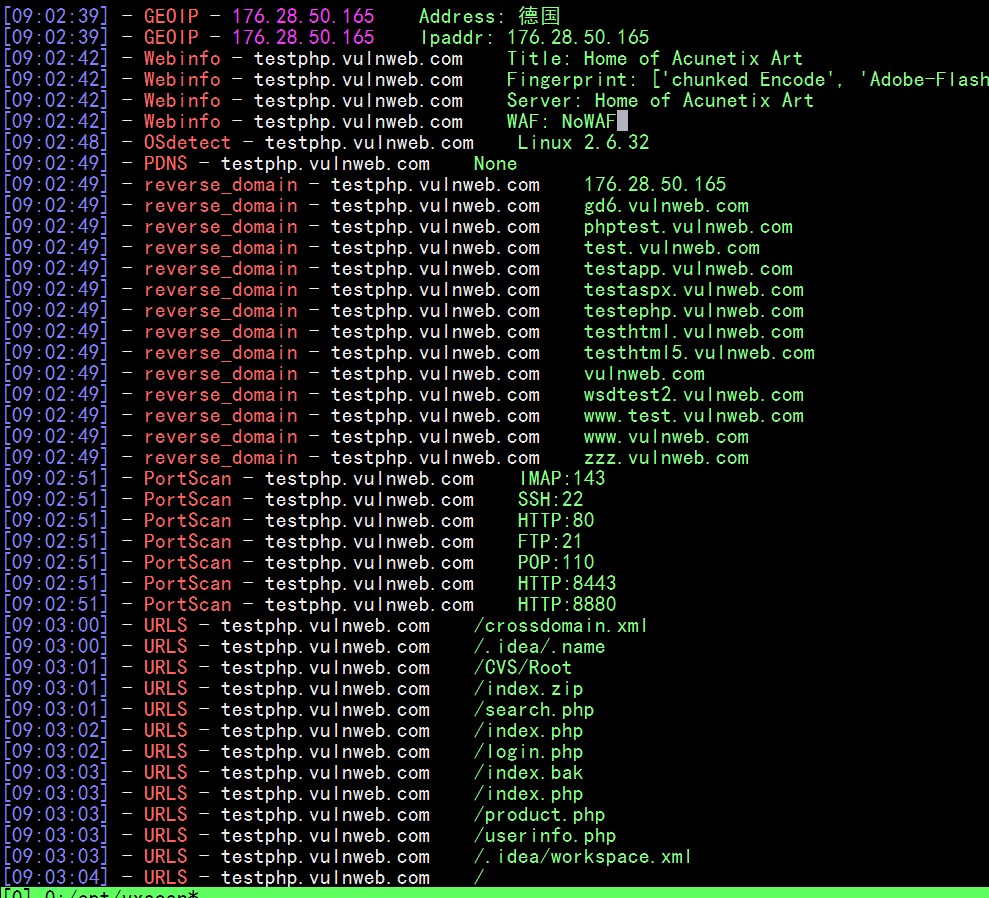 al0ne/vxscan
أداة مسح شاملة مكتوبة بلغة Python3، تُستخدم أساسًا للتحقق من البقاء، كشف الملفات الحساسة (فحص الدلائل / كشف واجهات برمجة التطبيقات المسربة من…
 i-am-jakoby/powershell-for-hackers
هذا المستودع عبارة عن مجموعة من دوال PowerShell التي يجب أن يعرفها كل مخترق
 tillson/git-hound
أداة استطلاع سريعة لـ GitHub. تفحص عن الأسرار المسربة عبر جميع GitHub، وليس فقط المستودعات والمنظمات المعروفة. تدعم استعلامات GitHub dorks.
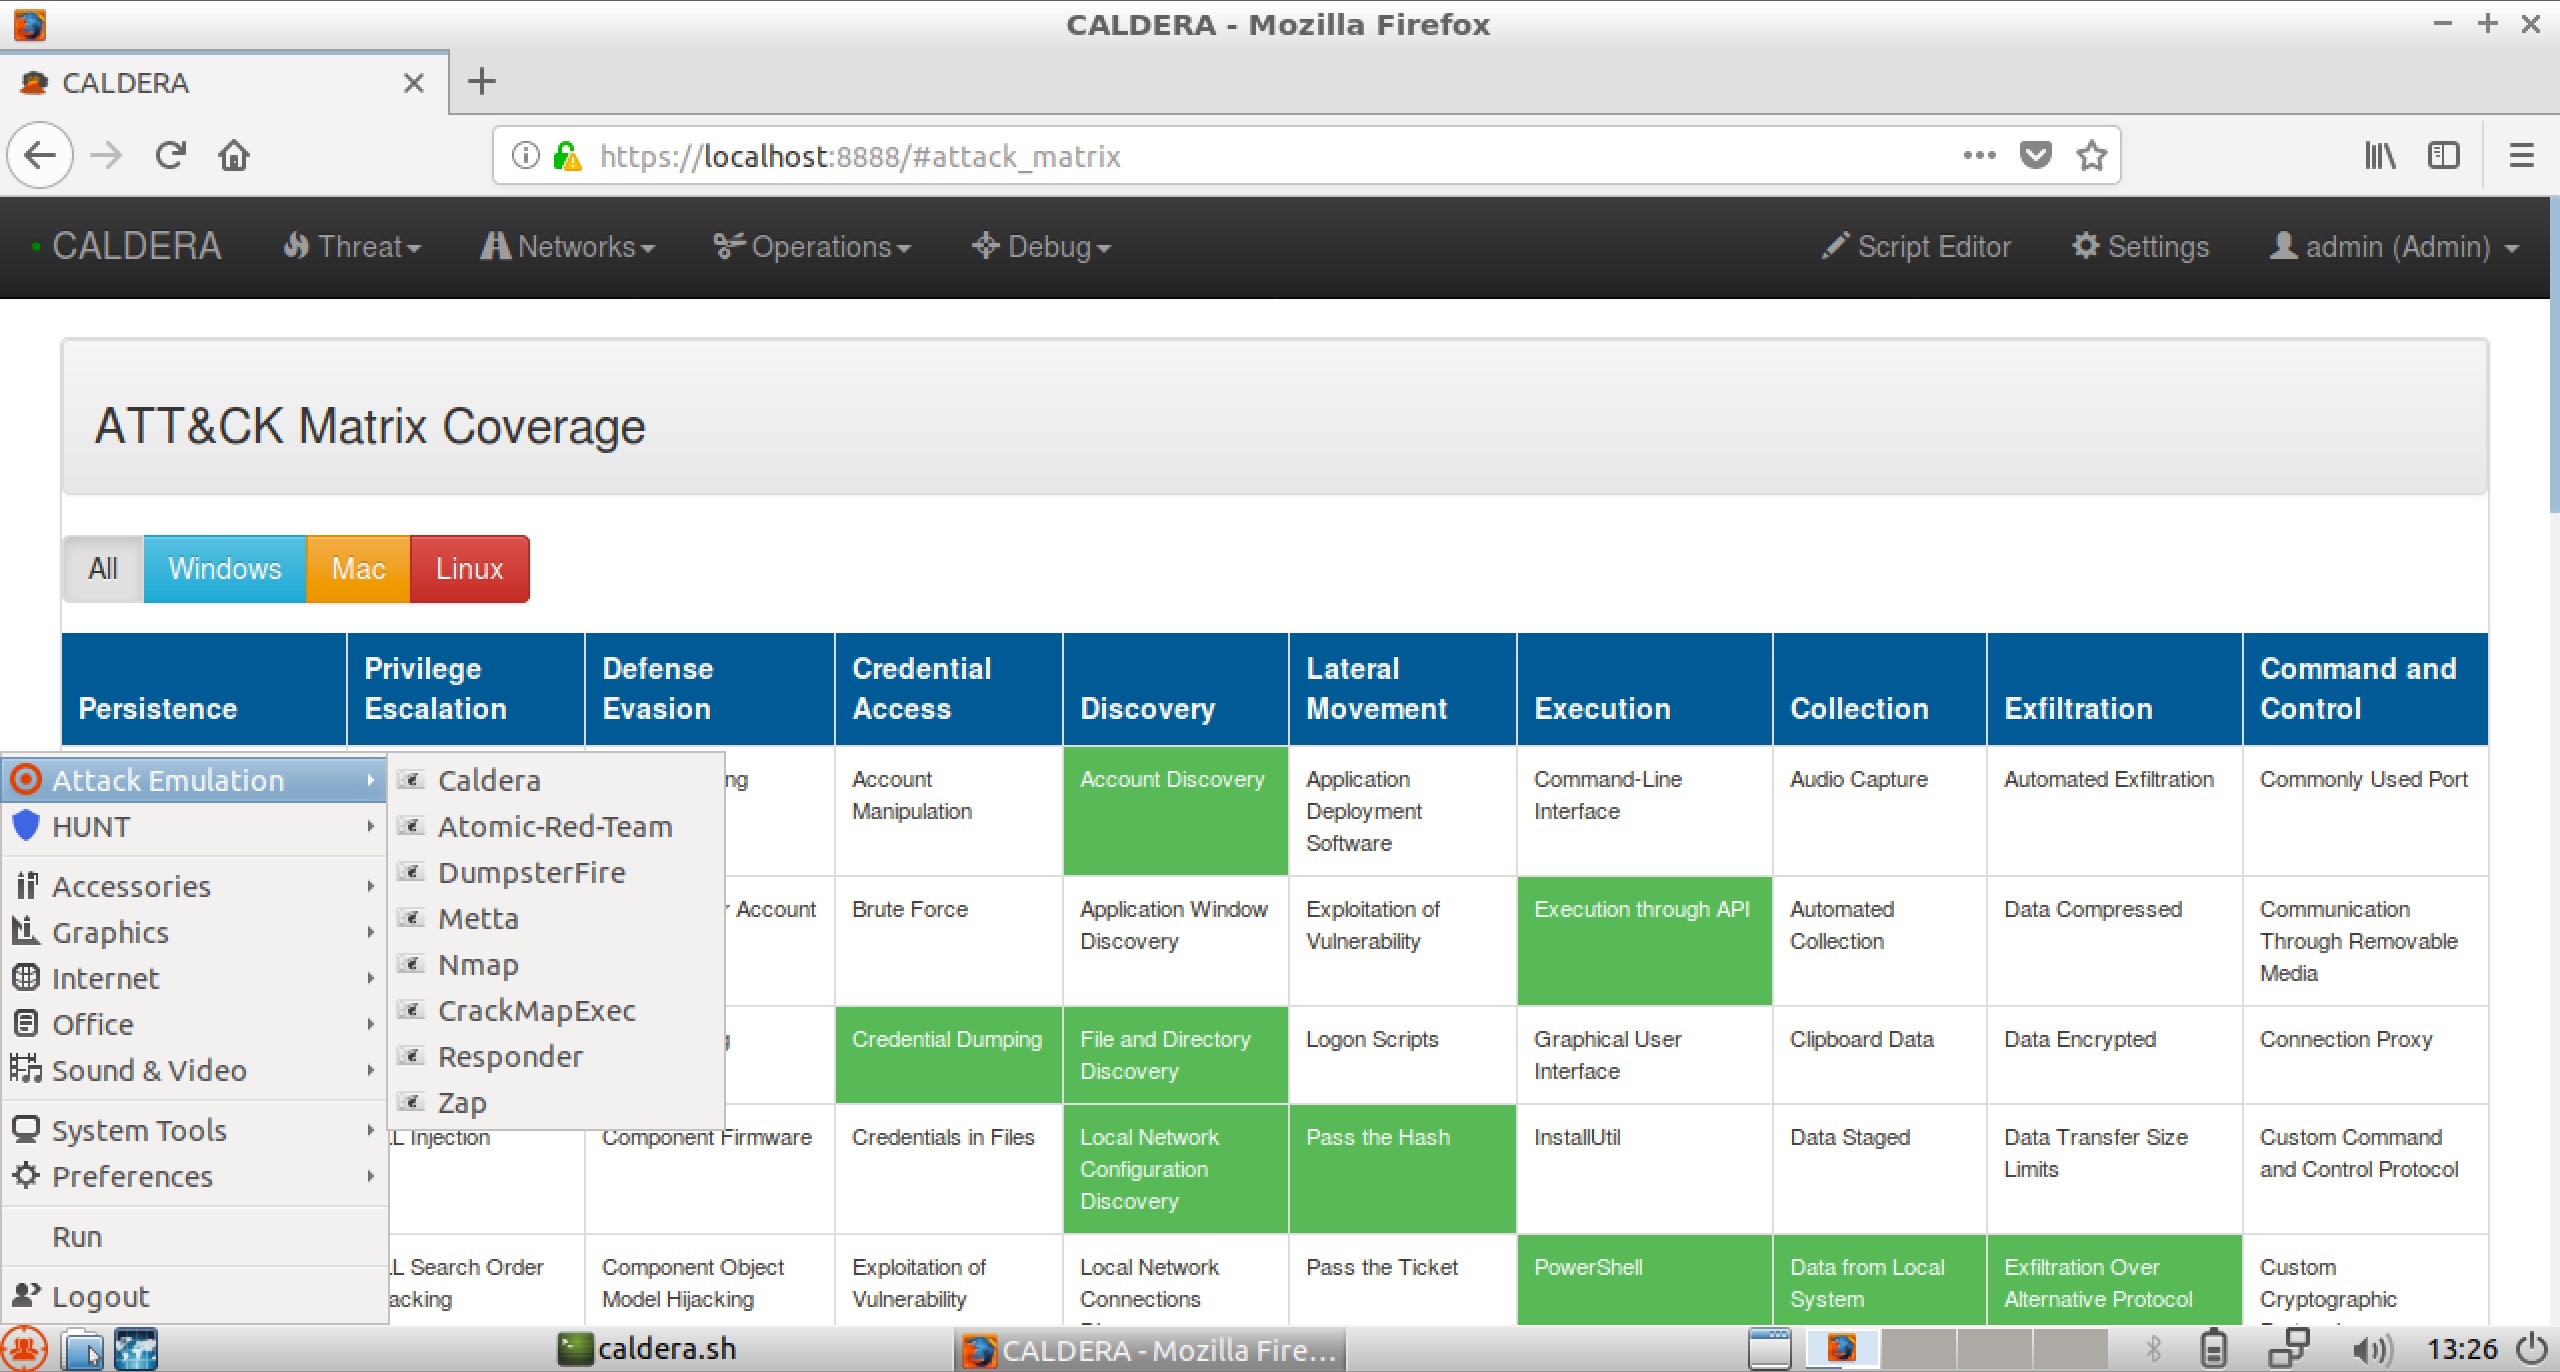 redhuntlabs/redhunt-os
آلة افتراضية لمحاكاة الخصوم وصيد التهديدات
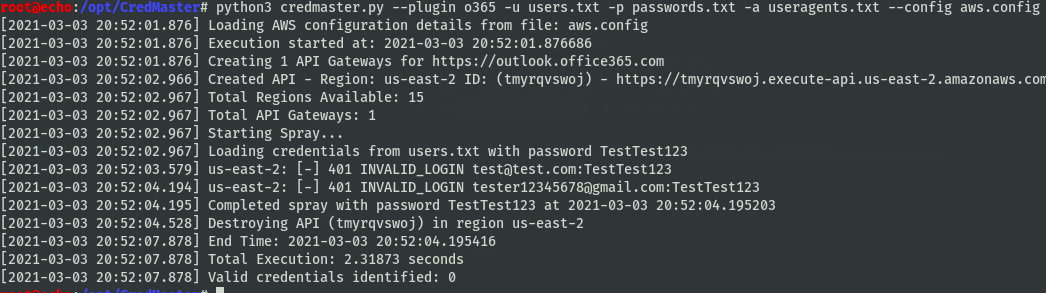 knavesec/credmaster
أداة CredKing لرش كلمات المرور، أعيدت هيكلتها وحُسّنت، وتستخدم واجهات برمجة تطبيقات FireProx لتدوير عناوين IP، والبقاء مجهول الهوية، والتغلب على…
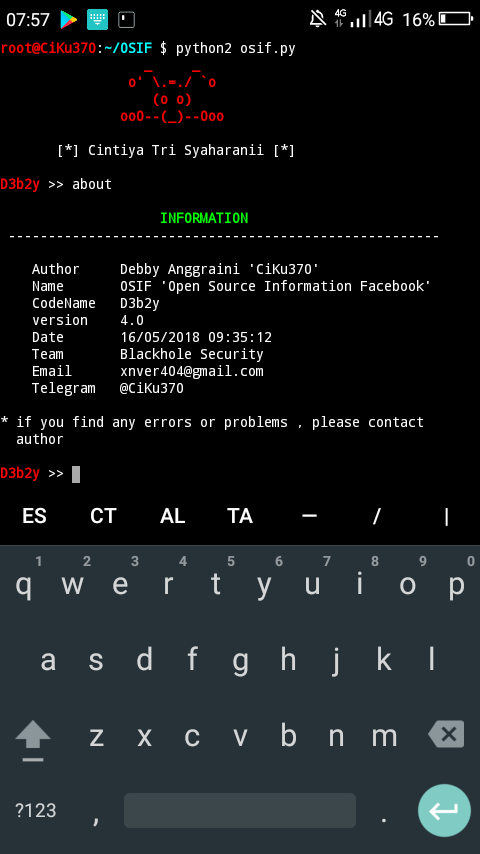 0xlousie/osif
أداة لجمع معلومات حسابات فيسبوك تستخرج بيانات شخصية حساسة (السكن، تاريخ الميلاد، رقم الهاتف، البريد الإلكتروني) حتى عندما تكون خصوصية الهدف مضبوطة…
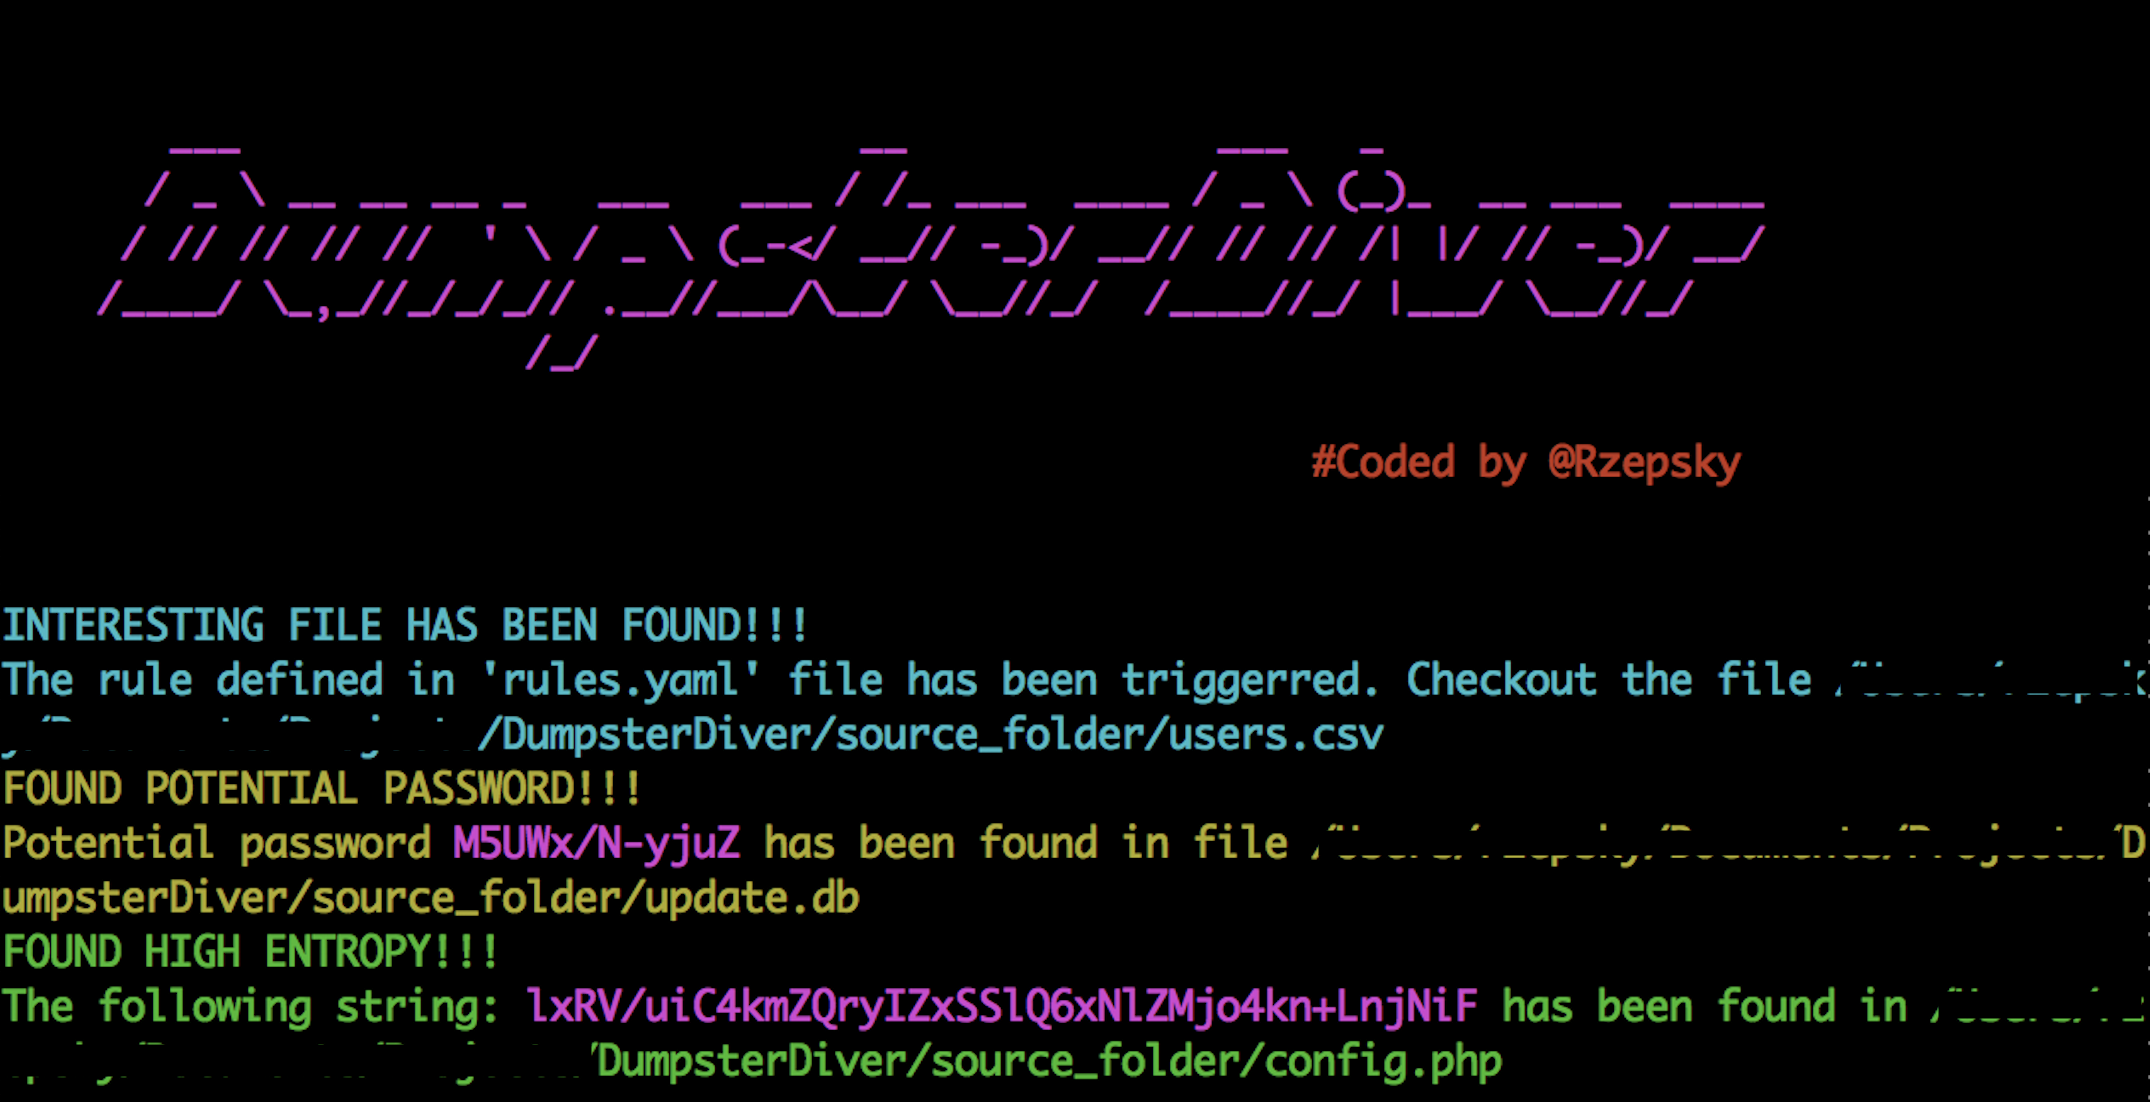 securing/dumpsterdiver
أداة للبحث عن الأسرار في أنواع ملفات متنوعة.
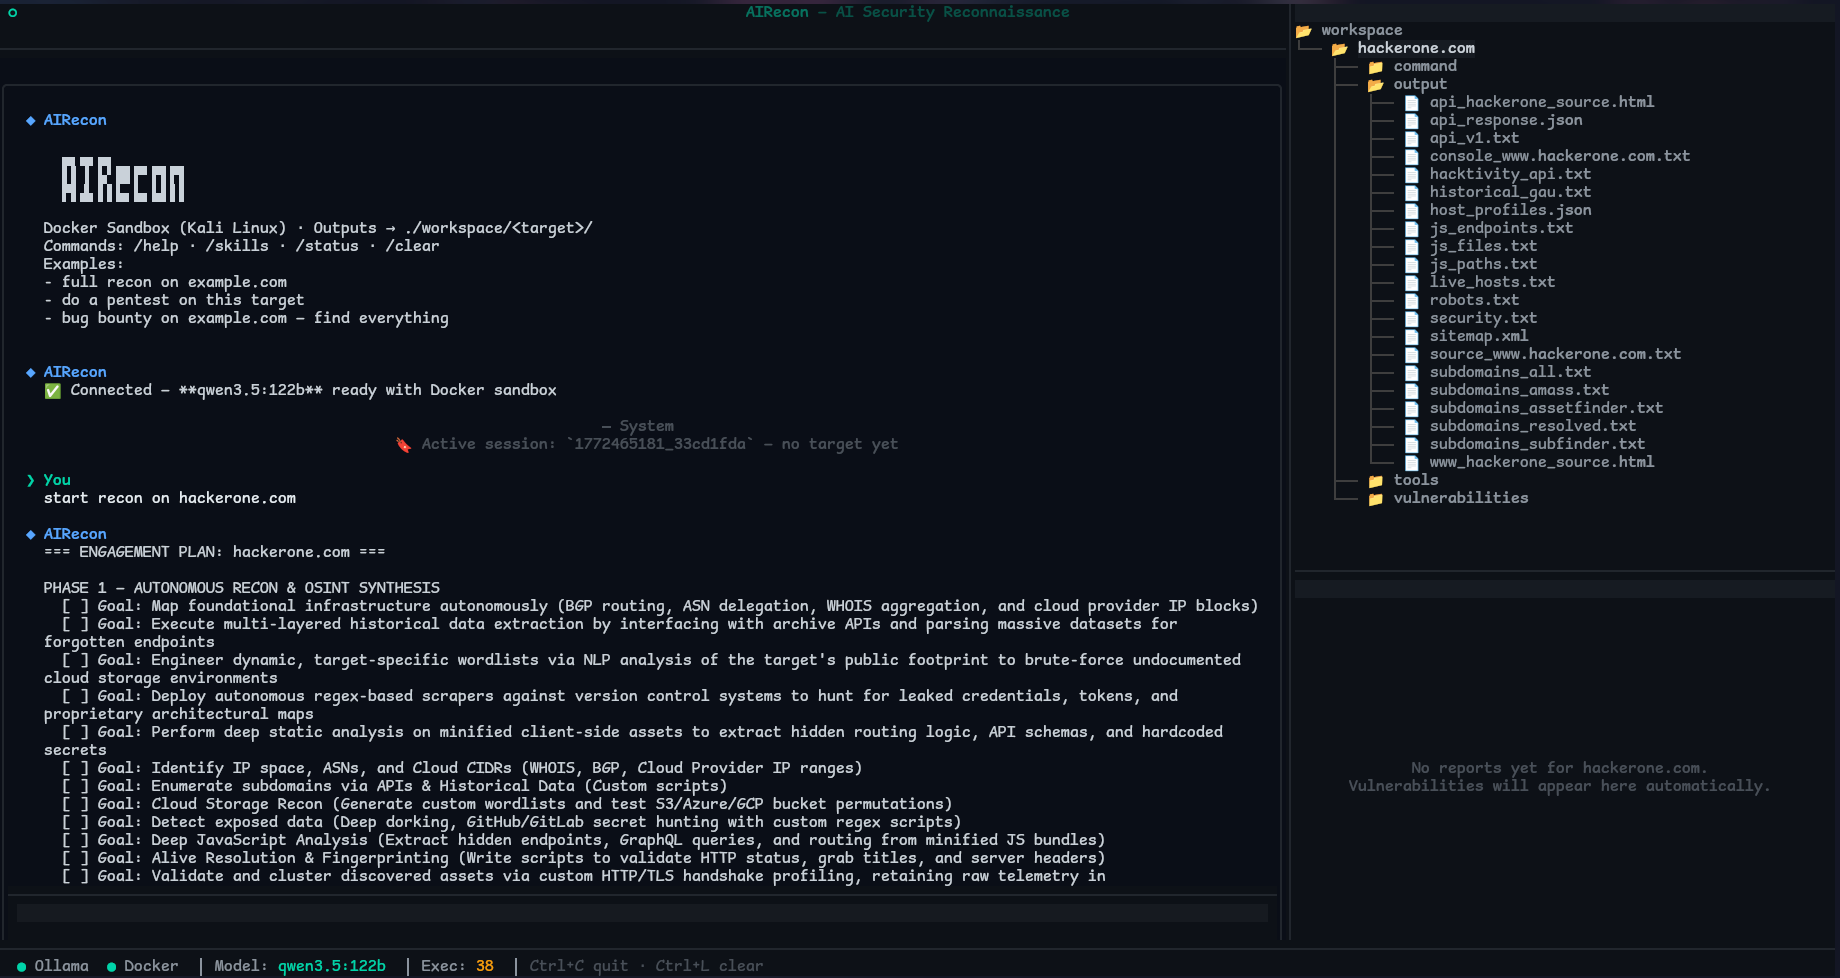 pikpikcu/airecon
AIRecon هو وكيل مستقل للأمن السيبراني يجمع بين نموذج لغوي كبير مستضاف ذاتيًا (Ollama) مع بيئة Kali Linux معزولة عبر Docker وواجهة TUI مبنية على…
 nightbringer21/fridump
أداة تفريغ ذاكرة عبر المنصات تستخدم Frida لاستخراج الذاكرة القابلة للوصول من تطبيقات iOS وAndroid وWindows لأغراض التحليل الجنائي واختبار الاختراق.
 hueristiq/xurlfind3r
أداة اكتشاف عناوين URL سلبية تجمع عناوين URL المرتبطة بالنطاق من مصادر عامة متعددة عبر سطر الأوامر، وتدعم الإدخال/الإخراج القياسي (stdin/stdout)…
 ya551n3/bug-bounty-wordlists
مجموعة مختارة من قوائم الكلمات لصيد الثغرات (bug bounty hunting)، تغطي الدلائل، النطاقات الفرعية، المعاملات، أسماء المستخدمين، كلمات المرور، وحمولات…
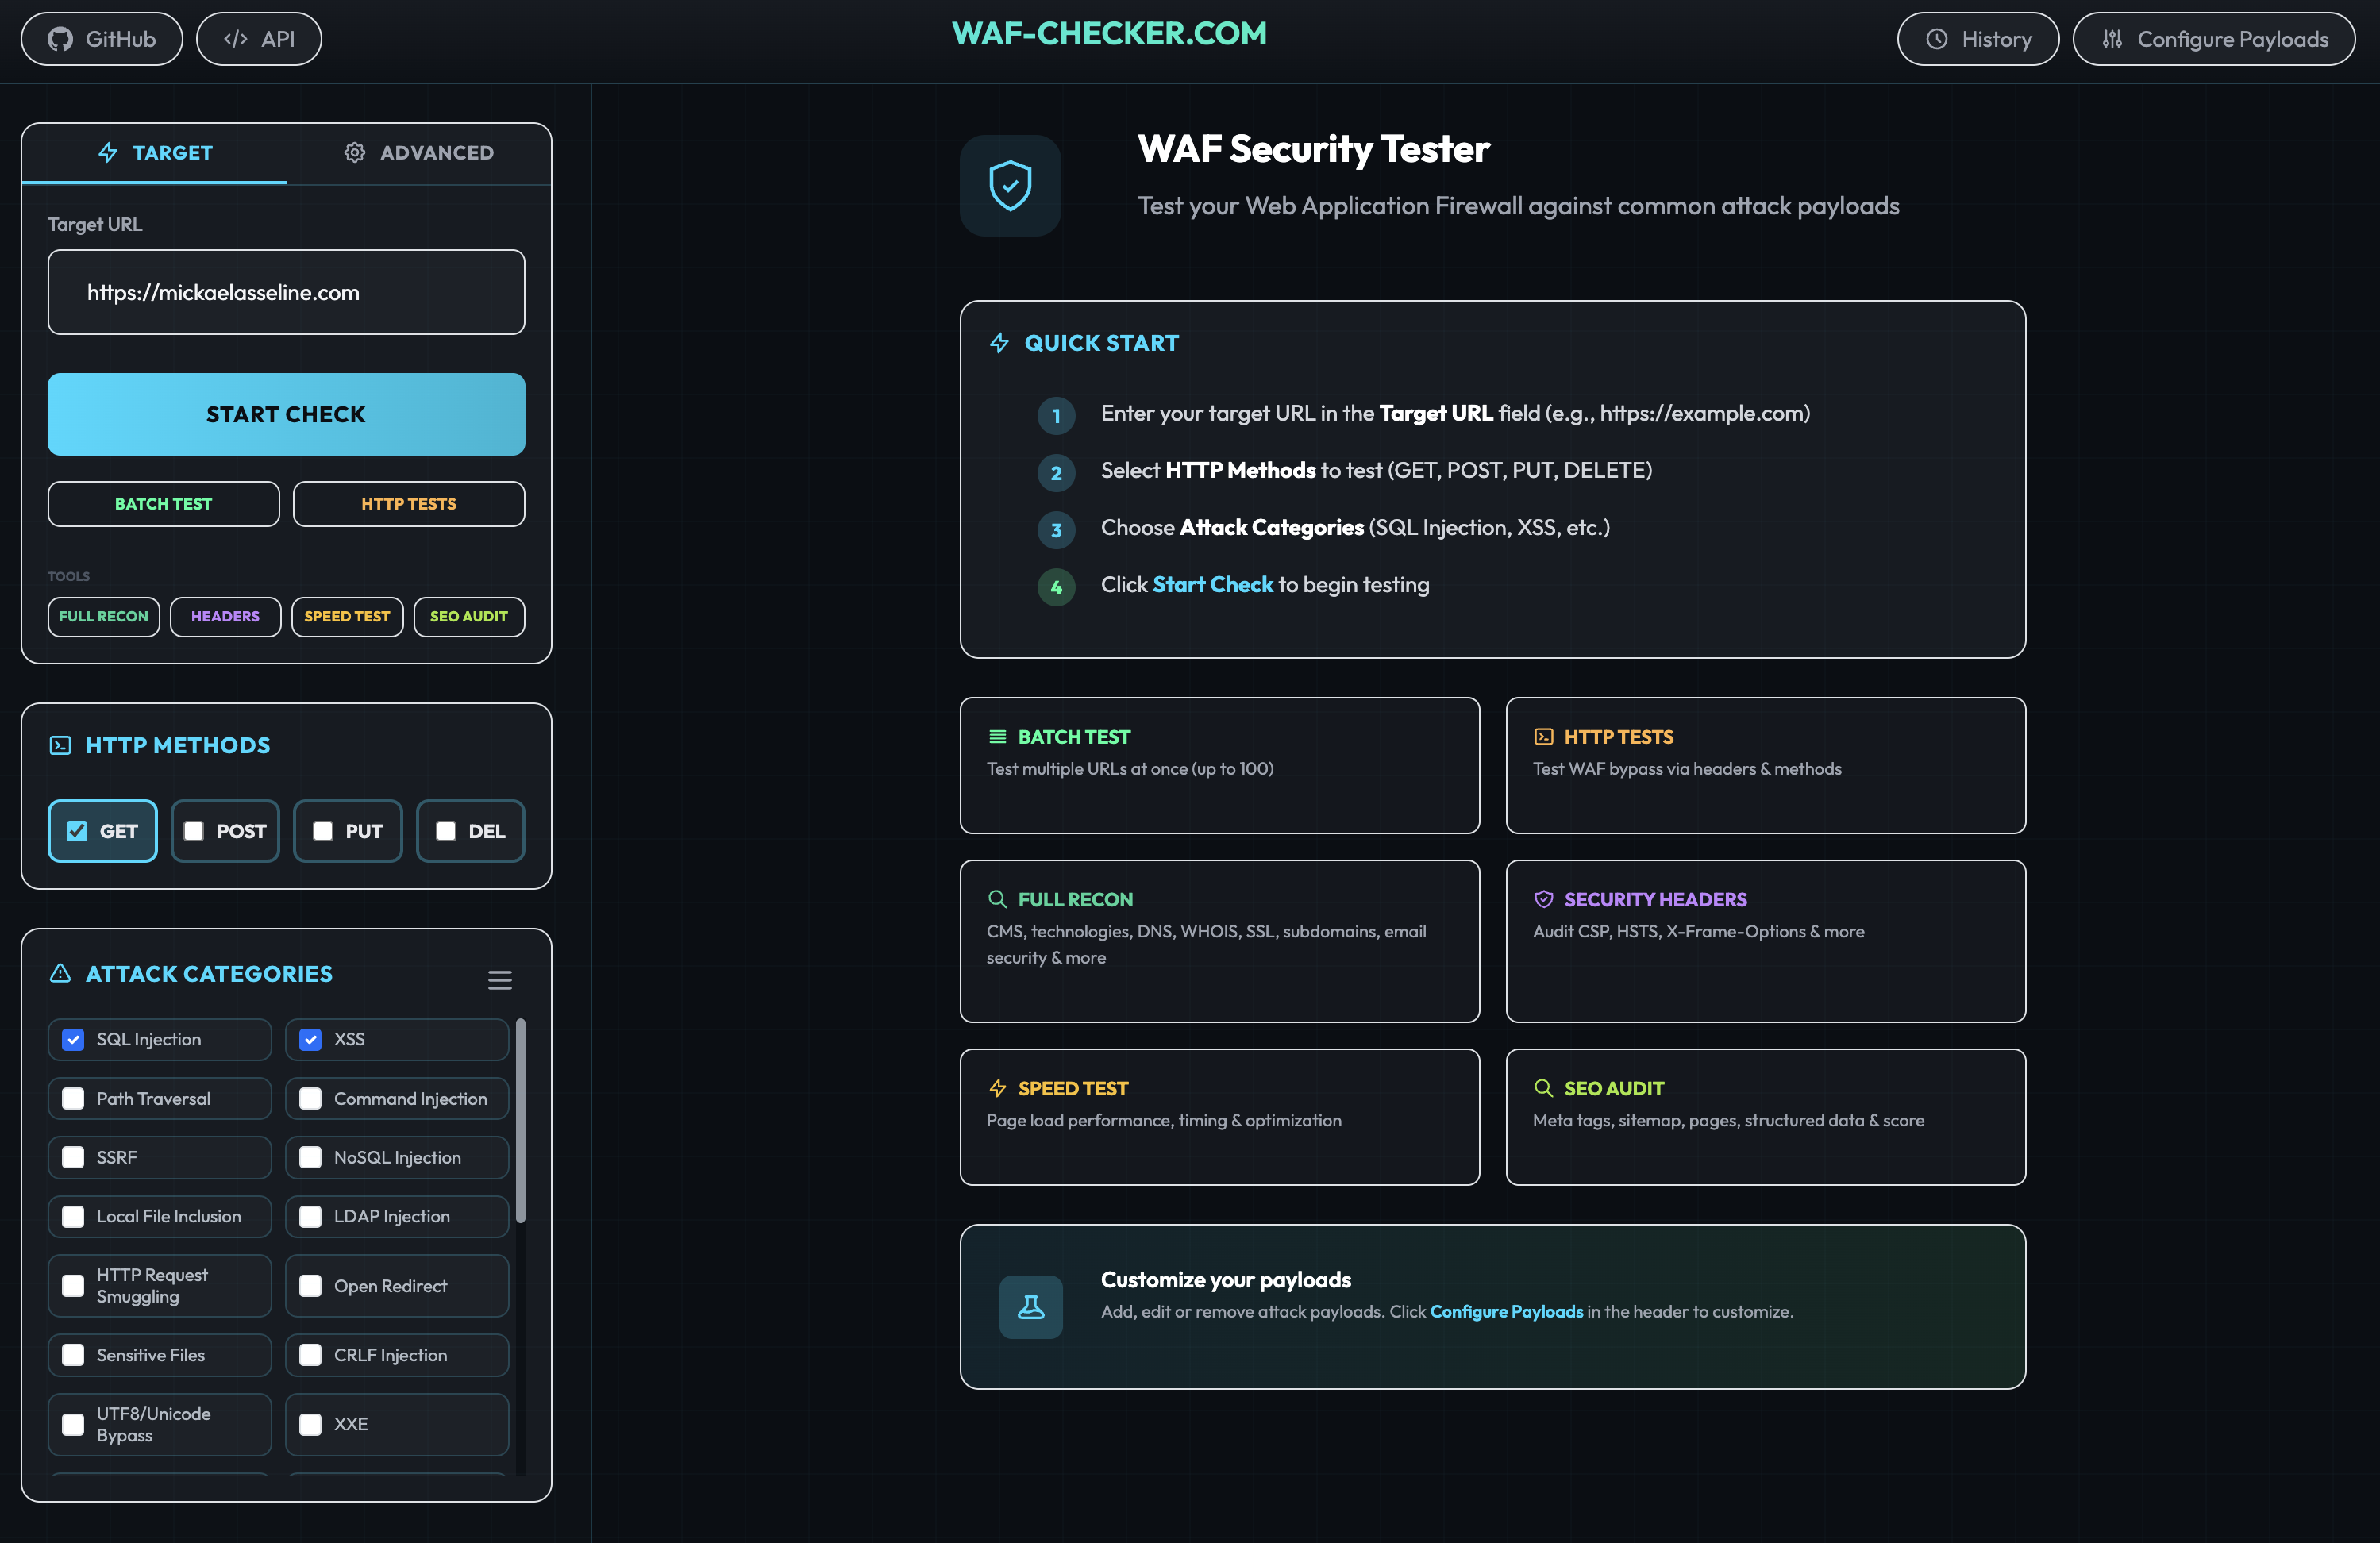 papamica/waf-checker
يختبر WAF الخاص بك بأكثر من 160 حمولة اختبارية.
 gokulapap/reconator
إطار عمل استطلاع آلي مع أكثر من 17 وحدة لتعداد النطاقات الفرعية، وتخمين الأدلة بالقوة الغاشمة، وتنقيب JS/الروابط، وبصمة WAF، واكتشاف الاستيلاء. يتميز…