
 #1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit
 oleg-fiksel/ansible_cve-2016-5195_check
# Ansible playbook لاختبار الأنظمة بحثًا عن ثغرة تصعيد الامتيازات Dirty COW (CVE-2016-5195) مع فحوصات استغلال محلية آلية.
 nxploited/cve-2025-6934
Opal Estate Pro <= 1.7.5 - تصعيد صلاحيات بدون مصادقة
 wudicainiao/cve-2021-4034
CVE-2021-4034 لأمر واحد
 llccd/temproot-huawei
CVE-2019-2215 poc لنواة Huawei المُحصَّنة
 diego-tella/codeine
روتكيت Linux LKM
 ysanatomic/cve-2022-32250-lpe
إثبات مفهوم (PoC) لتصعيد الامتيازات المحلية (LPE) لثغرة استخدام-بعد-التحرير (use-after-free) في النظام الفرعي netfilter لنواة لينكس.
 capture0x/confirmesc
مُعدِّد امتيازات Linux الذي يؤكد قابلية الاستغلال ويمنحك أمر root shell الدقيق - دون البحث في GTFOBins. يتضمن خادم MCP + مهارات وكيل AI.
 nxploited/cve-2025-12539
TNC Toolbox: Web Performance <= 1.4.2 - كشف معلومات حساسة بدون مصادقة يؤدي إلى تصعيد الامتيازات/الاستيلاء على حساب cPanel
 m4xsec/cve-2026-31431-rce-exploit
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2026-31431، وهي خلل منطقي في نواة لينكس AF_ALG يسمح للمستخدمين غير المصرح لهم بكتابة 4 بايتات في ذاكرة…
 416rehman/asus-bsitf-0-day-poc
إثبات المفهوم لـ CVE-2026-13585
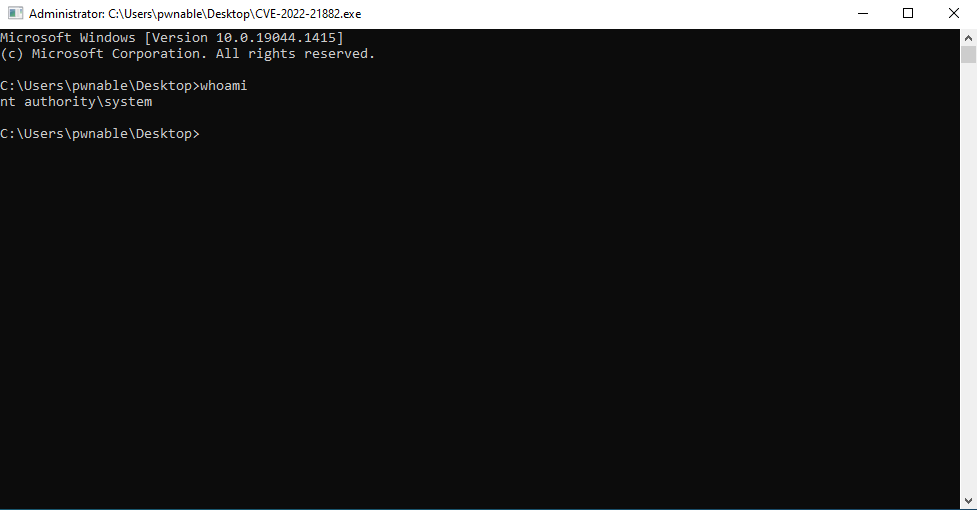 r1l4-i3pur1l4/cve-2022-21882
استغلال تصعيد الامتيازات في Win32k لثغرة CVE-2022-21882، ويوفّر تنفيذًا لإثبات المفهوم يستهدف ثغرات نواة ويندوز.
 arttnba3/cve-2022-0847
استغلالي الشخصي لـ CVE-2022-0847(dirty pipe)
 hackspeak/cve-2026-67279
نصوص إثبات مفهوم بلغة Python لسلسلة الاستيلاء على SSH في MikroTik RouterOS الخاصة بـ MikroTrick (CVE-2026-67279، CVE-2026-86060، CVE-2026-67276)…
 firebroo/cve-2016-6663
استغلال بلغة C لـ CVE-2016-6663، وهي ثغرة تصعيد امتيازات محلية في MySQL/MariaDB. يوضح كتابة ملف عشوائية وتنفيذ كود للحصول على صلاحيات الجذر.
 4luc4rdr5290/cve-2022-0847
CVE-2022-0847
 webraybtl/cve-2022-25943
CVE-2022-25943
 h4rk3nz0/cve-2023-20598-pdfwkrnl
CVE-2023-20598 برنامج تشغيل النواة - رفع الامتيازات
 ianxtianxt/apache-
باب خلفي للحفاظ على صلاحيات Apache








