

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تصعيد الامتيازات — الصفحة 72 | Kitploit
الفئات

تصعيد الامتيازات

أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.

موصى به من Kitploit
أفضل الأدوات

10 محدد
PEASS-ng preview#1

PEASS-ng

GitHubpeass-ng/peass-ng
20.3kمنذ 2 أيام
PrivescCheck preview#2

PrivescCheck

GitHubitm4n/privesccheck
3.9kمنذ 22 أيام
LinEnum preview#3

LinEnum

GitHubrebootuser/linenum
8.0kمنذ 6 سنوات
linux-smart-enumeration preview#4

linux-smart-enumeration

GitHubdiego-treitos/linux-smart-enumeration
4.0kمنذ 6 أشهر
WinPwn preview#5

WinPwn

GitHubs3cur3th1ssh1t/winpwn
3.7kمنذ سنة واحدة
wesng preview#6

wesng

GitHubbitsadmin/wesng
4.9kمنذ 6 أيام
BeRoot preview#7

BeRoot

GitHubalessandroz/beroot
2.6kمنذ 2 سنوات
PowerUpSQL preview#9

PowerUpSQL

GitHubnetspi/powerupsql
2.7kمنذ سنة واحدة
Seatbelt preview#10

Seatbelt

GitHubghostpack/seatbelt
4.7kمنذ سنة واحدة
SharpUp preview#11

SharpUp

GitHubghostpack/sharpup
1.5kمنذ 3 سنوات
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
4569 نتائج
NT-AUTHORITY-SYSTEM-CONTEXT-RTCORE preview

NT-AUTHORITY-SYSTEM-CONTEXT-RTCORE

GitHuboffensive-panda/nt-authority-system-context-rtcore

يعيد هذا الاستغلال بناء واستغلال CVE-2019-16098 الموجود في برنامج التشغيل Micro-Star MSI Afterburner 4.6.2.15658 (المعروف أيضًا باسم RTCore64.sys…

privilege-escalationvulnerability-analysisexploitation+2
34منذ 2 سنوات
CVE-2026-97798_LPE_Windows preview

CVE-2026-97798_LPE_Windows

GitHubj0wii/cve-2026-97798_lpe_windows

CVE-2026-97798 PoC — حقن وسائط في WER Time Travel Debugging للوصول إلى SYSTEM (تصعيد امتيازات محلي في Windows 11)، مع مُحلِّل تكيّفي لـ faultrep.dll.

privilege-escalationvulnerability-analysisexploitation+3
13منذ 21 أيام
XeytanWin32-RAT preview

XeytanWin32-RAT

GitHubmelardev/xeytanwin32-rat

قيد التطوير. RAT مكتوبة بلغة C++ باستخدام Win32 API

privilege-escalationpersistence-mechanismsexploitation+8
20منذ 7 سنوات
CVE-2026-83991-writeup-and-poc preview

CVE-2026-83991-writeup-and-poc

GitHubkarollooool/cve-2026-83991-writeup-and-poc

إثبات مفهوم يوضح تجاوز فحص الوصول لملفات السحابة في ويندوز (CVE-2026-83991) يحوّل ملفًا للقراءة فقط إلى عنصر نائب سحابي عبر دلالات الاستبدال، مع…

privilege-escalationvulnerability-analysisexploitation+1
18منذ 8 أيام
CVE-2021-4034 preview

CVE-2021-4034

GitHubmebeim/cve-2021-4034

إثبات مفهوم لاستغلال CVE-2021-4034، وهو تصعيد امتيازات محلي في pkexec الخاص بـ polkit، مع عرض الاستغلال باستخدام أدوات مساعدة بسيطة بلغة C وسكربت شل.
privilege-escalationexploit-frameworksvulnerability-analysis+2
36منذ 4 سنوات
pwnkit-exploit preview

pwnkit-exploit

GitHubpetergottesman/pwnkit-exploit

استغلال تصعيد الامتيازات المحلية لثغرة CVE-2021-4034 في pkexec، يوفّر إثباتًا للمفهوم يمنح صلاحيات الجذر (root shell) على الأنظمة المعرّضة للخطر.

privilege-escalationvulnerability-analysisexploitation+2
38منذ 4 سنوات
sccmsqlclient preview

sccmsqlclient

GitHubsynacktiv/sccmsqlclient

عميل MSSQL لبيئات SCCM، يتيح الاستطلاع، وتنفيذ PowerShell عن بُعد على العملاء المُدارين، واستخراج الأسرار الحساسة مثل بيانات اعتماد NAA وإعدادات…

privilege-escalationreconnaissanceexploitation+6
31منذ 5 أشهر
Certi-Bhai preview

Certi-Bhai

GitHubincredibleindishell/certi-bhai

# محتوى متعلق باستغلال AD CS يُوضع هنا
privilege-escalationpayload-generationexploitation+4
41منذ 8 أشهر
CVE-2023-27326 preview

CVE-2023-27326

GitHubmalwareman007/cve-2023-27326

الهروب من VM لبرنامج Parallels Desktop <18.1.1

privilege-escalationexploit-frameworksvulnerability-analysis+4
37منذ 3 سنوات
CVE-2021-29337 preview

CVE-2021-29337

GitHubrjt-gupta/cve-2021-29337

CVE-2021-29337 - تصعيد الامتيازات في MODAPI.sys (MSI Dragon Center)

privilege-escalationvulnerability-analysisexploitation+1
31منذ 5 سنوات
CVE-2021-3156 preview

CVE-2021-3156

GitHubmbcrump/cve-2021-3156

ملاحظات حول CVE-2021-3156: Heap-Based Buffer Overflow في Sudo
privilege-escalationvulnerability-analysisexploitation+3
39منذ 5 سنوات
libput_user_exploit preview

libput_user_exploit

GitHubfi01/libput_user_exploit

# استغلال CVE-2013-6282 للنواة استغلال للنواة يستهدف CVE-2013-6282، يقوم بالكتابة فوق معالج ptmx.fsync وسلسلة uevent_helper لتصعيد الامتيازات محليًا…

privilege-escalationvulnerability-analysisexploitation+1
27منذ 13 سنوات
vger preview

vger

GitHubjosephtlucas/vger

تطبيق CLI تفاعلي للتفاعل مع مثيلات Jupyter الموثَّقة.
privilege-escalationpersistence-mechanismsexploitation+8
58منذ سنة واحدة
gsscred-race preview

gsscred-race

GitHubbazad/gsscred-race

CVE-2018-4331: استغلال لحالة سباق في خدمة النظام GSSCred على iOS 11.2.
privilege-escalationios-securityvulnerability-analysis+2
24منذ 8 سنوات
CVE-2026-20127---Cisco-SD-WAN-Preauth-RCE preview

CVE-2026-20127---Cisco-SD-WAN-Preauth-RCE

GitHubzerozenxlabs/cve-2026-20127---cisco-sd-wan-preauth-rce

استغلال إثبات المفهوم لـ CVE-2026-20127، ثغرة تنفيذ تعليمات برمجية عن بُعد قبل المصادقة في Cisco SD-WAN Manager/Controller تتيح الوصول الإداري…
privilege-escalationvulnerability-analysisexploitation+2
30منذ 8 أشهر
RazerEoP preview

RazerEoP

GitHubwh04m1001/razereop

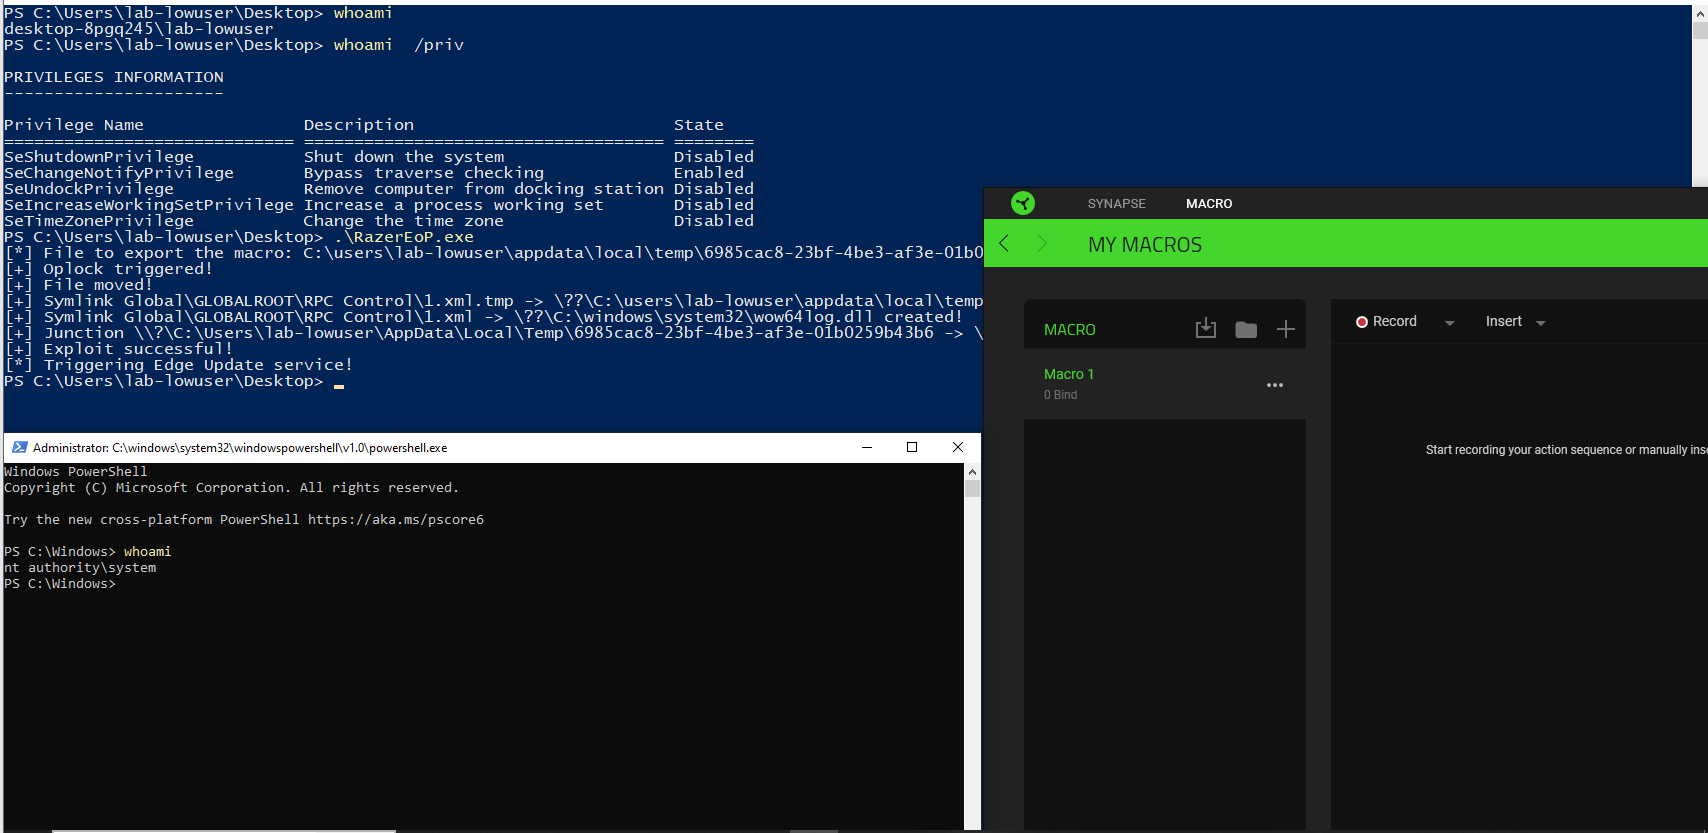
استغلال إثبات المفهوم للحذف/النقل التعسفي للملفات عبر خدمة Razer Synapse 3 Macro SYSTEM، مما يوضح تصعيد الامتيازات المحلية على الإصدارات المتأثرة.

privilege-escalationvulnerability-analysisexploitation
29منذ 3 سنوات
iQOO-Z9_5G-vivo-T3_5G-Root-GhostLock preview

iQOO-Z9_5G-vivo-T3_5G-Root-GhostLock

GitHubankitrawatgit/iqoo-z9_5g-vivo-t3_5g-root-ghostlock

تطبيق أندرويد وحمولات (payloads) لكسر الحماية/الوصول الجذري (jailbreak/root) لجهازي iQOO Z9 5G وvivo T3 5G عبر ثغرة CVE-2026-43499. كلا الجهازين…

android-securityprivilege-escalationexploit-frameworks+3
20منذ 2 أشهر
DSE-Patcher preview

DSE-Patcher

GitHubgmh5225/dse-patcher

أداة Windows تعطّل فرض توقيع برامج التشغيل (Driver Signature Enforcement) عبر تعديل متغيرات النواة، مما يسمح بتحميل برامج تشغيل غير موقّعة لأغراض…

defensive-toolsprivilege-escalationpersistence-mechanisms+2
29منذ 3 سنوات
السابق1…717273…100التالي




