
 #1

 ghostbyt3/windriver-exp
يحتوي هذا المستودع على PoCs لبرامج تشغيل Windows المعرّضة للثغرات.
 zerodaylab/powersploit
PowerSploit - إطار عمل باورشيل لما بعد الاستغلال
 dviros/rat-via-telegram
أداة وصول عن بُعد لما بعد الاختراق لنظام ويندوز عبر تيليغرام
 enzolovesbacon/inficere
روتكيت لنظام ماك أو إس إكس - لأغراض تعليمية
 panagioto/sharpexchangepriv
تنفيذ بلغة C# لأداة PrivExchange من @_dirkjan.
 ad0nis/ntlm_relay_gat
أتمتة استغلال ترحيل NTLM باستخدام ntlmrelayx.py لتعداد مشاركات SMB، وتنفيذ الأوامر عبر القشرة، وتفريغ الأسرار، وتنفيذ أوامر MSSQL عبر جلسات متعددة…
 ripits-sec/couchpotato
أداة لتصعيد الامتيازات على Windows تقوم بترقيع ETW و AMSI وتستخدم استدعاءات النظام غير المباشرة لإساءة استخدام SeImpersonatePrivilege، مما يرفع…
 xaitax/totalrecall
تستخرج هذه الأداة وتعرض البيانات من ميزة "الاسترجاع" في ويندوز 11، مما يوفر طريقة سهلة للوصول إلى معلومات حول لقطات نشاط جهاز الكمبيوتر الخاص بك.
 harryanon/r0ak
أداة سطر أوامر لنظام ويندوز لقراءة وكتابة وتنفيذ كود في وضع النواة (Kernel-mode) من سياق المسؤول (Administrator) باستخدام تقنية إعادة توجيه تنفيذ…
 s3n4t0r-0x0/rustywater-shellcode-dropper
يمثل RustyWater الحمولة الرئيسية والعمود الفقري للعملية العدوانية بأكملها في هجمات مجموعة Static Kitten.
 ze0r/cve-2018-8453-exp
استغلال cve-2018-8453
 math1as/cve-2020-1337-exploit
CVE-2020-1337 تصعيد امتيازات Windows Print Spooler
 jingmatrix/pixel-ksu-root
أبحاث CVE واستغلالات للمساعدة في الحصول على صلاحيات الجذر لأجهزة Pixel
 raffaele-forte/climber
فحص أنظمة يونكس/لينكس لتصعيد الامتيازات
 synacktiv/dlhell
محلي و عن بُعد Windows DLL Proxying
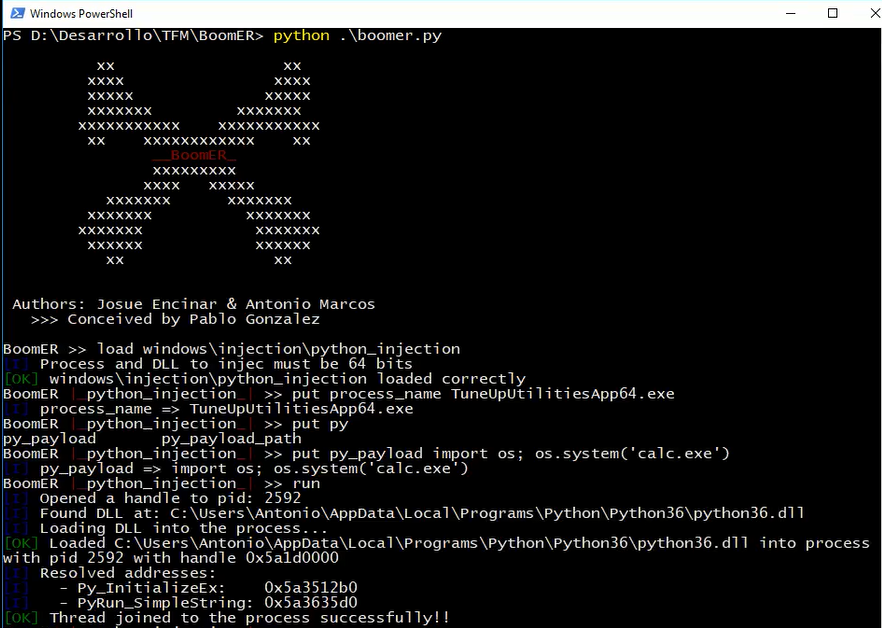 josue87/boomer
إطار لاستغلال الثغرات المحلية
 fortra/cve-2022-37969
استغلال إثبات المفهوم لثغرة CVE-2022-37969، وهي تصعيد صلاحيات محلي في برنامج تشغيل نظام ملفات السجل المشترك في ويندوز. يوضح رش الكومة، وسرقة الرموز…









