
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit

 s3cur3th1ssh1t/sharpimpersonation
أداة انتحال هوية المستخدم - عبر Token أو Shellcode injection
 matheuzsecurity/d3m0n1z3dshell
Demonized Shell هي أداة متقدمة للثبات في لينكس.
 x-spy/cve-2026-43499-popsicle
تنفيذ CVE-2026-43499 لـ 6.12.23-android16-5-g75e9b1c7ae7c-abogki463945075-4k
 darkoperator/mimikatz-missing-manual
دليل شامل للتعلم الذاتي حول هوية ويندوز، وكيربيروس، وداخلية PKI، يغطي تفريغ بيانات الاعتماد، وتزوير التذاكر، واستمرارية المجال، واستراتيجيات الكشف…
 hanakim3945/bl_sbx
itunesstored و bookassetd هروب sbx
 gosecure/wsuspicious
أداة لتصعيد الامتيازات المحلية تستغل اتصالات WSUS غير الآمنة على ويندوز عبر وكيل وسيط (man-in-the-middle)، مما يتيح تنفيذ الأوامر بصلاحيات SYSTEM.
 stong/cve-2020-15368
CVE-2020-15368، المعروف أيضًا باسم "كيفية استغلال برنامج تشغيل ضعيف"
 itm4n/pplcontrol
أداة Windows لعرض، الحصول، تعيين، حماية، وإلغاء حماية مستويات حماية العمليات (PP/L) لأغراض التصحيح، الفحص، ورفع الامتيازات.
 senzee1984/edrprison
استفد من برنامج تشغيل استدعاء WFP شرعي لمنع وكلاء EDR من إرسال القياس عن بُعد
 yunuscadirci/callstranger
أداة فحص الثغرات الأمنية لـ Callstranger (CVE-2020-12695)
 lloydlabs/delete-self-poc
طريقة لحذف ملف مقفل، أو ملف تنفيذي قيد التشغيل حالياً، على القرص.
 elliotkillick/ldrlockliberator
لحين أن DLLMain هو السبيل الوحيد
 aniqfakhrul/cve-2026-54121
Certighost POC

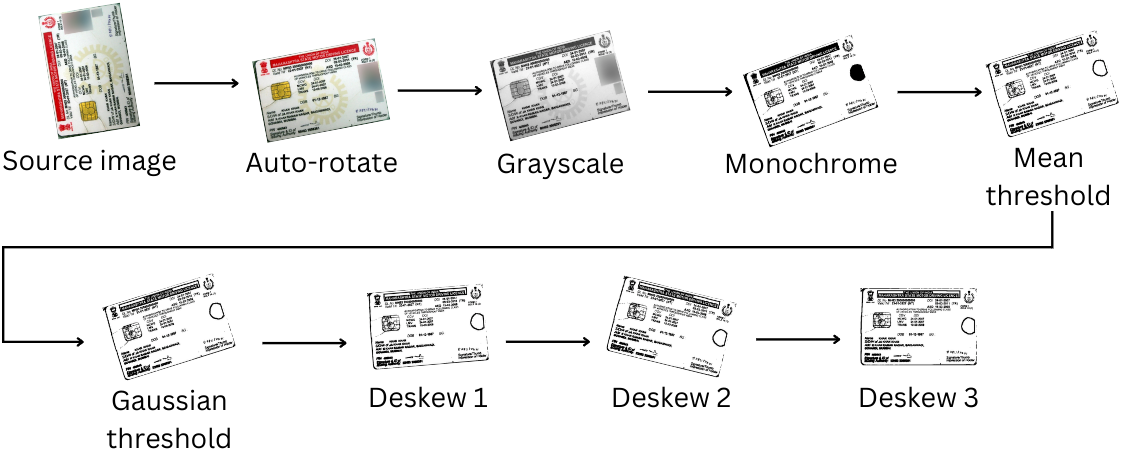 redhuntlabs/octopii
ماسح ضوئي للمعلومات الشخصية القابلة للتحديد (PII) مدعوم بالذكاء الاصطناعي.
 print3m/dllshimmer
استغل اختطاف ملفات DLL كسلاح بسهولة. أضف بابًا خلفيًا لأي دالة في أي ملف DLL.
 mazen160/shennina
أتمتة استغلال المضيف بالذكاء الاصطناعي
 antoniococo/sspiuacbypass
تجاوز UAC باستخدام سياقات Datagram الخاصة بـ SSPI








