
 #1

 reverseclabs/physmem2profit
يمكن استخدام Physmem2profit لإنشاء minidump لعملية LSASS على المضيف الهدف من خلال تحليل الذاكرة الفعلية عن بُعد
 punk-security/smbeagle
SMBeagle - أداة تدقيق مشاركة الملفات.
 synacktiv/nord-stream
Nord Stream هي أداة تسمح لك باستخراج الأسرار المخزنة داخل بيئات CI/CD عن طريق نشر خطوط أنابيب ضارة. تدعم حالياً Azure DevOps وGitHub وGitLab.
 samybaiwir/dnslivery
سهولة تسليم الملفات والحمولات عبر DNS
 cxnturi0n/convoc2
بنية تحتية لـ C2 عبر Microsoft Teams.
 treehacks/botnet-hackpack
بناء بوت نت أساسي للقيادة والتحكم بلغة C
 twosevenonet/wsass
هذه هي الأداة لتفريغ عملية LSASS على نظام Windows 11 الحديث
 forcequitos/bad_query
إثبات مفهوم للهروب من بيئة العزل (sandbox escape) في iOS 26.0–27.0b4 يمنح الوصول إلى مسارات حاويات النظام والتطبيقات، بما في ذلك أدلة App Group…
 0x00pf/0x00sec_code
مستودع تعليمي لشفرة مصدرية في الأمن الهجومي: صدفات بعيدة، وحاقنات ELF، ومشفِّرات (crypters)، وحقن الذاكرة، وبرامج إسقاط (droppers) لنظام Linux، إلى…
 paulnorman01/forensia
أداة مكافحة الطب الشرعي لفريق Red Teamers، تُستخدم لمحو البصمات في مرحلة Post Exploitation.
 0xthirteen/staykit
إضافة لـ Cobalt Strike للاستمرارية بعد الاختراق باستخدام تجميع SharpStay .NET. توفر استمرارية عبر واجهة رسومية باستخدام مفاتيح التسجيل، المهام…
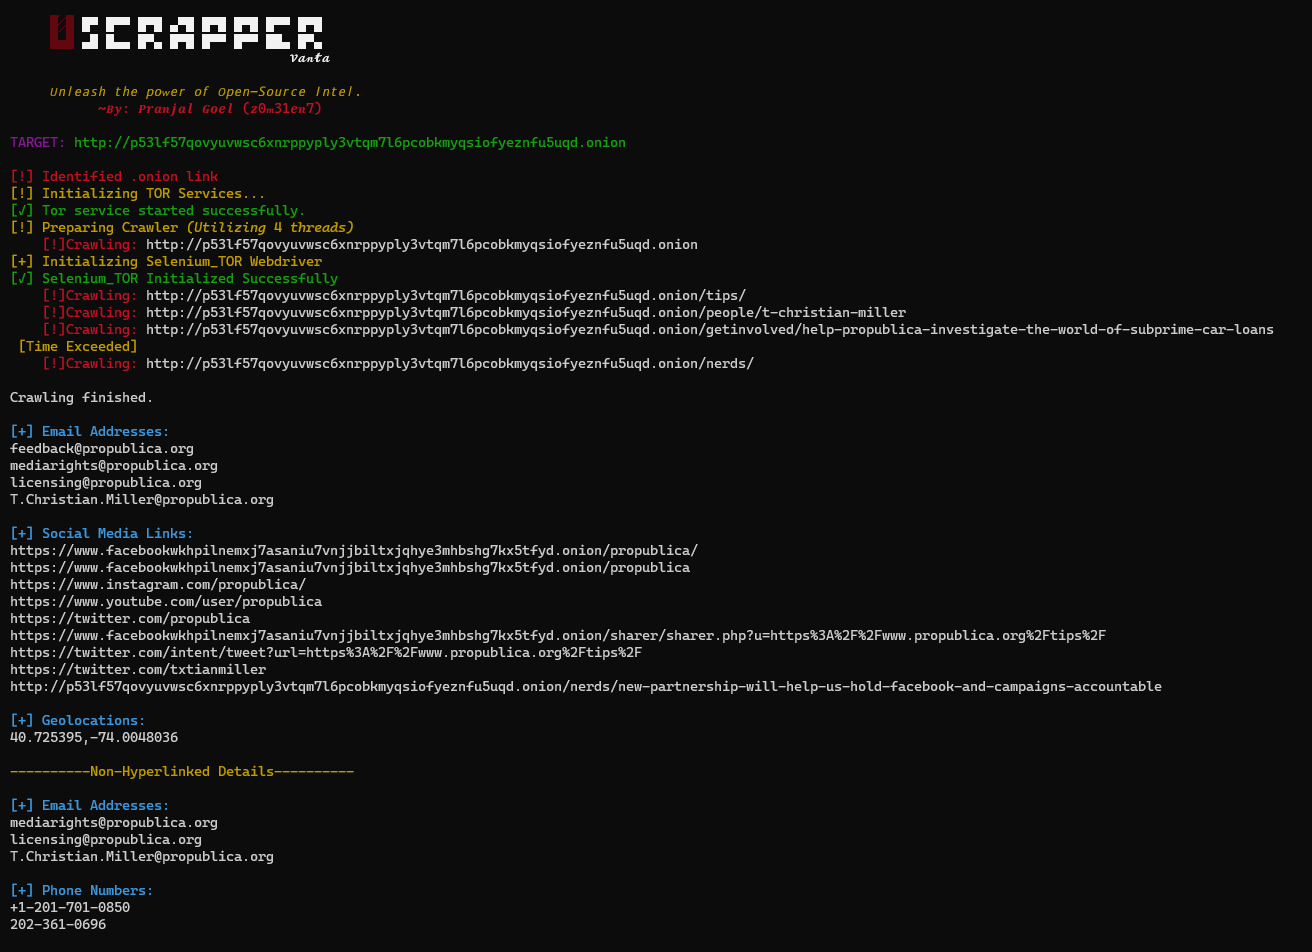 z0m31en7/uscrapper
Uscrapper Vanta: اغوص أعمق في الويب باستخدام هذه الأداة مفتوحة المصدر القوية. استخراج رؤى قيّمة بسهولة وكفاءة، من مصادر الويب السطحي والعميق. عزز…
 al1ex/linuxeelvation
# Linux Eelvation(تحديث مستمر)

 daem0nc0re/vectorkernel
PoCs لأبحاث تقنيات rootkit في Kernelmode.
 hagrid29/peloader
محمل PE مع تقنيات حقن شيلكود متنوعة
 machine1337/telegramrat
منصة متعددة لنظام RAT يعتمد على تيليجرام ويتواصل عبر تيليجرام لتجاوز قيود الشبكة









