
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit

 bettercap/bettercap
السكين السويسري لاستطلاع شبكات 802.11 وBLE وHID وCAN-bus وIPv4 وIPv6 وهجمات MITM.
 xairy/linux-kernel-exploitation
مجموعة من الروابط المتعلقة بأمن نواة لينكس واستغلال الثغرات.
 bishopfox/sliver
إطار محاكاة الخصوم
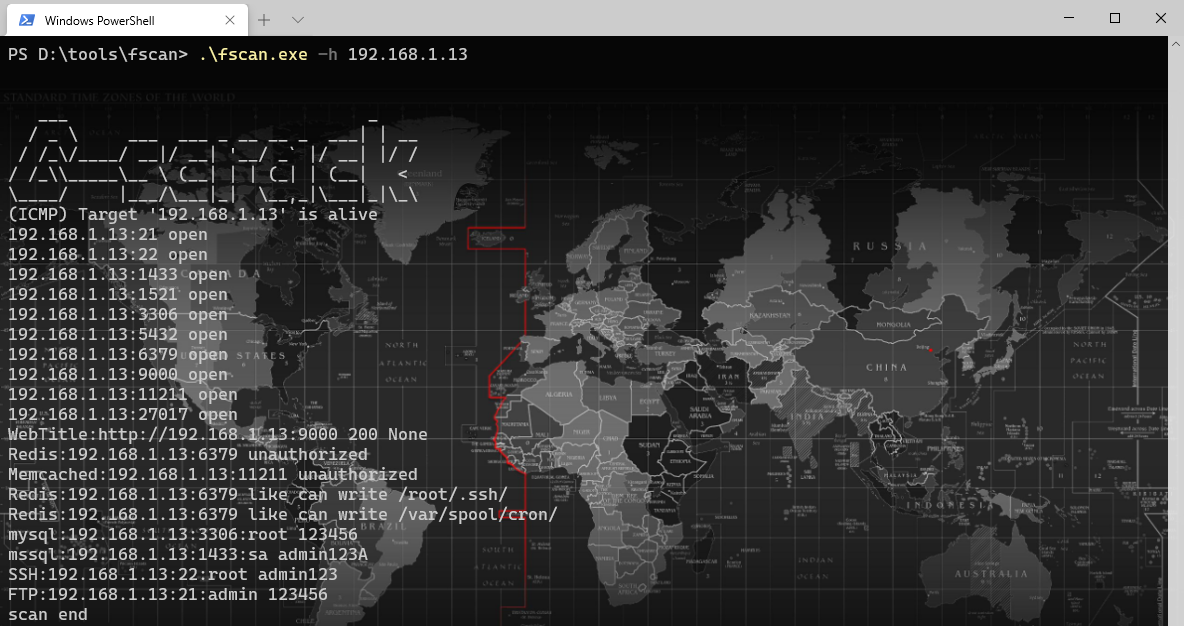 shadow1ng/fscan
أداة فحص شاملة للشبكات الداخلية، تُسهّل الفحص الآلي والشامل للثغرات بنقرة واحدة.
 gentilkiwi/mimikatz
أداة صغيرة للعب مع أمان Windows
 instaloader/instaloader
تنزيل الصور (أو الفيديوهات) مع التسميات التوضيحية والبيانات الوصفية الأخرى من إنستغرام.
 hacktricks-wiki/hacktricks
مرحبًا بكم في الصفحة حيث ستجدون كل خدعة/تقنية/أي شيء تعلمته في مسابقات CTF، والتطبيقات الحقيقية، وقراءة الأبحاث والأخبار.
 dutchcoders/transfer.sh
مشاركة ملفات سهلة وسريعة من سطر الأوامر.
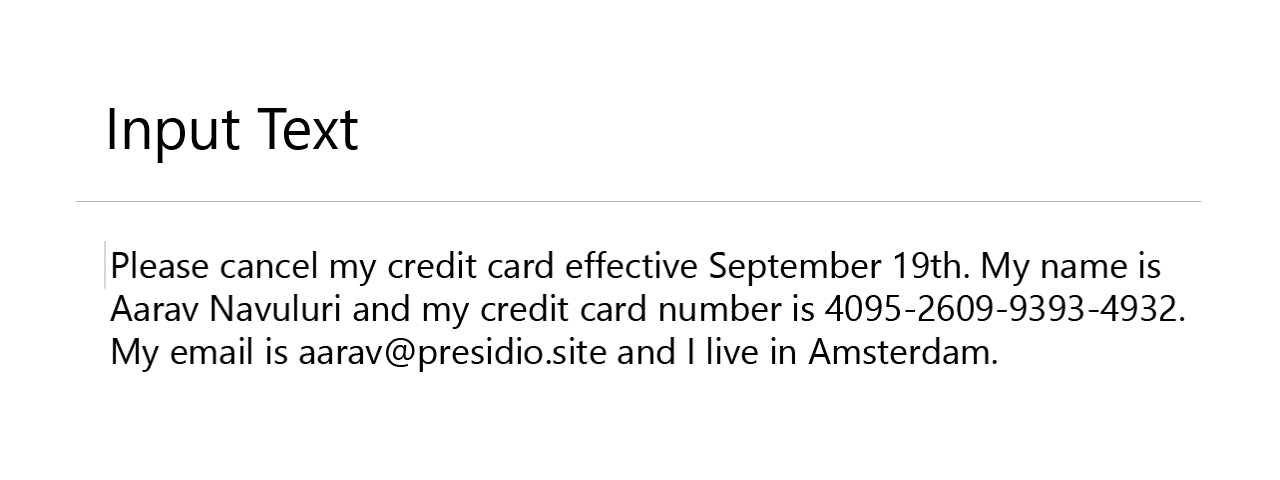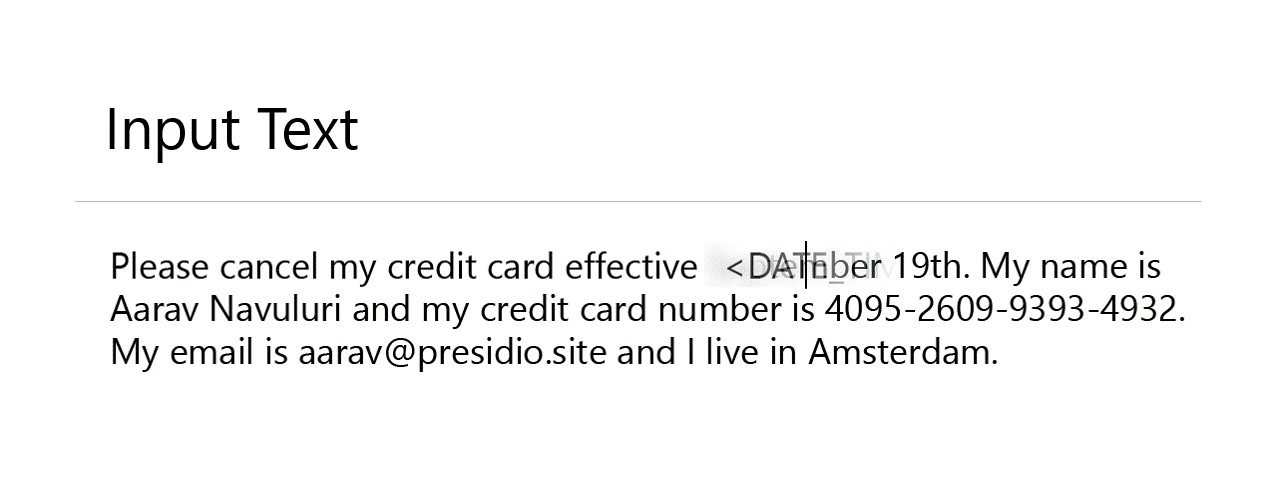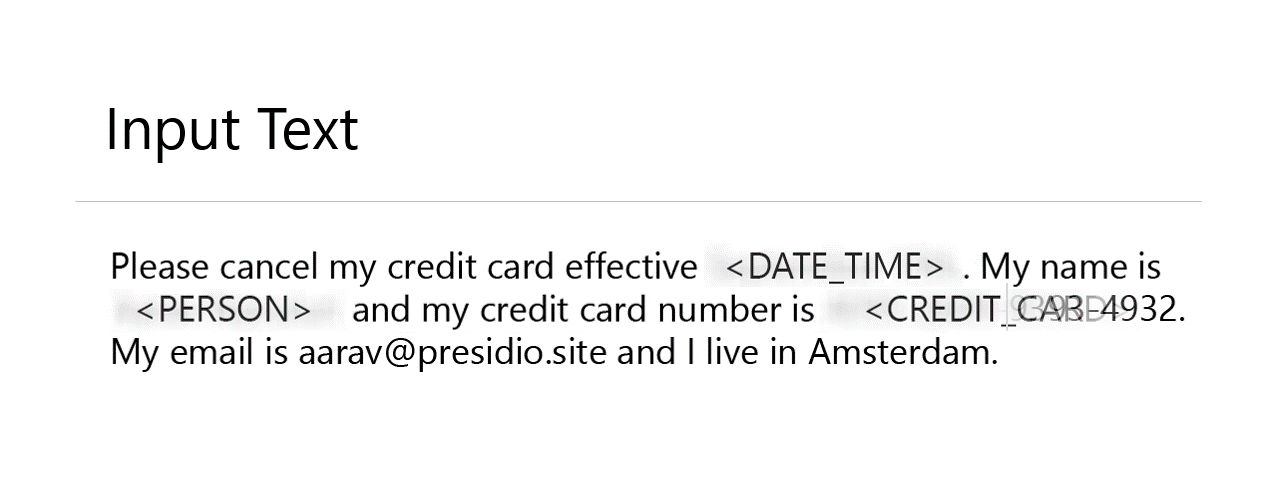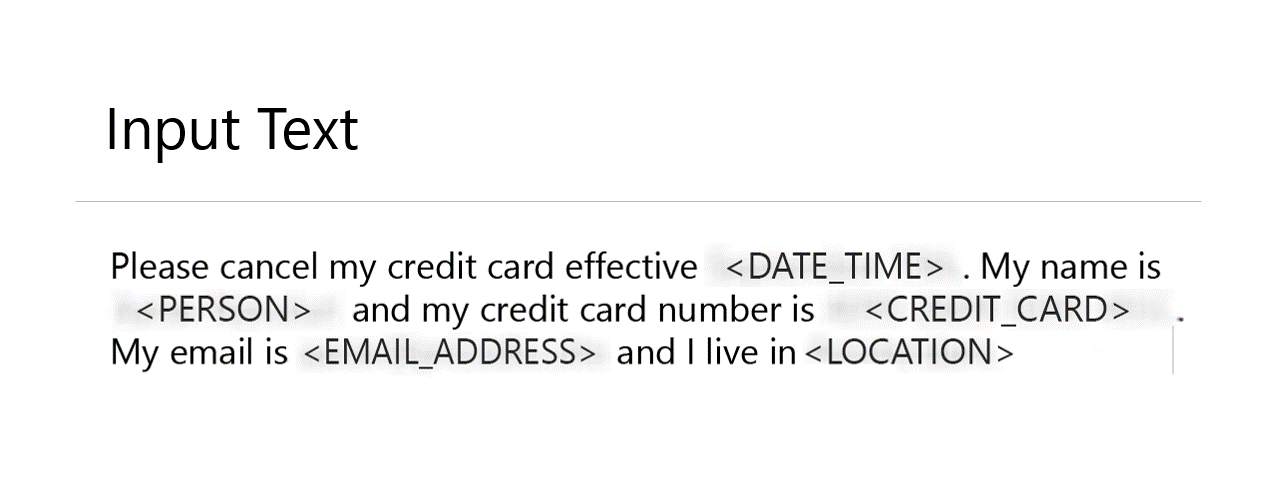 data-privacy-stack/presidio
إطار عمل مفتوح المصدر لكشف وتحرير وإخفاء وإخفاء هوية البيانات الحساسة (PII) عبر النصوص والصور والبيانات المنظمة. يدعم معالجة اللغة الطبيعية (NLP)،…
 sshuttle/sshuttle
خادم وكيل شفاف يعمل كبديل بسيط لشبكة VPN. يقوم بالتوجيه عبر SSH. لا يتطلب صلاحيات المدير. يعمل مع لينكس وماك أو إس. يدعم نفق DNS.
 rofl0r/proxychains-ng
proxychains ng (الجيل الجديد) - محمّل مسبق يربط استدعاءات المقابس (sockets) في البرامج المرتبطة ديناميكياً ويعيد توجيهها عبر وكيل أو أكثر من وكلاء…
 secwiki/windows-kernel-exploits
windows-kernel-exploits مجموعة ثغرات رفع الامتيازات في Windows
 wireshark/wireshark
التقاط وتحليل حركة مرور الشبكة مع الفحص العميق للحزم، وفك ترميز البروتوكولات عبر مئات البروتوكولات، ودعم ملفات الالتقاط لاستكشاف الأخطاء وإصلاحها،…
 bitsadmin/wesng
مقترح استغلال ثغرات ويندوز - الجيل التالي
 axi0mx/ipwndfu
أداة كسر حماية مفتوحة المصدر للعديد من أجهزة iOS
 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
 yaklang/yakit
منصة اختبار اختراق شاملة مع MITM proxy و web fuzzer و reverse connection handler ونظام plugins للاختبار الأمني الآلي والاستغلال.
 a-poc/redteam-tools
أدوات وتقنيات للفريق الأحمر / اختبار الاختراق






