
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 rootdirective-sec/cve-2026-49060-lab
مختبر قائم على Docker لإعادة إنتاج CVE-2026-49060، تصعيد امتياز غير مصادق عليه في إضافة Hippoo Mobile App لـ WooCommerce في WordPress. يقارن…
 prabeershakya/cve-2022-0185-poc
إثبات مفهوم لاستغلال CVE-2022-0185، وهو تجاوز سعة مخزن مؤقت في كومة نواة لينكس يتيح تصعيد الامتيازات محليًا والهروب من الحاويات عبر FUSE وسلاسل ROP.
 damariion/cve-2015-8522.rce
استغلال لثغرة CVE-2015-8522 يستهدف Tivoli FastBack Server مع تجاوز سعة المخزن المؤقت المستند إلى المكدس، وتجاوز ASLR/DEP، وإنشاء شل عكسي آلي عبر…
 cypherlobo/dirtypipe-bsi
استغلال جذري لـ CVE-2022-0847 (Dirty Pipe)
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
استغلال متقدم لـ Microsoft Exchange Server (CVE-2021-26855, CVE-2021-27065) معزز بمبادئ Convergent Time Theory، ويحقق تصنيفًا نظريًا شبه كامل عبر…
 rinaliyeva/metasploitable2-vsftpd-exploitation
المشروع: استغلال الباب الخلفي في vsFTPd 2.3.4 (CVE-2011-2523) على Metasploitable 2.
 clearlotus-git/cve-2026-4480-poc
إثبات مفهوم لـ CVE-2026-4480، وهي ثغرة حقن أوامر في اسم وظيفة الطباعة في Samba. يوضح الاستغلال عبر أسماء وظائف طباعة خبيثة ويتضمن إرشادات الكشف…
 i3it/cve-2026-18322
تحليل السبب الجذري، ومدقق إصدار سلبي، وإثبات مفهوم مختبري لـ CVE-2026-18322، وهو تصعيد صلاحيات دون مصادقة في إضافة Smart Popup by Supsystic لـ…
 aayushbankar/cve-2026-28576
تطبيق إثبات مفهوم وفريق أحمر لـ CVE-2026-28576، وهو حقن SQL بدون أذونات في موفر جهات الاتصال في Android يتيح استخراج قاعدة بيانات جهات الاتصال…
 nxploited/cve-2026-14894
مستغِل جماعي متعدد الخيوط يربط ثغرات رفع الملفات غير المصادق عليها في WordPress في Super Forms وElementor Pro لنشر والتحقق من صدفة ويب PHP.
 imeiplus/galaxy-a37-root
CVE-2026-43499 حمولة استغلال لـ Samsung Galaxy A37 (A376BXXS4AZG4، kernel 6.1.138-android14-11)
 suce0155/cve-2026-32996
ثغرة أمنية في Veeam Agent for Microsoft Windows تسمح بتصعيد الصلاحيات المحلية.
 0xf9b6a41ec/cve-2026-69328
استغلال لتصعيد الامتيازات في Windows يزرع SprintCSP.dll في دليل HKLM PATH قابل للكتابة من قبل المستخدم لاختطاف StorSvc والتنفيذ بصلاحيات SYSTEM.
 foxglovesec/potato
استغلال تصعيد الامتيازات المحلية في Windows باستخدام انتحال NBNS، ووكيل WPAD مزيف، وترحيل NTLM من HTTP إلى SMB للحصول على وصول NT AUTHORITY\SYSTEM.
 hackspeak/cve-2026-62735
استغلال تصعيد الامتيازات المحلية لنظام ويندوز عبر تجاوز عدد صحيح في HTTP.sys (CVE-2026-62735)، مع إظهار الانهيار والحصول على شل كامل بصلاحيات SYSTEM…
 4n4s4zi/tfo-connect-bypass
استخدام TCP Fast Open لتجاوز قواعد الشبكات القائمة على استدعاءات النظام (إثبات مفهوم CVE-2026-63828/CVE-2026-72243)
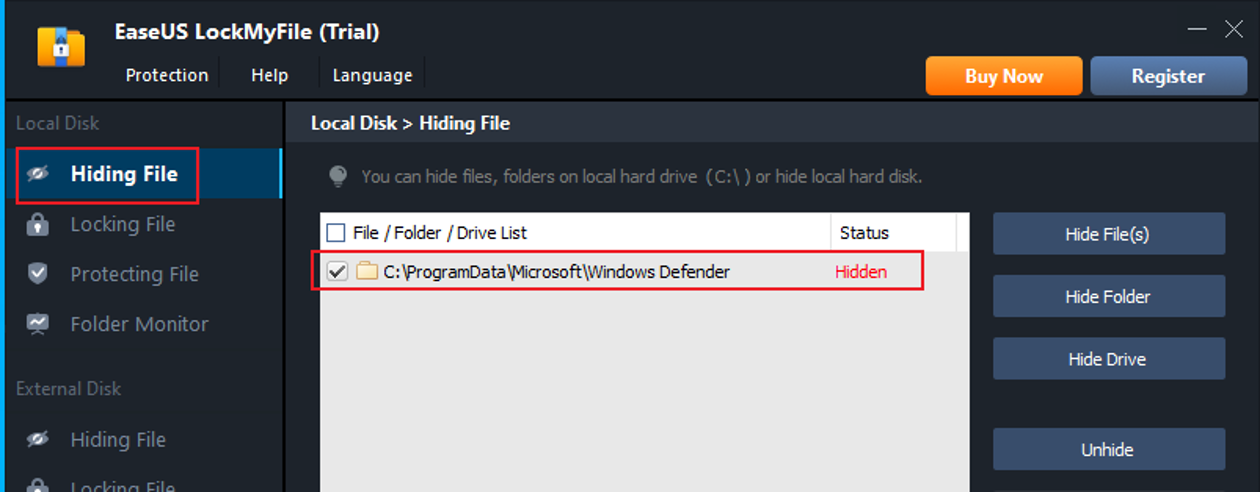 cwjchoi01/cve-2026-31321
إثبات مفهوم يوضح طرق تعطيل أو تجاوز Windows Defender عن طريق إخفاء مجلداته أو قفلها أو حمايتها، مع تمكين الاستمرارية بعد إعادة التشغيل.
 e4zyy/project-cve-2026-45833
أداة استغلال لثغرة CVE-2026-45833 في ChromaDB، تتيح توليد نماذج خبيثة، والاستطلاع، وسرقة البيانات من المجموعات المستهدفة عبر واجهة برمجة تطبيقات HTTP.








