
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
 ak777177/dirty-frag-analysis
# تحليل تقني عميق لثغرة Dirty Frag (CVE-2026-43284/43500) - استغلال رفع الامتيازات المحلي في نواة لينكس من إعداد Bomb
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
مدقق أمان PowerShell للقراءة فقط لأجهزة Windows الطرفية والخوادم: يتحقق من تكوين Defender وحالة التصحيحات وبيانات الاعتماد والاستمرارية وبيانات…
 daemoncibsec/flar3ad
POC لـ CVE-2026-51031 لقراءة أي ملف محلي
 0x4d31/awesome-oscp
قائمة منتقاة من موارد OSCP الرائعة
 orlyjamie/mimikittenz
أداة post-exploitation بلغة PowerShell لاستخراج معلومات قيّمة من الذاكرة.
 pandasec888/taowu-cobalt_strike
إطار عمل لأتمتة الفريق الأحمر مبني على Cobalt Strike، يدمج وحدات استغلال الثغرات، أدوات ما بعد الاستغلال، وقدرات الحركة الجانبية لمحاكاة خصومة منسقة.
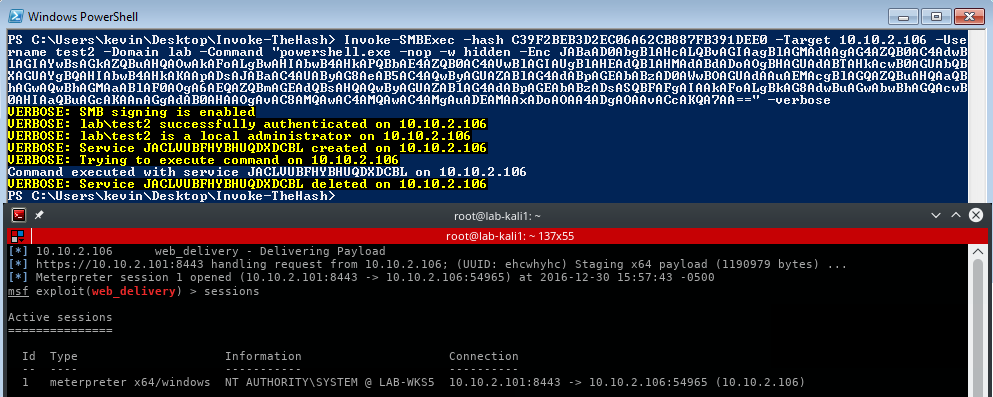 kevin-robertson/invoke-thehash
PowerShell Pass The Hash Utils
 reverseclabs/c3
القيادة والتحكم المخصصة (C3). إطار عمل للنمذجة السريعة لقنوات C2 مخصصة، مع توفير التكامل مع مجموعات الأدوات الهجومية الحالية.
 carmaa/inception
Inception هي أداة للتلاعب بالذاكرة الفيزيائية والاختراق تستغل تقنية DMA القائمة على PCI. يمكن للأداة الهجوم عبر واجهات FireWire وThunderbolt…
 flangvik/teamfiltration
إطار عمل متعدد المنصات لتعداد حسابات O365، ورش كلمات المرور، واستخراج بيانات البريد الإلكتروني/Teams/OneDrive، واختراق حسابات EntraID عبر التلاعب…
 omerya/invisi-shell
أخفِ سكربت Powershell الخاص بك في مرأى الجميع. تجاوز جميع ميزات الأمان في Powershell.
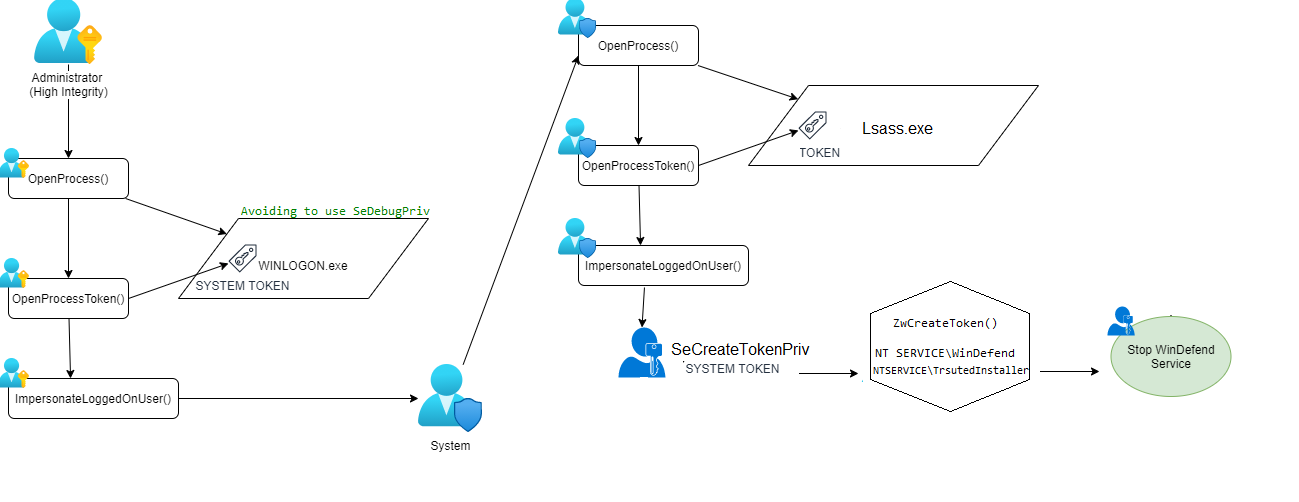 lab52io/stopdefender
أوقف تشغيل Windows Defender برمجيًا
 garrettfoster13/sccmhunter
أداة ما بعد الاستغلال لتحديد، تصنيف، ومهاجمة أصول Microsoft SCCM داخل نطاقات Active Directory، مما يبسط استرداد بيانات الاعتماد والاستيلاء على الموقع.
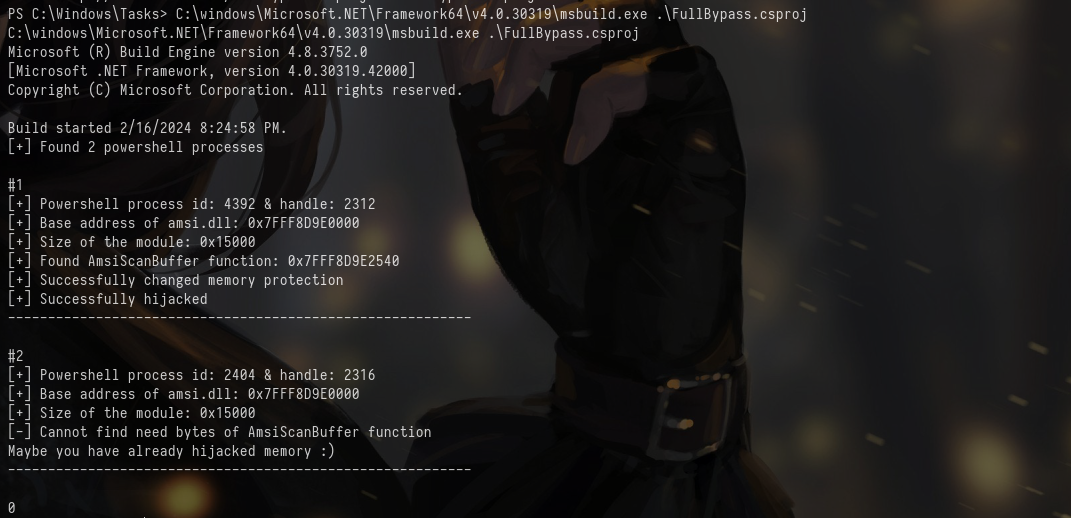 sh3lldon/fullbypass
أداة تتجاوز AMSI (AntiMalware Scan Interface) و PowerShell CLM (Constrained Language Mode) وتوفر لك شل عكسي FullLanguage PowerShell.
 praetorian-inc/pentestly
إطار اختبار اختراق داخلي بلغة بايثون وباورشيل
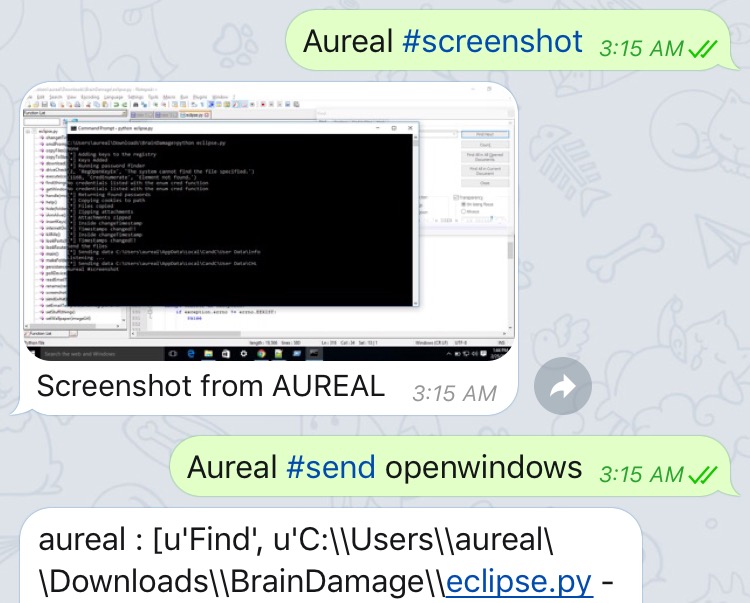 mehulj94/braindamage
خدمة إدارة عن بعد تستخدم تويتر كخادم أوامر وتحكم.
 xaff-xaff/black-angel-rootkit
Black Angel هو روتكيت يعمل في وضع النواة لأنظمة Windows 11/10 x64. يمكن تحميل الروتكيت مع تمكين DSE مع الحفاظ على كامل وظائفه.








