
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit
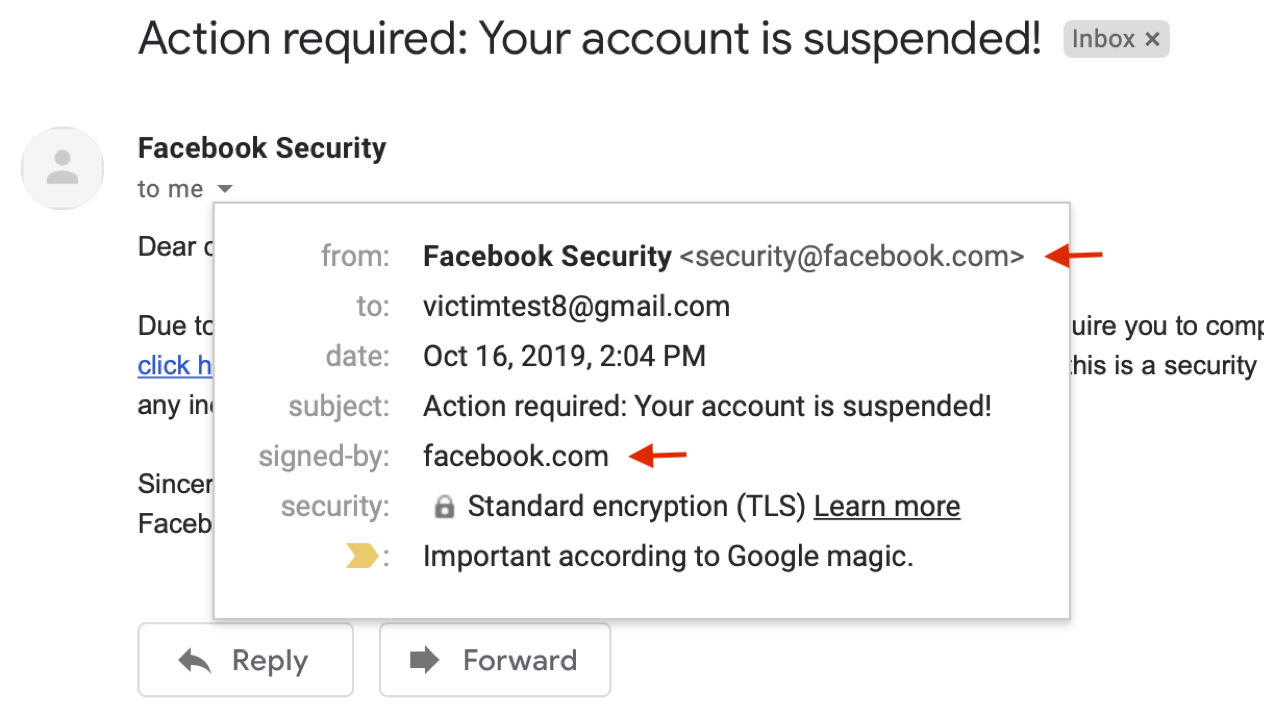
 chenjj/espoofer
أداة اختبار انتحال البريد الإلكتروني تهدف إلى تجاوز SPF/DKIM/DMARC وتزوير توقيعات DKIM.🍻
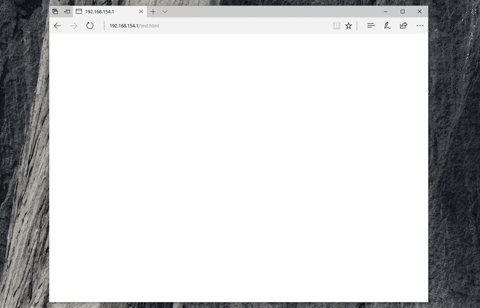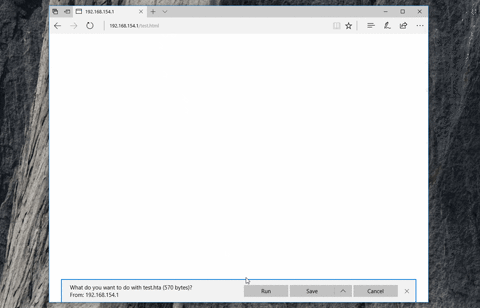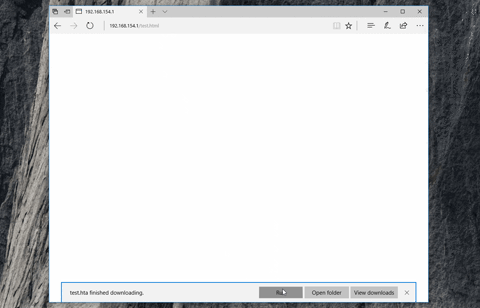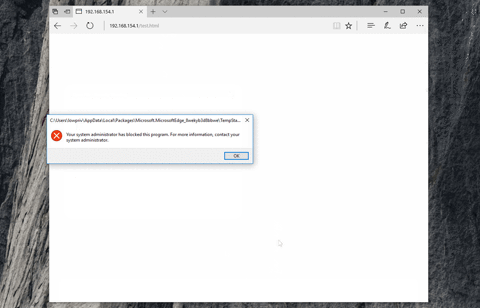 nccgroup/demiguise
أداة تشفير HTA لـ RedTeams
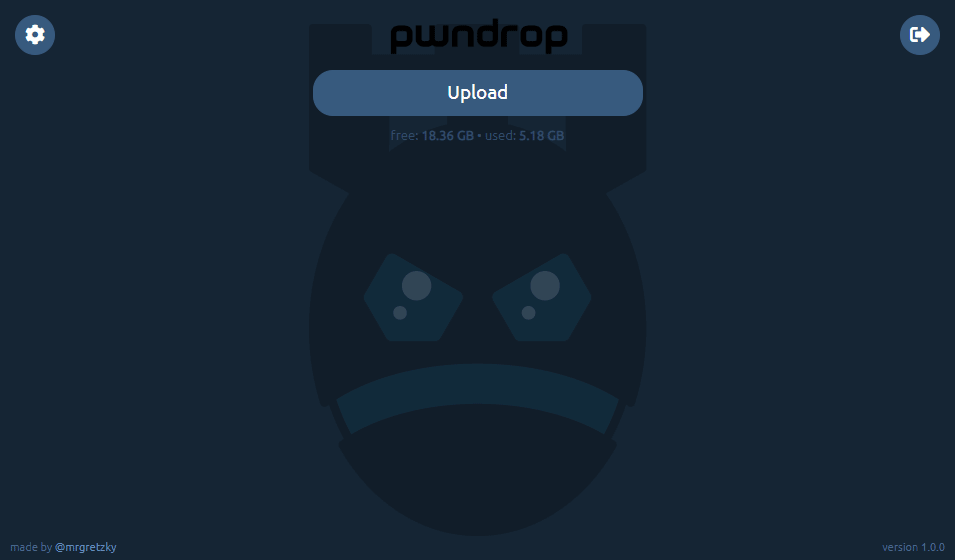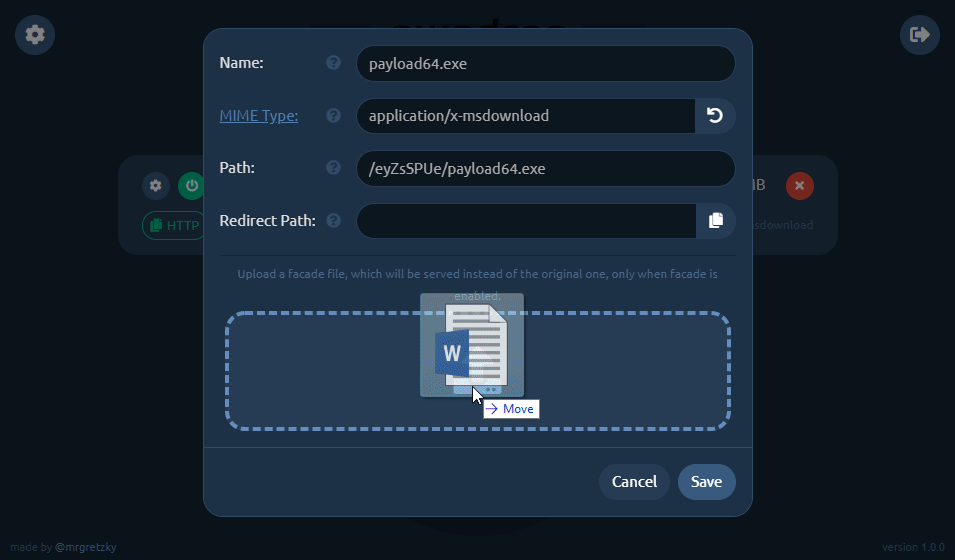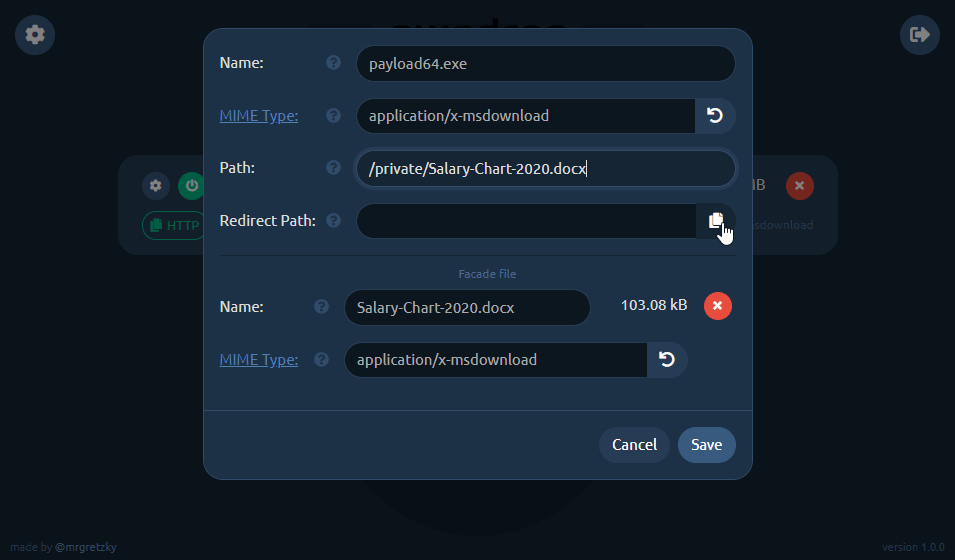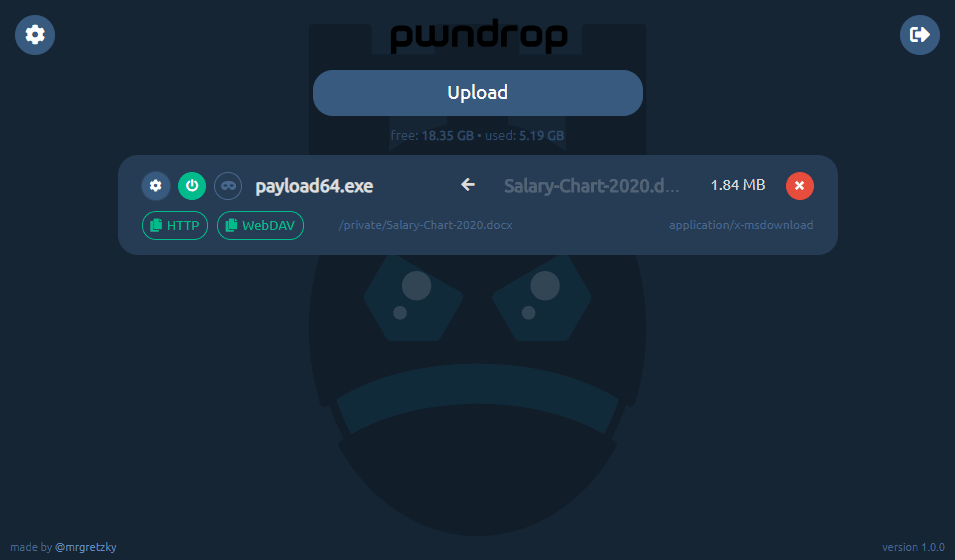 kgretzky/pwndrop
خدمة استضافة ملفات قابلة للنشر الذاتي لفريق الاختراق (Red Teamers)، تتيح رفع ومشاركة الحمولات بسهولة عبر HTTP وWebDAV.
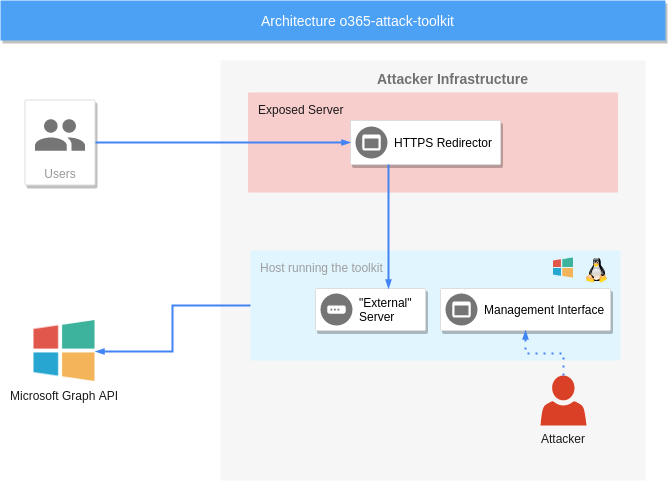 mdsecactivebreach/o365-attack-toolkit
أداة لمهاجمة Office365
 emalderson/thephish
ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية
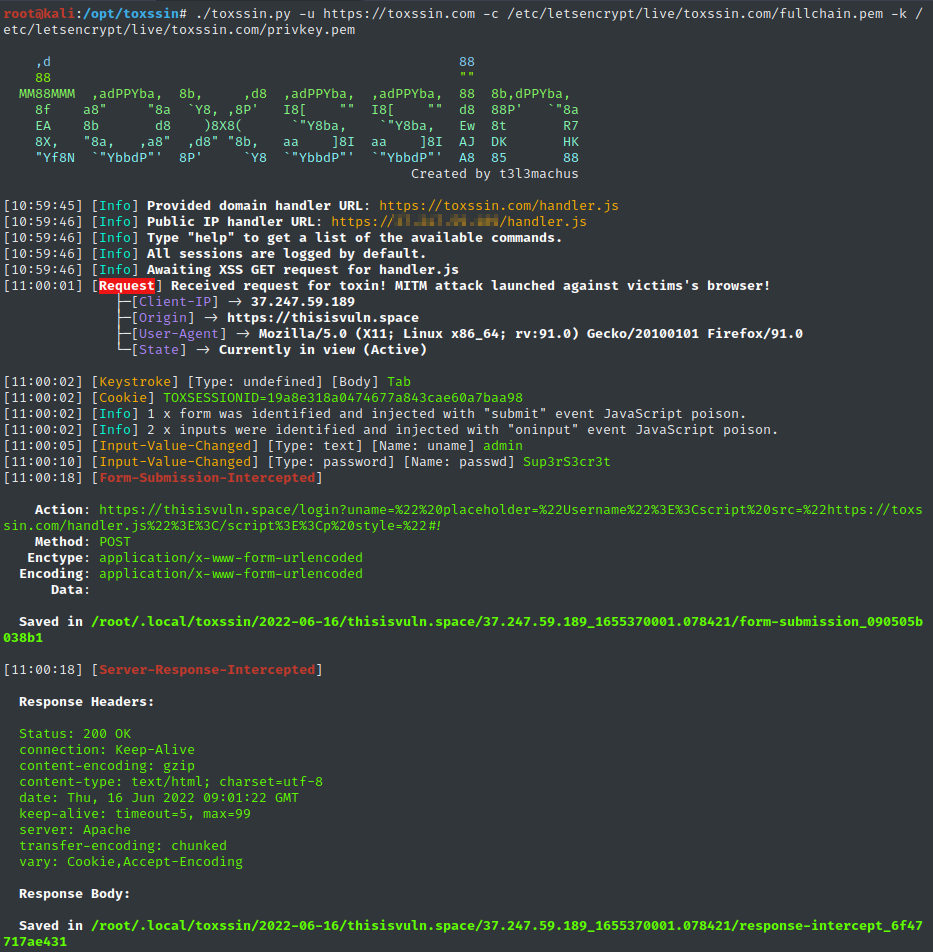 t3l3machus/toxssin
واجهة سطر أوامر لاستغلال XSS ومولّد حمولات.
 r00t-3xp10it/fakeimageexploiter
استخدام صورة مزيفة image.jpg لاستهداف الضحايا (إخفاء امتدادات الملفات المعروفة)
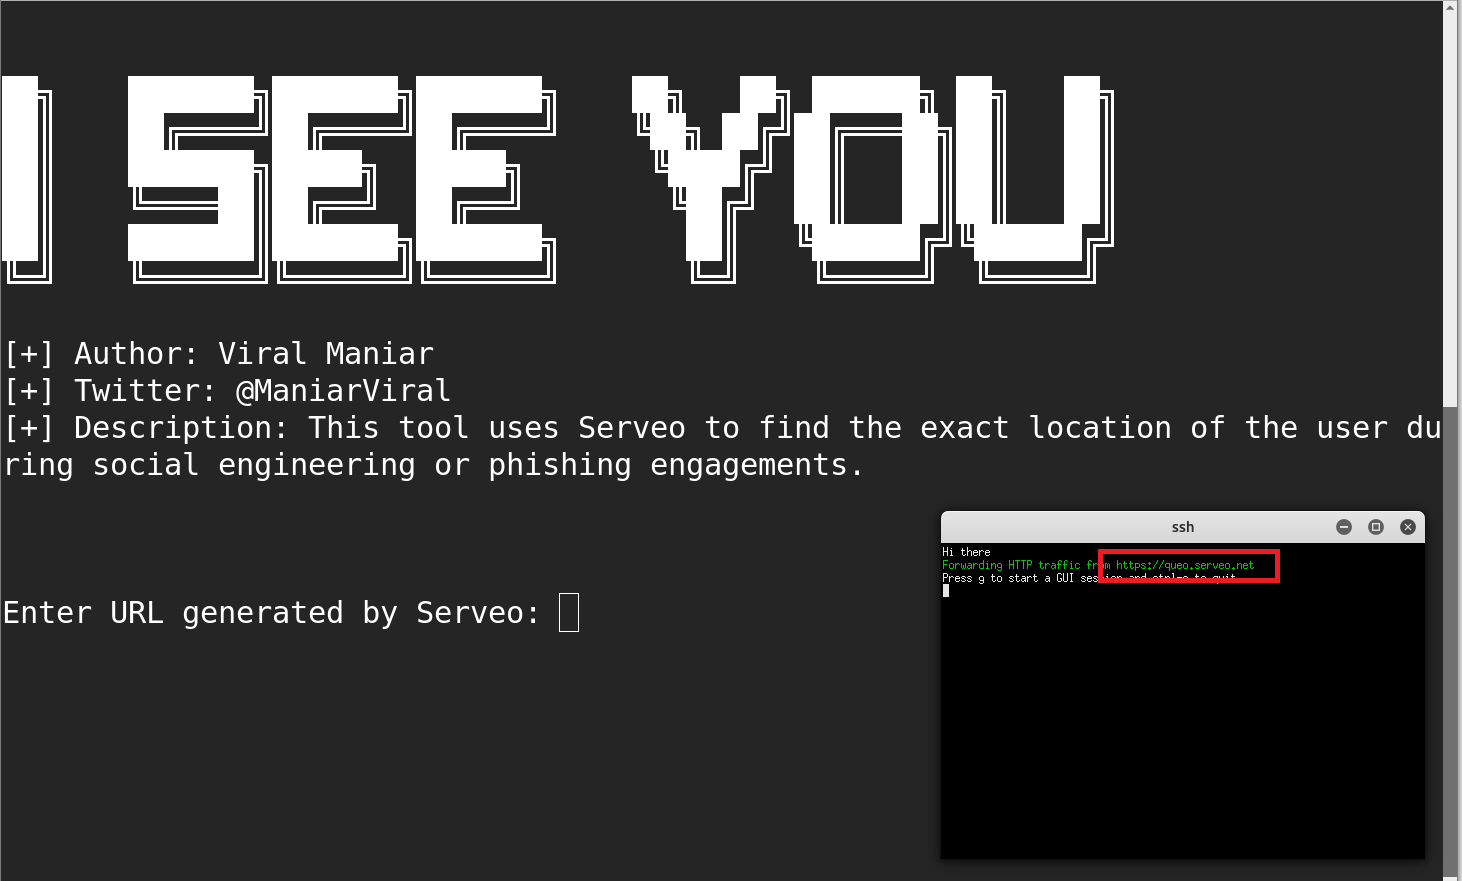 viralmaniar/i-see-you
ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة،…
 joelgmsec/evilnovnc
منصة تصيد احتيالي فورية تتجاوز المصادقة الثنائية (2FA) عبر جلسة متصفح noVNC حية، وتلتقط الكوكيز وكلمات المرور المحفوظة وسجل التصفح والملفات التي تم…
 redbyte1337/graphspy
أداة للوصول الأولي وما بعد الاستغلال لـ Entra ID و M365 مع واجهة مستخدم رسومية قائمة على المتصفح
 mgeeky/packmypayload
برهان مفهوم يقوم بتغليف الحمولات في حاويات إخراج لتجنب علامة Mark-of-the-Web وإظهار المخاطر المرتبطة بتنسيقات ملفات الحاويات. يدعم: ZIP, 7zip, PDF,…
 raikia/fiercephish
FiercePhish هو إطار تصيد احتيالي كامل لإدارة جميع عمليات التصيد. يتيح لك تتبع حملات التصيد المنفصلة، وجدولة إرسال رسائل البريد الإلكتروني، وأكثر من…
 wireghoul/htshells
أصداف وهجمات htaccess مكتفية ذاتيًا
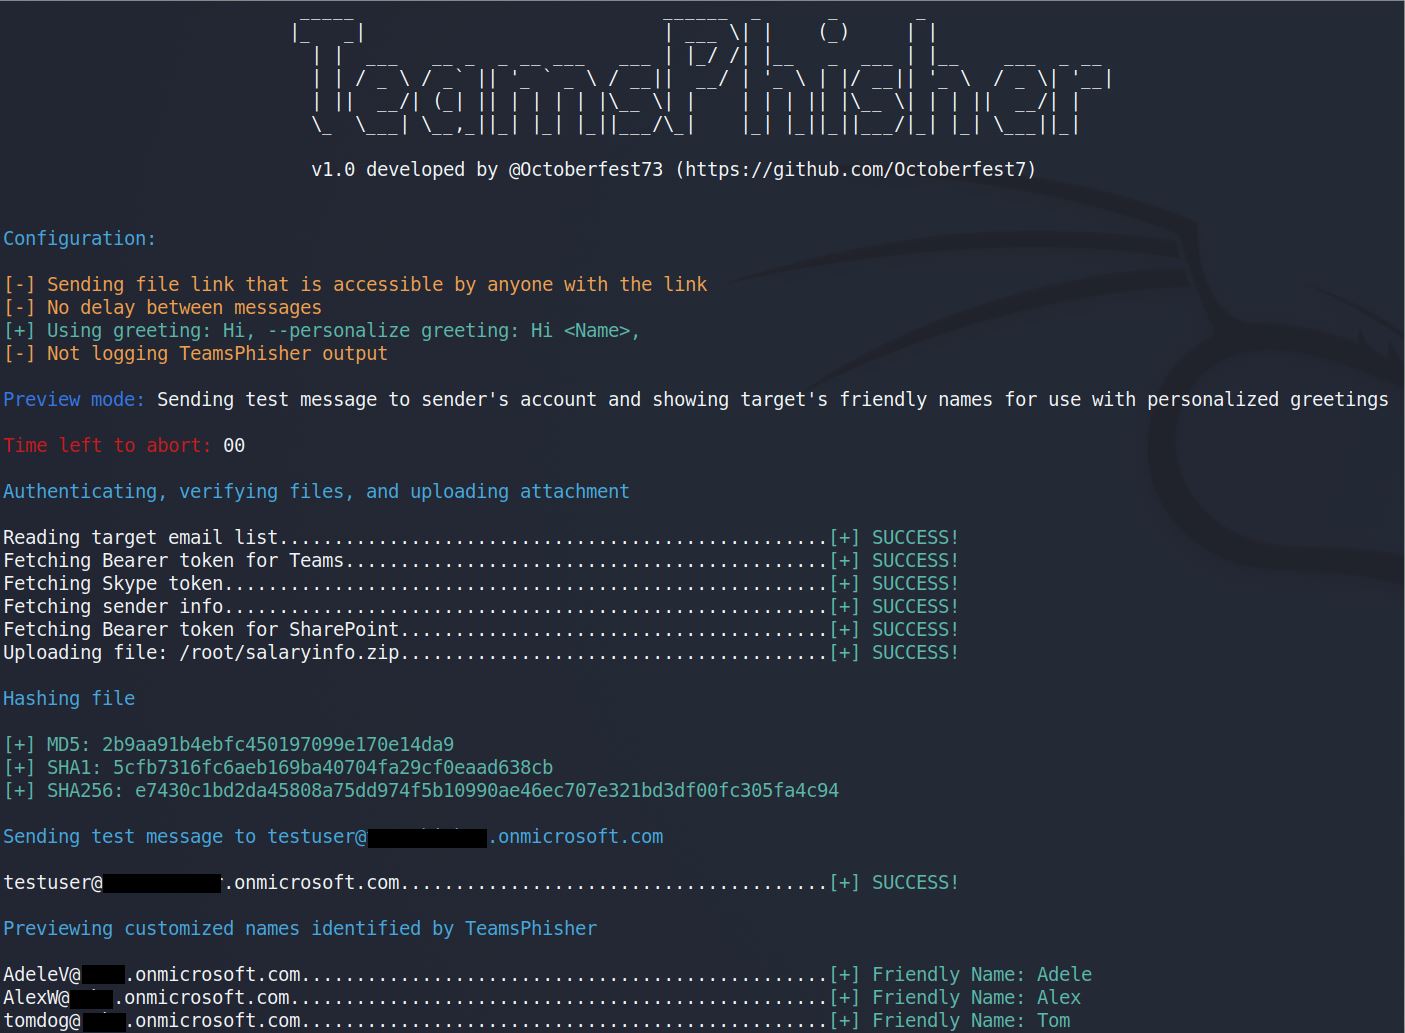 octoberfest7/teamsphisher
إرسال رسائل ومرفقات تصيد إلى مستخدمي Microsoft Teams
 kgretzky/evilginx
يرجى استخدام الإصدار الجديد: https://github.com/kgretzky/evilginx2
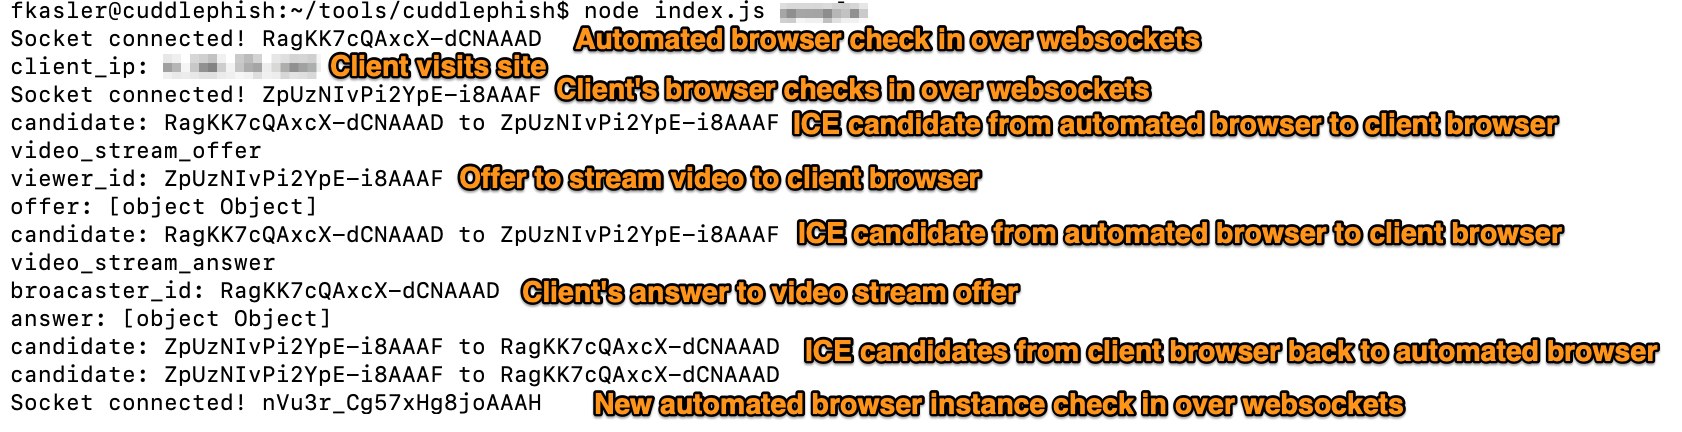 fkasler/cuddlephish
متصفح وسيط مسلح (BitM) لمختبري الاختراق
 mr-un1k0d3r/maliciousmacrogenerator
يولد وحدات ماكرو VBA مشوشة مع تفادي برامج مكافحة الفيروسات/الحماية في صندوق الرمل لتحميلات تنفيذ الأوامر، مع دعم فحوصات النطاق، القرص، الذاكرة،…








