
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit
 segunakinsoyinu/cve-2024-42009-roundcube-xss
# استغلال XSS مخزّن لـ Roundcube Webmail ≤1.6.6 (CVE-2024-42009) مع تسريب بريد إلكتروني بدون نقرة عبر معالجات أحداث حركة CSS. يتضمن سكربت تسليم SMTP…
 itres-labs/usbcoercer
USBCoercer يحوّل لوحة تطوير ESP32 المزودة بمنفذ USB-OTG أصلي إلى أداة Ethernet-over-USB قادرة على فرض إعدادات البروكسي عبر WPAD.
 jun2e0/cve-2025-26788
استغلال إثبات المفهوم لـ CVE-2025-26788 يوضح التلاعب بمعرّف بيانات اعتماد WebAuthn عبر خطاف جافا سكريبت لتجاوز المصادقة في البيئات الضعيفة.
 lewis-ricardo/amaranth-project
سلسلة استغلال CVE-2025-8088 + تسليم حمولة متعدد المراحل عبر Quasar C2
 kaihaochen04/monikerlinktest
cve-2024-21413
 h1ssbl1tz/blind-trust-cve-2024-21413-research
أداة أبحاث أمنية لمحاكاة حملات التصيد الاحتيالي المستهدفة باستخدام CVE-2024-21413 (Moniker Link).
 ash1996x/cve-2025-50154-aggressor-script
سكربت Cobalt Strike Aggressor يعمل على تسليح ملفات LNK و Library-MS لتفعيل كشف تجزئة NTLMv2 عبر SMB، بما في ذلك تجاوز CVE-2025-24054، لعمليات الفريق…
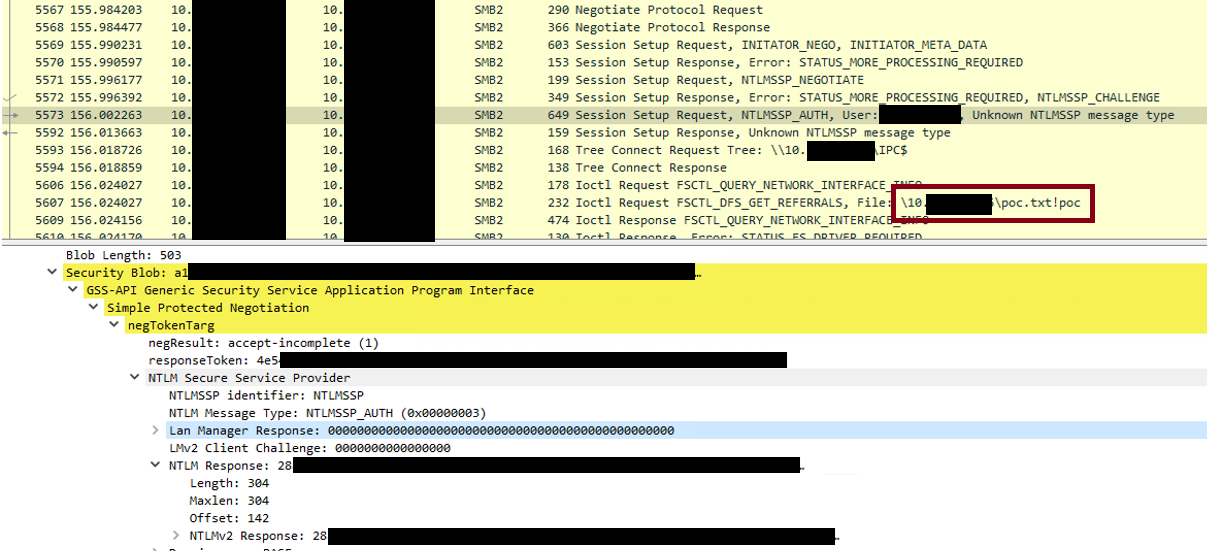 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
إثبات مفهوم لاستغلال CVE-2024-21413، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Outlook. يوضح تسريب بيانات اعتماد NTLM وتنفيذ التعليمات…
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
مولد استغلال إثبات المفهوم لـ XSS المنعكسة في مصادقة STIG Manager OIDC، مما يتيح سرقة رمز الجلسة عبر عناوين URL لاستدعاءات مصممة وإخراج HTML للتصيد.
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
وثائق وإثبات المفهوم لـ CVE-2026-30502، وهي ثغرة XSS منعكسة في OpenKM v6.3.12. تتضمن تحليلًا تقنيًا، السبب الجذري، تقييم التأثير، وإرشادات المعالجة…
 weswrench/cve-2026-36214
Cross-Site Scripting (XSS) مخزّن في osTicket عبر مكون Bootstrap Tooltip الضعيف
 asepsaepdin/cve-2010-1240
إثبات مفهوم تعليمي يوضح كيفية تضمين باب خلفي Meterpreter في ملف PDF يستغل CVE-2010-1240، مع تعليمات Metasploit خطوة بخطوة لاختبار الأمان المصرح به.
 edu0x01/hack-tools
مشروع يجمع عدة أدوات اختبار الاختراق
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Oracle تعداد البريد الإلكتروني في Atlassian GraphQL (CWE-204، CVSS 5.3 متوسطة)
 bhatbhupendra/moniker-link--cve-2024-21413-
دليل تعليمي حول CVE-2024-21413، ثغرة Moniker Link في Outlook ذات النقر الصفري، يغطي مسار الهجوم، التقاط بيانات اعتماد NTLM، الكشف باستخدام YARA،…
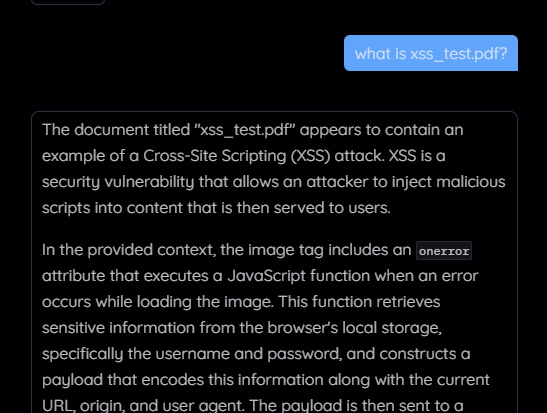 hantul/kotaemon-cve-2025-56526-56527-disclosure
إفصاح عام عن CVE-2025-56526 وCVE-2025-56527 — XSS مخزّن عبر عرض محتوى PDF غير مُنقّى وتعرض بيانات الاعتماد كنص صريح في Kotaemon 0.11.0. يتضمن تحليلًا…
 b1tbit/cve-2026-32201-exploit
استغلال بلغة Python لثغرة CVE-2026-32201، وهي ثغرة XSS منعكسة في Microsoft SharePoint Server، تتيح انتحال الهوية وتعديل البيانات دون مصادقة عبر طلبات…
 s1lkys/cve-2021-40101
استبيان XSS بالاشتراك مع CSRF يؤدي إلى الاستيلاء على حساب المسؤول في Concrete5 8.5.4








