
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit

 ash1996x/cve-2025-50154-aggressor-script
سكربت Cobalt Strike Aggressor يعمل على تسليح ملفات LNK و Library-MS لتفعيل كشف تجزئة NTLMv2 عبر SMB، بما في ذلك تجاوز CVE-2025-24054، لعمليات الفريق…
 zzn1nj4/cve-2025-22131-poc
PoC لـ CVE-2025-22131
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
هذا هو PoC/Exploit لثغرة CVE-2024-47875 في PhpSpreadsheet من نوع XSS
 praetorian-inc/oauthseeker
تطبيق OAuth خبيث يمكن استغلاله في هجمات التصيد الاحتيالي الداخلية والخارجية التي تستهدف مستخدمي Microsoft Azure وOffice365.
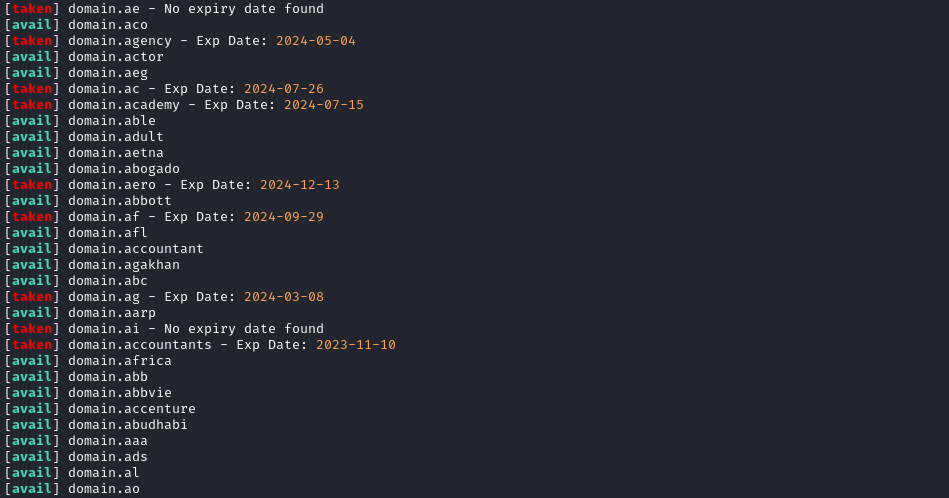 yuyudhn/tldhunt
أداة فحص توفر النطاقات مبنية على Bash تفحص سجلات WHOIS عبر نطاقات المستوى الأعلى (TLDs) المتعددة للعثور على النطاقات غير المسجلة لأغراض اختبار…
 secsys-fdu/cve-2025-51863
إثبات المفهوم لثغرة XSS ذاتية في ChatGPTUtil، يوضح سرقة ملفات تعريف الارتباط واختطاف الحساب عبر حمولات SVG مصممة تُلصق في واجهة الدردشة.
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
يؤتمت إنشاء واستضافة حمولة JavaScript من نوع XSS لتثبيت وحدة قالب خبيثة، مما يؤدي إلى تشغيل شل عكسي عبر تنفيذ التعليمات البرمجية عن بُعد في…
 gmh5225/definitelynotphishing
يحتوي على قوالب evilginx للتصيد، وقوالب gophish، وإضافات Burp Suite، وغيرها.
 thespeedx/tbomb
هذا هو قاذف رسائل نصية ومكالمات لنظام لينكس وتيرموكس
 themehackers/cve-2024-21413
CVE-2024-21413 | Microsoft Outlook ثغرة تنفيذ التعليمات البرمجية عن بُعد (PoC)
 an0nud4y/evilginx-phishing-infra-setup
دليل إعداد البنية التحتية للتصيد الاحتيالي Evilginx - تأمين البنية التحتية لـ Evilginx وGophish، إزالة مؤشرات الاختراق، تكتيكات وتقنيات وإجراءات…
 danithehack3r/cve-2024-42009-poc
إثبات المفهوم CVE-2024-42009
 r00t-3xp10it/fakeimageexploiter
استخدام صورة مزيفة image.jpg لاستهداف الضحايا (إخفاء امتدادات الملفات المعروفة)
 simplerhacking/evilginx3-phishlets
يوفّر هذا المستودع لمختبري الاختراق والفرق الحمراء مجموعة واسعة من قوالب التصيّد الاحتيالي الديناميكية المصممة خصيصًا للاستخدام مع Evilginx3. قد يتم…
 olivsec/loboguara
منصة استخبارات التهديدات السيبرانية لاكتشاف شهادات SSL، مسح النطاقات/عناوين URL، مراقبة تسرب البيانات، توليد روابط التتبع، وتجميع خلاصات التهديدات…
 joelgmsec/evilnovnc
منصة تصيد احتيالي فورية تتجاوز المصادقة الثنائية (2FA) عبر جلسة متصفح noVNC حية، وتلتقط الكوكيز وكلمات المرور المحفوظة وسجل التصفح والملفات التي تم…
 mgeeky/decode-spam-headers
سكربت يساعدك على فهم سبب انتهاء بريدك الإلكتروني في البريد المزعج (Spam)
 alchemist3dot14/cve-2025-2783
محاكاة PoC لـ CVE-2025-2783 — ثغرة هروب من الحماية الصندوقية في Mojo IPC لمتصفح Chrome. يتضمن تسليم هجمات التصيد، فحص الذاكرة بالتشويش، محاكاة IPC،…








