
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit
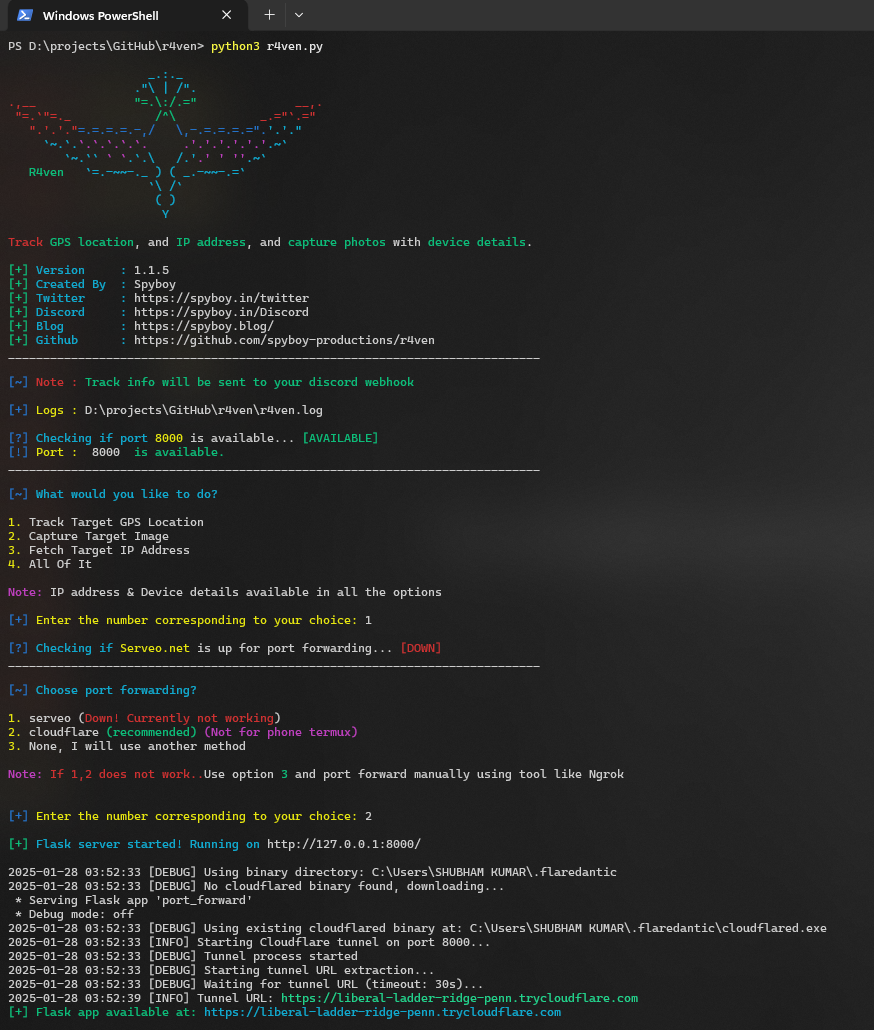
 spyboy-productions/r4ven
تتبع موقع GPS لهاتف المستخدم الذكي أو جهاز الكمبيوتر والتقاط صورة للهدف، بالإضافة إلى معلومات IP والجهاز.
 spyboy-productions/facad1ng
أداة مفتوحة المصدر لإخفاء وتحليل عناوين URL لأغراض البحث الأمني والتوعية بالتصيد والاختبار الدفاعي. توضح تقنيات الخصوم المستخدمة لإخفاء الروابط…
 ignitetch/advphishing
هذه أداة تصيد متقدمة! تصيد OTP
 mbrg/power-pwn
مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي
 ineesdv/tangled
منصة أمن هجومي مفتوحة المصدر لإجراء حملات تصيد تستفيد من المعالجة التلقائية لأحداث iCalendar.
 chrxstxqn/cve-2025-6218-winrar-rce-poc
تحليل شامل وإثبات المفهوم لـ CVE-2025-6218 - ثغرة اجتياز المسار في WinRAR التي تسمح بتنفيذ التعليمات البرمجية عن بُعد والتي تؤثر على الإصدارات 7.11…
 mattiaalessi/phantom-keylogger
Phantom Keylogger هو نظام متقدم لتجميع معلومات ضغطات المفاتيح والاستخبارات البصرية مع تمكين خاصية التخفي.
 0x90n/infosec-black-friday
كل العروض الخاصة بالبرامج/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء
 untouchable17/cve-2025-24054
كشف هاش NTLMv2-SSP بدون نقرات في Windows File Explorer
 rootup/git-fsmonitor
هذا دليل على إثبات العمل لإساءة استخدام "fsmonitor" ضد IDE.
 hantul/kotaemon-cve-2025-56526-56527-disclosure
إفصاح عام عن CVE-2025-56526 وCVE-2025-56527 — XSS مخزّن عبر عرض محتوى PDF غير مُنقّى وتعرض بيانات الاعتماد كنص صريح في Kotaemon 0.11.0. يتضمن تحليلًا…
 helidem/cve-2025-24054_cve-2025-24071-poc
إثبات المفهوم لتسريب هاش NTLM عبر .library-ms CVE-2025-24054 / CVE-2025-24071
 malwaretech/exifsmugglingpoc
إثبات مفهوم يستخدم Cache Smuggling وبيانات Exif لتنزيل حمولة المرحلة الثانية بشكل سلبي
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 deepzec/bad-pdf
سرقة Net-NTLM Hash باستخدام Bad-PDF
 codingranjith/hackingtoolkit
أداة اختراق شاملة للقراصنة ومختبري الاختراق والأمن السيبراني. إصدار جديد من المبتدئ إلى المتقدم. هذه الأداة مصممة لأغراض تعليمية فقط! لن يتحمل المؤلف…
 itres-labs/usbcoercer
USBCoercer يحوّل لوحة تطوير ESP32 المزودة بمنفذ USB-OTG أصلي إلى أداة Ethernet-over-USB قادرة على فرض إعدادات البروكسي عبر WPAD.
 afine-com/cve-2018-25031
ملفات .json و.yaml تُستخدم لاستغلال CVE-2018-25031








