
 #1

 mr-un1k0d3r/redteamscripts
مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
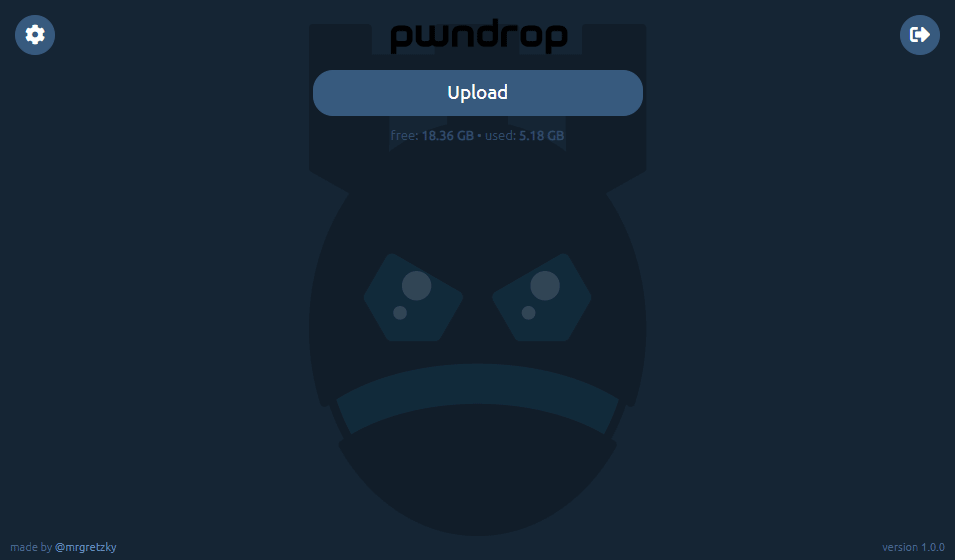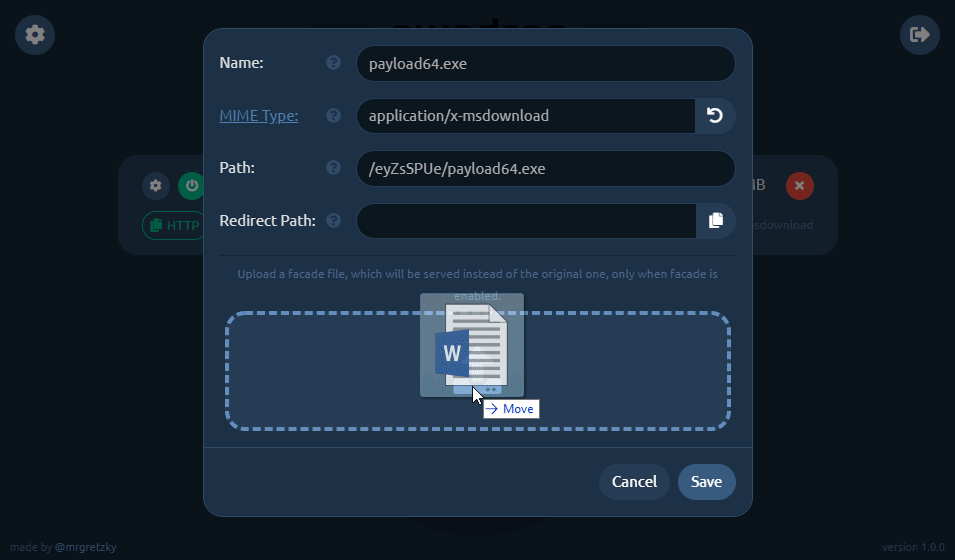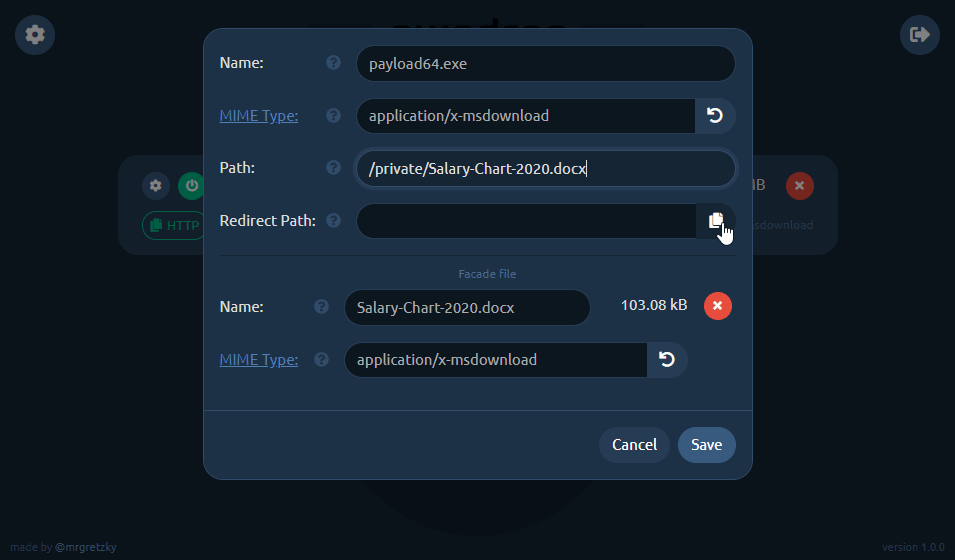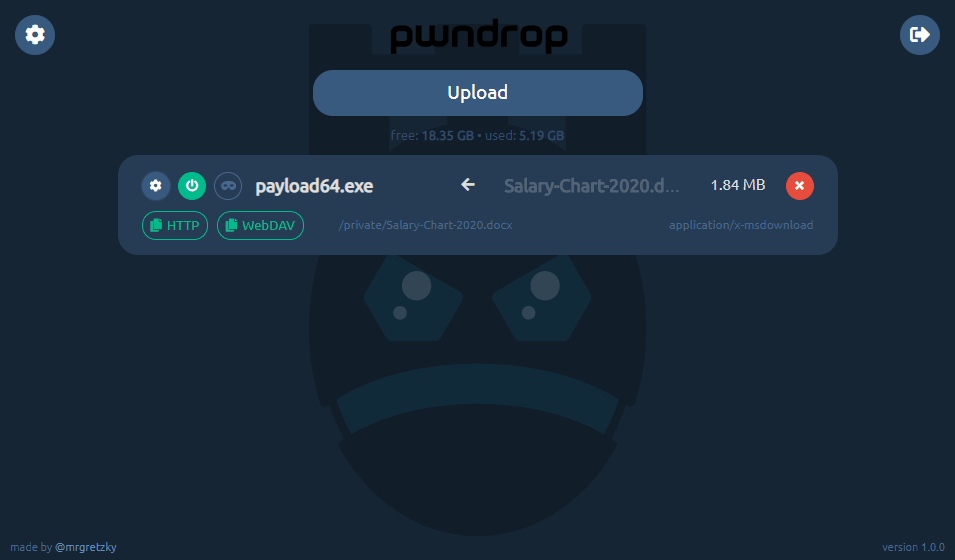 kgretzky/pwndrop
خدمة استضافة ملفات قابلة للنشر الذاتي لفريق الاختراق (Red Teamers)، تتيح رفع ومشاركة الحمولات بسهولة عبر HTTP وWebDAV.
 redsiege/excelntdonut
مولد ماكرو (XLM) Excel 4.0 لحقن ملفات DLL و EXE في الذاكرة.
 xorond/sudo-snooper
نص Python يعمل مثل ثنائي sudo الأصلي لخداع المستخدمين لإدخال كلمات مرورهم
 perezmascato/urlcadiz
برنامج نصي بسيط لتوليد رابط مخفي للهندسة الاجتماعية.
 viralmaniar/phirautee
فيروس تشفير كإثبات للمفهوم لنشر الوعي لدى المستخدمين حول الهجمات وتداعيات برامج الفدية. Phirautee مكتوب بالكامل باستخدام PowerShell ولا يتطلب أي…
 spiderlabs/responder
Responder هو أداة تسميم لبروتوكولات LLMNR وNBT-NS وMDNS، مع خادم مصادقة احتيالي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP، ويدعم مصادقة NTLMv1/NTLMv2/LMv2،…
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 ustayready/credsniper
CredSniper هو إطار عمل للتصيد الاحتيالي مكتوب بإطار عمل Python المصغر Flask وقوالب Jinja2 الذي يدعم التقاط رموز المصادقة الثنائية (2FA).
 bishopfox/ca-clone
سكربتات لاستنساخ شهادات CA لاستخدامها في هجمات عملاء HTTPS.
 d0gukank/cve-2019-1218
استغلال إثبات المفهوم لثغرة البرمجة النصية عبر المواقع (XSS) في Microsoft Outlook لنظام iOS، مما يتيح هجمات انتحال البريد الإلكتروني والاستيلاء على…
 bitsadmin/fakelogonscreen
أداة جمع بيانات اعتماد ويندوز تعرض شاشة تسجيل دخول وهمية، وتتحقق من صحة كلمات المرور الملتقطة مقابل AD أو الجهاز المحلي، وتخرجها إلى وحدة التحكم أو…
 dviros/credsleaker
Credsleaker يسمح للمهاجم بصياغة موجه اعتماد مقنع للغاية باستخدام Windows Security، والتحقق من صحته ضد DC ومن ثم تسريبه عبر طلب HTTP.
 rmikehodges/hidensneak
CLI لاختبار الاختراق المؤقت
 r00t-3xp10it/backdoorppt
حوّل ملف payload.exe الخاص بك إلى مستند وورد مزيف (.ppt)








