
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit
 34zy/apt-backpack
cve-2019-11510, cve-2019-19781, cve-2020-5902, cve-2021-1497, cve-2021-20090, cve-2021-22006, cve-2021-22205, cve-2021-26084,…
 secureworks/squarephish
أداة تصيد متقدمة تجمع بين تدفق مصادقة OAuth Device Code ورموز QR لاستخراج رموز مصادقة Microsoft عبر ذرائع تحديث MFA.
 komomon/cve-2022-30190-follina-office-msdt-fixed
أداة استغلال معدلة لـ CVE-2022-30190 لـ MS-MSDT Office RCE مع دعم قالب docx مخصص، وأوضاع تنفيذ ثنائي/أوامر، وخادم HTTP مدمج لتسليم الحمولة عن بُعد.
 wavvs/doctrack
أداة للتلاعب وتسليح مستندات Office Open XML.
 trackflaw/cve-2023-23397
PoC بسيط لثغرة CVE-2023-23397 مع الحمولة المرسلة عبر البريد الإلكتروني.
 bronzebee/cve-2023-23397
نص برمجي بايثون لإرسال رسائل البريد الإلكتروني مع حمولة CVE-2023-23397 باستخدام SMTP
 moneertv/cve-2023-23397
CVE-2023-23397 إثبات المفهوم C#
 api0cradle/cve-2023-23397-poc-powershell
نص PowerShell لاستغلال CVE-2023-23397 عن طريق إرسال أو حفظ دعوات تقويم Outlook ضارة تؤدي إلى تسريب بيانات اعتماد NTLM عبر خيار ReminderSoundFile.
 ka7ana/cve-2023-23397
إثبات المفهوم في PowerShell لـ CVE-2023-23397 يستغل خاصية ReminderSoundFile في Outlook لاعتراض تجزئات Net-NTLMv2 عبر SMB أو WebDAV لهجمات ترحيل…
 nccgroup/droppedconnection
يحاكي خدمة Cisco ASA Anyconnect VPN لجمع بيانات الاعتماد وتسليم حمولات VBS في عمليات التصيد ضمن الفريق الأحمر.
 4n4nk3/tinkerershell
شيل عكسي بسيط بلغة بايثون، كُتِبَ فقط من أجل المتعة.
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 steved3/kit_hunter
ماسح ضوئي أساسي لحزم التصيد الاحتيالي للاستضافة المخصصة وشبه المخصصة
 rxwx/chlonium
نسخ واستيراد ملفات تعريف الارتباط وكلمات المرور الخاصة بـ Chromium عبر المتصفحات باستخدام فك تشفير مفتاح حالة DPAPI دون اتصال، مع دعم قواعد البيانات…
 ceramicskate0/sharpexchange
أداة C# للتفاعل مع MS Exchange استنادًا إلى وثائق MS
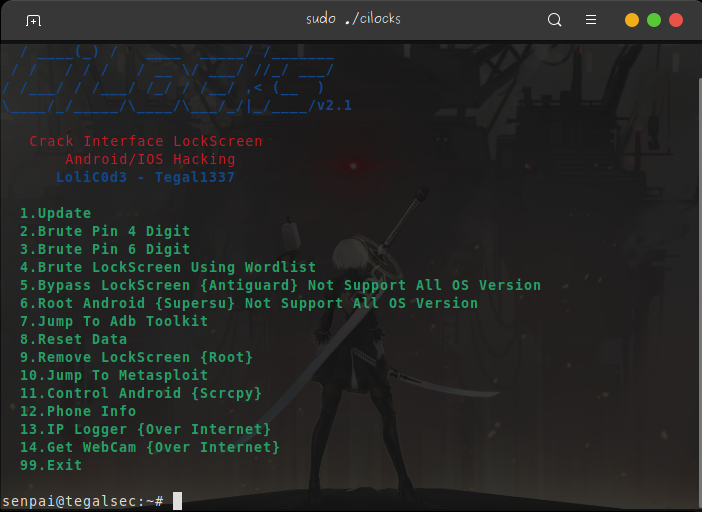 tegal1337/cilocks
اختراق شاشة قفل الواجهة، Metasploit، والمزيد من اختراق أندرويد/آي أو إس
 urban4/cve-2022-3992
البرمجة النصية عبر المواقع على sanitization-management-system
 00xglitch/bella
Bella هي أداة تنقيب عن البيانات بعد الاستغلال وأداة إدارة عن بُعد لنظام macOS، مكتوبة بلغة Python خالصة. 🍎💻







