
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit

 sheeki03/tirith
أمان الطرفية للمطورين وعملاء الذكاء الاصطناعي. يعترض عناوين URL المتجانسة (homograph)، والأنابيب إلى الشل (pipe-to-shell)، وحقن ANSI، والحمولات…
 whispergate/infraguard
انفرا جارد هو وكيل إعادة توجيه ومدير للقيادة والتحكم (C2) يحمي بنية فريقك الأحمر من التهديد المُسند.
 alchemist3dot14/cve-2025-2783
محاكاة PoC لـ CVE-2025-2783 — ثغرة هروب من الحماية الصندوقية في Mojo IPC لمتصفح Chrome. يتضمن تسليم هجمات التصيد، فحص الذاكرة بالتشويش، محاكاة IPC،…
 0xaj2k/cve-2020-11022-cve-2020-11023
شيء صغير تم تجميعه بسرعة لتوضيح ثغرة CVE هذه
 chrxstxqn/cve-2025-6218-winrar-rce-poc
تحليل شامل وإثبات المفهوم لـ CVE-2025-6218 - ثغرة اجتياز المسار في WinRAR التي تسمح بتنفيذ التعليمات البرمجية عن بُعد والتي تؤثر على الإصدارات 7.11…
 raffli-dev/cve-2023-41425
استغلال لثغرة Wonder CMS من XSS إلى RCE (CVE-2023-41425) مع رفع القوالب وحمولات الصدفة العكسية.
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 retr0-code/signhere
SignHere هو تطبيق لـ CVE-2017-11882. SignHere هو منشئ مستند rtf خبيث وحمولات VBScript.
 reverseclabs/cve-2021-25374_samsung-account-access
يمكن استخدام هذا السكريبت للوصول إلى حساب سامسونج الخاص بالضحية إذا كان لديه إصدار معين من تطبيق Samsung Members مثبتًا على جهاز سامسونج الخاص به،…
 reggyraider/cve-2023-21716
CVE-2023-21716 - استغلال ثغرة تلف الذاكرة في جدول الخطوط RTF في Microsoft Word لتنفيذ أوامر عن بُعد مع حمولة شل عكسية
 quinnbast/malicious-mcp
مستودع إثبات مفهوم يوضح كيف يمكن لخادم MCP غير موثوق أن يسرق كل شيء حرفيًا...
 gendigitalinc/sage
طبقة خفيفة للكشف والاستجابة للوكيل (ADR) للوكلاء الذكيين — تحمي الأوامر والملفات وطلبات الويب. جزء من Gen Agent Trust Hub.
 goshs-labs/goshs
خادم ملفات غني بالميزات في ملف ثنائي واحد لمختصي الفريق الأحمر والمطورين. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…
 olizimmermann/phishcollector
PhishCollector هو إطار بحثي لجمع وتحليل وتتبع مواقع التصيد الاحتيالي.
 rootup/git-fsmonitor
هذا دليل على إثبات العمل لإساءة استخدام "fsmonitor" ضد IDE.
 d4vinci/pastejacker
اختراق الأنظمة بأتمتة هجمات PasteJacking.
 wifiphisher/wifiphisher
إطار عمل لنقاط الوصول المارقة لمشاركات الفريق الأحمر واختبار أمان Wi-Fi. ينفذ هجمات Evil Twin وKARMA وKnown Beacons لتحقيق موقع MITM، ثم يقوم بحملات…
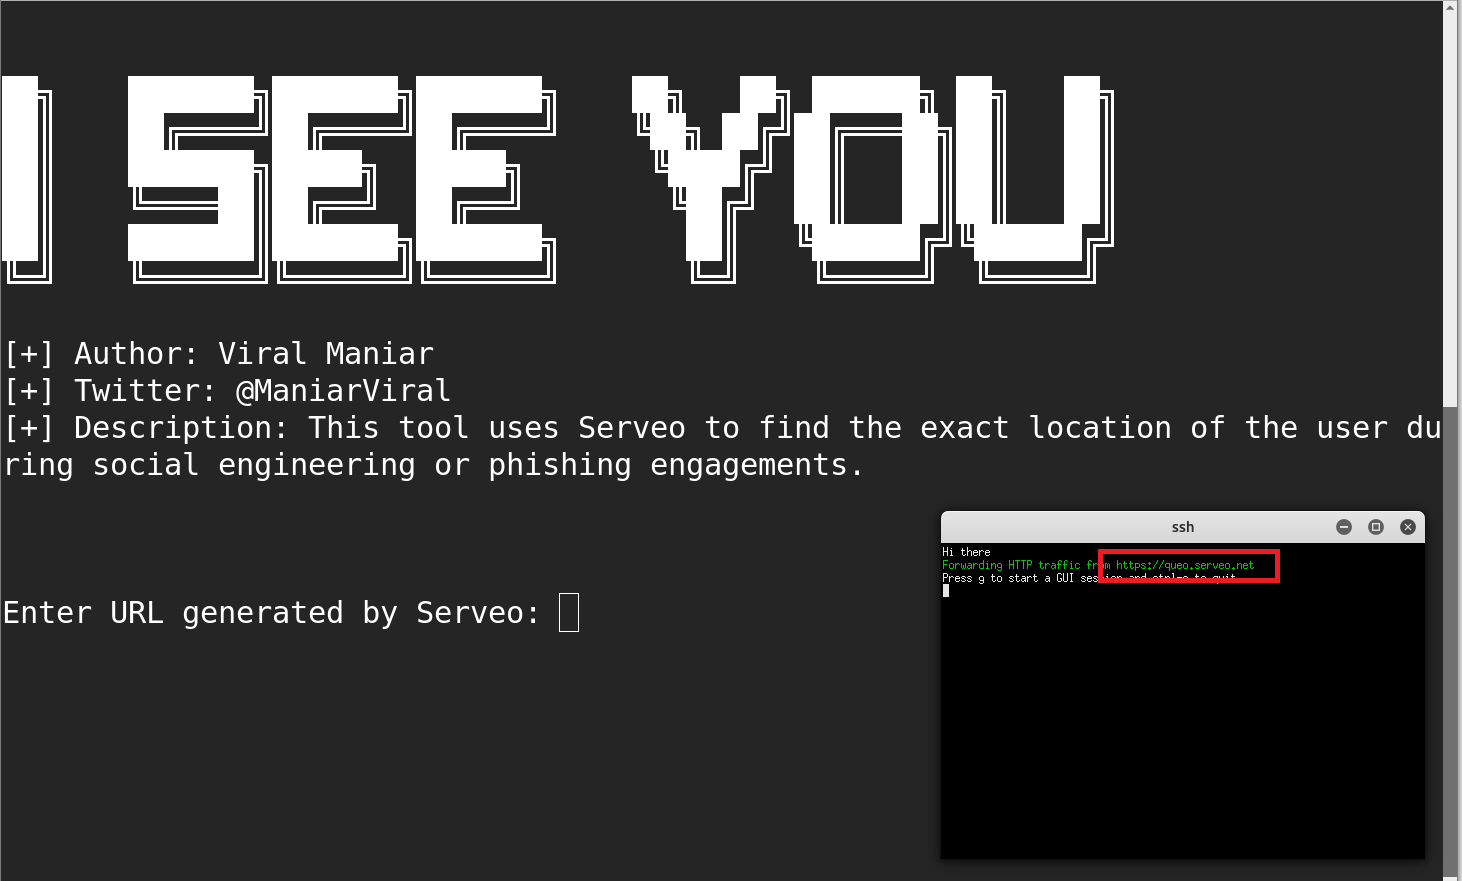 viralmaniar/i-see-you
ISeeYou هي أداة بلغة Bash و Javascript لتحديد الموقع الدقيق للمستخدمين أثناء عمليات الهندسة الاجتماعية أو التصيد. باستخدام إحداثيات الموقع الدقيقة،…







