
 #1

 arjunindia/fb-phisher-python
أداة خادم بايثون مبنية على Flask، يمكن لهذه الأداة تصيد بعض بيانات اعتماد فيسبوك!
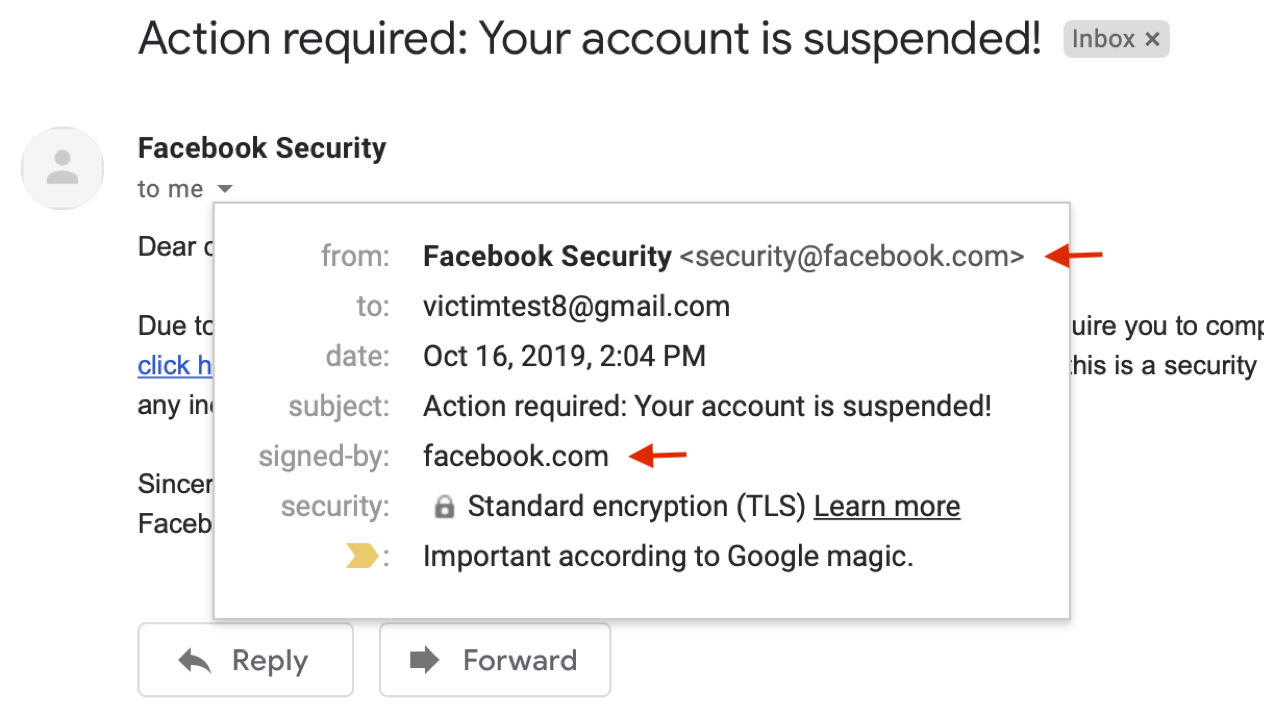 chenjj/espoofer
أداة اختبار انتحال البريد الإلكتروني تهدف إلى تجاوز SPF/DKIM/DMARC وتزوير توقيعات DKIM.🍻
 4lbh4cker/alhacking
أداة اختراق ألبانية!! أدوات لمساعدتك في الاختراق الأخلاقي، اختراق وسائل التواصل الاجتماعي، معلومات الهاتف، هجوم Gmail، هجوم رقم الهاتف، اكتشاف…
 xsanflip/begal-c2
لوحة تحكم وإدارة (command-and-control) مبنية على Flask وSocket.IO مع وكيل امتداد متصفح خبيث يجمع بيانات الاعتماد، ويسرّب الملفات عبر Telegram، ويصدر…
 spiderlabs/responder
Responder هو أداة تسميم لبروتوكولات LLMNR وNBT-NS وMDNS، مع خادم مصادقة احتيالي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP، ويدعم مصادقة NTLMv1/NTLMv2/LMv2،…
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability

 manturever/xworm-rat
⭐️الـ XWorm RAT الشهير، الإصدار 2.1. للأغراض التعليمية فقط
 yfelipecruvinel/tryhackme-moniker-link
توثيق مختبري العملي Moniker Link (CVE-2024-21413) الذي أكملته على TryHackMe.
 trustedsec/unicorn
Unicorn هي أداة بسيطة لاستخدام هجوم تخفيض مستوى PowerShell وحقن شيل كود مباشرة في الذاكرة. استنادًا إلى هجمات PowerShell لماثيو غرايبر وتقنية تجاوز…
 4w4k3/beelogger
توليد Keyloggers ترسل عبر Gmail إلى Windows.
 deepzec/bad-pdf
سرقة Net-NTLM Hash باستخدام Bad-PDF
 r00t-3xp10it/morpheus
Morpheus - أتمتة Ettercap TCP/IP (أداة اختطاف MITM)
 gendigitalinc/sage
طبقة خفيفة للكشف والاستجابة للوكيل (ADR) للوكلاء الذكيين — تحمي الأوامر والملفات وطلبات الويب. جزء من Gen Agent Trust Hub.
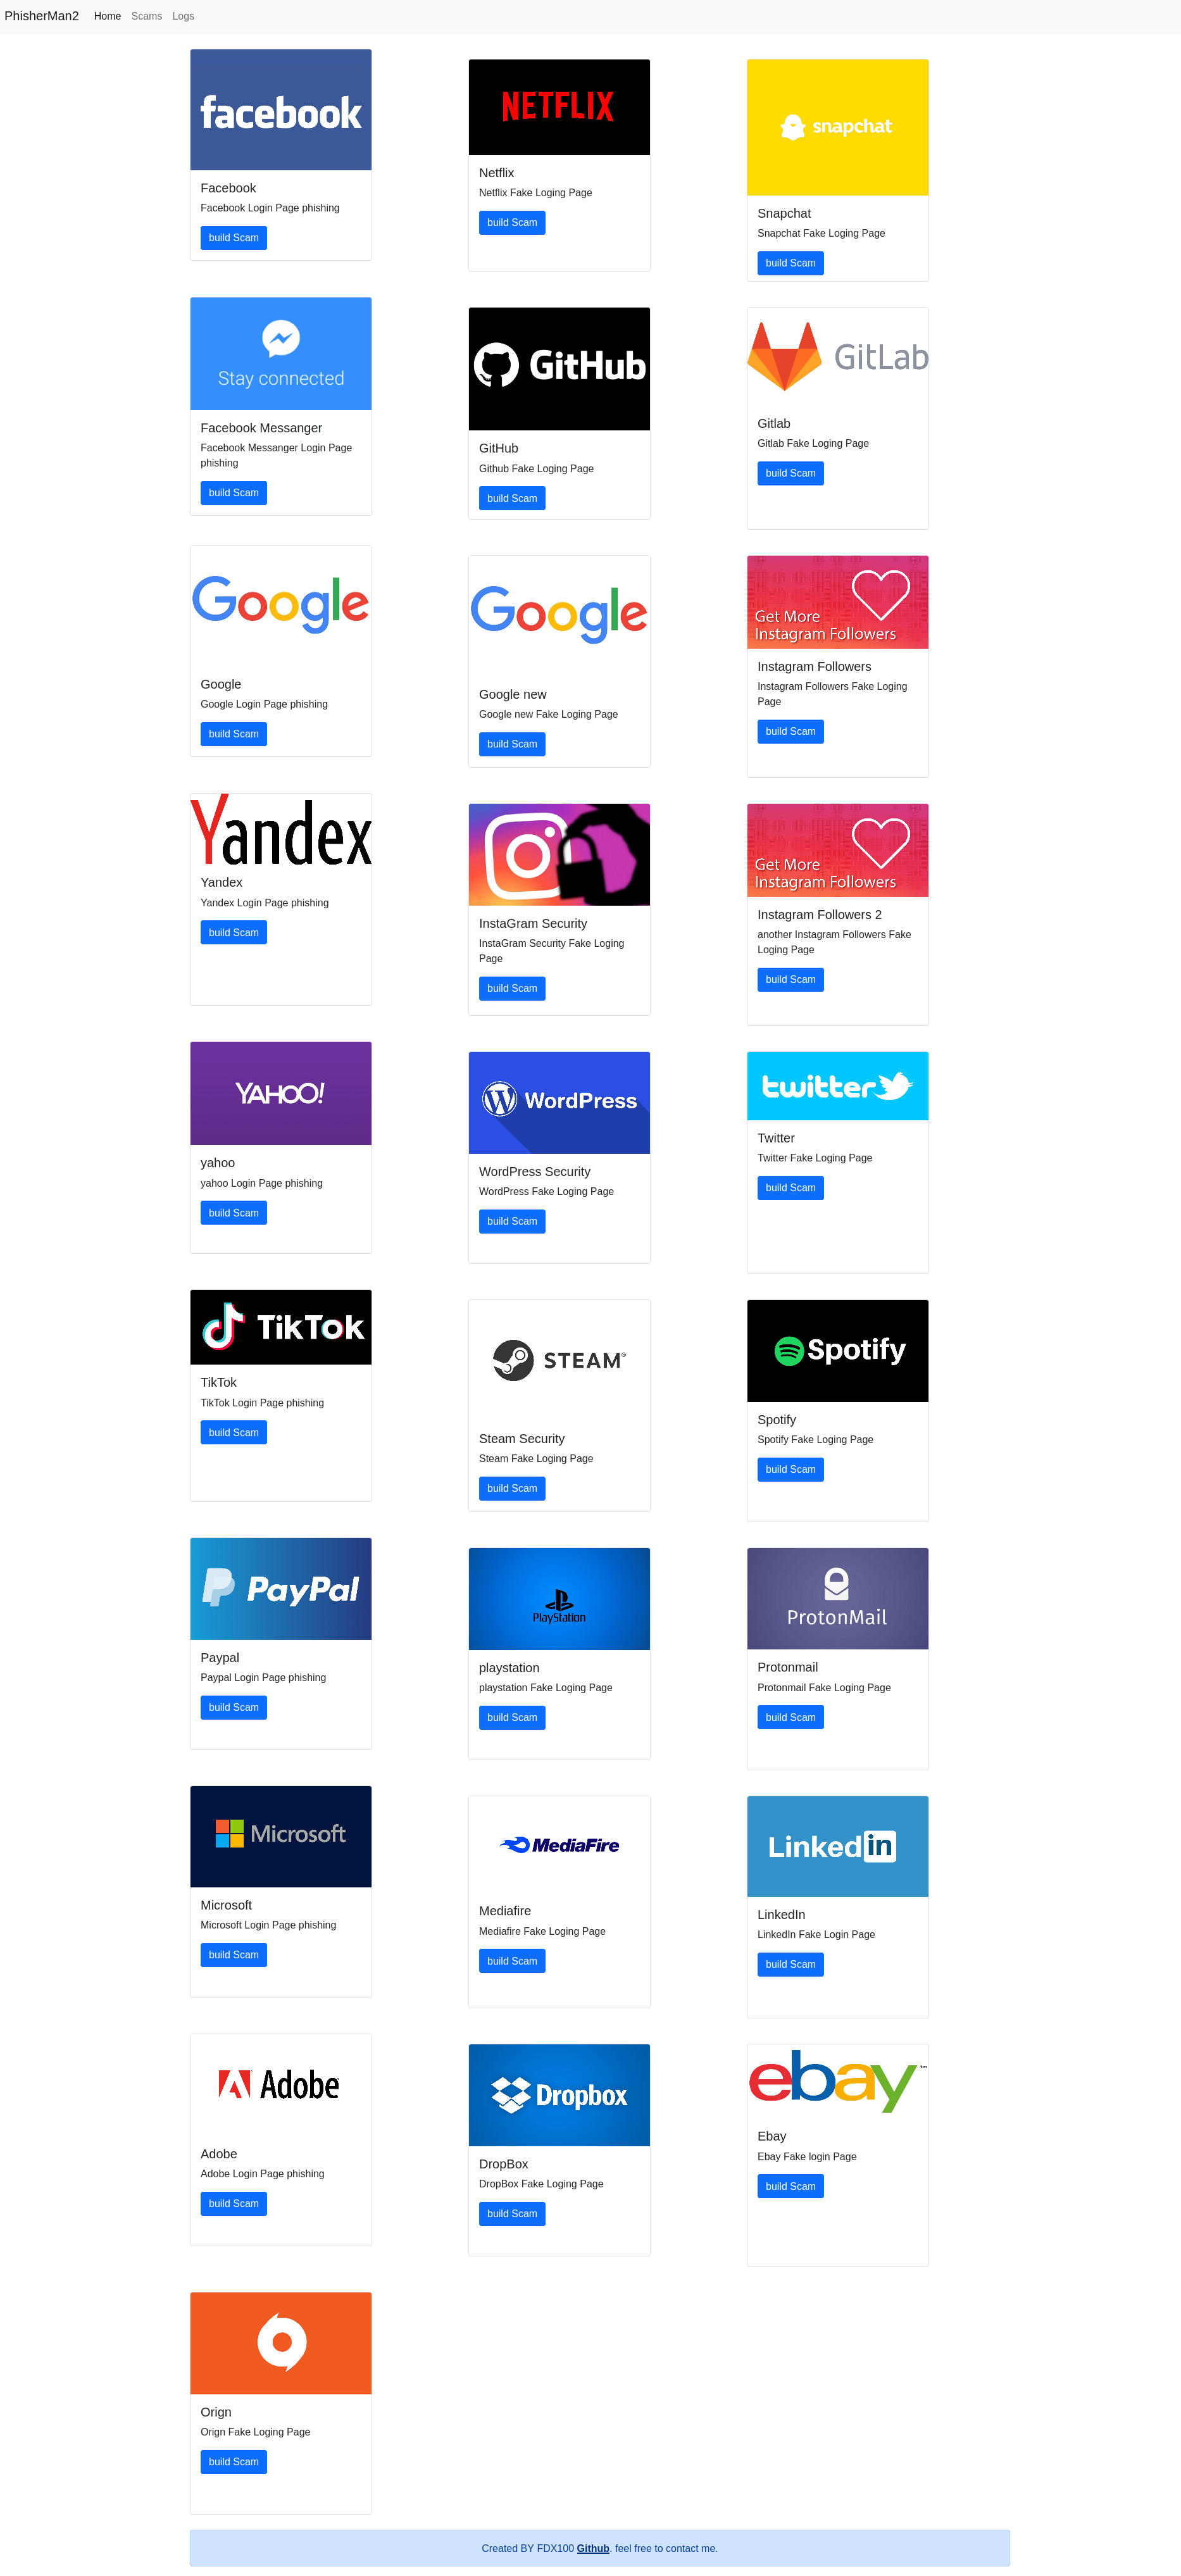 fdx100/phisher-man
نماذج أدوات التصيد الاحتيالي المصممة لنظام لينكس تحتوي على 30 نوعًا مختلفًا من صفحات التصيد الاحتيالي المصنوعة باستخدام Flask.
 ka7ana/cve-2023-23397
إثبات المفهوم في PowerShell لـ CVE-2023-23397 يستغل خاصية ReminderSoundFile في Outlook لاعتراض تجزئات Net-NTLMv2 عبر SMB أو WebDAV لهجمات ترحيل…
 asepsaepdin/cve-2010-1240
إثبات مفهوم تعليمي يوضح كيفية تضمين باب خلفي Meterpreter في ملف PDF يستغل CVE-2010-1240، مع تعليمات Metasploit خطوة بخطوة لاختبار الأمان المصرح به.
 dedsec1121fk/dedsec
مجموعة أدوات تعليمية لنظام Android (Termux) لتعلم اختبار الاختراق، OSINT، الهندسة الاجتماعية، وأمن الشبكات من خلال نصوص عملية، محاكاة التصيد، وأدوات…









