
 #1
أدوات لإنشاء وإدارة وتحليل صفحات تسجيل الدخول المزيفة وحملات البريد الإلكتروني.
موصى به من Kitploit

 api0cradle/cve-2023-23397-poc-powershell
نص PowerShell لاستغلال CVE-2023-23397 عن طريق إرسال أو حفظ دعوات تقويم Outlook ضارة تؤدي إلى تسريب بيانات اعتماد NTLM عبر خيار ReminderSoundFile.
 cisc0-gif/kitt-lite
أداة CLI لاختبار الاختراق مبنية بلغة بايثون
 montysecurity/infrahunter
اصطد بنشاط البنية التحتية للمهاجمين من خلال تصفية نتائج Shodan باستخدام بيانات URLScan.
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
وثائق وإثبات المفهوم لـ CVE-2026-30502، وهي ثغرة XSS منعكسة في OpenKM v6.3.12. تتضمن تحليلًا تقنيًا، السبب الجذري، تقييم التأثير، وإرشادات المعالجة…
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
استغلال PoC لثغرة CVE-2026-27579، وهي سوء تكوين CORS في الواجهة الخلفية لـ Appwrite، تُظهر سرقة بيانات الحساب المعتمدة عبر صفحة تصيّد خبيثة.
 nccgroup/demiguise
أداة تشفير HTA لـ RedTeams
 curi0usjack/luckystrike
أداة مساعدة تعتمد على PowerShell لإنشاء مستندات ماكرو ضارة لـ Office.
 ring0lab/catphish
مشروع CATPHISH - للتصيد والتجسس المؤسسي. مثالي لفريق RED TEAM.
 s0md3v/jshell
JShell - احصل على شل JavaScript مع XSS.
 randomaccess3/awesome-bec
مستودع للمعلومات الهجومية والدفاعية للتحقيقات المتعلقة باختراق البريد الإلكتروني للأعمال (Business Email Compromise)
 de3vil/stealing
The SteaLinG هو إطار عمل اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية
 jenyraval/phishing-simulation
محاكاة التصيد الاحتيالي تهدف بشكل أساسي إلى زيادة الوعي بالتصيد من خلال تقديم برنامج تعليمي بديهي وتقييم مخصص
 dviros/rat-via-telegram
أداة وصول عن بُعد لما بعد الاختراق لنظام ويندوز عبر تيليغرام
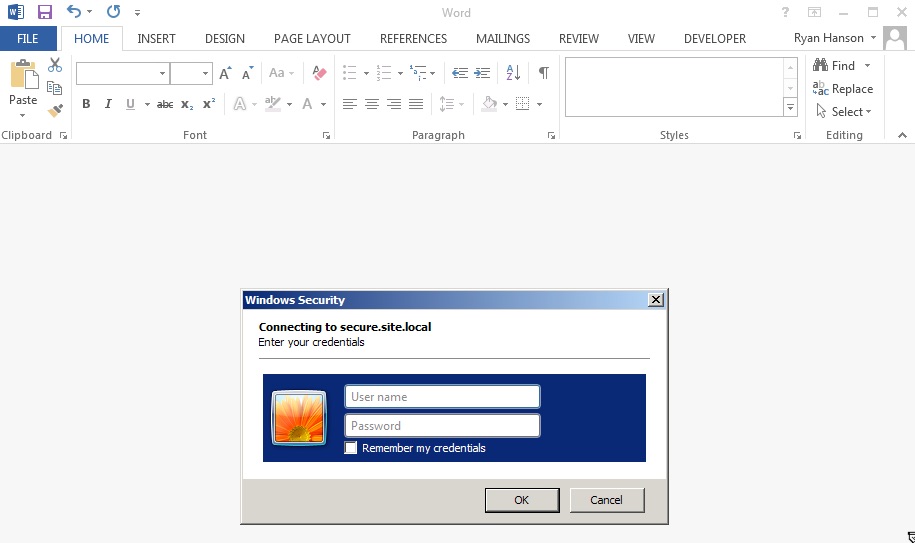 ryhanson/phishery
أداة جمع بيانات الاعتماد المدعومة بـ SSL و Basic Auth مع قاذف رابط قالب مستند Word
 mrd0x/evilselenium
يحول أداة Selenium إلى سلاح لأتمتة سرقة بيانات الاعتماد، وتفريغ ملفات تعريف الارتباط، واستخراج البريد الإلكتروني، واستخراج الملفات من متصفحات…
 antisnatchor/phishlulz
مجموعة أدوات حملة تصيد آلية تقوم بإنشاء مثيلات EC2 مخصصة من AWS مع دمج PhishingFrenzy و BeEF، بالإضافة إلى أدوات اكتشاف النطاقات الفرعية واستخراج…
 mr-un1k0d3r/azureredops
Azure RedOps هو مجموعة أدوات أمنية هجومية لتقييم الوضع الأمني لـ Microsoft Entra ID
 jimywork/certstreamcatcher
تعتمد هذه الأداة على التعبيرات العادية بمعايير فعالة للكشف عن مواقع التصيد في الوقت الحقيقي باستخدام certstream، كما يمكنها الكشف عن هجمات punycode…








