
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 justakazh/sicat
مجمع للثغرات والاستغلالات من مصادر متعددة مع اكتشاف تلقائي عبر Nmap وWappalyzer، يبحث في Exploit-DB وNVD وCVE.org وGitHub وNuclei وMetasploit وبرامج…
 rub-nds/corstest
ماسح ضوئي بسيط لتكوين CORS الخاطئ

 cc1a2b/jshunter
jshunter هي أداة سطر أوامر مصممة لتحليل ملفات JavaScript واستخراج نقاط النهاية. تتخصص هذه الأداة في تحديد البيانات الحساسة، مثل نقاط نهاية API…
 nccgroup/blackboxprotobuf
Blackbox Protobuf هي مجموعة من الأدوات للعمل مع Protocol Buffers (protobuf) المشفرة دون الحاجة إلى تعريف protobuf المطابق.
 kgretzky/evilqr
إثبات مفهوم لإظهار هجمات التصيد عبر تبديل رمز الاستجابة السريعة الديناميكي في الممارسة العملية.
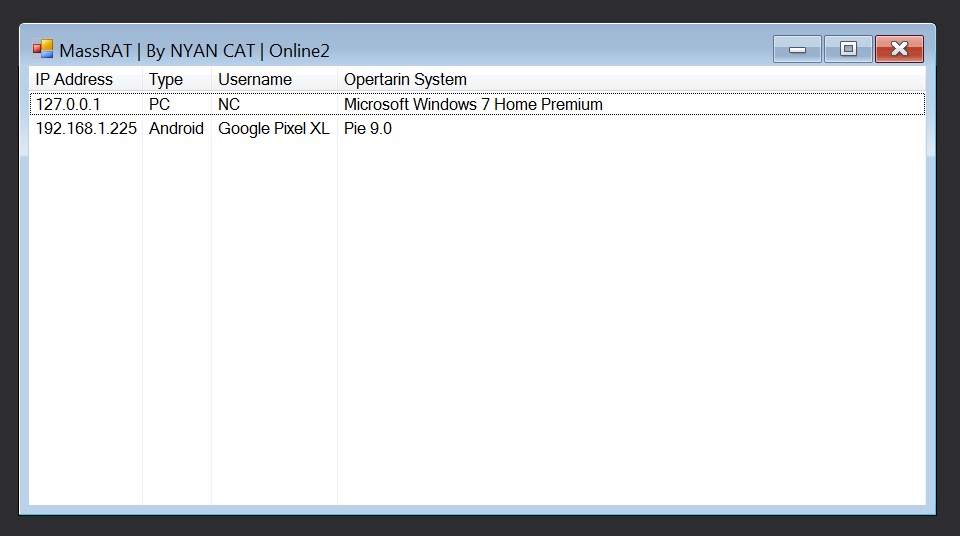 nyan-x-cat/mass-rat
أداة إدارة عن بُعد أساسية متعددة المنصات - Xamarin

 v4d1/dome
أداة تعداد نطاقات فرعية سريعة مبنية على بايثون، تجمع بين استخبارات المصادر المفتوحة السلبية (OSINT) والمسح النشط بالقوة العمياء مع اكتشاف أحرف البدل…
 praetorian-inc/brutus
أداة سريعة لاختبار بيانات الاعتماد بدون تبعيات في لغة Go. اختراق SSH وMySQL وPostgreSQL وRedis وMongoDB وSMB وأكثر من 20 بروتوكولاً. بديل لـ Hydra مع…
 drew-alleman/datasurgeon
يستخرج بسرعة عناوين IP، عناوين البريد الإلكتروني، التجزئات (Hashes)، الملفات، بطاقات الائتمان، أرقام الضمان الاجتماعي، والكثير غيرها من النص.
 spyboy-productions/omnisci3nt
Omnisci3nt هي أداة مفتوحة المصدر للاستطلاع وجمع المعلومات الاستخباراتية على الويب، لاستخراج رؤى تقنية عميقة من النطاقات، بما في ذلك النطاقات الفرعية،…
 garrettfoster13/pre2k
أداة للاستعلام عن وجود كائنات كمبيوتر تعود لفترة ما قبل ويندوز 2000.
 caniphish/phishious
أداة تقييم مفتوحة المصدر لبوابة البريد الإلكتروني الآمنة (SEG) مصممة لفرق الاختراق (Red Team).
 nettitude/sharpwsus
أداة بلغة C# للتنقل الجانبي عبر WSUS عن طريق إنشاء واعتماد ونشر تحديثات ضارة لاستهداف عملاء Windows في بيئات Active Directory.
 praetorian-inc/augustus
إطار اختبار أمني لنماذج اللغة الكبيرة (LLM) لكشف حقن الأوامر (prompt injection) والاختراقات (jailbreaks) والهجمات المعادية (adversarial attacks) —…
 stong/cve-2021-3156
PoC لـ CVE-2021-3156 (تجاوز سعة الكومة في sudo)
 ginjachris/pentmenu
نص برمجي بلغة باش لعمليات الاستطلاع وهجمات حجب الخدمة








