
 #1

 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
مولِّد قطع أثرية للكشف يتحقق من تجاوز المصادقة في cPanel/WHM (CVE-2026-41940) ويعرض تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر حقن CRLF، مستهدفًا…
 khenryaegis/vulnbot
إطار عمل متعدد الوكلاء مدفوع بنماذج اللغة الكبيرة (LLM) يعيد إنتاج سير عمل اختبار الاختراق البشري بشكل مستقل، وينسّق أدوات Kali Linux واسترجاع…
 raikia/credninja
أداة متعددة الخيوط مصممة لتحديد ما إذا كانت بيانات الاعتماد صالحة أو غير صالحة أو بيانات اعتماد مسؤول محلي صالحة داخل شبكة على نطاق واسع عبر SMB،…
 lightbulb-framework/lightbulb-framework
أدوات لتدقيق WAFS
 sajibuu/upload_bypass
أداة بسيطة لتجاوز قيود رفع الملفات.
 badkeys/badkeys
أداة للعثور على الثغرات الأمنية الشائعة في المفاتيح العامة للتشفير.
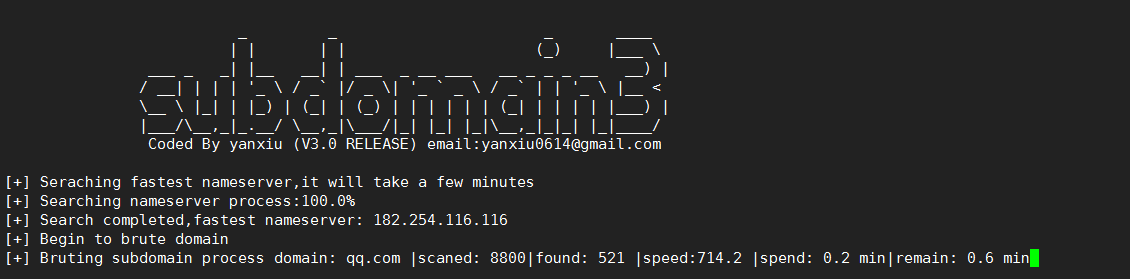 yanxiu0614/subdomain3
جيل جديد من الأدوات لاكتشاف النطاقات الفرعية( ip , cdn وما إلى ذلك)
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…

 s3cur3th1ssh1t/multipotato
أداة تصعيد الصلاحيات في نظام ويندوز تستغل صلاحيات SeImpersonate عبر انتحال الأنابيب المسماة، وتدعم طرق تنفيذ متعددة (CreateProcessWithTokenW,…
 mr-robert0/logsensor
أداة استشعار قوية لاكتشاف لوحات تسجيل الدخول، وفحص حقن SQL في نماذج POST
 dockersecurityplayground/dsp
إطار عمل قائم على الخدمات المصغرة لدراسة تقنيات أمن الشبكات واختبار الاختراق
 nettitude/poshc2_old
خادم C2 وأدوات مُزرعة بـ Powershell
 mdkaif302/secarchive
🥷 SecArchive - مجموعة موارد الأمن السيبراني أرشيف منسق لموارد عالية الجودة لتعلم الأمن السيبراني، وصيد الثغرات، والاختراق الأخلاقي، واختبار…
 staz0t/hashcatch
التقاط المصافحات لشبكات WiFi القريبة تلقائياً

 lightspin-tech/red-kube
محاكاة الخصم للفريق الأحمر على K8S باستخدام kubectl









