
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 s3cur3th1ssh1t/creds
بعض السكربتات والملفات التنفيذية المفيدة لاختبار الاختراق والتحليل الجنائي الرقمي
 athena-os/athena
أثينا أو إس هي توزيعة تعتمد على أرش/نيكس وتركز على الأمن السيبراني. تعلم، تدرب واستمتع مع أي أداة اختراق!
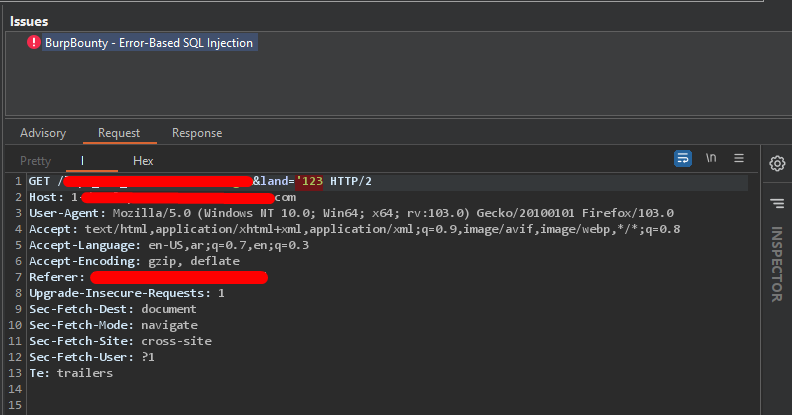 eslam3kl/sqlidetector
برنامج Python بسيط مدعوم بملف تعريف BurpBouty يساعدك في اكتشاف حقن SQL "Error based" عن طريق إرسال طلبات متعددة مع 14 حمولة والتحقق من 152 نمط regex…
 renniepak/cspbypass
CSPBypass.com، أداة مصممة لمساعدة القراصنة الأخلاقيين في تجاوز سياسات أمان المحتوى (CSP) التقييدية واستغلال ثغرات XSS (البرمجة النصية عبر المواقع)…
 cyber-buddy/apkhunt
أداة تحليل كود ثابت لتطبيقات أندرويد بناءً على OWASP MASVS، تكتشف الثغرات الأمنية في ملفات APK بمعدلات إيجابية كاذبة منخفضة وقواعد مسح محسّنة.
 arnaucube/coffeeminer
تجمع تعدين عملات رقمية تعاوني (MITM) في شبكات الواي فاي
 skavngr/rapidscan
:new: الماسح الضوئي متعدد الأدوات لثغرات الويب.
 splx-ai/agentic-radar
ماسح أمني لسير عمل نماذج اللغة الكبيرة الوكيلية
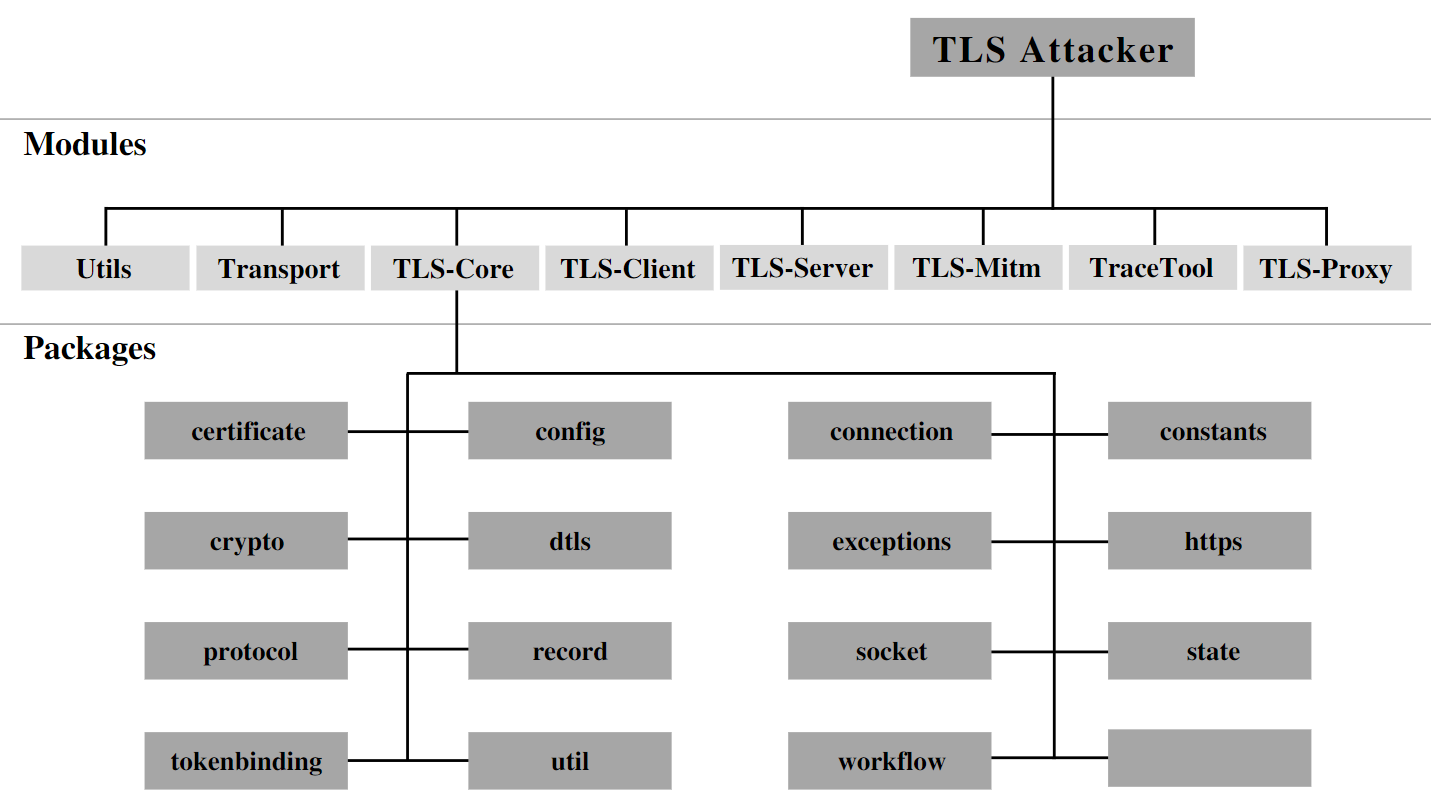 tls-attacker/tls-attacker
إطار عمل قائم على جافا للتشويش المنهجي وتحليل مكتبات TLS. يتيح صياغة رسائل البروتوكول بشكل تعسفي، وتعديلها، واختبار عملاء/خوادم TLS لاكتشاف الثغرات…
 hahwul/mobilehackersweapons
أسلحة هاكر الأجهزة المحمولة / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الأجهزة المحمولة. استمتع بالاختراق , استمتع بصيد الثغرات
 vincentcox/bypass-firewalls-by-dns-history
برنامج تجاوز جدار الحماية يعتمد على سجلات تاريخ DNS. سيبحث هذا البرنامج عن سجلات تاريخ A من DNS ويتحقق مما إذا كان الخادم يرد على ذلك النطاق. مفيد…
 kevin-robertson/powermad
أدوات استغلال PowerShell MachineAccountQuota و DNS
 droe/sslsplit
وكيل شفاف من نوع man-in-the-middle يقوم بإنهاء اتصالات SSL/TLS، ويُزوّر الشهادات بشكل فوري، ويسجل حركة المرور المفكوكة لأغراض التحليل الجنائي للشبكات…
 nccgroup/redsnarf
RedSnarf هي أداة اختبار اختراق / فريق أحمر لبيئات ويندوز
 i-am-jakoby/powershell-for-hackers
هذا المستودع عبارة عن مجموعة من دوال PowerShell التي يجب أن يعرفها كل مخترق
 hakluke/weaponised-xss-payloads
حمولات XSS مصممة لتحويل alert(1) إلى P1
 christophetd/log4shell-vulnerable-app
تطبيق ويب Spring Boot معرّض لثغرة Log4Shell (CVE-2021-44228).
 gamehunterkaan/autopwn-suite
AutoPWN Suite هو مشروع لفحص الثغرات واستغلال الأنظمة تلقائياً.








