
 #1

 bhavsec/reconspider
🔎 إطار عمل متقدم للاستخبارات مفتوحة المصدر (OSINT) لمسح عناوين IP والبريد الإلكتروني والمواقع الإلكترونية والمؤسسات.
 calebstewart/pwncat
منصة ما بعد الاستغلال تعمل على أتمتة عمليات التعداد، رفع الامتيازات، الثبات، وعمليات القيادة والتحكم عبر شل عكسي/مباشر مع دعم عبر المنصات لنظامي…
 threatexpress/malleable-c2
Cobalt Strike Malleable C2 — دليل التصميم والمرجع
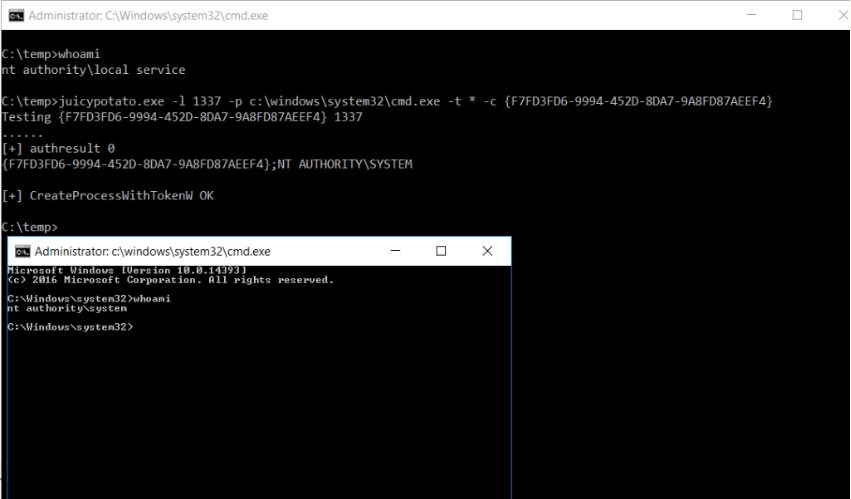 ohpe/juicy-potato
نسخة محلاة من RottenPotatoNG، مع قليل من العصير، أي أداة أخرى لتصعيد الامتيازات المحلية، من حسابات خدمة Windows إلى NT AUTHORITY\SYSTEM.
 hakluke/hakrevdns
أداة صغيرة وسريعة لإجراء عمليات بحث DNS عكسي على نطاق واسع.
 powershellempire/powertools
مجموعة من مشاريع PowerShell الهجومية للاستطلاع، ورفع الامتيازات، وما بعد الاستغلال أثناء مهام اختبار الاختراق.
 trimstray/htrace.sh
سكيني السويسري البسيط لاستكشاف أخطاء http/https وتوصيف أدائها.
 nextronsystems/aptsimulator
مجموعة أدوات لجعل النظام يبدو وكأنه ضحية هجوم APT.
 gerenios/aadinternals
وحدة PowerShell لإدارة وتدقيق Azure AD وOffice 365، تتيح التلاعب بالرموز المميزة، وتعداد المستخدمين، وتقييمات الأمان لبيئات Microsoft السحابية.
 ron190/jsql-injection
أداة آلية لكشف واستغلال حقن SQL لاستخراج معلومات قاعدة البيانات من تطبيقات الويب، تدعم تقنيات حقن متعددة ونصوص تلاعب.
 khalilbijjou/wafninja
WAFNinja هي أداة تحتوي على وظيفتين لمهاجمة جدران الحماية لتطبيقات الويب.
 nfcgate/nfcgate
تطبيق مجموعة أدوات بحث NFC لنظام أندرويد
 rhinosecuritylabs/cves
إثباتات مفهوم لثغرات CVE التي عثر عليها فريق Rhino Security Labs
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 0xsteph/pentest-ai-agents
حوّل Claude Code إلى مساعدك في أبحاث الأمن الهجومي. وكلاء فرعيون متخصصون للذكاء الاصطناعي لاختبار الاختراق المصرح به يخططون للعمليات، ويحللون…
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 hasherezade/pe_to_shellcode
يحول ملفات PE إلى shellcode









