
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 bardlaudian/cve-2025-64512
غلاف CLI لـ PoC الخاص بـ CVE-2025-64512 يُنشئ حمولات PDF ضارة وملفات pickle.gz لاستغلال إلغاء التسلسل غير الآمن في pdfminer.six، مما يتيح تنفيذ…
 jssngc/ontheedge
أداة إثبات مفهوم بحثية لنظام Windows بلغة C تقوم بفحص ذاكرة عملية Microsoft Edge بحثًا عن بيانات مرتبطة ببيانات الاعتماد، مع ملف تنفيذي مستقل ونسخة…
 dinosn/cve-2026-87902-wordpress-lfi-lab
مختبر إعادة إنتاج + ماسح قائمة عناوين URL + إثبات مفهوم لـ CVE-2026-87902 / GHSA-7hp8-65ch-5whp — ثغرة LFI غير مصادق عليها في WordPress…
 donofly/cve-2025-22457-vulnserver-lab
مختبر عملي لإعادة إنتاج CVE-2025-22457: يقوم بإعداد حاويات Docker للمهاجم/الضحية، ويجد عناوين المكدس باستخدام GDB، وينفذ استغلال reverse shell عبر…
 mermehr/mouseserver-1.7.8.5-rce
استغلال PoC لثغرة CVE-2022-3218 يستهدف WiFi Mouse Server 1.7.8.5، ويحقّق تنفيذًا عن بُعد (RCE) عبر حقن ضغطات المفاتيح وتسليم حمولة PowerShell في…
 sangsenimanwartefak/cve-2026-5118
أداة كشف لـ CVE-2026-5118، وهي تصعيد صلاحيات غير مُصادَق عليه في Divi Form Builder <= 5.1.2، تُحدِّد عمليات تثبيت WordPress المتأثرة وإصدارات الإضافة.
 pwnvader/cve-2026-88877-poc-pwnvader
إثبات مفهوم ومختبر قابل لإعادة الإنتاج لـ CVE-2026-88877، وهو تجاوز للمصادقة في Traefik ingress-nginx عبر from-to-www-redirect، مع وضع فحص للقراءة…
 pwnvader/cve-2026-87915-poc-pwnvader
Shell PoC لـ CVE-2026-87915، وهو ثغرة XSS مخزّنة غير مصادَق عليها في إضافة Popup Maker لـ WordPress (<=1.24.0). يقوم ببصمة الإضافة ويوضّح حقن الحمولة.
 pwnvader/cve-2026-17089-poc-pwnvader
Shell PoC لـ CVE-2026-17089، وهو XSS منعكس غير مُصادَق عليه في إضافة WordPress Events Manager (<= 7.4.0.1)؛ يقوم ببصمة الإضافة واختبار انعكاس…
 pwnvader/cve-2026-87902-poc-pwnvader
Shell PoC لـ CVE-2026-87902، وهو LFI غير مصادق عليه في نواة WordPress عبر حل قوالب الصفحات يتسلسل إلى RCE من خلال pearcmd.php.
 qucklecrabik/cve-2026-23921
إثبات مفهوم للاستغلال لـ CVE-2026-23921، وهو حقن SQL أعمى قائم على الوقت في Zabbix API عبر المعامل sortfield، مما يتيح استخراج البيانات من خلفيات…
 markakd/container_escape
استغلالات إثبات مفهوم للهروب من الحاويات لـ CVE-2026-80521 و CVE-2026-52910، مع بيئة QEMU/Ubuntu VM قابلة للتخلص منها لتنفيذ PoC بأمان.
 ressl/cve-2026-87902-poc
PoC لـ CVE-2026-87902 — اجتياز المسار بدون مصادقة في حل قوالب صفحات WordPress (تضمين PHP محلي، RCE شرطي) مع مختبر ثغرة مثبّت
 danreis20/pentest-lab-metasploitable2
مختبر اختبار اختراق في شبكة معزولة: الاستكشاف باستخدام nmap/nikto والاستغلال اليدوي لـ Metasploitable2 (backdoor vsFTPd CVE-2011-2523، bindshell) مع…
 resharma/ajar
قياس الامتيازات المفتوحة في دفاعات الوكيل
 trustedsec/titanis
مكتبة بروتوكولات ويندوز، بما في ذلك تطبيقات SMB وRPC، من بين أمور أخرى.
 rushikesh-a-bhujbal/cve-2011-2523
تطوير الاستغلال من الصفر بلغة Python. بدون Metasploit. بدون أطر عمل. تنفيذ على مستوى المقابس الخام لثغرات CVE حقيقية ضد أهداف مختبرية مصرح بها.
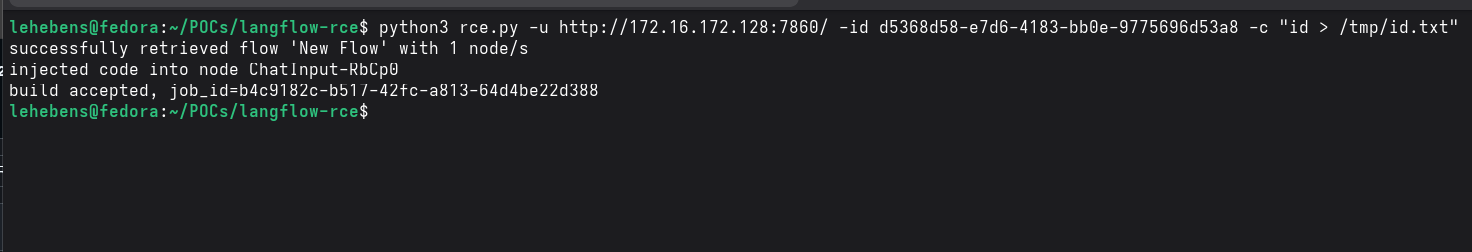 lukehebe/ibm-langflow-cve-2026-48519-poc
إثبات مفهوم استغلال لـ CVE-2026-48519، وهو تنفيذ أوامر عن بُعد (RCE) قبل المصادقة في IBM Langflow <= 1.9.1 عبر نقطة النهاية Shareable Playground…








