
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 تصعيد الصلاحيات المحلي عبر تسريب رمز المسؤول المحلي والكتابة التعسفية للملفات عبر file:// (CVE-2026-34990)
 edoardottt/offensive-onos
تجاربي في تسليح تطبيقات ONOS (https://github.com/opennetworkinglab/onos)
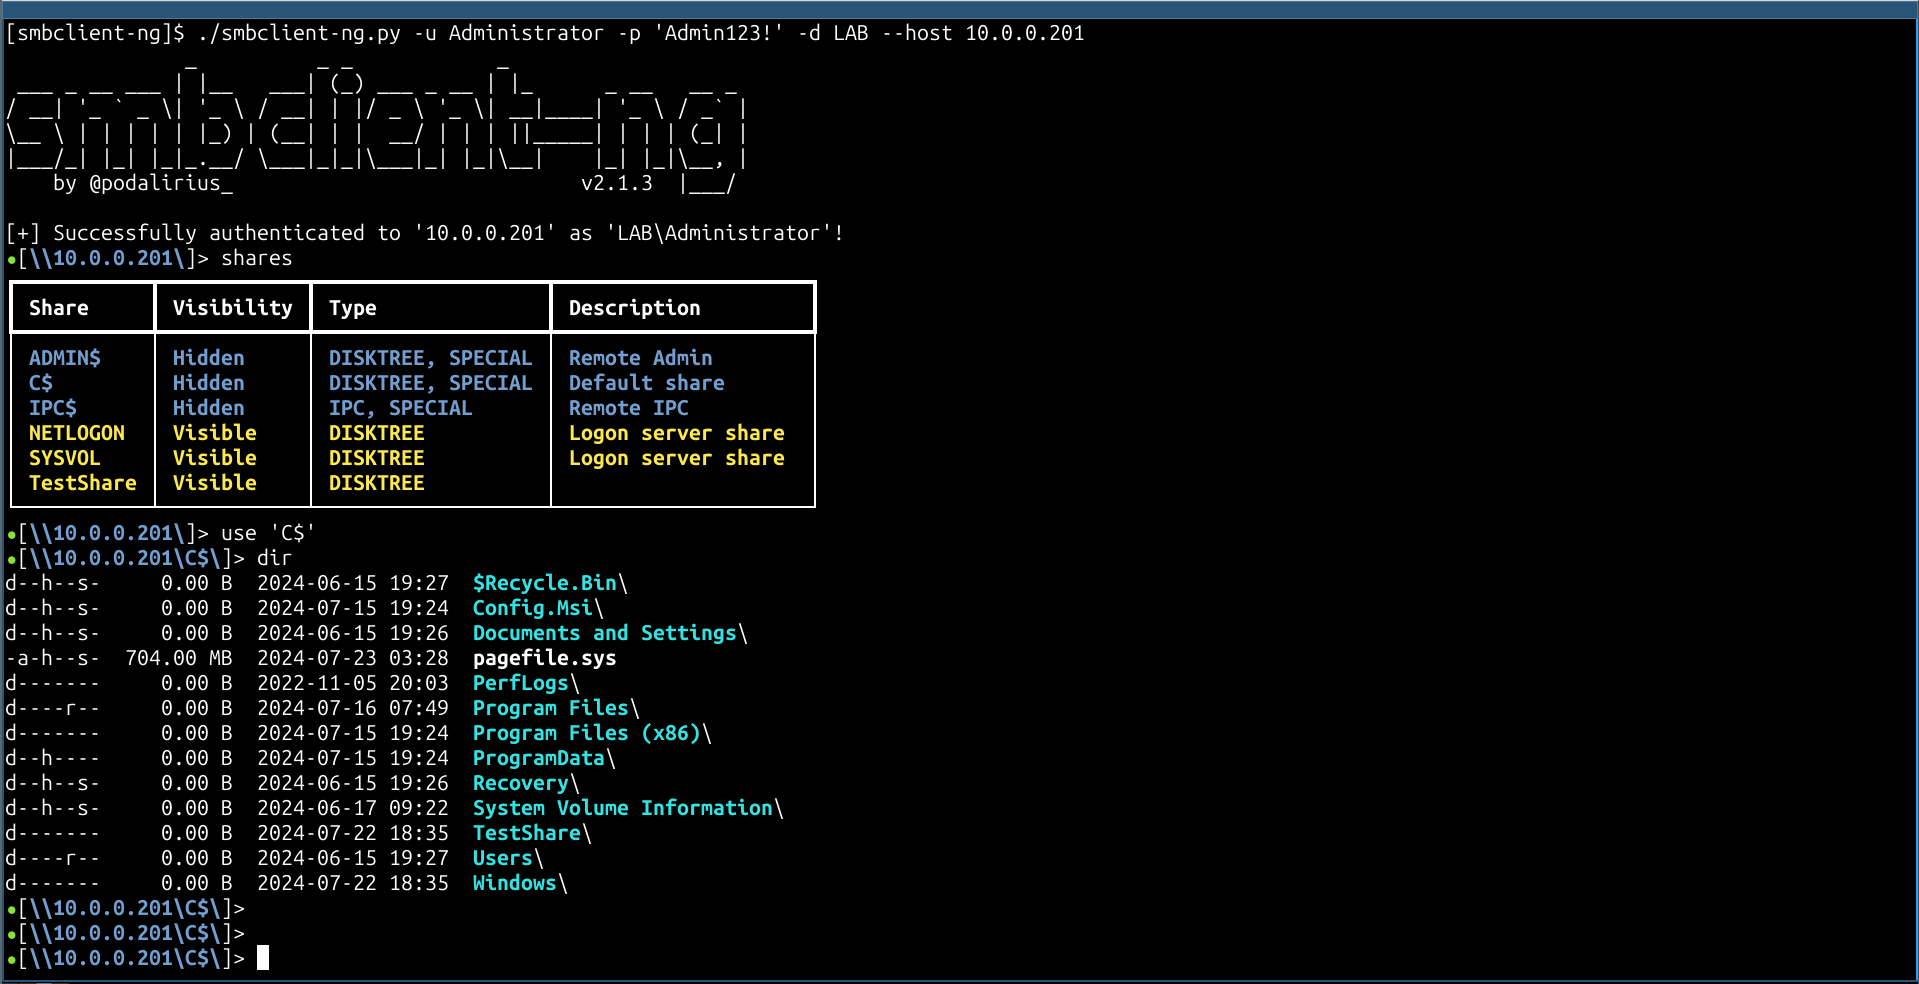 p0dalirius/smbclient-ng
smbclient-ng، طريقة سريعة وسهلة الاستخدام للتفاعل مع مشاركات SMB.
 wh02m1/cve-2026-78306
إثبات مفهوم يستغل حقن أوامر DUML عبر البلوتوث في طائرات DJI بدون طيار، حيث يرسل أوامر غير موثّقة لقراءة بيانات الاعتماد، وتعديل إعدادات Wi-Fi،…
 cldrn/nmap-nse-scripts
مجموعتي من نصوص NSE لـ nmap
 murrez/cve-2026-85520
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-85520: تكشف وتستغل الكتابة التعسفية للملفات دون مصادقة في PrestaShop gmfeed feed.php لتحقيق تنفيذ…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
أداة توليد أدلة الكشف لثغرة Citrix NetScaler CVE-2026-88772، تقوم ببناء حمولة تجاوز سعة المخزن المؤقت DTLS قبل المصادقة للتحقق من تنفيذ التعليمات…
 murrez/cve-2026-8065
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-8065: تتعرّف على أجهزة Hitachi Energy RTU500 وتستكشف نقاط نهاية تحديث البرامج الثابتة بحثًا عن رفع غير…
 redwaysecurity/cves
مجموعة من سكربتات إثبات المفهوم (PoC) لاستغلال الثغرات، كتبها فريق Redway Security لمجموعة متنوعة من ثغرات CVE.
 flenz00/cve-2026-18110-poc
أداة PoC بلغة Python وقالب Nuclei لاستغلال CVE-2026-18110، وهي ثغرة تعداد المستخدمين دون مصادقة في Concrete CMS 9.0.0-9.5.2 عبر نقطة نهاية الإكمال…
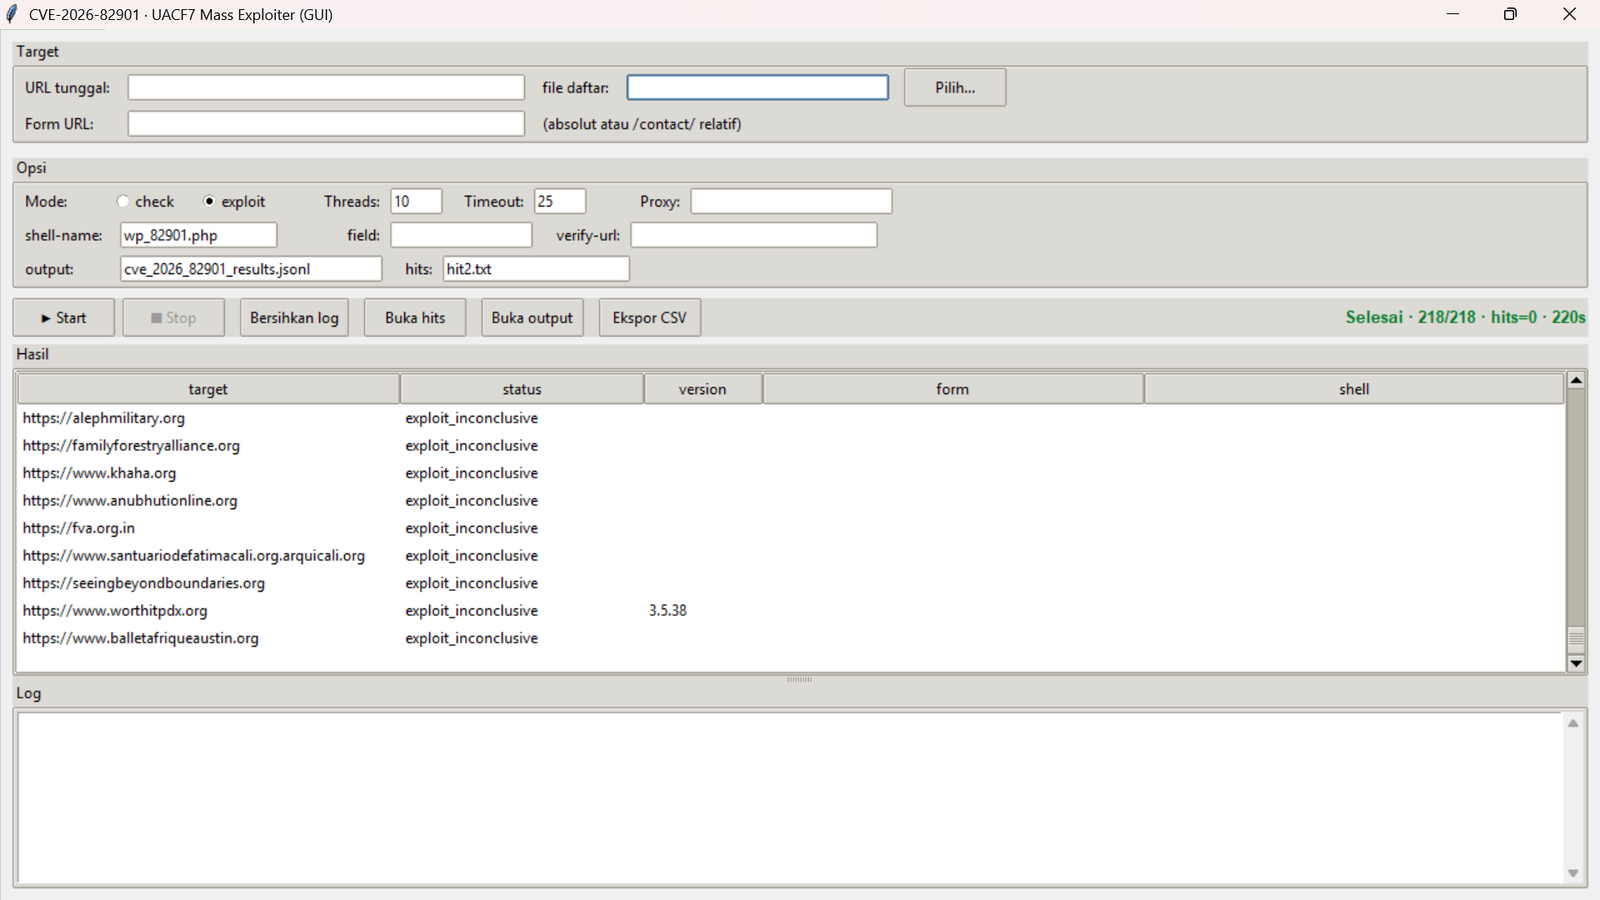 tonydelouvre/cve-2026-82901
ماسح ومستغِلّ جماعي بواجهة رسومية (GUI) وسطر أوامر (CLI) للثغرة CVE-2026-82901، وهي رفع ملفات تعسفي دون مصادقة في إضافة Ultra Addons for Contact Form…
 java99999/cve-2026-86950-poc
يولّد ملفات خبيثة تُحدث كتابة خارج الحدود CVE-2026-86950 (CWE-787) وإفسادًا في الكومة (heap corruption)، مع خيارات الاتصال العكسي (reverse shell) أو…
 eqstlab/cve-2026-6951
إثبات مفهوم للاستغلال يخص CVE-2026-6951، وهو تجاوز لمرشح `--config` في simple-git يتيح تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر بروتوكول Git ext،…
 eqstlab/cve-2026-49869
PoC ومختبر Docker لـ CVE-2026-49869، وهو RCE غير مُصادَق عليه في Kestra OSS عبر تجاوز مسار AuthenticationFilter الذي يسمح بإنشاء التدفقات وتنفيذ…
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 horkimhab/cve-2026-10817
مستودع بحثي أمني تعليمي لـ CVE-2026-10817، يوفر مواد إثبات المفهوم وإرشادات المختبر لاختبار الثغرات المصرح به والدراسة الدفاعية.
 murrez/cve-2026-101894
Python PoC لـ CVE-2026-101894: اجتياز المسار عبر سلسلة الروابط الرمزية في @xhmikosr/decompress. يتضمن مختبر Node محلي، وفحص إصدار lockfile، واستغلال…
 murrez/cve-2026-101110
Python 3 PoC واستغلال جماعي لـ CVE-2026-101110، وهو حقن SQL غير مصادق عليه في ORDER BY في OrdaSoft Joomla Book Library <=6.4.6 عبر معاملات…








