
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 tc4dy/cve-2026-85097-toolkit
مجموعة أدوات Python لـ CVE-2026-85097: تستغل رفع الملفات غير المصادق عليه في Bricksforge WordPress للوصول إلى RCE عبر حمولات polyglot، بالإضافة إلى…
 gmh5225/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 specterops/azurehound
يجمع بيانات مستأجر Azure (المستخدمين، المجموعات، الأدوار، الموارد) ويصدرها لتحليل مسار الهجوم في BloodHound في اختبار الاختراق السحابي وعمليات الفريق…
 7ragnarok7/cve-2024-37888
XSS PoC/استغلال لملحق Open Link في CKEditor 4
 kr0no/bloodhound-shell
صدفة سطر أوامر تفاعلية لواجهة BloodHound API.
 leo4j/invoke-adenum
أداة تدقيق وتعداد آلي لـ Active Directory، تُنشئ تقارير تدقيق HTML مفصلة مع إمكانية التصدير إلى CSV/XLSX، مصممة لتقييمات الأمان وعمليات تدقيق…
 infat0x/cve-2026-24061
إثبات مفهوم لاستغلال ثغرة تجاوز المصادقة NEW-ENVIRON في Telnet (CVE-2026-24061). يتيح الوصول غير المصرح به إلى خدمات Telnet المعرضة للخطر.
 trickest/wordlists
قوائم كلمات حقيقية من مجال أمن المعلومات، تُحدَّث بانتظام
 oscerd/cve-2026-79984
أداة إثبات مفهوم قابلة للتشغيل لإعادة إنتاج CVE-2026-79984، وهو اجتياز مسار في Apache Camel camel-mina-sftp، مع تجهيزات خادم SFTP خبيثة ونسخ بناء…
 doretox/atomicvulns
مختبرات ثغرات الويب الذرية. ثغرة OWASP واحدة لكل تطبيق — Flask + Docker بأدنى حد، معطّلة عمدًا للدراسة العملية باستخدام Burp Suite.
 trickest/resolvers
القائمة الأكثر شمولاً لخوادم DNS الموثوقة.
 murrez/cve-2026-89079
إثبات مفهوم بلغة Python للثغرة CVE-2026-89079: يحدد بصمة الإصدار Theme My Login <=7.2.1 على WordPress multisite، ثم يستغل الكتابة فوق كلمة المرور دون…
 oscerd/cve-2026-79983
أداة إثبات مفهوم قابلة للتشغيل لإعادة إنتاج CVE-2026-79983، وهو اجتياز مسار في مستهلكي Apache Camel camel-ftp، مع تجهيزات خادم FTP خبيثة ونسخ بناء…
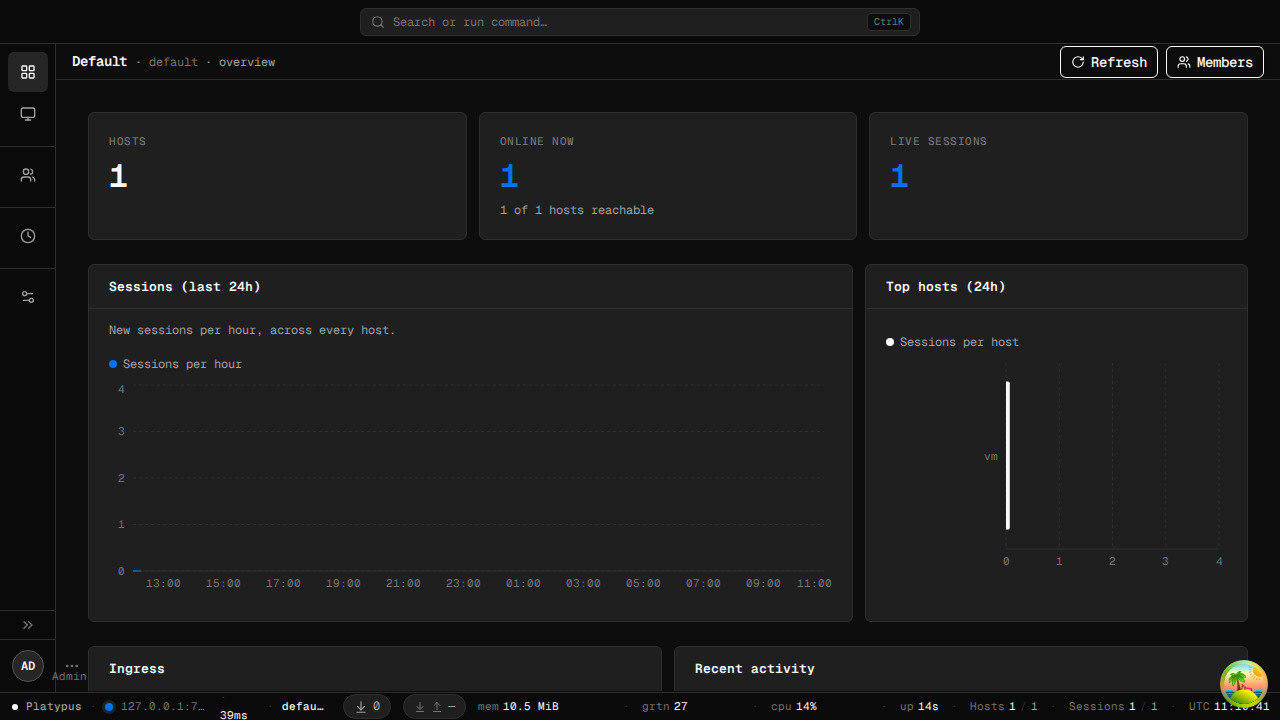 wangyihang/platypus
:hammer: مدير آلات حديث وعابر للمنصات
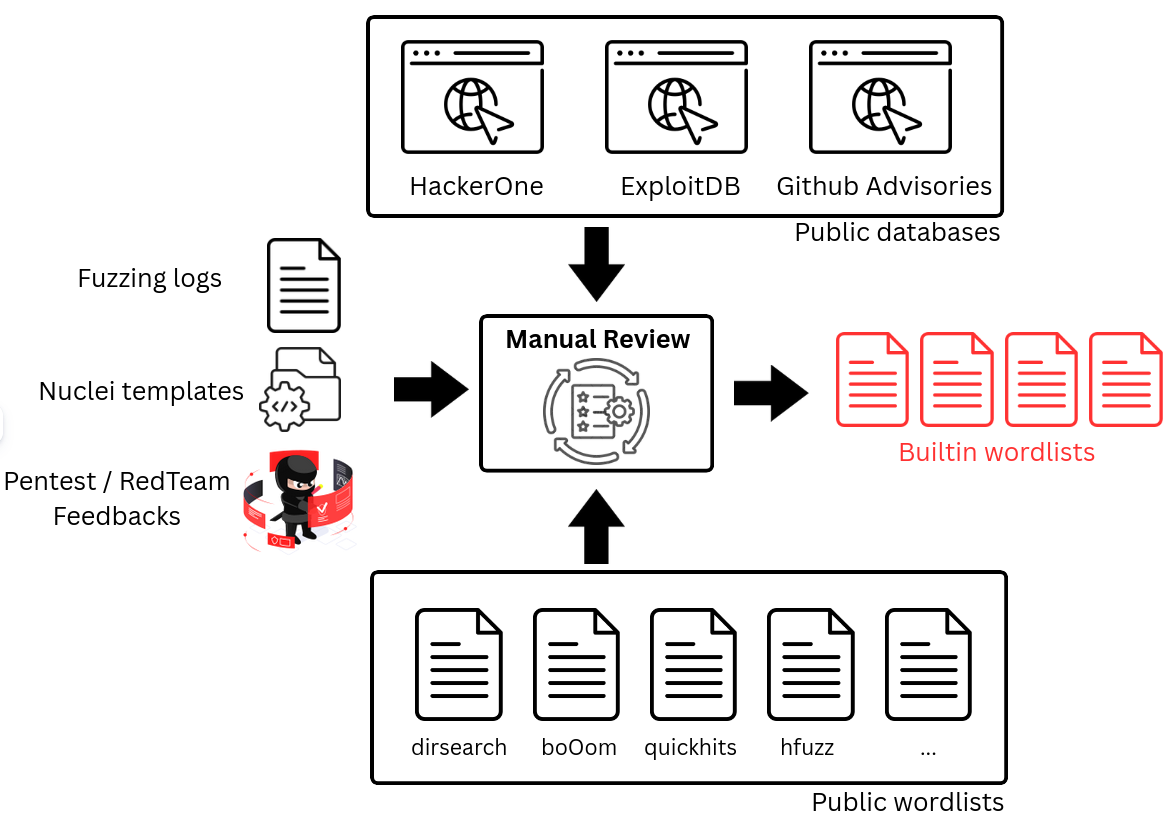 synacktiv/dicozorus
أداة لتوليد وصيانة قوائم الكلمات المستخدمة في Web fuzzing.
 0xblackash/cve-2026-24061
CVE-2026-24061
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | أداة نشر تلقائي لبيئة الفريق الأحمر/الأزرق
 zishanadthandar/pentest
قاعدة معرفية للاختبار الاختراقي مبنية على Jekyll تتضمن أدلة منهجية وأوراق مرجعية وفهارس أدوات وخرائط طريق للشهادات وموارد مختارة لمختبرات التدريب…








