
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 abraxas/cve-2026-11387-woocommerce-sms-otp
# إضافة SMS & OTP لـ WooCommerce، إشعارات الطلبات واسترداد سلة التسوق المتروكة لـ WordPress؛ تنبيه SMS <3.9.6؛ تصعيد امتيازات غير مصادق عليه (إعادة…
 abraxas/cakephp-trusted-proxies
CakePHP 5.4.2 - عالي - عن بعد - وكيل - trustedProxies يحترم X-Forwarded-* من أي REMOTE_ADDR
 abraxas/cakephp-smtp-crlf
CakePHP 5.4.2 - عالي - عن بُعد - حقن الترويسة - SmtpTransport سطر جديد منفرد متبقٍ من GHSA-2qh5
 abraxas/cakephp-collate-sqli
CakePHP 5.4.2 - عالي - عن بُعد - SQLi - COLLATE collation هو جزء SQL خام
 abraxas/cakephp-cache-unserialize
CakePHP 5.4.2 - عالي - عن بُعد - Unserialize - محركات التخزين المؤقت تقوم بإلغاء تسلسل الكائنات دون قائمة فئات مسموح بها
 abraxas/bitwarden-cipher-create-acl
Bitwarden Server v2026.9.2 - عالي - IDOR - زرع عناصر خزنة قابلة لفك التشفير في مجموعات لا يملك المستدعي صلاحية الكتابة فيها
 abraxas/ats-realip-plugin-acl
Apache Traffic Server 10.2.0 - عالية - عن بُعد - بقايا صلاحيات - فشل إضمار ACL في realip PLUGIN
 abraxas/cakephp-attachment-crlf
CakePHP 5.4.2 - عالي - عن بُعد - CRLF - مرفق Content-Type و Content-ID المتبقي
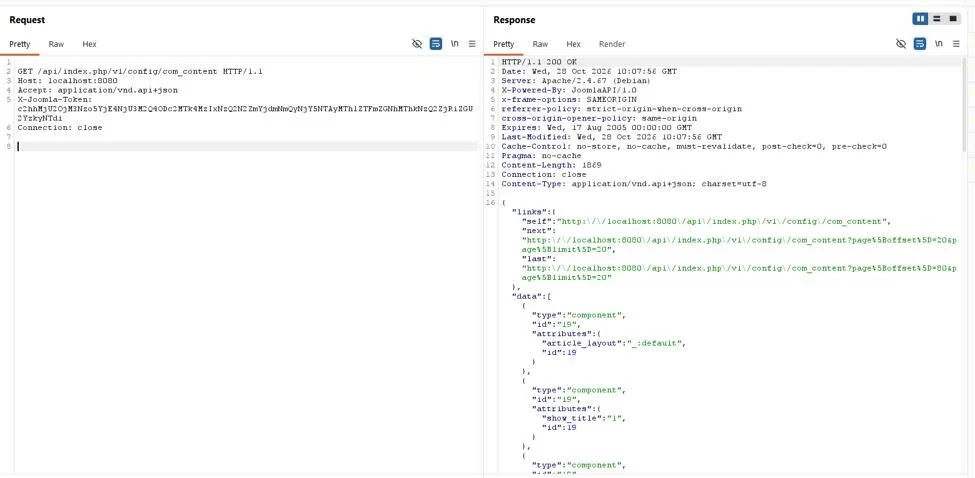 laremontada12/cve-2026-35223-joomla-access-control
إثبات مفهوم لـ CVE-2026-35223 – تحكم وصول غير سليم في Joomla
 itm4n/privesccheck
نص برمجي لتصعيد الامتيازات واستكشاف النظام لنظام ويندوز
 0xgh057r3c0n/php2shell
حزمة إثبات مفهوم (PoC) لاستغلال CVE-2026-109618 وCVE-2026-109619 بنقرة واحدة ضد أهداف PHP + Apache mod_php (prefork) المعرّضة للثغرة.
 ricardojoserf/axis-rce
RCE غير مُصادَق عليه على Axis Camera Station (عبر تسلسل CVE‑2025‑30026 وCVE‑2025‑30023)
 eshlomo1/cloudsec
أتقن فن استغلال السحابة. مورد متخصص لباحثي الأمن الهجومي وفرق الاختراق (red teamers) الذين يركزون على تسليح الثغرات ومحاكاة الهجمات المتقدمة عبر…
 wallarm/gotestwaf
مشروع مفتوح المصدر بلغة Golang لتقييم أدوات أمان واجهات برمجة التطبيقات (API Security) وجدران الحماية (WAF) من حيث منطق الكشف والتجاوزات.

 dobybaxter127/nimbus-vestige
محرك إعادة بناء الأدلة الجنائية للاستجابة لحوادث السحابة والهوية.
 ericmtzmtz/pwnproxy
منصة اختبار أمني مفتوحة المصدر تعمل محليًا أولاً، مصممة لاختبار الاختراق ووكلاء الذكاء الاصطناعي وخطوط CI/CD والفرق.

 synacktiv/prox-ez
بروكسي اعتراض HTTP/HTTPS لاختبار آليات مصادقة Windows، يدعم NTLM وKerberos وهجمات pass-the-hash وpass-the-ticket والترحيل (relay)، مع توليد شهادات…








