
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 eonraider/blackhat-python3
الكود المصدري لكتاب "Black Hat Python" من تأليف Justin Seitz. تم تحويل الكود بالكامل إلى Python 3، وإعادة تنسيقه ليتوافق مع معايير PEP8، وإعادة…
 eonraider/violent-python3
الكود المصدري لكتاب "Violent Python" من تأليف TJ O'Connor. تم تحويل الكود بالكامل إلى Python 3، وإعادة تنسيقه ليتوافق مع معايير PEP8، وإعادة هيكلته…
 ghost-bx1/cve-2026-124194-outlook-ntlm-hash-leak
PoC واستغلال لـ CVE-2026-124194: يولّد ملفات Outlook .msg مصمّمة بمراجع UNC INCLUDEPICTURE ويشغّل مستمع SMB لالتقاط تجزئات NTLMv2 من أجل كسرها دون…
 im-hanzou/cve-2026-126170-fortimanager-jsonrpc-rce
سكربتات PoC واستغلال لـ CVE-2026-126170، وهو RCE عبر حقن JSON-RPC دون مصادقة في FortiManager/FortiAnalyzer، مع التحقق من نقاط النهاية وتنفيذ الأوامر…
 aureels/cve-2026-19803
Printcart <= 2.13.2 رفع ملفات دون مصادقة
 scoringengine/scoringengine
محرك تسجيل النقاط لمسابقات الفرق الحمراء والبيضاء والزرقاء
 openwall/john
John the Ripper jumbo - أداة متقدمة لكسر كلمات المرور دون اتصال، تدعم مئات أنواع التجزئة والتشفير، وتعمل على العديد من أنظمة التشغيل، وحدات المعالجة…
 faceless0x7/cve-2026-125757
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-125757: تستغل ثغرة SSTI في تذييل النطاق بالكامل في mailcow ضمن محرك jinja/lupa في rspamd لتحقيق تنفيذ…
 ayoubfaouzi/al-khaser
تقنيات البرامج الضارة العلنية المستخدمة في الواقع: الآلة الافتراضية، المحاكاة، مصححات الأخطاء، كشف بيئة الاختبار المعزولة.
 pepelux/sippts
مجموعة أدوات لتدقيق أنظمة VoIP القائمة على SIP
 greenwolf/spray
أداة لرش كلمات المرور لبيانات اعتماد Active Directory بواسطة Jacob Wilkin(Greenwolf)
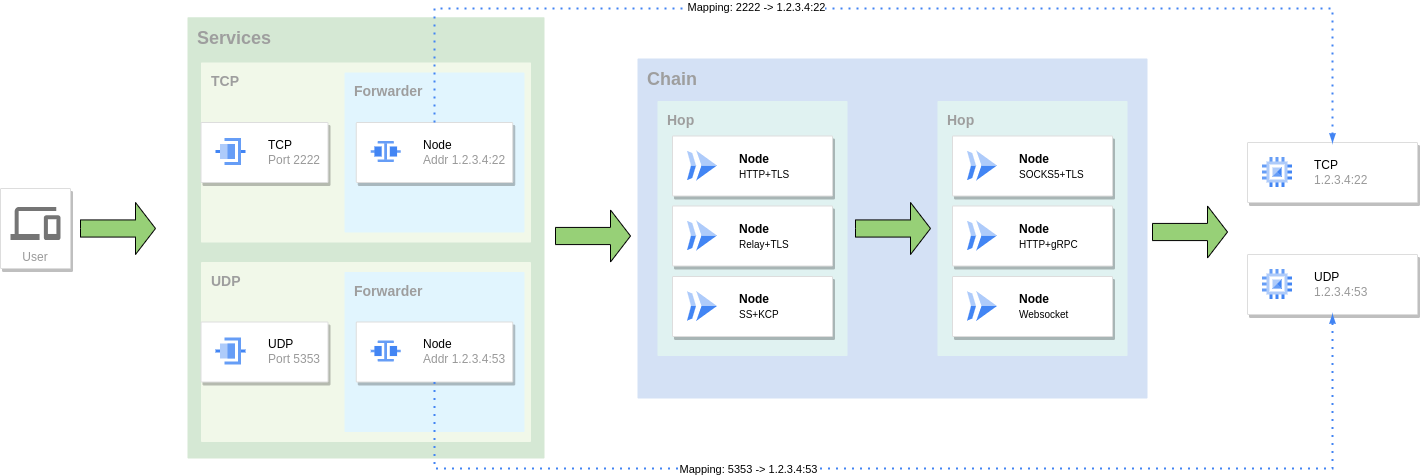 go-gost/gost
GO Simple Tunnel - نفق بسيط مكتوب بلغة golang
 tno-s3/wuppiefuzz
أداة فازر موجّهة بالتغطية لواجهات REST API، مطوّرة استنادًا إلى LibAFL
 yuwkaaa/cve-2026-123618
إثبات مفهوم وشرح تفصيلي لـ CVE-2026-123618: مسار مزوّد تسجيل الدخول الخارجي في ABP Framework ضمن منحة كلمة مرور OpenIddict يتجاوز المصادقة الثنائية…
 elonma-china/lab-cve-2
10 مختبرات Docker CVE للاختبار الاختراقي (5 ExploitDB / 3 PoC عام / 2 ثغرة يوم-صفر)
 briskets/cve-2026-126187-poc
CVE-2026-126187 ثغرة تنفيذ أوامر عن بُعد (RCE) دون مصادقة في React Server Components - إثبات مفهوم (PoC) ومختبر Docker لـ GHSA-xqc2-xf4c-x3h3 /…
 googlesky/cve-2026-124079
إثبات مفهوم ومختبر تفاضلي لـ CVE-2026-124079: تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة في rConfig عبر تسميم قائمة انتظار Laravel Horizon…
 diversenok/tokenuniverse
أداة متقدمة للعمل مع رموز الوصول وسياسة أمان ويندوز.








